אמצעי אבטחה והגנת נתונים
הוצג| English | משמעות |
|---|---|
| public key/ˈpʌblɪk kiː/ | מפתח ציבורי |
| private key/ˈpraɪvət kiː/ | מפתח פרטי |
| antivirus/ˌæntɪˈvaɪrəs/ | אנטי-וירוס |
| backup/ˈbækʌp/ | גיבוי |
| encryption/enˈkrɪpʃn/ | הצפנה |
| firewall/ˈfaɪəwɔːl/ | מדפיא |
| user accounts/ˈjuːzə əˈkaʊnts/ | חשבונות משתמש |
| audit logs/ˈɔːdɪt lɒɡz/ | יומני בדיקה |
| anti-spyware/ˈænti ˈspaɪweə/ | תוכנת אנטי-ספייוור |
| access rights/ˈækses raɪts/ | זכויות גישה |
| authentication/ɔːˌθentɪˈkeɪʃn/ | אישור זהות |
| biometrics/ˌbaɪəʊˈmetrɪks/ | ביומטריה |
| two-factor authentication/tuː ˈfæktə ɔːˌθentɪˈkeɪʃn/ | אישור זהות דו-גורמי |
| authorisation/ˌɔːθəraɪˈzeɪʃn/ | הרשאה |
| VPN/ˌviː piː ˈen/ | VPN |
| ciphertext/ˈsaɪfətekst/ | טקסט מוצפן |
| least-privilege/liːst ˈprɪvɪlɪdʒ/ | זכויות מינימליות |
| plaintext/ˈpleɪntekst/ | טקסט גלוי |
| symmetric encryption/sɪˈmetrɪk enˈkrɪpʃn/ | הצפנה סימטרית |
| asymmetric encryption/ˌeɪsɪˈmetrɪk enˈkrɪpʃn/ | הצפנה א-סימטרית |
| digital signature/ˈdɪdʒɪtl ˈsɪɡnɪtʃə/ | חתימה דיגיטלית |
נעילה שאף אחד יכול לסגור ואדם אחד בלבד לפתוח
- בכל פעם שתשלם אונליין, מספר הכרטיס שלך עובר דרך עשרות נתבי רותר המיועדים לאנשים זרים. כל אחד מהם יכול להעתיק את הבתים.
- מה שמבטיח את הביטחון הוא רעיון משנת 1977: נעילה שאף אחד יכול לסגור אך רק בעל מפתח מסוים יכול לפתוח. את מספר הכרטיס שלך תנעיל עם המפתח הציבורי של החנות; רק המפתח הפרטי של החנות יפתח אותו.
- זוהי אחת ממדידות רבות. שיעור זה עוסק בהגנות, ממחשב אישי יחיד ועד האינטרנט הפתוח, כיצד כל אחת מהן פועלת במילים שהמבקר מעניק עליהן, וכל אחת מתאימה לאיום איזה.
מחשב אישי עצמאי
- סיסמה חזקה: ארוכה, עם תווים מעורבים, משתנה באופן קבוע, לעולם לא משותפת.
- Antivirus מעודכן, עדכוני תוכנה בזמן אמת, ומסך נעול כשאתה מתרחק.
- Backup למדיה נפרדת, מוחזק מחוץ למקום, כדי שנתונים מאובדים או פגומים יוכלו לשחזור; encryption דיסק מלא כך שמחשב נייד גנוב לא ייתן כלום.
אילו אמצעים מגנים על מחשב אישי עצמאי שאינו מחובר לרשת? סמן את כולם החלופות הרלוונטיות.
Difficulty 2/5 · 140 coins + a small bonus on first completion today
תוכנות זדוניות עדיין מגיעות דרך דיסקיות USB וטעינות, והדיסקים עדיין נוטים לקרוא, ולכן הסיסמה, האנטי-וירוס והגיבוי רלוונטיים. בדיקת התחברויות לרשת היא אמצעי למחשבים מחוברים לרשת.
מחשב מחובר לרשת
- הכל לעיל, בנוסף ל-firewall: הוא בודק כל העברת כניסה ויציאה, مقارnt אותה עם קריטריונים קבועים כמו רשימת לבן או שחור של כתובות, יציאות ופרוטוקולים, חוסם כל מה שלא עומד בקריטריונים, ויכול להתריע על ניסיונות גישה בלתי מורשים.
- user accounts מרכזיים עם הרשאות לפי משתמש: הרשאות אדמין רק עבור אדמינים.
- audit logs מקליטים מי התחבר ומה נגע.

תנועה שלא עומדת בקריטריונים לעולם לא מגיעה למחשב
חומרת אש פועלת בעיקר:
Difficulty 1/5 · 100 coins + a small bonus on first completion today
חומרת אש שולטת באילו תנועות רשת מותרות להיכנס או לצאת, לפי סדרת כללים.
כיצד המדידות פועלות, במילים המבקר
- תוכנת Anti-virus and anti-spyware סורקת קבצים ותוכניות מול בסיס נתונים של חתימות זיהוי רעילות ידועות, בודק התנהגות, בידוד או מחיקה של מה שממצא, וחייבת להיות מעודכנת כדי זיהוי רעילות חדשה.
- סיסמאות וחשבונות משתמש: רק משתמש המכיר את הסיסמה יכול להתחבר; חשבונות ננעלים לאחר מספר ניסיונות כישלון מופרזים; לחשבון כל אחד יש זכויות גישה משלו.
- זכויות גישה: לכל משתמש או קבוצה מוענקות הרשאות לגבי כל קובץ או טבלה, כמו קריאה בלבד או קריאה וכתיבה, כך שאף אחד לא רואה או משנה נתונים שאינם שלו.
- גיבויים: העתק על מדיות נפרדות, מחוץ למיקום, משם שוחזרים נתונים אבודים.
אימות
- אימות מאמת מי המשתמש: דבר שהוא יודע (סיסמה), דבר שהוא יש לו (טוקן או טלפון), או דבר שהוא הוא (ביומטריקה).
- ביומטריקה: המכשיר תופס את הפנים, טביעת האצבע או האי iris, ממיר אותו לנתונים דיגיטליים, משווה אותו לנתונים השמורים עבור המשתמש ומאפשר גישה רק במקרה של התאמה. הוא לא ניתן לשכחה, להעברה או לניחוש.
- אימות דו-גורמי משלב שני גורמים, כך שסיסמה גנובה לבדה אינה מספיקה. הרשאה מכריעה לאחר מכן מה המשתמש המאושר יכול לעשות.

דבר שיש לך
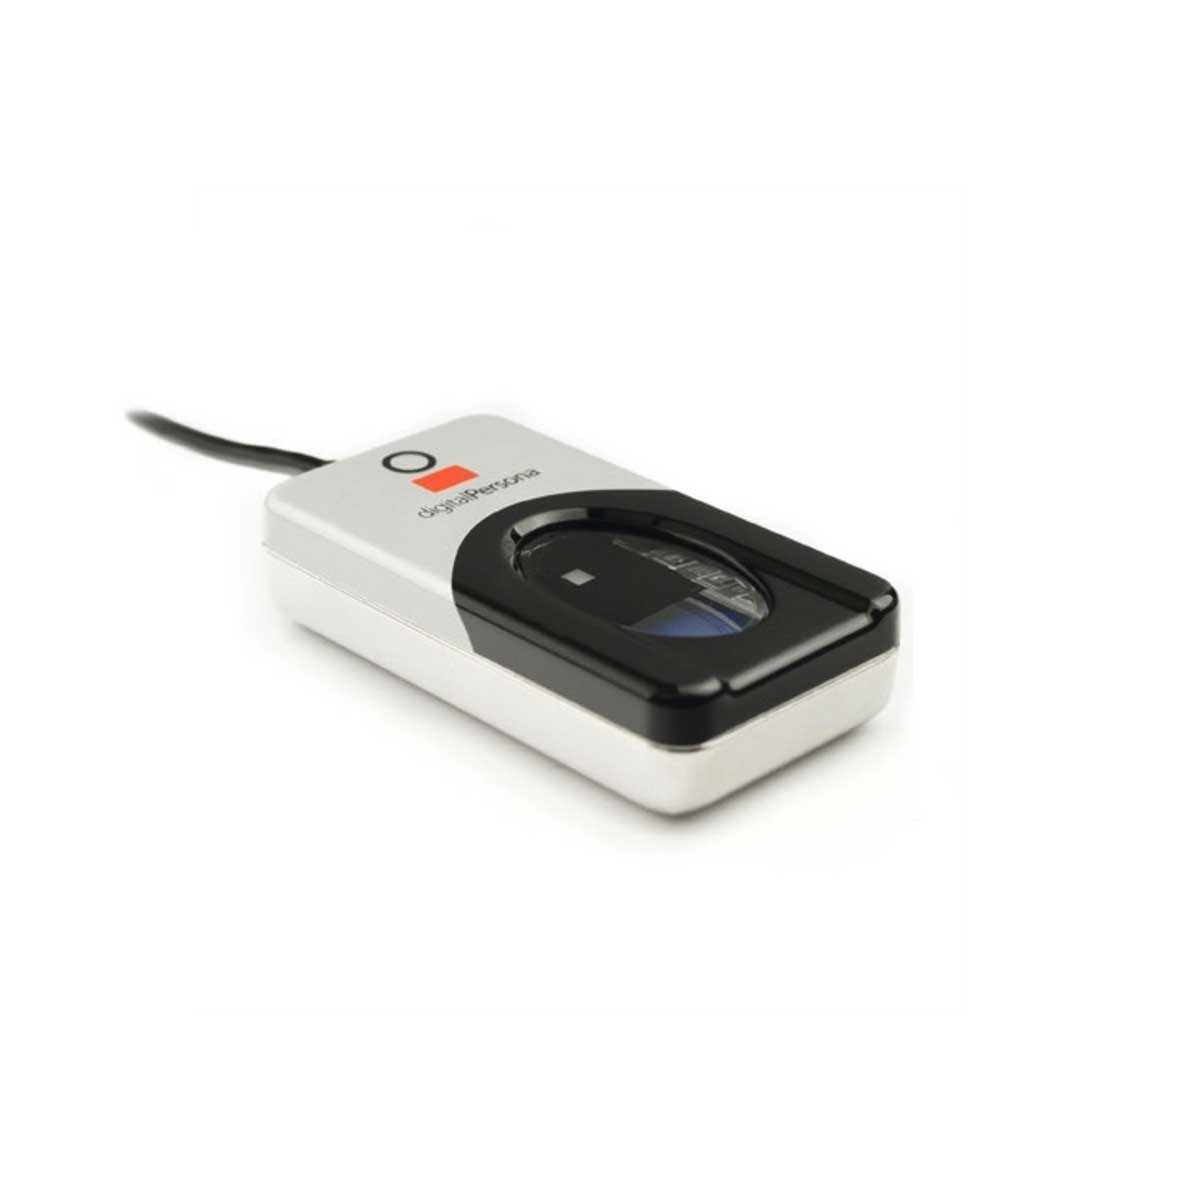
דבר שאתה
קוד מאפליקציית טלפון מהווה דוגמה לאיזה גורם אימות?
Difficulty 1/5 · 100 coins + a small bonus on first completion today
קוד אותנטיקציה/טלפון הוא "משהו שיש לך". אימות דו-שלבי משלב זאת עם סיסמה ("ידיעה") או מאפיין ביומטרי ("זהות").
סורק טביעת אצבע מאמת משתמש באמצעות משהו שהוא ____.
Difficulty 1/5 · 100 coins + a small bonus on first completion today
ידע (סיסמה), יש לך (טוקן), זהות (מאפיין ביומטרי). מאפיין ביומטרי לא ניתן לשכוח, להעביר או למנותח.
התאמת המידה לאיום
- מעבר וחיבור במעבר: להצפין את הנתונים (HTTPS, VPN). טקסט מצופן שנחתך ללא המפתח חסר ערך.
- גישה בלתי מורשית: אימות חזק ואימות דו-גורמי, נעילה לאחר כישלונות התחברות. שימוש פנימי שגוי: עקרון המיעוט (least-privilege), כל משתמש מקבל רק מה שהוא צריך, בנוסף לניטור.
- תוכנת רע: אנטי-וירוס ואנטי-Spyware עם סריקה בזמן אמת, ותיקוני אבטחה. פישिंग: הכשרת משתמשים, סינון דוא"ל, בדיקת כתובת URL. DDoS: הגבלת קצב וסינון תנועה.
התאם כל איום לדבר הנהלי שמייצר נגדו את ההגנה הטובה ביותר.
Difficulty 2/5 · 140 coins + a small bonus on first completion today
לכל איום קיימת הגנה מתאימה: הצפנה נגד לקיחת נתונים, אימות נגד חדירה, תיקוני אבטחה נגד תוכנות זרועות, וצמצום הרשאות נגד הפרות פנימיות.
ההגנה הטובה ביותר נגד לקיחת נתונים במהלך העברה היא:
Difficulty 1/5 · 100 coins + a small bonus on first completion today
נתונים מוצפנים שנלקחו במהלך העברה הם חסרי ערך ללא המפתח. אימות ואנטי-וירוס מטפלים באיומים שונים.
הצפנה
- הצפנה מערבלת טקסט ברור עם מפתח ל-טקסט מצופן, כך שהעתק שנחתך לא ניתן להבנה ללא המפתח; המקבל משתמש במפתח לפענוח. היא מגנה על נתונים במעבר ובאחסון.
- הצפנה סימטרית (AES) משתמשת במפתח משותף אחד להצפנה ולפענוח: מהירה, אך המפתח עצמו חייב להגיע למקבל בצורה בטוחה.
- הצפנה א-סימטרית (RSA) משתמשת במפתח ציבורי להצפנה ובמפתח פרטי המתאים לפענוח. המפתח הציבורי יכול להיות מוצג לכל אדם, מה שפותר את בעיית השיתוף במפתחות.

מפתח משותף אחד, או מפתח ציבורי לנעילה ומפתח פרטי לפתיחה
הצפנה באמצעות צפרור קיסר
שינוי ההזזה — זהו המפתח. כל אות עובר מספר כזה מקומות לאורך האלפבית ליצירת הטקסט המוצפן, והאותו מפתח מחזיר אותו בחזרה. מפתח משותף זה הוא הצפנה סימטרית בקטנה.
הצפנה א-סימטרית (למשל RSA) שונה מהצפנה סימטרית (למשל AES) משום שהיא:
Difficulty 1/5 · 100 coins + a small bonus on first completion today
א-סימטרית משתמשת בזוג מפתחות ציבורי/פרטי (פותרת בעיית חילוק המפתח); סימטרית משתמשת במפתח משותק אחד (מהירה).
סדר את שלבי ההצפנה הסימטרית, משולחן לנמען.
Difficulty 3/5 · 200 coins + a small bonus on first completion today
הצפנה סימטרית משתמשת במפתח משותק אחד גם לנעילה (הצפנה) וגם לפתיחה (פענוח) — כל מי שמוצל את הטקסט המוצפן לא יכול לקרוא אותו ללא המפתח הזה.
הצפנה סימטרית משתמשת במפתח משותק אחד, בעוד שהצפנה א-סימטרית משתמשת במפתח ציבורי להצפנה ומפתח פרטי לפענוח.
Difficulty 1/5 · 100 coins + a small bonus on first completion today
החלוקה הזו בין ציבורי/פרטי היא מה שמאפשרת להצפנה א-סימטרית לפתור את בעיית חילוק המפתח בצורה בטוחה.
דוגמה פתורה: כיצד חתימה דיגיטלית מאמת מסמך
- הסבר כיצד משתמשים בחתימה דיגיטלית כדי לאמת מסמך. [5]
- השולח מעביר את ההודעה דרך פונקציית גזירה (hash) ליצירת תמצית. השולח מצפין את התמצית במפתח הפרטי שלו; תמצית זו המוצפנת היא החתימה הדיגיטלית.
- ההודעה והחתימה נשלחות יחד. המקבל פותר את החתימה במפתח הציבורי של השולח כדי לשחזר את התמצית.
- המקבל מבצע גזירה על ההודעה שהתקבלה ומשווה בין שתי התמציות. התאמה מוכיחה מי שלח אותה (רק המפתח הפרטי יכול היה ליצור את החתימה) ואשר לא שונתה (כל שינוי ישנה את הגזירה).
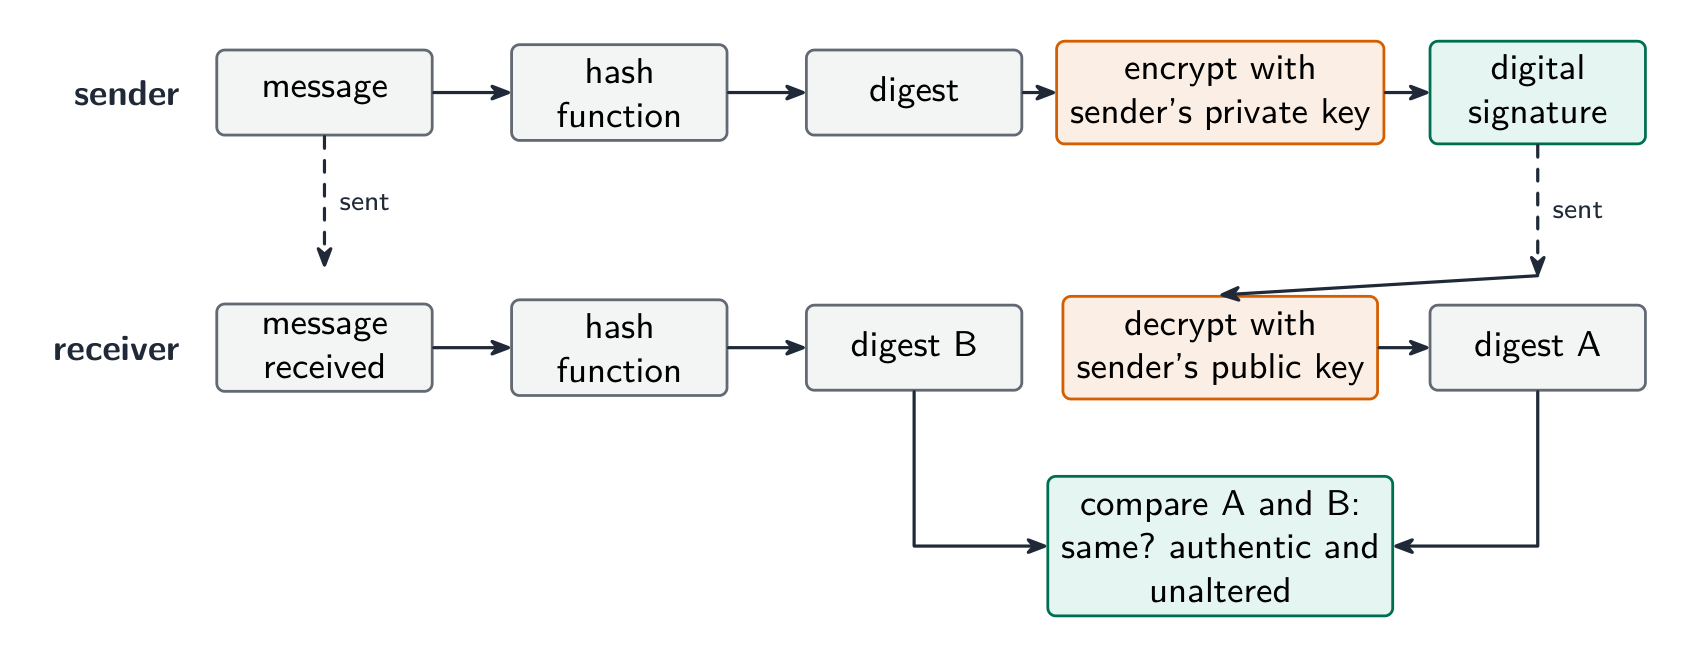
חתום על הגזירה, ולא על ההודעה עצמה
סדר את שלבי השליחה והבדיקה של חתימה דיגיטלית.
Difficulty 3/5 · 200 coins + a small bonus on first completion today
חשיפה, חתימה עם המפתח הפרטי, שליחה, פתיחה עם המפתח הציבורי, השוואה. התאמה מאשרת את שולחן המשלוח ולא שינוי כלשהו.
דוגמה פתורה: נתונים רגישים עוברים באינטרנט
- חברה שולחת נתונים רגישים לסניף דרך האינטרנט. תאר שיטה לשמירה על הביטחון שלהם. [3]
- הצפנה: הנתונים קודדים עם מפתח לגלגל הצפנה, כך שאדם בלתי מורשה שתופס אותם לא יוכל לקרוא אותם, ורק המקבל המיועד, שיש לו את המפתח, יוכל לפתור אותם.
- אותו מענה מתאים גם לתיקון קובץ תוכנה שנשלח בדוא"ל לבוחן: יש להצפין את הקובץ או לשלוח אותו דרך חיבור מוצפן, כאשר סיסמה נשלחת בנפרד.
- יש לציין מה הצפנה עושה ומה לא: היא מונעת קריאה בנתונים, אך לא תפיסה או מחיקה שלהם.
דוגמה פתורה: זכויות גישה במאגר נתונים
- תאר כיצד זכויות גישה מגנות על הנתונים במאגר נתונים. [3]
- לכל משתמש מוקצה חשבון עם שם משתמש וסיסמה. מנהל המאגר מקצה לחשבון כלשהו הרשאות לכל טבלה: קריאה בלבד, קריאה וכתיבה, או ללא גישה.
- משתמשים רואים רק את הטבלאות והשדות שיש להם הרשאה אליהם, כך שלקוח לא יוכל לפתוח את טבלת העובדים ולקלירק יהיה יכול לקרוא אך לא לשנות את המחירים. מערכת ניהול המאגר (DBMS) מטילה זאת על כל בקשה.
עם זכויות גישה, ניתן לתת למנהל משרד הרשאה לקרוא בטבלת המחירים אך לא לשנות אותה.
Difficulty 1/5 · 100 coins + a small bonus on first completion today
הרשאות נקבעות לכל חשבון ולכל טבלה: קריאה בלבד, קריאה וכתיבה, או ללא גישה. מערכת ניהול הנתונים (DBMS) מפעילה אותן בכל שאילתה.
סימונים נופלים מהיד
- הצפנה מגנה על סודיות, ולא על שלמות. יש להשתמש בסכום בדיקה, בדיקת זוגיות או ספרת בדיקה בשביל שלמות.
- הצפנה אינה מונעת הפרעה או מחיקה; היא מונעת קריאת העות המופרע.
- חתימה דיגיטלית מצפנת את החשיבה (hash) של ההודעה עם המפתח הפרטי, ולא את ההודעה עצמה.
- ציין את המידה וגם את אופן פעולתה. "קיר אש" לבדו לא יזכה בנקודות; "משווה תנועה לקריטריונים שנוקבעו וחוסם מה שלא עומד בדרישות" כן יזכה.
הבנתך מושלמת
- שכב את ההגנות: סיסמה, אנטי-וירוס, עדכונים, גיבוי, הצפנה → פלוס קיר אש, חسابי משתמש, זכויות גישה, לוגים לבדיקה → פלוס VPN, HTTPS, חתימות דיגיטליות
- אימות הוא דבר שאתה יודע / יש לך / אתה; אימות דו-שלבי (2FA) משלב שניים; ביומטריה משווה מאפיין שנכנס לשמור עם נתונים מאוחסנים
- התאם מידה לאיום: הפרעה → הצפנה; גישה בלתי מורשית → אימות; פנימי → עקרון הזכות המינימלית; תוכנה רעה → אנטי-וירוס ותיקוני אבטחה
- סימטרית = מפתח משותף אחד; לא-סימטרית = מפתח ציבורי מצפין, מפתח פרטי מפענח; חתימה דיגיטלית היא החשיבה המוצפנת עם המפתח הפרטי