Detecting Attacks on Devices
Introduit| English | Sens |
|---|---|
| indicator of compromise/ˈɪndɪkeɪtə ɒv ˈkɒmprəmaɪz/ | indicateur de compromission |
| password spraying/ˈpæswɜːd ˈspreɪɪŋ/ | aspersion de mots de passe |
| credential stuffing/krɪˈdenʃl ˈstʌfɪŋ/ | remplissage de identifiants |
| endpoint detection and response/endˈpɔɪnt dɪˈtekʃn ænd rɪˈspɒns/ | détection et réponse aux points terminaux |
Indicateurs de compromission
- Les journaux révèlent un indicateur de compromission (IoC) — preuve qu'un adversaire a pénétré.
- IoCs basés sur l'hôte : processus inattendus ou paramètres modifiés.
- IoCs basés sur les fichiers : un fichier dont le hachage correspond à un malware connu.
Lire les journaux d'authentification
- De nombreux mots de passe incorrects pour un seul utilisateur = une attaque par devinette.
- De nombreux échecs provenant d'une seule adresse IP = pulvérisation de mots de passe.
- Un pic d'identifiants par défaut = enfouissement d'identifiants.
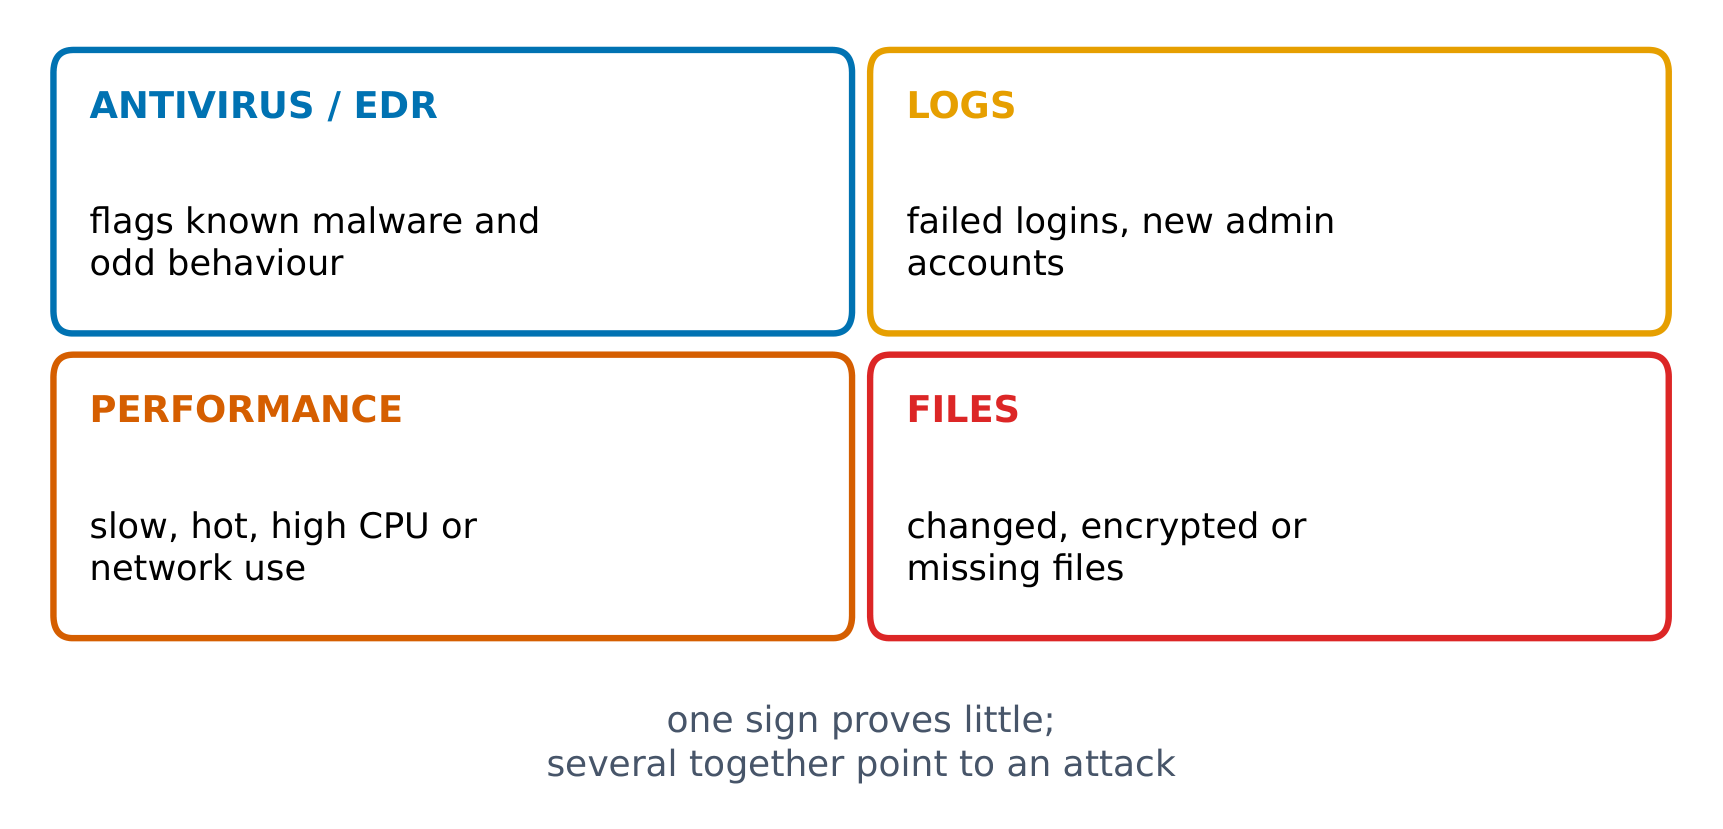
Signes d'un appareil compromis
Read the log: which password attack?
One user + many wrong passwords = guessing; many users + one IP = spraying; default credentials = stuffing.
Evidence in a log that an adversary has compromised a device is an...
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
An IoC is an indicator of compromise.
Many different users failing to log in from ONE IP address suggests...
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
One IP, many users = password spraying.
A powerful third-party device-detection service is called ____ (endpoint detection and response).
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
EDR is powerful but expensive.
Which are kinds of indicators of compromise? (Choose all)
Difficulté 2/5 · 140 pièces + un petit bonus lors de la première réussite aujourd'hui
There is no weather-based IoC.
Choisir la détection
- Basé sur les signatures : moins lourd — mieux adapté aux appareils faibles.
- Un service de détection et réponse aux terminaux (EDR) est puissant mais coûteux.
- Certaines attaques ne peuvent pas être détectées directement sur l'appareil.
Les attaques de mots de passe hors ligne ne peuvent pas être détectées. L'adversaire a déjà volé la base de hachages et la craque sur son propre ordinateur, loin de vos journaux. C'est un piège d'examen classique — la seule défense est un hachage fort et salé.
Offline password attacks set off lockout alarms on your login server.
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
False. Offline cracking happens on the adversary's own machine against a stolen hash file, so your systems see no failed logins to detect.
Un journal d'authentification montre 50 tentatives de connexion échouées pour l'utilisateur admin en 30 secondes, toutes depuis une seule IP. Ce schéma — un compte, de nombreux mots de passe faux, rapidité — est la signature d'une attaque de devinette de mot de passe en ligne qui peut être bloquée par une politique de blocage.
Les attaques sur les périphériques laissent un IoC dans les journaux (basé sur l'hôte, basé sur les fichiers, basé sur le comportement). Les journaux d'authentification distinguent la devinette (un utilisateur), le spraying (plusieurs utilisateurs, une IP) et le stuffing (identifiants par défaut). Choisissez la détection selon la puissance de l'appareil (EDR est puissant mais coûteux). Les attaques hors ligne ne peuvent pas être détectées.