Vulnérabilités et attaques relatives aux applications et aux données
Introduit
Vocabulaire
| English | Sens |
|---|---|
| injection attack/ɪnˈdʒekʃn əˈtæk/ | attaque par injection |
| data validation/ˈdeɪtə ˌvælɪˈdeɪʃn/ | validation des données |
| SQL injection/ˌes kjuː ˈel ɪnˈdʒekʃn/ | injection SQL |
| cross-site scripting/krɒs saɪt ˈskrɪptɪŋ/ | scriptage inter-sites |
| buffer overflow/ˈbʌfə ˌəʊvəˈfləʊ/ | dépassement de tampon |
| buffer/ˈbʌfə/ | tampon |
| directory traversal/daɪˈrektəri træˈvɜːsl/ | traversée de répertoire |
Les mauvaises entrées sont dangereuses
- Lorsqu'un programme ne vérifie pas l'entrée, un adversaire insère des commandes — une attaque par injection.
- La validation des données (vérifier que l'entrée respecte les règles) est la défense.
- Les fichiers non chiffrés et les droits administratifs trop étendus augmentent le risque.
SQL injection and XSS
- Injection SQL : des commandes SQL dans un champ de saisie lisent ou modifient une base de données.
- XSS (Cross-Site Scripting) : un script injecté s'exécute dans le navigateur d'un autre utilisateur.
- Both come from trusting unchecked user input.
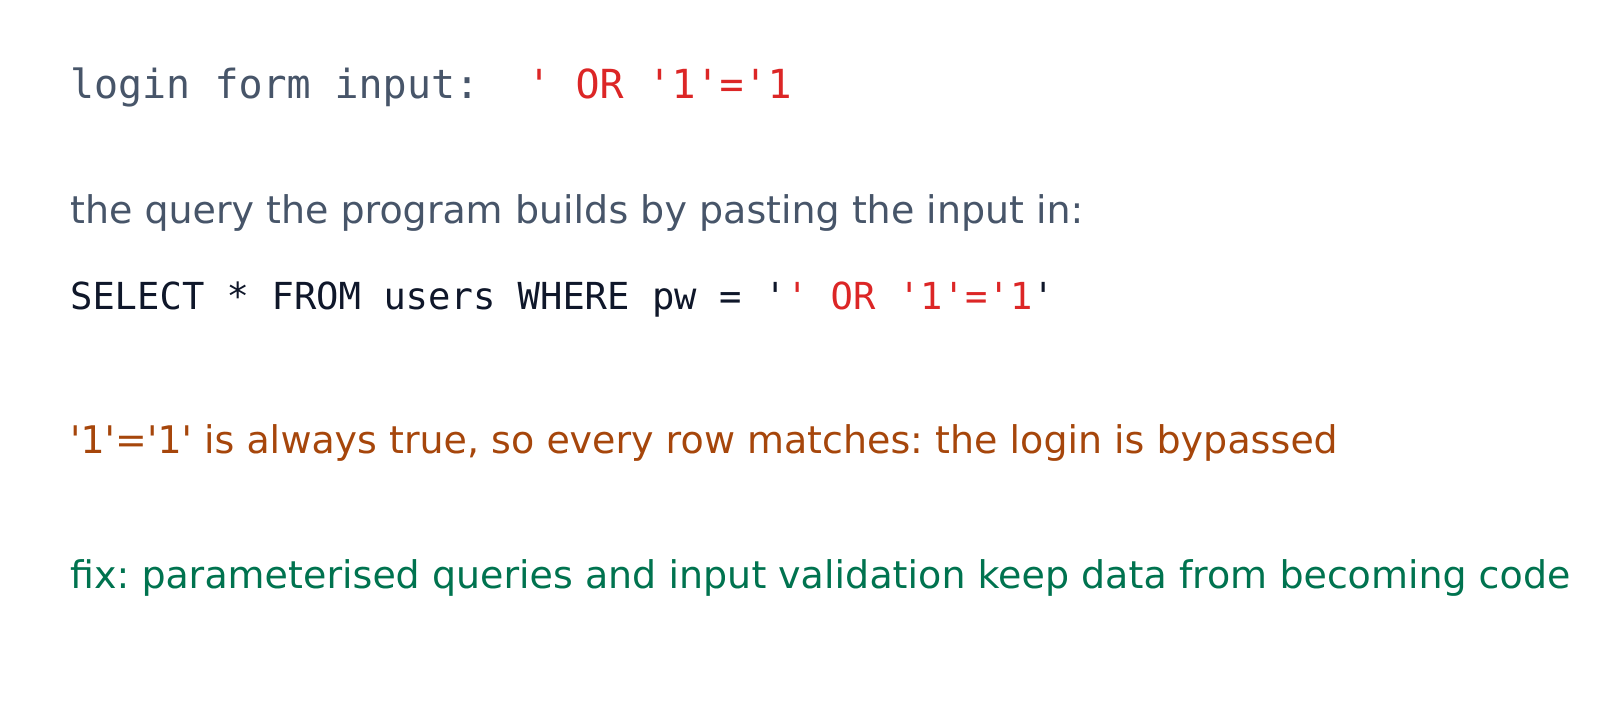
Injection SQL : une saisie collée dans une requête modifie la requête elle-même
Explorer
Identifiez l'attaque applicative à partir des preuves
L'injection SQL montre OR 1=1 ; XSS montre
Votre matière
Chargement des matières…
Dates d'examen
Sélectionnez-en une et le site vous suit — notes, documents, vidéos et exercices s'ouvrent dessus.
Toutes les sections
- Apprendre
- Vocabulaire
- Code
- Anglais quotidien
- Générer
- IELTS
- TOEFL
- Dates d'examen
- Partir à l'étranger
- À propos
- Superviser
- Correction automatique
Thème
Taille du texte
100%