Passer au contenu

Sécuriser les appareils

AP Cybersécurité · Sujet 4

Entrainer
Leçon vidéo pour ce sujet Ouvrir la page vidéo
9:32

Sécuriser les appareils

Il est lundi matin dans un hôpital animé. En moins d'une minute, les écrans de la salle, de la pharmacie et du bureau des archives changent tous. Chaque fichier dessus est…

Narration en anglais · Sous-titres anglais + 中文 incrustés

4.1

Vulnérabilités et Attaques des Appareils

Programme

Objectif d'apprentissage 4.1.A : Identifier les types d'appareils informatiques.

  • 4.1.A.1 Les ordinateurs serveurs sont des appareils qui fournissent un ou plusieurs services à d'autres ordinateurs (par ex., DNS, DHCP, FTP). Tout ordinateur peut être un serveur, et dans un environnement d'entreprise, les serveurs ont généralement plus de puissance de traitement et de stockage qu'un ordinateur personnel.
  • 4.1.A.2 Les ordinateurs personnels sont des appareils conçus pour être utilisés par une seule personne à des fins professionnelles ou récréatives (par ex., traitement de texte, graphisme, navigation Web et production ou visionnage de médias). Ils comprennent les ordinateurs de bureau, portables et notebooks.
  • 4.1.A.3 Les ordinateurs portables (également appelés ordinateurs mobiles ou appareils d'information) sont plus petits que les ordinateurs personnels et fonctionnent sur batterie. Ils comprennent les tablettes, smartphones et technologies portables comme les montres connectées.
  • 4.1.A.4 Les ordinateurs embarqués sont des appareils faisant partie d'une machine. Les dispositifs embarqués disposent d'ensembles d'instructions spécifiques pour interagir avec les composants spécialisés de la machine dans laquelle ils sont intégrés. Les ordinateurs embarqués ont tendance à être plus lents et moins chers que les autres ordinateurs et possèdent un stockage minimal.
  • 4.1.A.5 Les appareils quotidiens munis d'ordinateurs embarqués sont souvent appelés appareils Internet des objets (IoT). Les ordinateurs embarqués se trouvent dans les transports (par ex., voitures, trains et avions), les dispositifs opérant des infrastructures critiques (par ex., actionnant des disjoncteurs dans des postes électriques et des pompes dans des stations d'épuration), les équipements médicaux (par ex., perfuseurs, scanners IRM, stimulateurs cardiaques et pompes à insuline) et les appareils courants comme les lave-linge, les cafetières et les thermostats.

Objectif d'apprentissage 4.1.B : Identifier le type de malware utilisé dans une cyberattaque.

  • 4.1.B.1 Le malware est un logiciel malveillant capable d'endommager ou de détruire un appareil ou un réseau, ou permettant à un adversaire d'accéder à un appareil et aux données qui s'y trouvent.
  • 4.1.B.2 Le malware est souvent utilisé comme outil pour accomplir une partie du plan d'un adversaire visant à atteindre ses objectifs finaux. Il existe de nombreux types de malware, tels que :
    • Les virus sont du malware qui doit être activé par un utilisateur exécutant ou ouvrant un fichier.
    • Les vers se propagent d'un ordinateur à un autre sans intervention humaine.
    • Les chevaux de Troie sont du malware intégré à d'autres logiciels看似无害. Les chevaux de Troie à accès distant (RAT) offrent à un adversaire un accès à distance au système cible.
    • Le ransomware chiffre les fichiers d'un appareil, empêchant l'utilisateur d'y accéder. Le ransomware présente généralement à l'utilisateur un écran exigeant un paiement et promettant de lui fournir une clé de déchiffrement pour ses fichiers si l'utilisateur paie dans un délai fixe.
    • Le spyware suit les actions d'un utilisateur sur un ordinateur et renvoie des informations à un adversaire.
    • Un keylogger est un logiciel ou un matériel qui enregistre les frappes de l'utilisateur et renvoie ces informations à l'adversaire. Les adversaires peuvent souvent extraire des noms d'utilisateur et des mots de passe à partir des données du keylogger.
    • Les bombes logiques sont programmées pour déclencher leur effet uniquement lorsque des conditions spécifiques sont réunies ; celles-ci peuvent inclure une date et une heure, un type ou une version d'exploitation spécifique, un ensemble de caractères utilisé par l'ordinateur, etc.
    • Un rootkit est un malware sophistiqué qui s'infiltre dans le système d'exploitation de l'ordinateur cible et peut contrôler presque tous les aspects du système, y compris rendre le rootkit lui-même invisible face à la détection.
  • 4.1.B.3 Bien que la plupart du malware soit un fichier ou un ensemble de fichiers, le malware sans fichier est un code malveillant résidant dans la RAM et utilisant des programmes légitimes déjà installés sur un appareil pour le compromettre.

Objectif d'apprentissage 4.1.C : Expliquer comment les adversaires peuvent exploiter les vulnérabilités courantes des appareils pour causer des pertes, des dommages, des perturbations ou des destructions.

  • 4.1.C.1 Les adversaires peuvent développer des exploits pour des vulnérabilités connues dans les logiciels (y compris les systèmes d'exploitation). Les appareils dont le logiciel n'est pas mis à jour sont vulnérables à ces exploits, ce qui pourrait permettre à un adversaire de faire planter un système, de visualiser les actions de l'utilisateur, d'activer ou de désactiver divers services ou composants sur l'appareil (par ex., activer une caméra web ou un microphone), ou même de prendre le contrôle de l'appareil pour émettre ses propres commandes, y compris des commandes destinées à voler ou détruire des données sur l'appareil.
  • 4.1.C.2 Les adversaires peuvent tirer parti de exigences d'authentification faibles en devinant le mot de passe d'un utilisateur ou en utilisant l'ingénierie sociale pour obtenir qu'il révèle son mot de passe.
  • 4.1.C.3 Lorsque les systèmes ne disposent pas de mot de passe sur le système d'entrée-sortie de base (BIOS) ou l'interface de firmware extensible unifiée (UEFI), un adversaire peut amorcer un ordinateur dans un mode spécial (par ex., « mode de récupération ») qui lui confère des privilèges de niveau supérieur. Sans protection BIOS ou UEFI, les adversaires peuvent charger leur propre système d'exploitation sur un appareil depuis un lecteur externe et utiliser des outils spécialisés pour modifier ou créer des profils utilisateurs, y compris changer les mots de passe utilisateurs.
  • 4.1.C.4 Les adversaires peuvent charger du malware sur un lecteur externe, et si l'exécution automatique est activée, l'appareil exécutera le malware lors de l'insertion du lecteur externe.
  • 4.1.C.5 Les adversaires peuvent utiliser des ports ouverts pour se connecter à un appareil.
  • 4.1.C.6 Les adversaires peuvent envoyer des données malveillantes à des appareils pour les perturber ou tenter de les prendre en main. Les appareils qui n'ont pas de pare-feu (ou un pare-feu mal configuré) ne peuvent pas filtrer ces données malveillantes.
  • 4.1.C.7 Les adversaires tentent souvent d'installer du malware sur un appareil pour le perturber ou le contrôler. Les appareils dépourvus de logiciel anti-malware sont plus vulnérables à ce type d'attaque.

Objectif d'apprentissage 4.1.D : Évaluer et documenter les risques liés aux vulnérabilités des appareils.

  • 4.1.D.1 Le risque lié aux vulnérabilités des appareils peut provenir d'un accès non autorisé ou du malware permettant à un adversaire de se faire passer pour un utilisateur autorisé, de contrôler à distance un appareil, de chiffrer le disque de l'appareil pour rançonner les données, ou d'effacer la mémoire de l'appareil, détruisant les données ou rendant l'appareil inutilisable. Le niveau de risque varie selon la criticité de l'appareil, des services qu'il fournit ou des données qu'il stocke.
  • 4.1.D.2 Les hauts risques liés aux vulnérabilités des appareils concernent la compromission potentielle de données sensibles ou d'opérations critiques.
    • Exemples illustratifs pour 4.1.D.2 :
      • Une organisation n'a pas installé la mise à jour la plus récente de son serveur de messagerie, laquelle comprenait un correctif pour une vulnérabilité critique connue.
  • 4.1.D.3 Les risques modérés liés aux vulnérabilités des appareils peuvent résulter d'exigences d'authentification faibles ou de vulnérabilités qui seraient moins susceptibles d'être exploitées.
    • Exemples illustratifs pour 4.1.D.3 :
      • Une station d'épuration dispose de systèmes embarqués contrôlant des pompes. Les pompes peuvent être accédées à distance via nom d'utilisateur et mot de passe pour la gestion à distance de la station, mais les appareils ne nécessitent pas d'authentification multifacteur (AMF).
  • 4.1.D.4 Les faibles risques liés aux vulnérabilités des appareils sont généralement associés à des vulnérabilités qui, si elles étaient exploitées, auraient peu d'impact.
    • Exemples illustratifs pour 4.1.D.4 :
      • L'ordinateur portable d'un employé a le port telnet 23 ouvert.

Source : Description du cours et de l'examen AP College Board

Un appareil est tout ordinateur - un serveur, un ordinateur portable personnel, un smartphone ou un ordinateur embarqué 嵌入式计算机 intégré dans une machine. Les appareils courants avec ordinateurs embarqués sont appelés appareils Internet of Things (IoT) 物联网, et ils font fonctionner tout, des pompes à eau aux machines à laver。

Les quatre classes d'appareils, et pourquoi la classe importe

Classe Ce que c'est Conséquence de sécurité
Serveurs machines partagées exécutant des services pour de nombreux utilisateurs cible de la plus haute valeur ; une seule compromission touche tout le monde
Ordinateurs personnels ordinateurs de bureau et portables usage général, donc ils exécutent tout ce que l'utilisateur installe
Ordinateurs portables 手持计算机 (aussi appelés ordinateurs mobiles ou appareils d'information) plus petits qu'un PC et fonctionnant sur alimentation par batterie — smartphones, tablettes, montres connectées et autres technologies portables facilement perdus ou volés, et souvent transportés à travers des réseaux de confiance douteuse
Ordinateurs embarqués un ordinateur qui fait partie d'une machine — contrôleur de moteur de voiture, thermostat, pompe médicale possède un ensemble d'instructions spécialisé pour interagir avec ses composants, et tend à être plus lent, moins cher et avoir un stockage minimal, donc les fonctionnalités de sécurité sont souvent absentes et les mises à jour rares

Cette dernière ligne explique pourquoi les appareils embarqués et IoT apparaissent si souvent dans les scénarios d'attaque : les contraintes qui les rendent bon marché sont les mêmes qui les rendent difficiles à défendre。

La principale menace pour un appareil est le malware 恶意软件 - logiciels malveillants. Apprenez les types :

  • Virus 病毒 - doit être activé par un utilisateur ouvrant un fichier。
  • Ver 蠕虫 - se propège tout seul, sans action humaine。
  • Trojan 木马 - se cache dans un logiciel qui semble sûr ; un remote access trojan (RAT) 远程访问木马 donne à l'adversaire un contrôle à distance。
  • Ransomware 勒索软件 - chiffre vos fichiers et réclame un paiement pour la clé。
  • Spyware 间谍软件 - suit secrètement ce que vous faites。
  • Keylogger 键盘记录器 - enregistre chaque frappe de clavier pour voler des mots de passe。
  • Logic bomb 逻辑炸弹 - se déclenche uniquement quand une condition est remplie (une date, une version)。
  • Rootkit - se cache profondément dans le système d'exploitation et peut même devenir invisible。

La plupart du malware est un fichier, mais le fileless malware 无文件恶意软件 est différent : il vit uniquement dans la RAM 内存 et abuse de programmes légitimes déjà présents sur l'appareil, ne laissant aucun fichier pour qu'un scanner le trouve.

Les adversaires exploitent des logiciels non corrigés 未打补丁的软件, des mots de passe faibles, des paramètres de démarrage BIOS/UEFI non protégés et des ports ouverts. Nous évaluons le risque des appareils selon la valeur et la criticité de l'appareil : un serveur de courriel non corrigé dans un hôpital présente un risque élevé, tandis qu'un ordinateur portable d'employé avec un seul port ouvert inutilisé présente un risque faible.

Explorer

Nommez le malware d'après son comportement

Chaque type de malware a une caractéristique définissante : un ver se propage lui-même, un virus nécessite qu'un utilisateur l'exécute, les rançongiciels chiffrent pour de l'argent, et un rootkit se cache profondément dans le système d'exploitation.

Vocabulaire Entrainer
Anglais Chinois Pinyin
embedded computer/emˈbedɪd kəmˈpjuːtə/ 嵌入式计算机 qiàn rù shì jì suàn jī
Internet of Things (IoT)/ˈɪntənet ɒv θɪŋz/ 物联网 wù lián wǎng
handheld computers/ˈhændheld kəmˈpjuːtəz/ 手持计算机 shǒu chí jì suàn jī
malware/ˈmælweə/ 恶意软件 è yì ruǎn jiàn
Virus/ˈvaɪrəs/ 病毒 bìng dú
Worm/wɜːm/ 蠕虫 rú chóng
Trojan/ˈtrəʊdʒn/ 木马 mù mǎ
remote access trojan (RAT)/rɪˈməʊt ˈækses ˈtrəʊdʒn/ 远程访问木马 yuǎn chéng fǎng wèn mù mǎ
Ransomware/ˈrænsəmweə/ 勒索软件 lè suǒ ruǎn jiàn
Spyware/ˈspaɪweə/ 间谍软件 jiàn dié ruǎn jiàn
Keylogger/ˈkiːlɒɡə/ 键盘记录器 jiàn pán jì lù qì
Logic bomb/ˈlɒdʒɪk bɒm/ 逻辑炸弹 luó jí zhà dàn
fileless malware/ˈfaɪlləs ˈmælweə/ 无文件恶意软件 wú wén jiàn è yì ruǎn jiàn
RAM/ræm/ 内存 nèi cún
unpatched software/ʌnˈpætʃt ˈsɒftweə/ 未打补丁的软件 wèi dǎ bǔ dīng de ruǎn jiàn
cryptographic hash function/ˌkrɪptəˈɡræfɪk hæʃ ˈfʌŋkʃn/ 密码散列函数 mì mǎ sàn liè hán shù
4.2

Authentification

Programme

Objectif d'apprentissage 4.2.A : Expliquer pourquoi les hachages (également appelés sorties de hachage, sommes de contrôle, empreintes de message ou digestes) sont utilisés pour stocker les mots de passe.

  • 4.2.A.1 Une fonction de hachage cryptographique (également appelée fonction d'empreinte de message) est un algorithme mathématique qui prend des données binaires de longueur arbitraire, les traite selon un ensemble d'instructions, et produit une chaîne binaire de longueur fixe appelée hachage (ou somme de contrôle ou empreinte de message). Les hachages cryptographiques bien connus incluent :
    • MD5
    • SHA-1, SHA-256, SHA-512 (SHA signifie Secure Hash Algorithm)
    • NTHash
    • RIPEMD-160
  • 4.2.A.2 Un hachage de n bits a $2^n$ sorties possibles. Le nombre d'entrées est infini, et donc inévitablement deux entrées différentes produiront le même hachage. C'est ce qu'on appelle une collision.
  • 4.2.A.3 Les fonctions de hachage cryptographiques ont les propriétés suivantes :
    • Les hachages sont résistants aux collisions ; il est difficile de trouver deux entrées différentes pour la même fonction de hachage qui produisent la même sortie.
    • Les hachages ont une résistance à l'image préalable ; étant donné un hachage, il est irréalisable de retrouver l'entrée qui l'a généré.
    • Les hachages sont répétables ; la même entrée produira toujours le même hachage.
    • Les hachages ont une longueur fixe ; la longueur en bits du hachage pour une fonction de hachage spécifique est constante quelle que soit la taille de l'entrée.
  • 4.2.A.4 Les adversaires tentent de compromettre les fonctions de hachage en forçant des collisions dans leur sortie. Si un algorithme efficace existe pour forcer une collision pour une fonction de hachage spécifique, alors cette fonction de hachage sera dépréciée (plus utilisée dans les environnements sécurisés). MD5 et SHA1 sont des exemples de fonctions de hachage dépréciées.
  • 4.2.A.5 Les services d'authentification par mot de passe ne devraient pas stocker les mots de passe en clair, afin que si un adversaire accède au répertoire user:password, il ne connaisse pas immédiatement les mots de passe de tous les utilisateurs. Au lieu de cela, les mots de passe des utilisateurs doivent être hachés et le hash stocké dans une base de données. Lorsqu'un utilisateur entre son mot de passe, celui-ci est haché, et le hash est comparé à celui stocké sur fichier. Si les hashes correspondent, l'utilisateur est authentifié.
  • 4.2.A.6 Si deux utilisateurs avaient le même mot de passe, leurs mots de passe auraient des hashes identiques dans le répertoire user:password. Pour éviter cela, quelques bits aléatoires (appelés sel) sont hachés avec le mot de passe d'un utilisateur pour générer le hash. Le sel de chaque utilisateur est unique, donc même si deux utilisateurs ont le même mot de passe, ils auront un hash différent car ils ont des sels différents.

Objectif d'apprentissage 4.2.B : Expliquer comment les attaques par mots de passe exploitent les vulnérabilités.

  • 4.2.B.1 Si un adversaire peut compromettre le mot de passe d'un utilisateur légitime, et que l'organisation de cet utilisateur n'a pas activé l'AMF ou d'autres protections d'authentification, alors l'adversaire peut agir au sein de cette organisation avec tous les accès et droits disponibles pour l'utilisateur.
  • 4.2.B.2 Les attaques par mots de passe peuvent être classées comme en ligne ou hors ligne.
    • Les attaques par mots de passe en ligne tentent des combinaisons utilisateur:mot de passe dans un portail d'authentification actif.
    • Les attaques par mots de passe hors ligne ont capturé une base de données utilisateur:password et peuvent exécuter des attaques par mots de passe contre la base de données sur leur propre ordinateur. Cette méthode contourne toute protection de verrouillage de compte qui pourrait être en place.
  • 4.2.B.3 De nombreux utilisateurs réutilisent les mêmes mots de passe (ou des variantes du même mot de passe) pour tous les services et comptes qu'ils possèdent, malgré les mises en garde de ne pas le faire. Lorsqu'une base de données utilisateurs d'une organisation est volée, les noms d'utilisateur, adresses e-mail et mots de passe sont vendus aux adversaires ou publiés en ligne. Les adversaires commencent souvent à essayer de compromettre un compte en testant des identifiants volés ou fuités pour une cible individuelle.
  • 4.2.B.4 De nombreux utilisateurs définissent des mots de passe faciles à deviner, et les adversaires tenteront de deviner des mots de passe courants pour le compte d'un utilisateur. L'épandage de mots de passe (password spraying) est une attaque où un adversaire tente un mot de passe commun contre de nombreux comptes utilisateurs différents.
  • 4.2.B.5 Certains services et appareils (par ex., commutateurs, routeurs et appareils IoT) sont préconfigurés avec un utilisateur administratif et un mot de passe par défaut. Le rembourrage d'identifiants (credential stuffing) est une attaque où un adversaire tente d'accéder à ces services ou appareils en utilisant des identifiants par défaut courants ou des identifiants de compte qui ont été volés.
  • 4.2.B.6 Les attaques par mots de passe hors ligne utilisent des outils automatisés de crackage de hash pour hacher des mots de passe possibles et les comparer à un hash capturé. Bien que les hashes ne puissent pas être inversés, un adversaire peut utiliser ces outils pour hacher de nombreux mots de passe potentiels et les comparer au hash cible. Si un adversaire trouve un hash correspondant, il peut utiliser le mot de passe qui a généré ce hash pour se connecter au compte de l'utilisateur. Les attaques hors ligne incluent :
    • Les attaques par force brute, où un adversaire utilise un outil automatisé pour tester tous les mots de passe potentiels qu'un utilisateur pourrait avoir
    • Les attaques par dictionnaire, où un adversaire utilise un outil automatisé pour tester une liste de mots de passe courants
  • 4.2.B.7 Une attaque par table arc-en-ciel utilise une liste de mots de passe courants pour générer une table arc-en-ciel. Une table arc-en-ciel est une table contenant chaque mot de passe potentiel et son hash. La table est ensuite triée par les hashes, et l'adversaire utilise un outil automatisé pour rechercher le hash capturé dans la liste des hashes. Si les hashes correspondent, l'adversaire a trouvé un mot de passe qui génère le même hash, et ce mot de passe permettra à l'adversaire de se connecter au compte de l'utilisateur.

Objectif d'apprentissage 4.2.C : Déterminer le type d'authentification utilisé pour vérifier l'identité d'un utilisateur.

  • 4.2.C.1 Les mécanismes d'authentification sont des contrôles techniques qui vérifient l'identité d'un utilisateur pour s'assurer que seuls les utilisateurs autorisés accèdent à un système. La preuve que l'utilisateur fournit pour s'identifier est appelée facteur. Les facteurs d'authentification courants incluent :
    • Quelque chose que l'utilisateur connaît (facteur de connaissance)
    • Quelque chose que l'utilisateur possède (facteur de possession)
    • Quelque chose dont l'utilisateur dispose (facteur biométrique)
    • Quelque part où l'utilisateur se trouve (facteur de localisation)
  • 4.2.C.2 Les facteurs de connaissance peuvent être des mots de passe, des codes PIN ou des réponses à des questions de défi prédéfinies. Pour qu'un facteur de connaissance soit efficace, il doit être quelque chose qu'un adversaire ne peut pas facilement deviner ; cependant, les facteurs de connaissance difficiles pour un adversaire à trouver peuvent aussi être plus difficiles pour un utilisateur à retenir.
  • 4.2.C.3 Un facteur de possession est un objet qu'un utilisateur possède et qui lui est unique, tel qu'une carte d'accès, une carte bancaire, un téléphone portable ou un jeton d'authentification. Plus il est difficile pour un adversaire d'obtenir l'objet (ou une copie de celui-ci), plus le facteur de possession est sécurisé.
  • 4.2.C.4 Les facteurs biométriques mesurent des caractéristiques du corps humain et peuvent inclure les empreintes digitales, les empreintes de paume, la reconnaissance faciale, les scans d'iris ou de rétine, ou l'identification vocale. Les facteurs biométriques sont difficiles pour un adversaire à dupliquer car ils sont uniques à un individu.
  • 4.2.C.5 Les facteurs de localisation utilisent des informations sur les signaux Wi-Fi, les données GPS, les paramètres du fuseau horaire et même les informations d'adresse IP pour déterminer la localisation. Des règles peuvent être établies pour autoriser ou refuser l'accès en fonction d'un facteur de localisation.
  • 4.2.C.6 L'authentification multifactorielle (MFA) consiste à utiliser plus d'un facteur pour authentifier un utilisateur. La MFA est plus sécurisée que l'authentification à un seul facteur car elle exige que l'utilisateur fournisse au moins deux facteurs d'authentification distincts.

Objectif d'apprentissage 4.2.D : Configurer les paramètres de connexion pour rendre un appareil plus sécurisé.

  • 4.2.D.1 Exiger la complexité dans les mots de passe est un paramètre de connexion qui peut être configuré. Lorsqu'il est activé, les utilisateurs définissant un nouveau mot de passe doivent inclure au moins un caractère de chaque ensemble de caractères. Les mots de passe avec des caractères de chaque ensemble de caractères sont beaucoup plus difficiles à craquer pour un adversaire que les mots de passe utilisant des caractères d'un ou deux ensembles seulement. Les principaux ensembles de caractères souvent requis sont :
    • Lettres majuscules (A–Z)
    • Lettres minuscules (a–z)
    • Chiffres numériques (0–9)
    • Caractères spéciaux (!”#$%&’()*+,-./:;<=>?@ [ \ ] ^_`{|}~)
  • 4.2.D.2 Exiger une longueur minimale de mot de passe est un paramètre de connexion qui peut être configuré. Cela signifie que les utilisateurs doivent avoir au moins un certain nombre de caractères dans leur mot de passe. Plus un mot de passe est long et complexe, plus il faudra de temps à un outil numérique pour le craquer.
  • 4.2.D.3 Exiger une durée maximale de vie du mot de passe est un paramètre de connexion qui peut être configuré. Lorsqu'il est configuré, les utilisateurs recevront une invitation à changer leur mot de passe un certain nombre de jours après leur dernier changement de mot de passe, généralement tous les 90 ou 120 jours. Si le mot de passe d'un utilisateur a été compromis, le changer pourrait empêcher un adversaire d'accéder au compte de l'utilisateur. Cependant, certaines normes nationales recommandent aux organisations de ne pas exiger des utilisateurs qu'ils changent leurs mots de passe à des intervalles prédéfinis pour décourager les utilisateurs de développer des motifs de mots de passe (ex. : PasswordFall2028).
  • 4.2.D.4 Exiger que le système stocke un certain nombre de précédents mots de passe utilisateurs est un paramètre de connexion qui peut être configuré. Cela empêche un utilisateur de réutiliser un mot de passe. De nombreuses organisations stockent les 5 à 10 derniers hashes de mots de passe des utilisateurs pour éviter la réutilisation.
  • 4.2.D.5 Exiger une période de verrouillage après un certain nombre de tentatives de connexion invalides est un paramètre de connexion qui peut être configuré. Cela empêche un adversaire de tenter continuellement de manière aléatoire de mauvais mots de passe. De nombreuses organisations verrouillent le compte d'un utilisateur après 3 à 5 tentatives de connexion invalides. La durée du verrouillage varie.

Source : Description du cours et de l'examen AP College Board

Authentification multifacteur
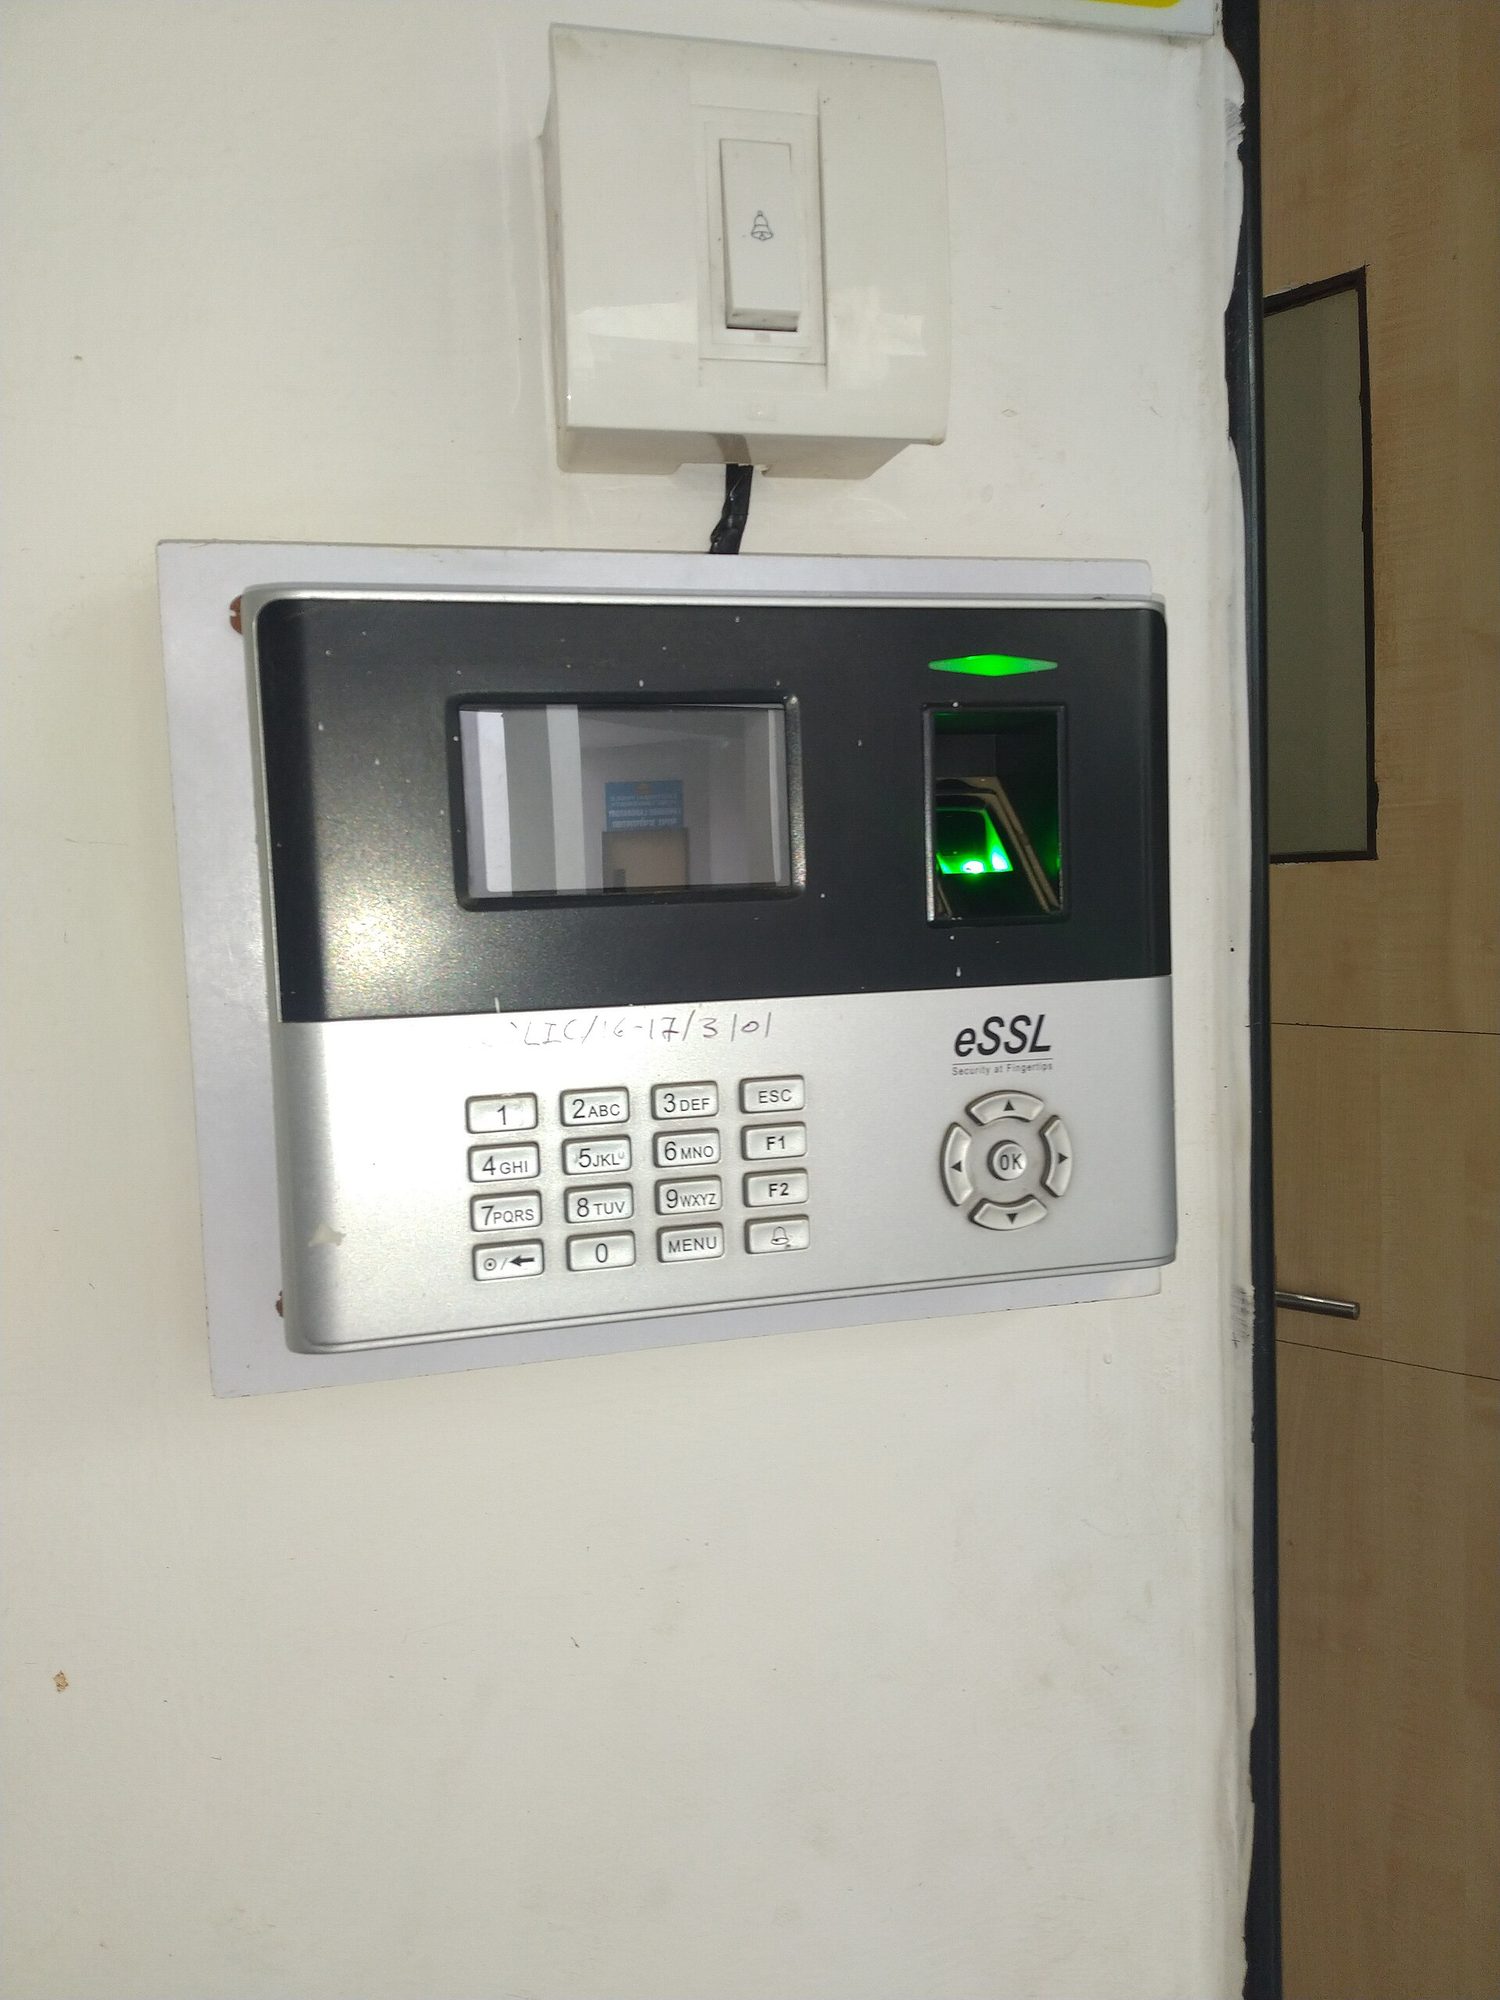
Une personne appuyant sur un petit scanner optique d'empreinte digitale
Un scanner d'empreintes digitales : l'authentification biométrique vérifie quelque chose en VOUS (something you ARE), ce qui est beaucoup plus difficile pour un attaquant à voler ou à deviner qu'un mot de passe

Pour stocker les mots de passe en toute sécurité, les systèmes utilisent une fonction de hachage cryptographique 密码散列函数 - un algorithme mathématique à sens unique qui transforme n'importe quelle entrée en une chaîne de longueur fixe appelée hachage 散列值 (ou digest). Les hachages possèdent trois propriétés essentielles : ils sont résistants aux collisions 抗碰撞 (difficile de trouver deux entrées produisant la même sortie), présentent une résistance à l'image inverse 抗原像 (vous ne pouvez pas remonter à l'entrée) et sont répétitifs (une même entrée produit toujours le même hachage).

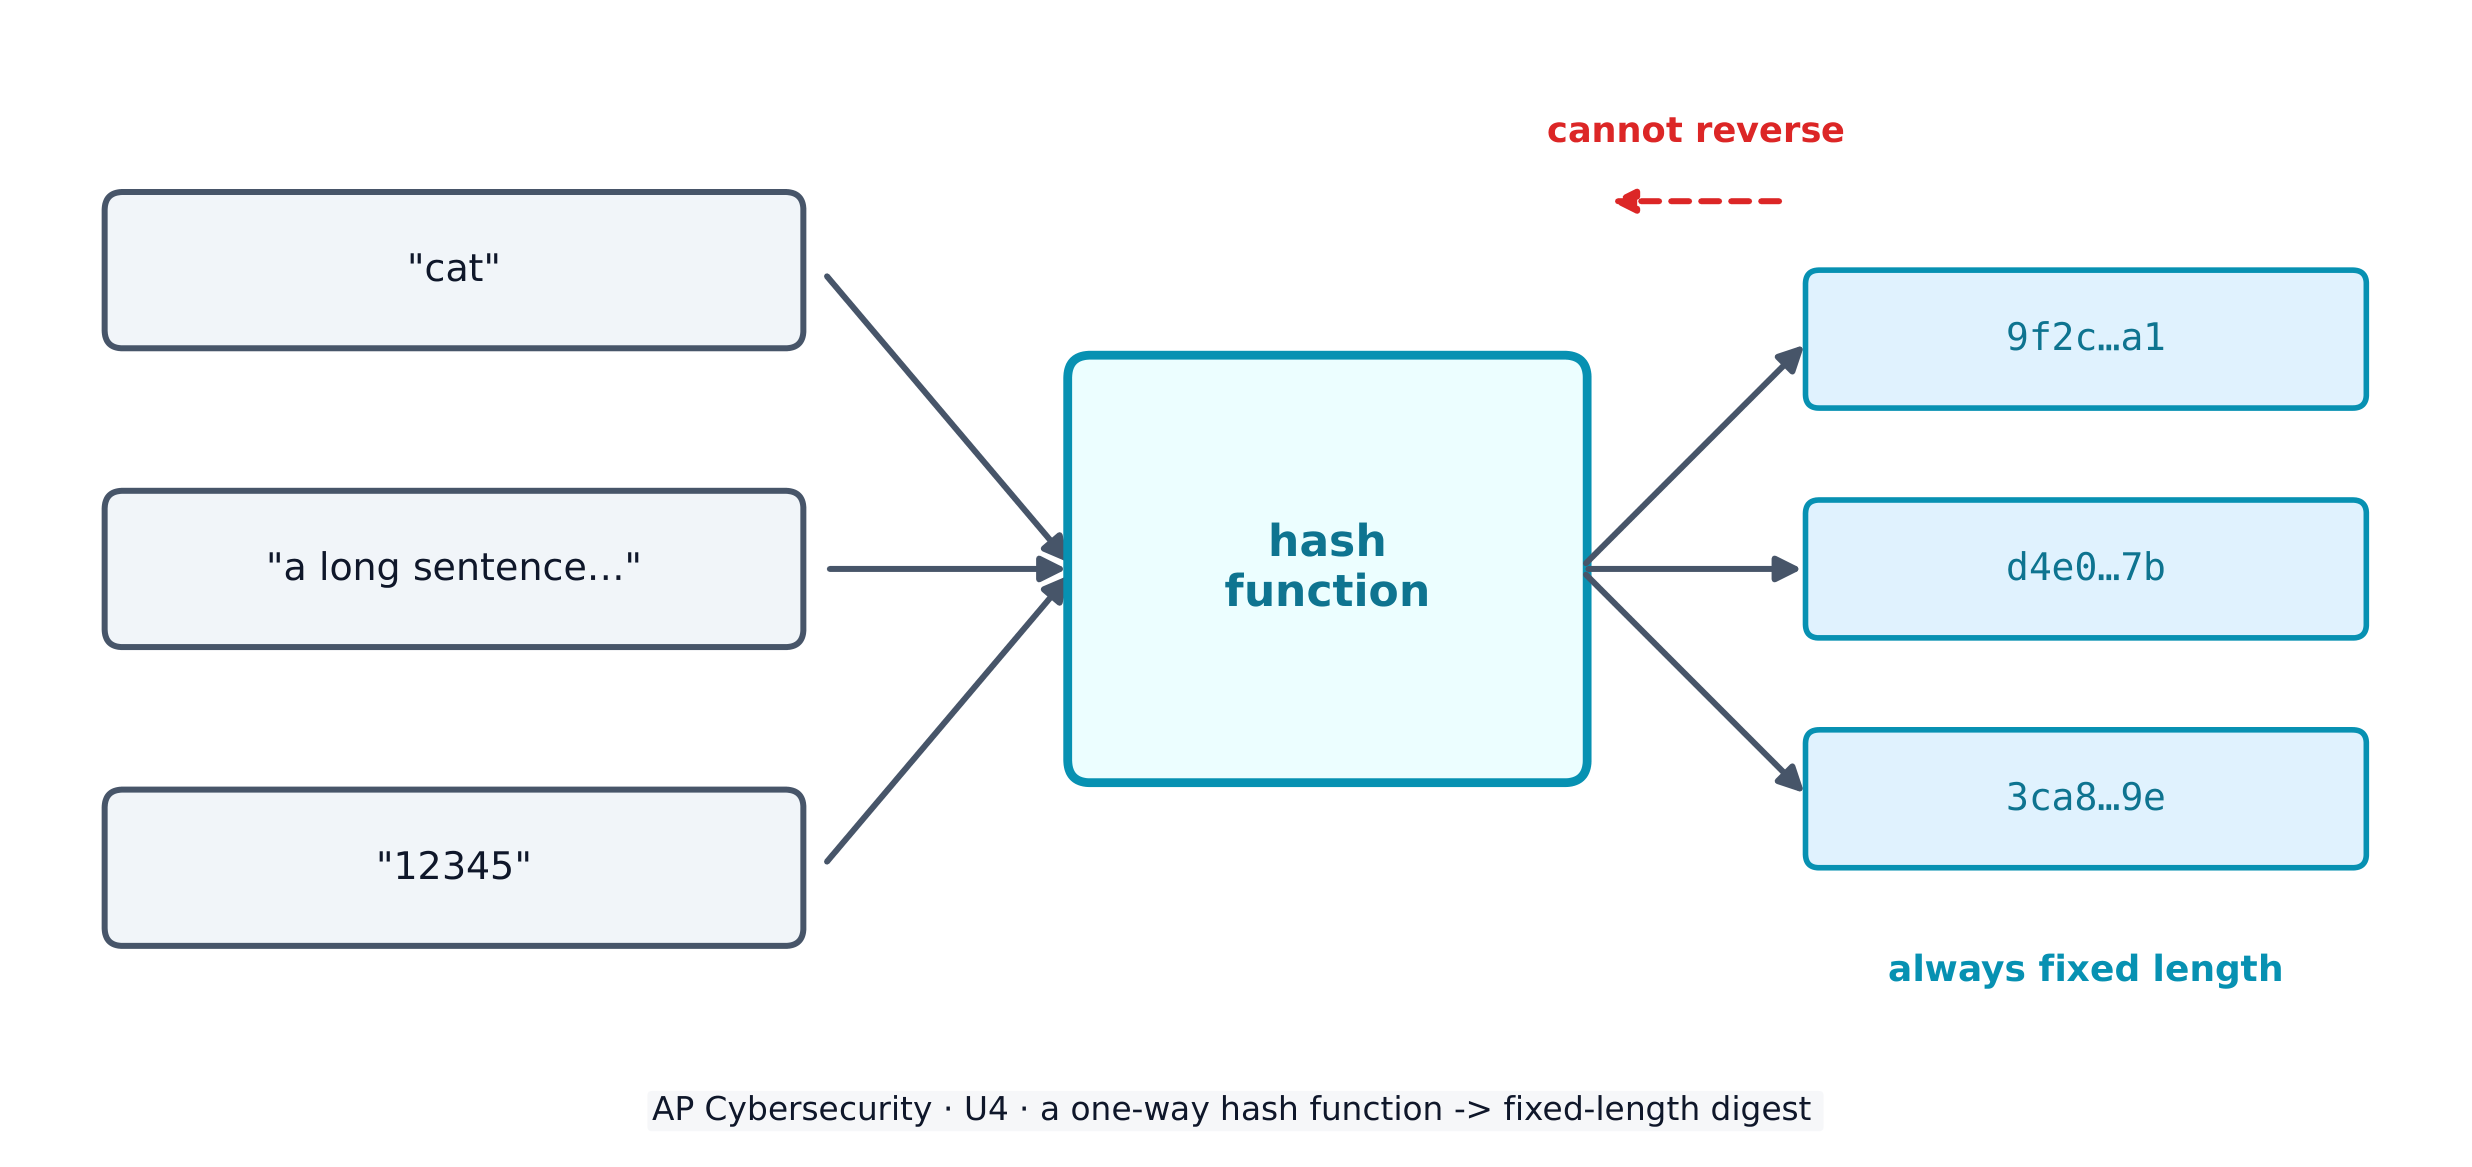
Une fonction de hachage transforme n'importe quelle entrée en un digest de longueur fixe et ne peut pas être inversée

Les vraies fonctions de hachage ont des noms. La famille Secure Hash Algorithm (SHA) – SHA-256 et SHA-512 – est la norme actuelle. Les adversaires attaquent une fonction de hachage en tentant de forcer une collision (deux entrées différentes ayant le même hachage) ; dès qu'une attaque par collision efficace existe, cette fonction est dépréciée 弃用 (retraitée de l'utilisation sécurisée). MD5 et SHA-1 sont des exemples classiques dépréciés – ne jamais s'y fier pour protéger des données aujourd'hui.

Un service ne stocke jamais votre mot de passe en clair. Il stocke le hachage ; lors de votre connexion, il hache ce que vous avez tapé et compare. Pour éviter que deux mots de passe identiques produisent des hachages identiques, quelques bits aléatoires appelés sel 盐值 sont ajoutés avant le hachage, afin que chaque hachage stocké soit unique.

Exemple résolu. Deux utilisateurs choisissent tous deux le mot de passe sunshine. Sans sel, les deux hachages stockés seraient identiques, donc casser l'un casserait instantanément l'autre. Donnez à chaque utilisateur un sel unique - disons x7 et q2 - et le service hachera sunshinex7 et sunshineq2 au lieu de cela. Les deux hachages stockés ressemblent maintenant complètement différents, donc l'adversaire doit attaquer chaque compte séparément. C'est pourquoi une base de données de hachages volée est beaucoup moins dangereuse lorsque les hachages sont salés.

Les adversaires ripostent avec des attaques par mots de passe. Les attaques en ligne tentent de deviner contre une connexion active ; les attaques hors ligne volent la base de données de hachages et la cassent sur leur propre machine (ce qui contourne toute protection de verrouillage de compte). Les techniques incluent :

  • brute force 暴力破解 - un outil automatique teste chaque mot de passe possible successivement ; garanti de fonctionner finalement, mais lent, et il croît exponentiellement avec la longueur du mot de passe.
  • une attaque par dictionnaire 字典攻击 - l'outil tente d'abord une liste de mots courants et de mots de passe connus, car la plupart des gens en choisissent de prévisibles.
  • password spraying 密码喷洒 - un mot de passe commun contre de nombreux comptes (cela évite le verrouillage, qui compte les échecs par compte).
  • credential stuffing 撞库 - réutiliser des identifiants volés ou par défaut, exploitant le fait que les gens réutilisent leurs mots de passe sur plusieurs sites.
  • une rainbow table 彩虹表 - une table précalculée de mots de passe et de leurs hachages, triée par hachage, afin qu'un hachage capturé puisse être recherché au lieu d'être recalculé.

Paramètres de politique de mots de passe

Un administrateur renforce les comptes en configurant les paramètres de connexion - et l'examen attend que vous les nommiez et précisiez contre quoi chacun se défend :

Paramètre Ce qu'il fait L'attaque qu'il ralentit
complexity 复杂度 exiger un caractère de chaque ensemble (majuscule, minuscule, chiffre, spécial) brute force / dictionnaire
minimum length 最小长度 exiger N caractères - la longueur importe plus que tout brute force (croissance exponentielle)
maximum age 最长有效期 forcer un changement toutes les ~90-120 jours limite la durée pendant laquelle un mot de passe volé reste utile
password history 密码历史 stocker les 5-10 derniers hachages, bloquer la réutilisation empêche de recycler un ancien mot de passe (potentiellement fuité)
lockout 锁定 verrouiller le compte après 3-5 tentatives erronées brute force / devinette en ligne

Une subtilité qui vaut une note : certaines normes nationales conseillent désormais contre l'expiration forcée, car les changements réguliers poussent les utilisateurs vers des modèles prévisibles comme PasswordFall2028. Un gestionnaire de mots de passe 密码管理器 résout le vrai problème - il génère et stocke un mot de passe long et unique par site, afin qu'aucun ne soit jamais réutilisé ou deviné.

Les facteurs d'authentification prouvent qui vous êtes et se divisent en catégories : quelque chose que vous connaissez (un mot de passe), quelque chose que vous possédez (un jeton ou un téléphone), quelque chose que vous êtes (une biométrie 生物特征 comme une empreinte digitale ou un balayage rétinien) et quelque part où vous êtes (un facteur de localisation). En utiliser deux ou plusieurs constitue l'authentification multifactorielle (MFA) 多因素身份验证 - bien plus puissant qu'un mot de passe seul.

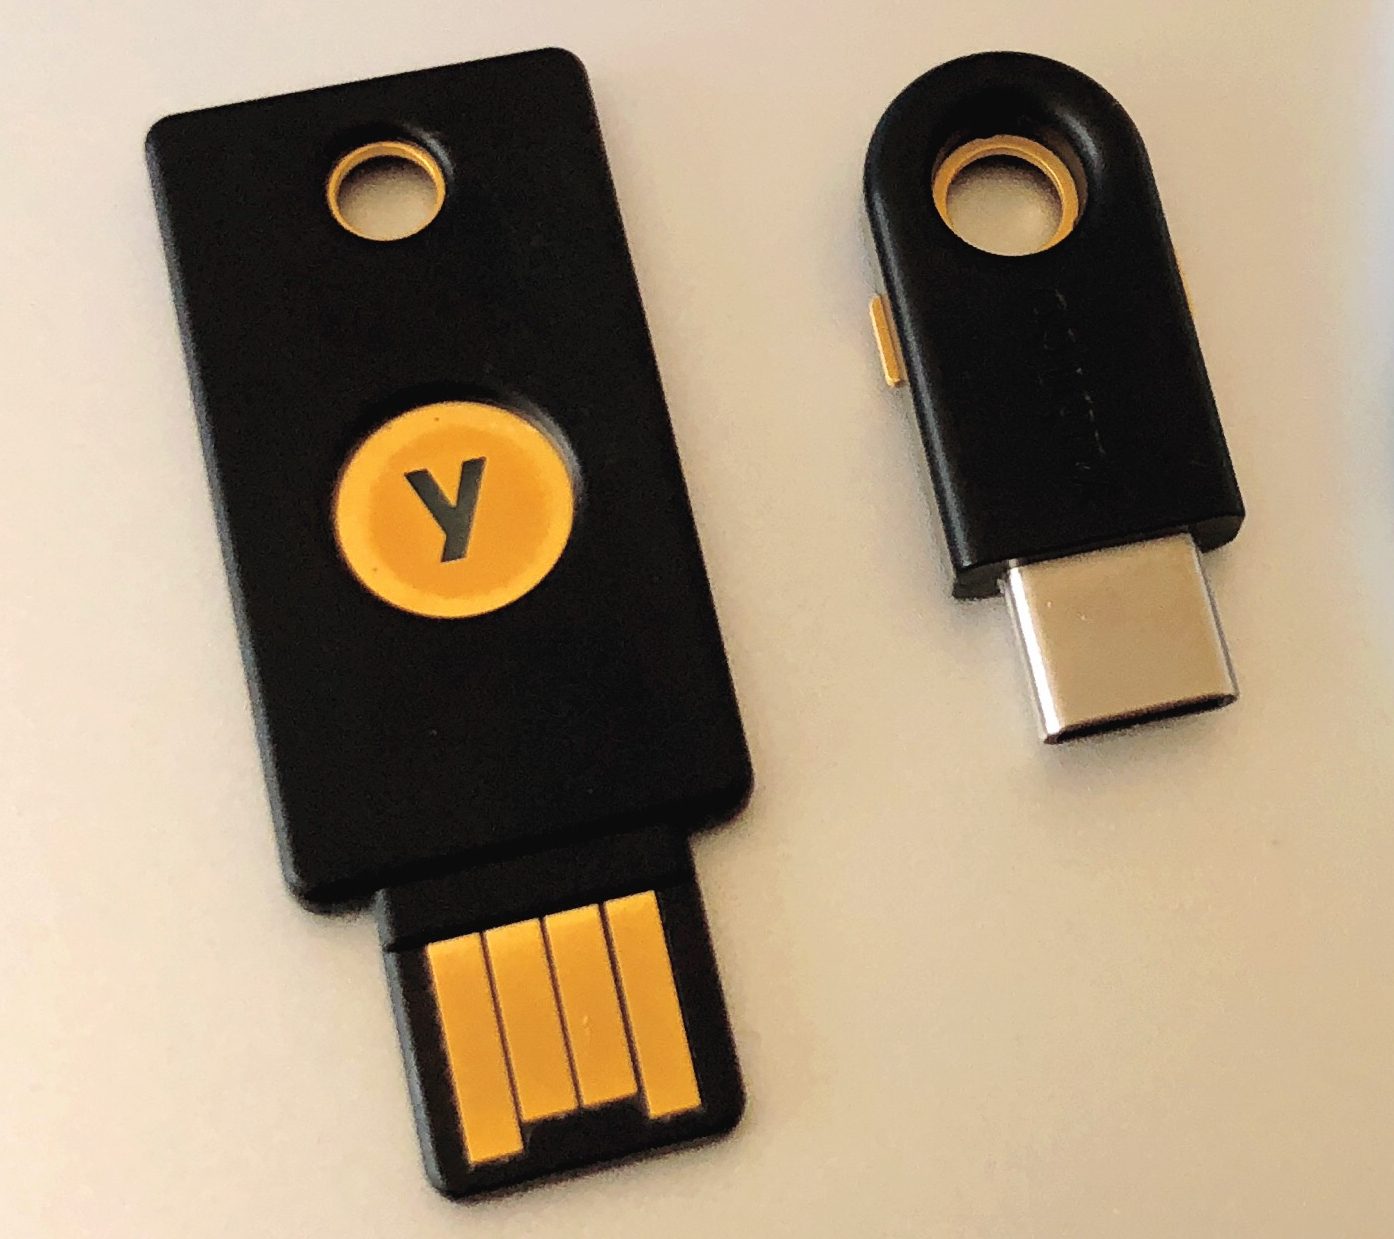
Deux petites clés de sécurité matérielle USB
Une clé de sécurité matérielle prouve qui vous êtes avec quelque chose que vous tenez physiquement — un second facteur fort

Médias amovibles et problème d'autorun

Un adversaire peut charger un malveillant sur un disque externe - une clé USB, un disque portable - et le laisser là où quelqu'un pourrait le ramasser. Si l'autorun 自动运行 est activé, l'appareil exécute un programme depuis ce disque au moment de son insertion, sans aucun clic requis, donc le malveillant s'exécute avant que l'utilisateur n'ait décidé de faire confiance à quoi que ce soit.

Deux contrôles répondent à cela, et l'examen veut que les deux soient nommés :

  • Désactiver l'autorun, afin qu'insérer un disque n'exécute rien tout seul.
  • Interdire aux utilisateurs de connecter des disques externes ou des médias au total - imposé par la politique et par un contrôle technique qui bloque les ports USB - c'est pourquoi tant d'environnements sécurisés les désactivent physiquement ou logiquement.
Explorer

Comment un hachage mappe n'importe quelle entrée à un emplacement fixe

Une fonction de hachage envoie toute entrée à une sortie de longueur fixe. La même entrée aboutit toujours au même endroit (reproductible), et vous ne pouvez pas revenir en arrière depuis l'emplacement vers l'entrée.

Vocabulaire Entrainer
Anglais Chinois Pinyin
hash/hæʃ/ 散列值 sàn liè zhí
collision resistant/kəˈlɪʒn rɪˈzɪstənt/ 抗碰撞 kàng pèng zhuàng
pre-image resistance/priː ˈɪmɪdʒ rɪˈzɪstəns/ 抗原像 kàng yuán xiàng
deprecated/ˈdeprɪkeɪtɪd/ 弃用 qì yòng
salt/sɒlt/ 盐值 yán zhí
brute force/bruːt fɔːs/ 暴力破解 bào lì pò jiě
dictionary attack/ˈdɪkʃənəri əˈtæk/ 字典攻击 zì diǎn gōng jī
password spraying/ˈpæswɜːd ˈspreɪɪŋ/ 密码喷洒 mì mǎ pēn sǎ
credential stuffing/krɪˈdenʃl ˈstʌfɪŋ/ 撞库 zhuàng kù
rainbow table/ˈreɪnbəʊ ˈteɪbl/ 彩虹表 cǎi hóng biǎo
complexity/kəmˈpleksɪti/ 复杂度 fù zá dù
minimum length/ˈmɪnɪməm leŋθ/ 最小长度 zuì xiǎo cháng dù
maximum age/ˈmæksɪməm eɪdʒ/ 最长有效期 zuì zhǎng yǒu xiào qī
password history/ˈpæswɜːd ˈhɪstəri/ 密码历史 mì mǎ lì shǐ
lockout/ˈlɒkaʊt/ 锁定 suǒ dìng
password manager/ˈpæswɜːd ˈmænɪdʒə/ 密码管理器 mì mǎ guǎn lǐ qì
biometric/ˌbaɪəʊˈmetrɪk/ 生物特征 shēng wù tè zhēng
multifactor authentication (MFA)/ˌmʌltɪˈfæktə ɔːˌθentɪˈkeɪʃn/ 多因素身份验证 duō yīn sù shēn fèn yàn zhèng
autorun/ˌɔːtəʊˈrʌn/ 自动运行 zì dòng yùn xíng
acceptable use policy/əkˈseptəbl juːs ˈpɒlɪsi/ 可接受使用政策 kě jiē shòu shǐ yòng zhèng cè
Anti-malware software/ˈænti ˈmælweə ˈsɒftweə/ 反恶意软件 fǎn è yì ruǎn jiàn
patch/pætʃ/ 补丁 bǔ dīng
host-based firewall/həʊst beɪst ˈfaɪəwɔːl/ 主机防火墙 zhǔ jī fáng huǒ qiáng
indicator of compromise (IoC)/ˈɪndɪkeɪtə ɒv ˈkɒmprəmaɪz/ 入侵指标 rù qīn zhǐ biāo
4.3

Protection des appareils

Programme

Objectif d'apprentissage 4.3.A : Identifier les contrôles managériaux liés à la sécurité des appareils.

  • 4.3.A.1 Une politique d'utilisation acceptable décrira la gamme d'activités qui sont permises, interdites ou requises par les utilisateurs sur les appareils appartenant à une organisation et peut inclure :
    • Interdire aux utilisateurs d'accéder à des sites Web spécifiques ou de types de sites Web (par ex., réseaux sociaux ou jeux)
    • Exiger des utilisateurs qu'ils maintiennent leurs logiciels à jour
    • Permettre aux utilisateurs de connecter des périphériques externes
    • Interdire aux utilisateurs de connecter des lecteurs ou supports externes
  • 4.3.A.2 Une politique de mots de passe détaillera les exigences pour les mots de passe des utilisateurs au sein d'une organisation et peut inclure :
    • Une longueur minimale ou maximale de mot de passe
    • Une durée minimale ou maximale pendant laquelle un utilisateur peut garder le même mot de passe
    • L'interdiction de réutiliser des mots de passe
    • Des règles pour la construction des mots de passe (par ex., pas de mots de dictionnaire et exigences d'ensembles de caractères)
    • Une suggestion d'utiliser des outils de gestion de mots de passe sécurisés au lieu d'écrire des mots de passe
  • 4.3.A.3 Une politique d'installation de logiciels décrira ce (le cas échéant) que les utilisateurs sont autorisés à installer sur leurs appareils et comprendra généralement également un processus pour que les utilisateurs demandent des logiciels spécialisés dont ils pourraient avoir besoin pour remplir leur rôle, et peut inclure :
    • L'interdiction aux utilisateurs d'installer des logiciels sur leurs appareils
    • Un processus pour que les utilisateurs demandent de nouveaux logiciels nécessaires à leur rôle
    • Une liste de logiciels approuvés pour les utilisateurs

Objectif d'apprentissage 4.3.B : Expliquer comment les logiciels anti-malware peuvent rendre un appareil plus sécurisé.

  • 4.3.B.1 Les logiciels anti-malware (parfois appelés logiciels antivirus) disposent d'outils pour mettre en quarantaine et supprimer les malwares qui peuvent corrompre, espionner ou détruire un système. Les malwares contiennent des indicateurs qui les rendent détectables ; ces indicateurs sont appelés signatures.
  • 4.3.B.2 Les logiciels anti-malware possèdent une base de données de signatures de malwares. Ils scannent périodiquement les fichiers d'un appareil et vérifient si l'un des fichiers correspond à l'une des signatures de leur base de données. S'il y a une correspondance, le logiciel met en quarantaine et supprime les fichiers malveillants.

Objectif d'apprentissage 4.3.C : Expliquer pourquoi le maintien à jour du système d'exploitation et des logiciels d'un appareil le rend plus sécurisé.

  • 4.3.C.1 Lorsque des vulnérabilités dans les systèmes d'exploitation et les logiciels sont découvertes, le fabricant ou l'organisation qui maintient le logiciel du système d'exploitation le corrigera et enverra une mise à jour. Une petite mise à jour est appelée correctif (patch).
  • 4.3.C.2 Assurer que le système d'exploitation et les applications logicielles d'un ordinateur sont mis à jour vers la version la plus récente empêche les adversaires d'exploiter une vulnérabilité connue.

Objectif d'apprentissage 4.3.D : Configurer un pare-feu basé sur l'hôte.

  • 4.3.D.1 Les pare-feux basés sur l'hôte autorisent ou bloquent le trafic entrant ou sortant d'un seul appareil. Cela offre une couche de sécurité supplémentaire au cas où un hôte serait connecté à un réseau compromis.
  • 4.3.D.2 Un pare-feu basé sur l'hôte est un logiciel qui s'exécute sur un appareil et suit un ensemble de règles (une ACL) comme un pare-feu basé sur le réseau. Les règles du pare-feu sont appliquées dans l'ordre, en utilisant la première règle correspondante.
  • 4.3.D.3 Un pare-feu basé sur l'hôte peut également bloquer des types spécifiques de trafic sortant. Les pare-feux basés sur l'hôte doivent toujours bloquer les ports ou services non nécessaires pour un appareil donné.
    • Exemples illustratifs pour 4.3.D.3 :
      • Un pare-feu basé sur l'hôte est configuré pour bloquer le trafic FTP sortant. Cela empêche un adversaire ayant un accès distant à l'hôte d'utiliser FTP pour exfiltrer un fichier vers le serveur de l'adversaire.
  • 4.3.D.4 Les règles d'un pare-feu basé sur l'hôte peuvent autoriser ou bloquer le trafic en fonction du port source ou de destination, de l'adresse IP, du service, du protocole ou de l'application.

Source : Description du cours et de l'examen AP College Board

Les contrôles managériaux fixent les règles : une politique d'utilisation acceptable 可接受使用政策 énumère ce que les utilisateurs peuvent et ne peuvent pas faire, une politique de mots de passe définit les règles de longueur et de réutilisation, et une politique d'installation de logiciels contrôle ce qui peut être installé.

Les contrôles techniques font le travail. Le logiciel anti-malware 反恶意软件 maintient une base de données de signatures de malwares et met en quarantaine tout fichier correspondant. Maintenir le système d'exploitation et les applications à jour - installer chaque correctif 补丁 - ferme les failles connues avant que les adversaires ne puissent les exploiter. Un pare-feu basé hôte 主机防火墙 contrôle le trafic entrant et sortant d'un appareil unique, bloquant les ports et services dont il n'a pas besoin.

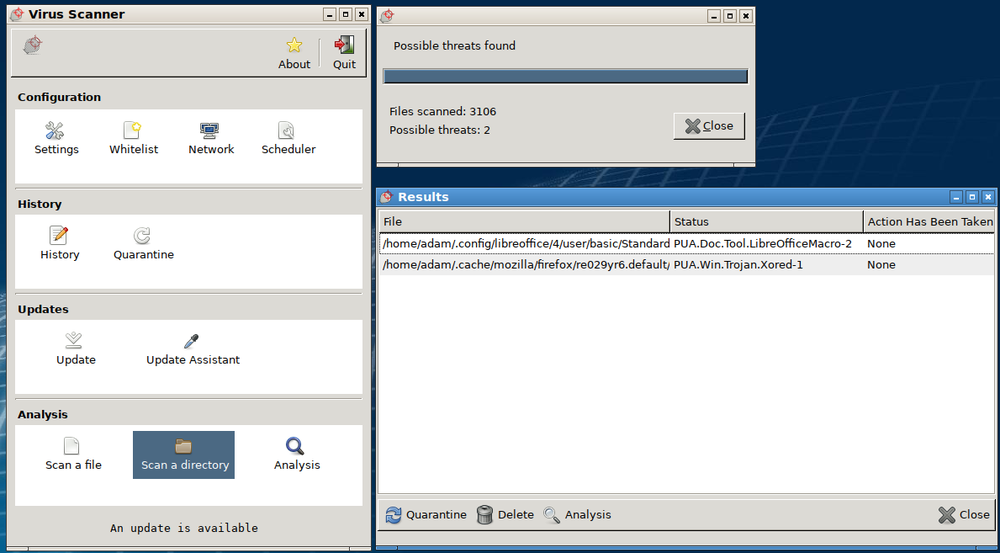
Fenêtre de scan anti-malware : 3106 fichiers scannés, deux menaces trouvées, avec des contrôles de quarantaine et de mise à jour
Le logiciel anti-malware scanne les fichiers contre une base de données de signatures et met en quarantaine les correspondances - ce scan a signalé deux menaces
4.4

Détection des attaques sur les appareils

Programme

Objectif d'apprentissage 4.4.A : Expliquer comment détecter les attaques contre les appareils.

  • 4.4.A.1 Les processus système, les paramètres, les tentatives de connexion, les tentatives de téléchargement de fichiers et les actions des utilisateurs sont enregistrés par les systèmes informatiques. Ces journaux peuvent être utilisés pour reconstituer les circonstances précédant et accompagnant un incident cybernétique.
  • 4.4.A.2 Un indicateur de compromission (IoC) est une preuve qu'un adversaire a compromis un appareil ou un réseau.
  • 4.4.A.3 Les journaux d'authentification (ou logs auth) enregistrent chaque tentative de connexion sur un système. L'analyse des journaux d'authentification peut révéler des attaques tentées.
  • 4.4.A.4 Les IoCs basés sur l'hôte sont découverts lors de l'analyse des journaux et des paramètres de configuration. Des indicateurs, tels que ceux suivants, peuvent être trouvés dans les journaux d'authentification, les journaux d'activité utilisateur et les fichiers de configuration système :
    • Fichiers inhabituels créés ou modifiés
    • Processus ou services inattendus
    • Changements non autorisés aux paramètres de configuration système
    • Installation ou mise à jour de logiciels non autorisés
  • 4.4.A.5 Les IoCs basés sur les fichiers sont découverts lors de l'analyse des fichiers sur un appareil. Les indicateurs se trouvent généralement dans les fichiers exécutables et peuvent inclure :
    • Fichiers dont le hash correspond à un malware connu
    • Noms de fichiers connus pour être créés par un certain type de malware
    • Chemins de fichiers associés à une activité malveillante
  • 4.4.A.6 Les IoCs basés sur le comportement sont découverts lors de l'analyse des journaux. Les indicateurs peuvent être trouvés dans les journaux d'authentification et les journaux d'accès et peuvent inclure :
    • Plusieurs tentatives de connexion échouées
    • Heures ou lieux de connexion inhabituels
    • Tentatives non autorisées d'accès à des données sensibles
    • Tentatives d'élévation des privilèges utilisateur sur un système

Objectif d'apprentissage 4.4.B : Déterminer les contrôles pour détecter les attaques contre un appareil.

  • 4.4.B.1 La performance est un critère pour déterminer une méthode de détection. Les outils de détection utilisent la mémoire système et la puissance de traitement et peuvent impacter les performances d'un appareil. Les outils de détection basés sur l'anomalie utilisent plus de ressources système que les outils basés sur les signatures. La détection basée sur les signatures est une meilleure option pour les appareils disposant de ressources système moins puissantes. De nombreux appareils embarqués ne disposent pas de suffisamment de ressources système pour faire fonctionner des outils de détection sur l'appareil.
  • 4.4.B.2 Le coût est un critère pour déterminer une méthode de détection. Les organisations qui achètent un logiciel de détection doivent considérer le coût de l'achat de suffisamment de licences logicielles pour le nombre d'appareils qu'elles doivent surveiller. Certaines organisations acquièrent un service de détection et réponse aux terminaux (EDR) auprès d'un fournisseur tiers. Bien que ces services soient coûteux, ils offrent une approche holistique et unifiée de la détection des menaces pour les appareils d'une organisation ; ils incluent généralement une plateforme centralisée de signalement pour la surveillance des attaques potentielles contre les appareils.
  • 4.4.B.3 La sensibilité ou la criticité de l'appareil est un critère pour déterminer une méthode de détection. Les appareils qui stockent ou traitent des informations sensibles ou qui fournissent des services critiques sont plus susceptibles d'être ciblés par des adversaires et bénéficient d'un modèle de détection hybride pour offrir une protection maximale, lorsque cela est possible.

Objectif d'apprentissage 4.4.C : Évaluer l'impact d'une méthode de détection d'appareil.

  • 4.4.C.1 La vitesse et les performances sont des facteurs dans l'évaluation de l'impact d'une méthode de détection. La détection basée sur les signatures est généralement plus rapide que la détection basée sur l'anomalie, et cet effet est amplifié sur les appareils, qui manquent souvent de puissance de traitement pour exécuter efficacement des outils de détection basés sur l'anomalie. L'implémentation d'outils de détection exigeants en ressources sur les appareils peut dégrader les performances de l'appareil.
  • 4.4.C.2 La phase de l'attaque est un facteur dans l'évaluation de l'impact d'une méthode de détection. Pour effectuer des actions sur un appareil, les adversaires doivent d'abord contourner une combinaison de contrôles de sécurité physiques ou de niveau réseau protecteurs, dissuasifs et détectifs. Détecter et stopper une attaque au niveau de l'appareil peut empêcher les adversaires d'accéder à des données sensibles ou de perturber des services critiques.
  • 4.4.C.3 Les faux positifs par rapport à la facilité de contournement de la détection est un facteur dans l'évaluation de l'impact d'une méthode de détection. La plupart des outils de détection au niveau de l'appareil sont basés sur les signatures, et la détection basée sur les signatures présente un faible taux de faux positifs. Cependant, la détection basée sur les signatures est plus facile pour les adversaires à contourner.

Objectif d'apprentissage 4.4.D : Appliquer des techniques de détection pour identifier les indicateurs d'attaques par mots de passe en analysant les fichiers journaux.

  • 4.4.D.1 Les attaques par mots de passe en ligne peuvent être détectées dans les journaux d'authentification. Un seul utilisateur tentant de nombreux mots de passe incorrects est un indicateur d'une attaque par mots de passe en ligne. Si une base de données de hachage de mots de passe utilisateur a été compromise, tous les mots de passe des utilisateurs dans la base de données doivent être considérés comme sécuritaires et tous les utilisateurs doivent être forcés de réinitialiser leurs mots de passe.
  • 4.4.D.2 Si un utilisateur autorisé se connecte depuis un emplacement ou une adresse IP différente de celle attendue, ou à un moment différent de la normale, cela peut être un indicateur que le mot de passe de l'utilisateur a été compromis.
  • 4.4.D.3 Un indicateur de pulvérisation de mots de passe est le fait que de nombreux utilisateurs essaient de se connecter dans des secondes les uns après les autres à partir d'une même adresse IP ou d'adresses IP inhabituelles.
  • 4.4.D.4 Un indicateur de remplissage de credentiels est une série de combinaisons utilisateur:mot de passe par défaut étant essayées sur un appareil en succession rapide, souvent à partir de la même adresse IP.
  • 4.4.D.5 Les attaques par mots de passe hors ligne ne peuvent pas être détectées, car l'attaque a lieu sur l'ordinateur de l'adversaire.

Source : Description du cours et de l'examen AP College Board

Les appareils enregistrent les connexions, les modifications de fichiers et les processus, et ces journaux révèlent un indicateur de compromission (IoC) 入侵指标 - une preuve qu'un adversaire est entré. Les IoCs basés sur l'hôte apparaissent sous forme de processus inattendus ou de paramètres modifiés ; les IoCs basés sur les fichiers sont des fichiers dont le hachage correspond à un malware connu ; les IoCs basés sur le comportement sont des éléments tels que de nombreuses tentatives de connexion échouées ou des heures de connexion inhabituelles.

Choisir une méthode de détection revient à pondérer les performances (la détection basée sur les signatures est légère, meilleure pour les appareils faibles), le coût (un service endpoint detection and response (EDR) 端点检测与响应 est puissant mais cher) et la sensibilité de l'appareil. Lire les journaux d'authentification expose les attaques par mots de passe : de nombreux mots de passe erronés pour un utilisateur signalent une attaque par devinette ; de nombreux utilisateurs échouant depuis une seule adresse IP signalent un password spraying ; un pic d'identifiants par défaut signale un credential stuffing. Cependant, les attaques hors ligne ne peuvent pas être détectées - elles se déroulent sur l'ordinateur de l'adversaire.

La vitesse est elle-même un facteur de sécurité. La détection basée sur les signatures compare ce qu'elle voit contre une liste de motifs connaisant mauvais, donc elle est plus rapide que la détection basée sur les anomalies, qui doit d'abord apprendre à quoi ressemble la normale puis mesurer chaque événement par rapport à ce modèle. La détection basée sur les anomalies attrape les attaques qui n'ont pas encore de signature, mais elle coûte beaucoup plus de puissance de traitement - et sur un appareil qui en manque, l'effet s'amplifie : la détection fonctionne lentement, l'appareil se dégrade, et la méthode finit par ne pas être implémentée efficacement du tout.

Vocabulaire Entrainer
Anglais Chinois Pinyin
endpoint detection and response (EDR)/endˈpɔɪnt dɪˈtekʃn ænd rɪˈspɒns/ 端点检测与响应 duān diǎn jiǎn cè yǔ xiǎng yìng
4.4

Conseils d'examen

  • Connaître chaque type de malware par sa caractéristique définissante : un ver se propage tout seul, un virus a besoin d'un utilisateur, un rançongier chiffre pour de l'argent, un RAT donne un contrôle à distance, un rootkit se cache.
  • Un hachage est à sens unique et de longueur fixe ; le sel rend les hachages de mots de passe identiques différents. Ne jamais dire qu'un service « stocke le mot de passe » - il stocke le hachage salé.
  • Nommer de vrais algorithmes : SHA-256/SHA-512 sont actuels ; MD5 et SHA-1 sont dépréciés car des attaques par collision efficaces existent.
  • Associer l'attaque par mot de passe à sa signature de journal : un utilisateur + de nombreux mots de passe erronés = devinette ; de nombreux utilisateurs + une seule IP = spraying ; identifiants par défaut = stuffing.
  • Classer les facteurs d'authentification en know / have / are / where, et se souvenir que MFA combine deux ou plusieurs - une empreinte digitale plus un mot de passe, pas deux mots de passe.
  • Les attaques par mots de passe hors ligne ne peuvent pas être détectées car le cracking a lieu sur la machine de l'adversaire - un piège d'examen favori.

Leçons interactives sur ce sujet

Traversez-le étape par étape, avec des exercices à vérification instantanée.

Épreuves Passées

Plus de sujets dans AP Cybersécurité

Se connecter ou créer un compte

IGCSE, A-Level & AP