Objectif d'apprentissage 3.1.A : Identifier les attaques réseau courantes.
- 3.1.A.1 Le protocole de résolution d'adresses (ARP) est utilisé par une passerelle par défaut sur un réseau pour établir une table qui associe les adresses Internet Protocol (IP) aux adresses Media Access Control (MAC). Une attaque d'empoisonnement ARP consiste pour un adversaire à envoyer des paquets ARP falsifiés à la passerelle par défaut afin de modifier la table de sorte que le dispositif de l'adversaire reçoive le trafic destiné à la cible en liant l'adresse IP de la cible à l'adresse MAC de l'adversaire. La falsification d'une adresse MAC s'appelle le spoofing MAC. Il s'agit d'une exemple d'attaque on-path (ou attaque homme du milieu), qui survient lorsqu'un adversaire interrompt un flux de données entre deux parties, capture les données des deux parties et copie ou modifie les données avant de les transmettre. Les deux parties pensent communiquer directement avec l'autre, mais elles communiquent chacune avec l'adversaire qui intercepte secrètement leurs messages.
- 3.1.A.2 Une attaque de saturation MAC (MAC flooding) consiste pour un adversaire à envoyer beaucoup de trames Ethernet à un commutateur cible, chacune avec une adresse MAC différente. Cela peut forcer le commutateur en mode diffusion, et l'adversaire peut alors recueillir toutes les trames du réseau (car elles sont diffusées), ce qui pourrait permettre à l'adversaire d'accéder à des informations sensibles. Il s'agit d'une exemple d'écoute passive (ou sniffing), qui survient lorsqu'un adversaire capture des données en transit et peut enregistrer et copier les données.
- 3.1.A.3 Une attaque d'empoisonnement DNS (Domain Name System) consiste pour un adversaire à se faire passer pour un serveur de noms autoritaire (NS) et à planter un enregistrement DNS falsifié sur un serveur DNS pour rediriger le trafic des navigateurs vers un site malveillant conçu pour voler des identifiants. Il s'agit d'une exemple de récolte d'identifiants (credential harvesting), qui survient lorsque les adversaires mettent en place un site de connexion fake ressemblant à un site réel. Les utilisateurs non méfiants entrent leurs vraies identifiants, que les adversaires capturent et utilisent.
- 3.1.A.4 Une attaque Smurf tente de submerger un réseau avec des requêtes Internet Control Message Protocol (ICMP). C'est un type d'attaque de déni de service (DoS), qui rend un système ou une ressource indisponible pour les utilisateurs autorisés. Lors d'une attaque Smurf, un adversaire envoie de nombreuses requêtes ICMP avec l'adresse de la victime à l'adresse de diffusion du réseau. La passerelle du réseau envoie ensuite ces requêtes à tous les dispositifs du réseau. Chaque dispositif du réseau répond à l'adresse de la victime, créant un flot de trafic qui peut bloquer les messages légitimes. Lorsqu'un plusieurs dispositifs attaquent la même cible simultanément, on parle d'attaque de déni de service distribué (DDoS).
Objectif d'apprentissage 3.1.B : Expliquer comment les adversaires peuvent exploiter les vulnérabilités réseau pour voler, perturber ou détruire les communications réseau.
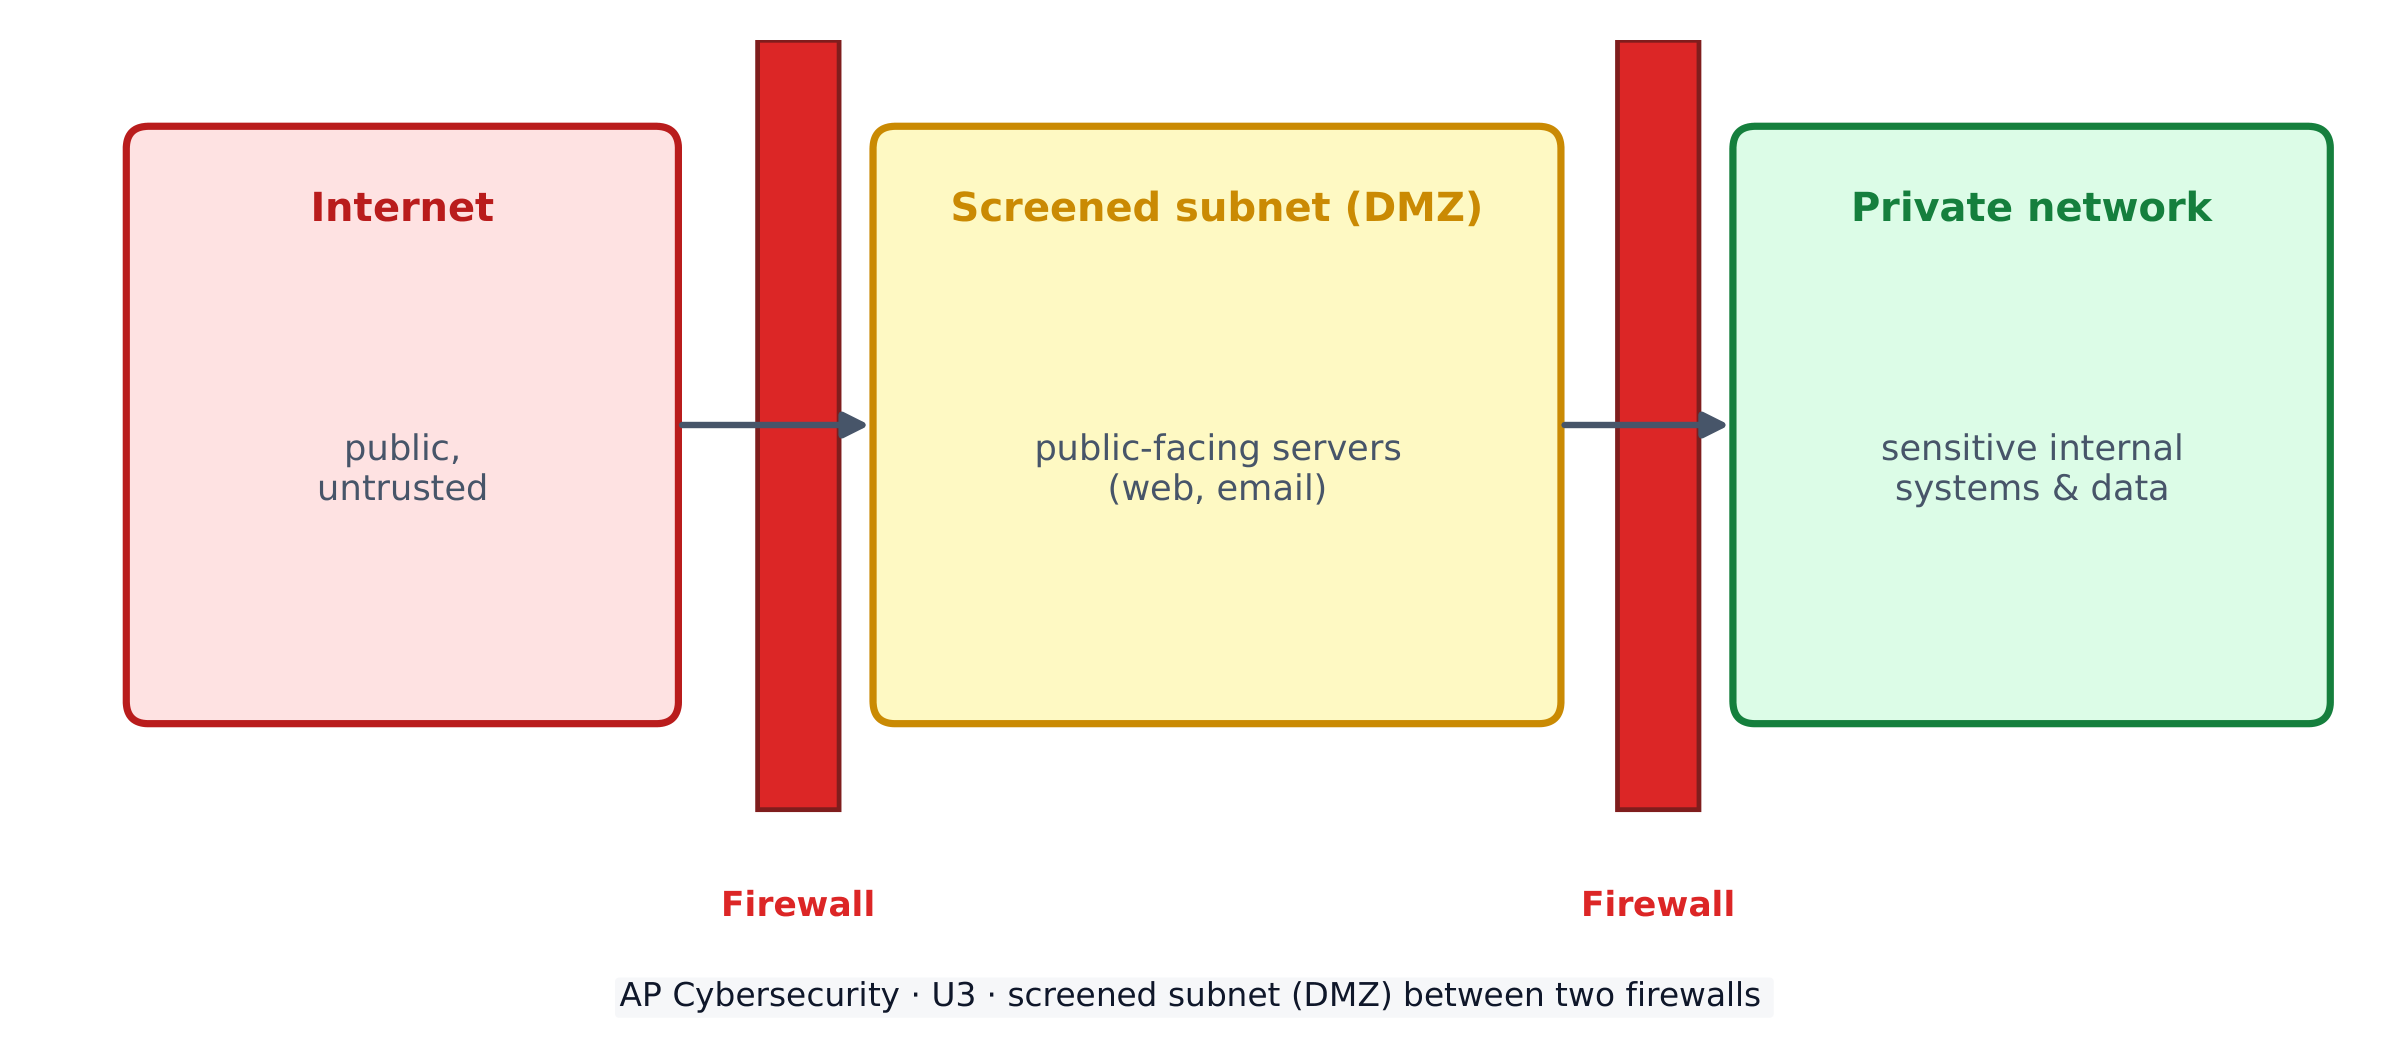
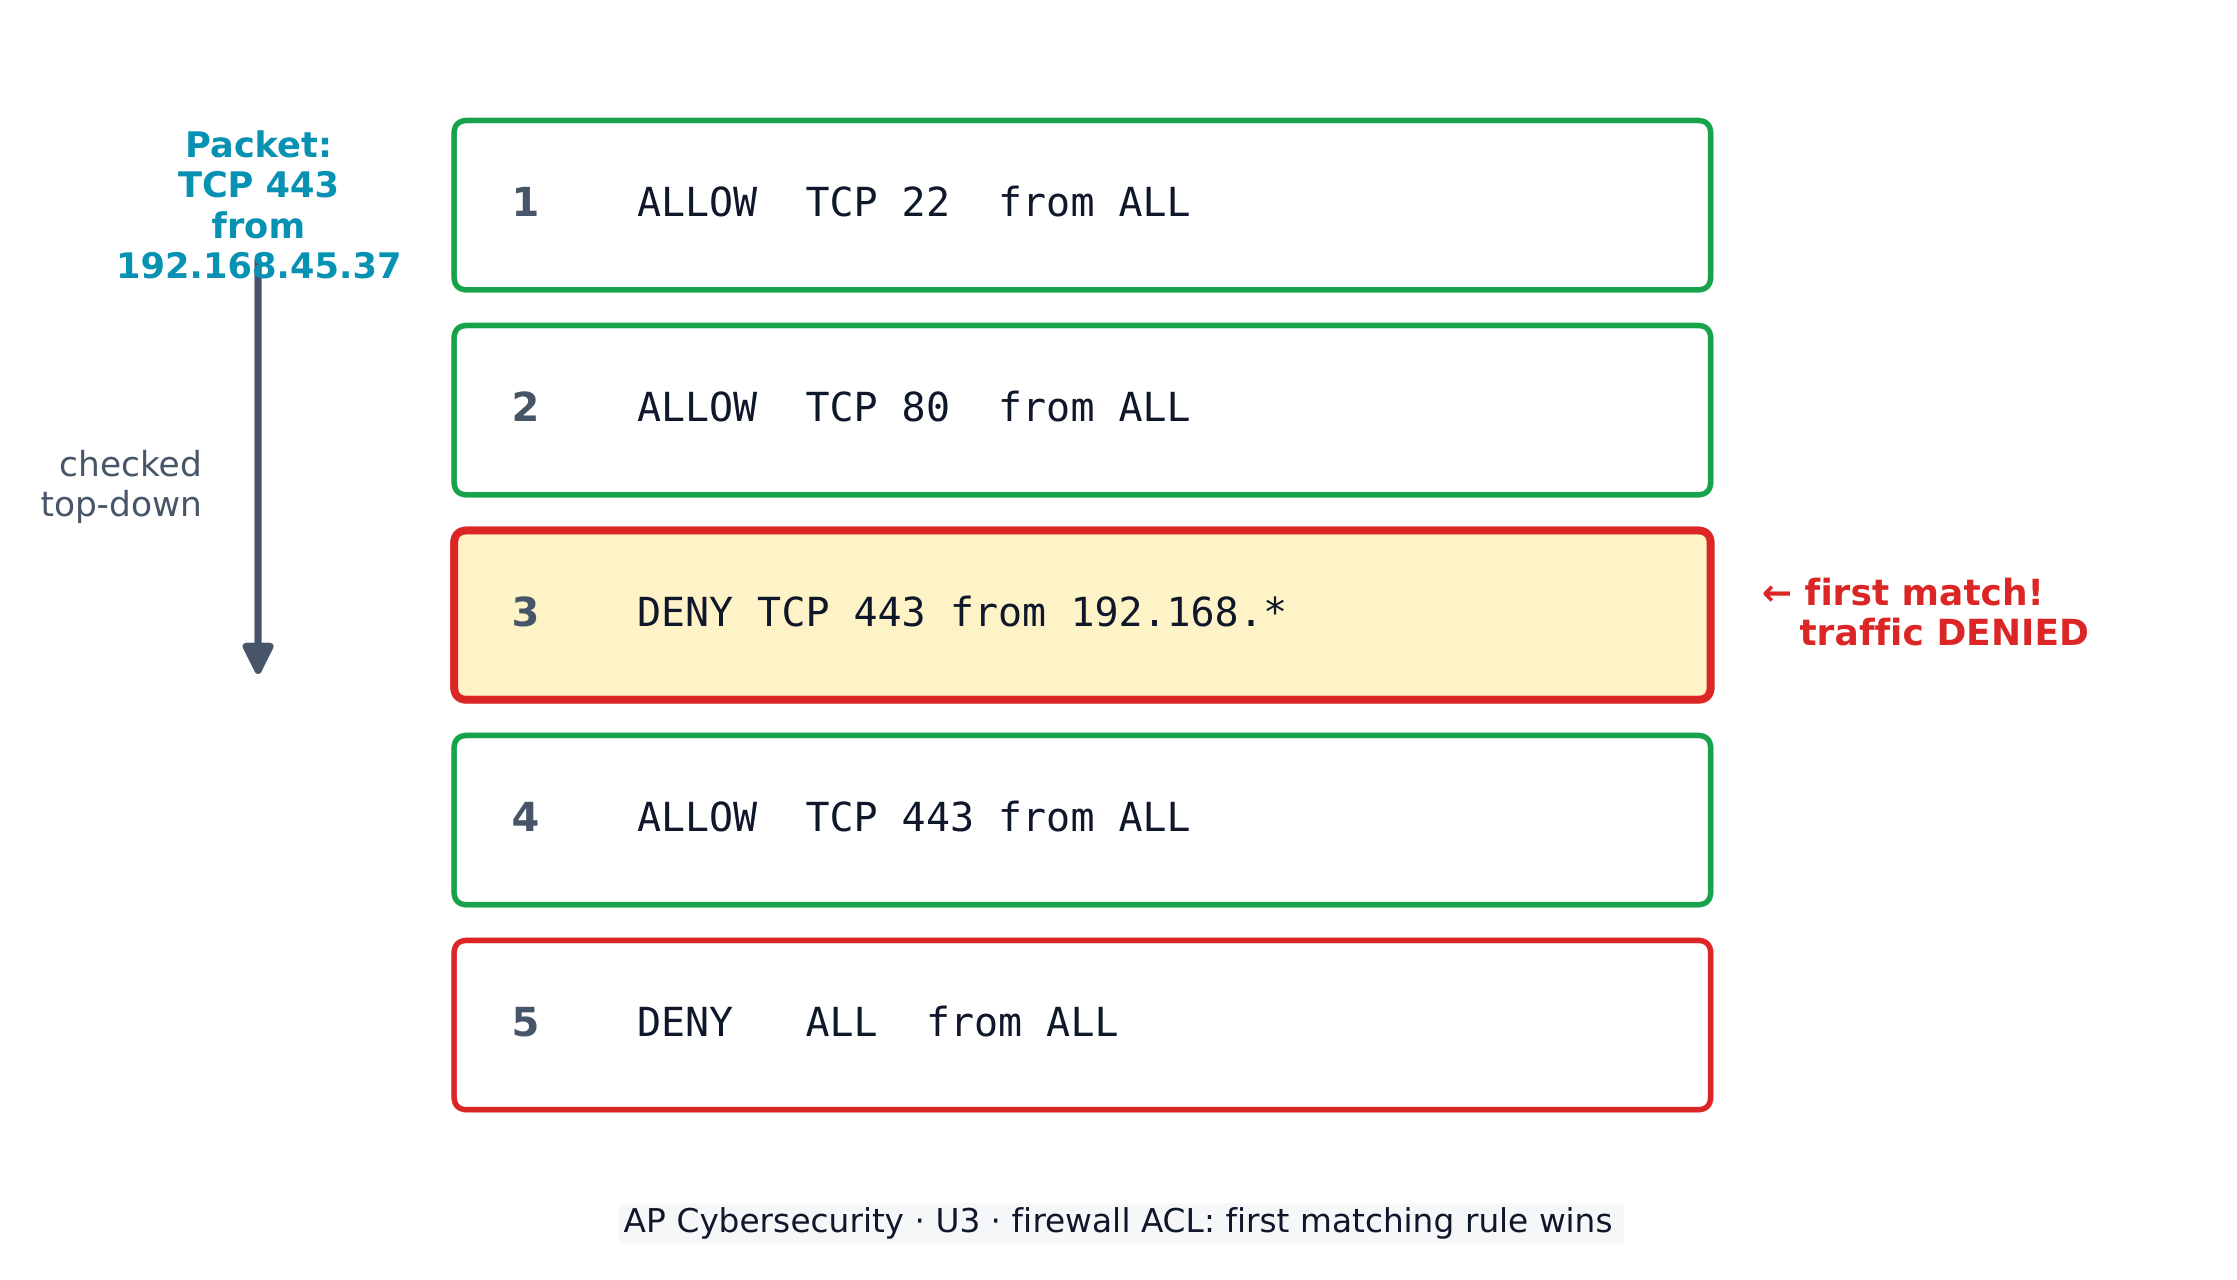
- 3.1.B.1 Les adversaires peuvent envoyer un trafic malveillant dans un réseau pour le saturer et créer une DoS, cartographier la structure interne du réseau, ou effectuer un spoofing d'un dispositif légitime. Les réseaux sans pare-feu, ou avec des pare-feu mal configurés, sont vulnérables à ce type d'attaques.
- 3.1.B.2 Les adversaires qui ont compromis un dispositif tentent souvent d'utiliser leur accès pour compromettre d'autres dispositifs sur le réseau local (LAN).
- 3.1.B.3 Les adversaires qui se branchent physiquement à un port de données peuvent accéder à un LAN via le port du commutateur, sauf si la sécurité de port est activée. Cela permet aux adversaires de lancer des attaques DoS ou d'effectuer des attaques de saturation MAC ou de spoofing MAC.
- 3.1.B.4 Les adversaires situés à l'extérieur des espaces physiquement sécurisés peuvent capter les signaux et les trames balises d'un point d'accès sans fil qui diffuse en dehors de l'espace physique. Cela leur permet de rassembler des informations sur le réseau sans fil et de tenter une écoute passive et des attaques cryptographiques dessus.
- 3.1.B.5 Les adversaires peuvent tenter de rejoindre des réseaux pour lancer des attaques depuis l'intérieur de ceux-ci. Les réseaux qui n'authentifient pas les dispositifs et les utilisateurs facilitent l'accès des adversaires.
- 3.1.B.6 S'il existe un port de réseau ouvert, un adversaire peut brancher un point d'accès sans fil au port pour créer un point d'accès rogue. L'adversaire pourrait utiliser ce point d'accès rogue pour accéder au réseau interne sans fil (peut-être même depuis l'extérieur de l'espace physique). Cela permet à l'adversaire un accès direct au LAN, contournant tout pare-feu.
- 3.1.B.7 Les adversaires peuvent tenter de briser le chiffrement sans fil et intercepter, voler ou compromettre des données sur un réseau.
Objectif d'apprentissage 3.1.C : Évaluer et documenter les risques liés aux vulnérabilités réseau.
- 3.1.C.1 Les vulnérabilités sur un réseau peuvent permettre aux adversaires d'intercepter et de modifier des données en transit, de lancer des attaques DoS, ou de se déplacer latéralement sur un réseau pour accéder à des systèmes plus sensibles ou critiques. Les vulnérabilités réseau constituent un risque pour la confidentialité, l'intégrité et la disponibilité.
- 3.1.C.2 Il existe des scanners de vulnérabilités automatisés qui peuvent vérifier les réseaux, les dispositifs et les applications à la recherche de vulnérabilités connues. Ces scanners produisent un rapport qui inclut souvent les vulnérabilités détectées, leur gravité et les recommandations d'atténuation.
- 3.1.C.3 L'exploitation réussie d'une vulnérabilité réseau nécessite souvent des compétences techniques avancées et des connaissances spécifiques. Cela peut impacter la probabilité d'une exploitation.
- 3.1.C.4 Des risques élevés liés aux vulnérabilités réseau permettent à un adversaire d'avoir facilement un impact significatif en capturant le trafic réseau, en effectuant un spoofing d'un dispositif légitime sur le réseau, ou en lançant une attaque DoS.
- Exemples illustratifs pour 3.1.C.4 :
- Une organisation dispose d'un seul réseau interne non segmenté accessible via un réseau sans fil à faible chiffrement, et sur ce réseau, elle possède un serveur hébergeant son application web propriétaire.
- Exemples illustratifs pour 3.1.C.4 :
- 3.1.C.5 Des risques moyens liés aux vulnérabilités réseau pourraient inclure des vulnérabilités qui pourraient donner aux adversaires la capacité d'obtenir des informations sur les systèmes ou les dispositifs d'un réseau.
- Exemples illustratifs pour 3.1.C.5 :
- Le pare-feu externe d'une organisation n'est pas configuré pour bloquer le trafic ICMP externe.
- Exemples illustratifs pour 3.1.C.5 :
- 3.1.C.6 Des risques faibles liés aux vulnérabilités réseau incluent des vulnérabilités qui seraient difficiles à exploiter et qui auraient probablement des impacts négatifs minimes pour une organisation.
- Exemples illustratifs pour 3.1.C.6 :
- Une organisation dispose de points d'accès sans fil qui diffusent une trame balise contenant l'identifiant de service de réseau (SSID) et les protocoles de chiffrement sans fil.
- Exemples illustratifs pour 3.1.C.6 :