Objectif d'apprentissage 2.1.A : Identifier les attaques d'ingénierie sociale.
- 2.1.A.1 Les ingénieurs sociaux utilisent des tactiques psychologiques pour manipuler les cibles afin qu'elles effectuent une action souhaitée.
- 2.1.A.2 Le prétexte consiste pour les adversaires à créer une raison crédible pour contacter une cible.
- 2.1.A.3 L'autorité consiste pour les adversaires à se faire passer pour quelqu'un ayant autorité sur une cible ou à prétendre transmettre des instructions de cette personne.
- 2.1.A.4 L'intimidation consiste pour les adversaires à annoncer des conséquences négatives si leurs exigences ne sont pas satisfaites.
- 2.1.A.5 Le consensus consiste pour les adversaires à créer une pression sociale en faisant croire à une cible que tout le monde effectue une action souhaitée.
- 2.1.A.6 La rareté consiste pour les adversaires à créer un sentiment de disponibilité limitée.
- 2.1.A.7 La familiarité consiste pour les adversaires à se faire passer pour quelqu'un de proche de la cible ou à prétendre connaître cette personne pour établir la confiance.
- 2.1.A.8 L'urgence consiste pour les adversaires à créer une échéance nécessitant une action rapide de la cible pour éviter des conséquences négatives.
Objectif d'apprentissage 2.1.B : Identifier les types d'adversaires.
- 2.1.B.1 Les script kiddies sont des adversaires peu qualifiés qui utilisent des outils développés par d'autres sans comprendre comment ces outils fonctionnent. Ils sont souvent motivés par la cupidité ou le désir de reconnaissance.
- 2.1.B.2 Les hacktivistes sont motivés par des causes sociales, politiques ou personnelles. Ils compromettent des ordinateurs et des réseaux pour soutenir leur cause ou stopper un mal perçu, croyant que leurs objectifs justifient leurs méthodes illégales.
- 2.1.B.3 Les adversaires internes constituent une menace particulière car ils disposent de credentiels légitimes et d'un accès aux systèmes et aux données. Ils peuvent être recrutés par des tiers malveillants et être motivés par la cupidité ou la vengeance.
- 2.1.B.4 Les cyberterroristes sont motivés par des considérations politiques ou idéologiques et cherchent à perturber des communautés entières, des régions ou des nations par des cyberattaques (par exemple, attaquer un réseau électrique, une station de traitement de l'eau ou d'autres infrastructures civiles). Ils peuvent agir de manière autonome ou au nom de gouvernements ou d'organisations criminelles.
- 2.1.B.5 Les organisations criminelles transnationales cherchent principalement à obtenir un gain financier en déployant des ransomwares et en volant de la propriété intellectuelle d'entreprise (PI) pour la vendre sur des marchés illégaux.
Objectif d'apprentissage 2.1.C : Décrire les phases d'une cyberattaque.
- 2.1.C.1 Les cyberattaques visent à perturber, nuire, voler ou détruire des appareils, des réseaux ou des données. Les adversaires agissent par phases, qui ne sont pas toutes utilisées dans chaque attaque. Les phases sont :
- i. Reconnaissance
- ii. Accès initial
- iii. Persistance
- iv. Mouvement latéral
- v. Exécution d'actions
- vi. Évasion de la détection
- 2.1.C.2 Lors de la phase de reconnaissance d'une attaque, les adversaires collectent autant d'informations que possible sur leur cible, utilisant souvent du renseignement d'origine ouverte (OSINT), c'est-à-dire des informations librement disponibles.
- 2.1.C.3 Lors de la phase d'accès initial d'une attaque, les adversaires s'installent sur l'ordinateur cible, souvent par ingénierie sociale ou via des identifiants compromis ou faibles.
- 2.1.C.4 Après avoir obtenu l'accès lors d'une attaque, les adversaires établissent une persistance pour maintenir l'accès sans avoir besoin de le récupérer. Ils peuvent utiliser un protocole de commande et contrôle (C2) pour envoyer des commandes à l'appareil et recevoir des sorties, souvent via un malware tel qu'un cheval de Troie d'accès à distance (RAT) ou un rootkit.
- 2.1.C.5 Lors de la phase de mouvement latéral d'une attaque, les adversaires tentent d'élever leurs privilèges en accédant à des ordinateurs et des comptes utilisateurs avec des permissions élevées vers des services et des données.
- 2.1.C.6 Lors de la phase d'exécution d'actions d'une attaque, les adversaires agissent selon leurs objectifs en collectant des données ciblées, en les exfiltrant et en perturbant des services ou en détruisant des données.
- 2.1.C.7 Lors de la dernière phase d'une attaque, de nombreux adversaires tentent d'éviter la détection en supprimant ou en modifiant des journaux d'événements et en effaçant d'autres fichiers qu'ils ont pu placer sur des appareils (par exemple, des malwares).
Objectif d'apprentissage 2.1.D : Décrire le processus d'évaluation des risques.
- 2.1.D.1 Un risque survient lorsqu'une menace peut exploiter une vulnérabilité pour compromettre un actif.
- 2.1.D.2 Un actif est tout ce qui a de la valeur. Les actifs incluent les ressources financières, la propriété intellectuelle, les données, l'infrastructure numérique, les biens physiques et la réputation.
- 2.1.D.3 L'évaluation des risques prend en compte deux facteurs :
- La probabilité qu'une attaque contre une vulnérabilité spécifique se produise
- La gravité des dommages projetés résultant d'une attaque contre une vulnérabilité spécifique
- 2.1.D.4 La probabilité qu'une vulnérabilité soit exploitée dépend de nombreux facteurs, notamment :
- La valeur de la cible : Les adversaires sont plus susceptibles d'attaquer des cibles qu'ils perçoivent comme valables.
- Le niveau de compétence requis pour exploiter la vulnérabilité (c'est-à-dire la difficulté) : Les vulnérabilités disposant d'exploits bien documentés nécessitent souvent moins de compétences et peuvent être exploitées par davantage d'adversaires.
- La motivation et les capacités des adversaires probables : Les adversaires hautement motivés et compétents sont plus susceptibles d'être capables d'effectuer des exploits complexes.
- 2.1.D.5 La gravité d'une attaque est souvent mesurée par le coût financier, ce qui peut également inclure des impacts sur la réputation et les opérations.
- Exemples illustratifs pour 2.1.D.5 :
- Un hacktiviste est passionné par les pratiques de pêche illégale soutenues par une entreprise locale de production alimentaire. La page web principale de cette entreprise serait une cible de haute valeur pour cet hacktiviste ; la modification de la page web pour exposer le soutien de l'entreprise à la pêche illégale ne fournirait aucun gain financier à l'adversaire, mais lui permettrait de sensibiliser à un sujet qui le motive.
- Exemples illustratifs pour 2.1.D.5 :
- 2.1.D.6 Le résultat d'une évaluation des risques peut être quantitatif ou qualitatif.
- L'évaluation quantitative des risques attribue une valeur numérique à une vulnérabilité sur la base d'une échelle numérique (par ex., 1–10) ou d'un impact quantifiable, qui peut être financier (par ex., un risque annuel de $10,000).
- Exemples illustratifs pour 2.1.D.6 :
- Faible, moyen, élevé, sévère
- Peu probable à faible impact, probable à faible impact, peu probable à fort impact, probable à fort impact
- 2.1.D.7 La documentation de l'évaluation des risques doit comprendre :
- Les actifs vulnérables et leur valeur
- Des descriptions des menaces probables pesant sur les actifs
- Des détails sur les vulnérabilités spécifiques pour des actifs spécifiques et la manière dont elles seraient exploitées
- Une explication de la gravité des dommages (financiers, opérationnels, réputationnels, etc.) si un actif spécifique était compromis, ainsi que la probabilité que cette compromission se produise
- Une note finale, quantitative ou qualitative, pour chaque risque identifié
- Exemples illustratifs pour 2.1.D.7 :
- Score gradué (par exemple, 1–10)
- Valeur monétaire (par ex., un risque $10,000 risk vs. a$100,000)
Objectif d'apprentissage 2.1.E : Identifier les stratégies de gestion des risques.
- 2.1.E.1 Une fois qu'un risque a été identifié et évalué, une organisation dispose de quatre options pour le gérer :
- i. Éviter
- ii. Transférer
- iii. Atténuer
- iv. Accepter
- 2.1.E.2 L'évitement du risque consiste à cesser l'activité qui génère le risque. Si cette activité constitue une partie essentielle de la mission ou de l'objectif d'une organisation, alors l'évitement n'est pas possible.
- 2.1.E.3 Le transfert de risque place le fardeau du risque sur une autre entité, telle qu'une compagnie d'assurance, un gouvernement ou des consommateurs.
- 2.1.E.4 L'atténuation du risque met en œuvre des contrôles de sécurité pour réduire la probabilité ou l'impact d'un risque.
- 2.1.E.5 Le risque résiduel est le risque qui subsiste après qu'une organisation ait eu recours à l'évitement, au transfert et à l'atténuation. Le risque résiduel correspond au niveau de risque auquel une organisation est prête à consentir. L'acceptation du risque reconnaît le fait qu'une sécurité absolue est inatteignable.
- 2.1.E.6 Pour préserver les ressources financières et la capacité des employés, une organisation favorise souvent des solutions rentables et faciles à mettre en œuvre et à entretenir. Les solutions rentables coûtent moins à installer et à entretenir que la perte attendue résultant d'une attaque.
Objectif d'apprentissage 2.1.F : Identifier les types de contrôles de sécurité.
- 2.1.F.1 Les contrôles de sécurité abordent au moins l'un des principes suivants :
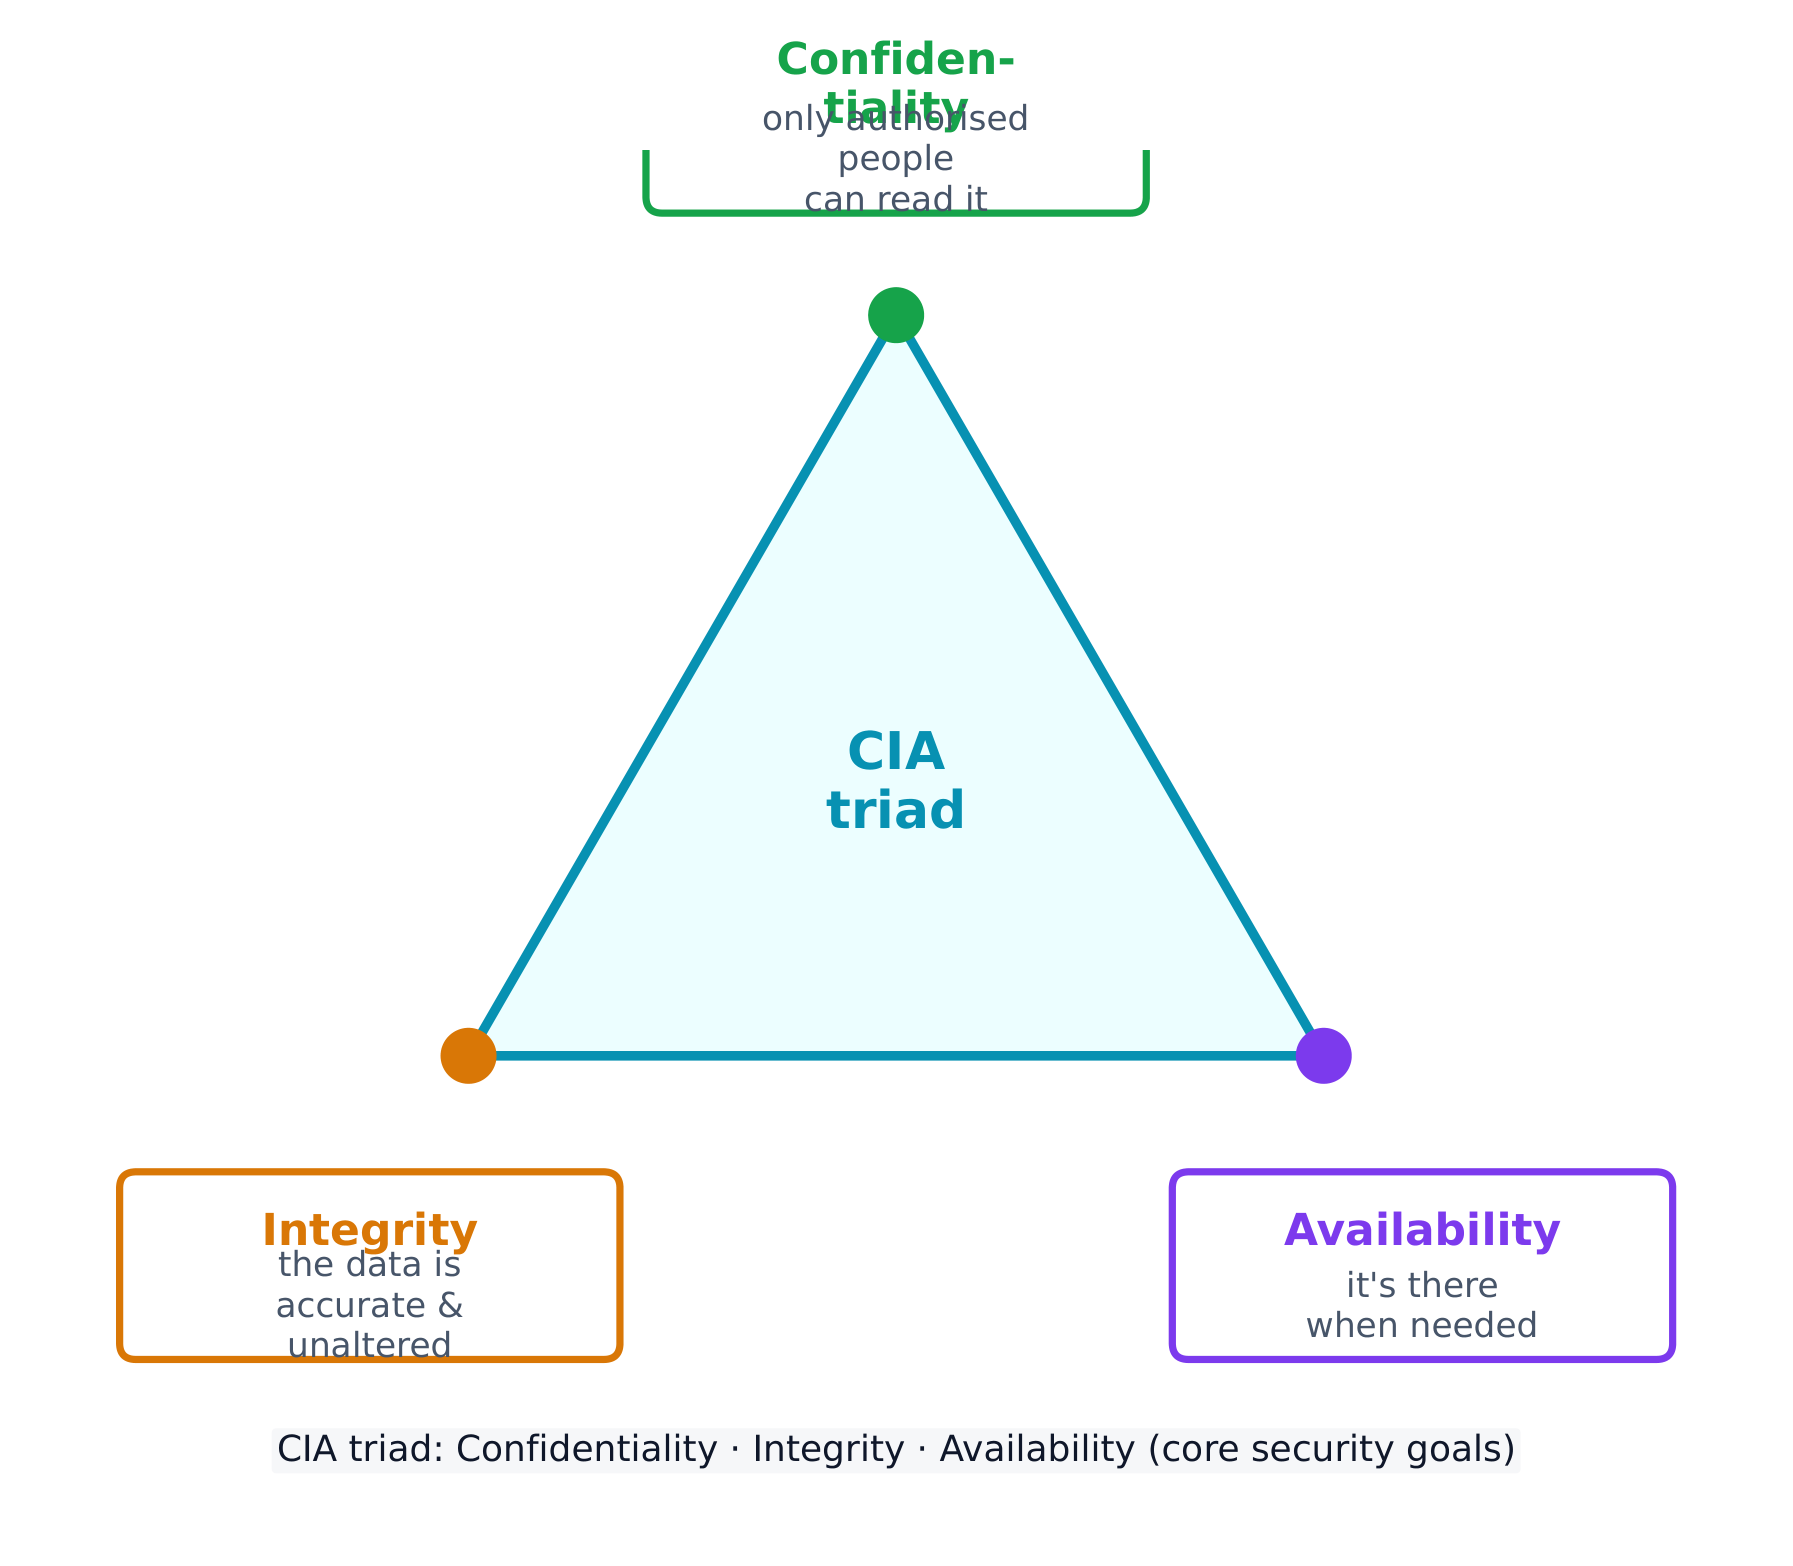
- La confidentialité garantit que seuls les individus, systèmes ou processus autorisés peuvent accéder aux données. Les systèmes dépourvus de confidentialité sont vulnérables au vol ou à la destruction de données.
- L'intégrité garantit que les données sont exactes et dignes de confiance. Les systèmes dépourvus d'intégrité sont vulnérables à la manipulation des données.
- La disponibilité garantit que les données et les services sont accessibles aux personnes autorisées lorsque cela est nécessaire. Les systèmes dépourvus de disponibilité peuvent connaître des temps d'arrêt inattendus.
- 2.1.F.2 Les contrôles de sécurité peuvent être classés par type.
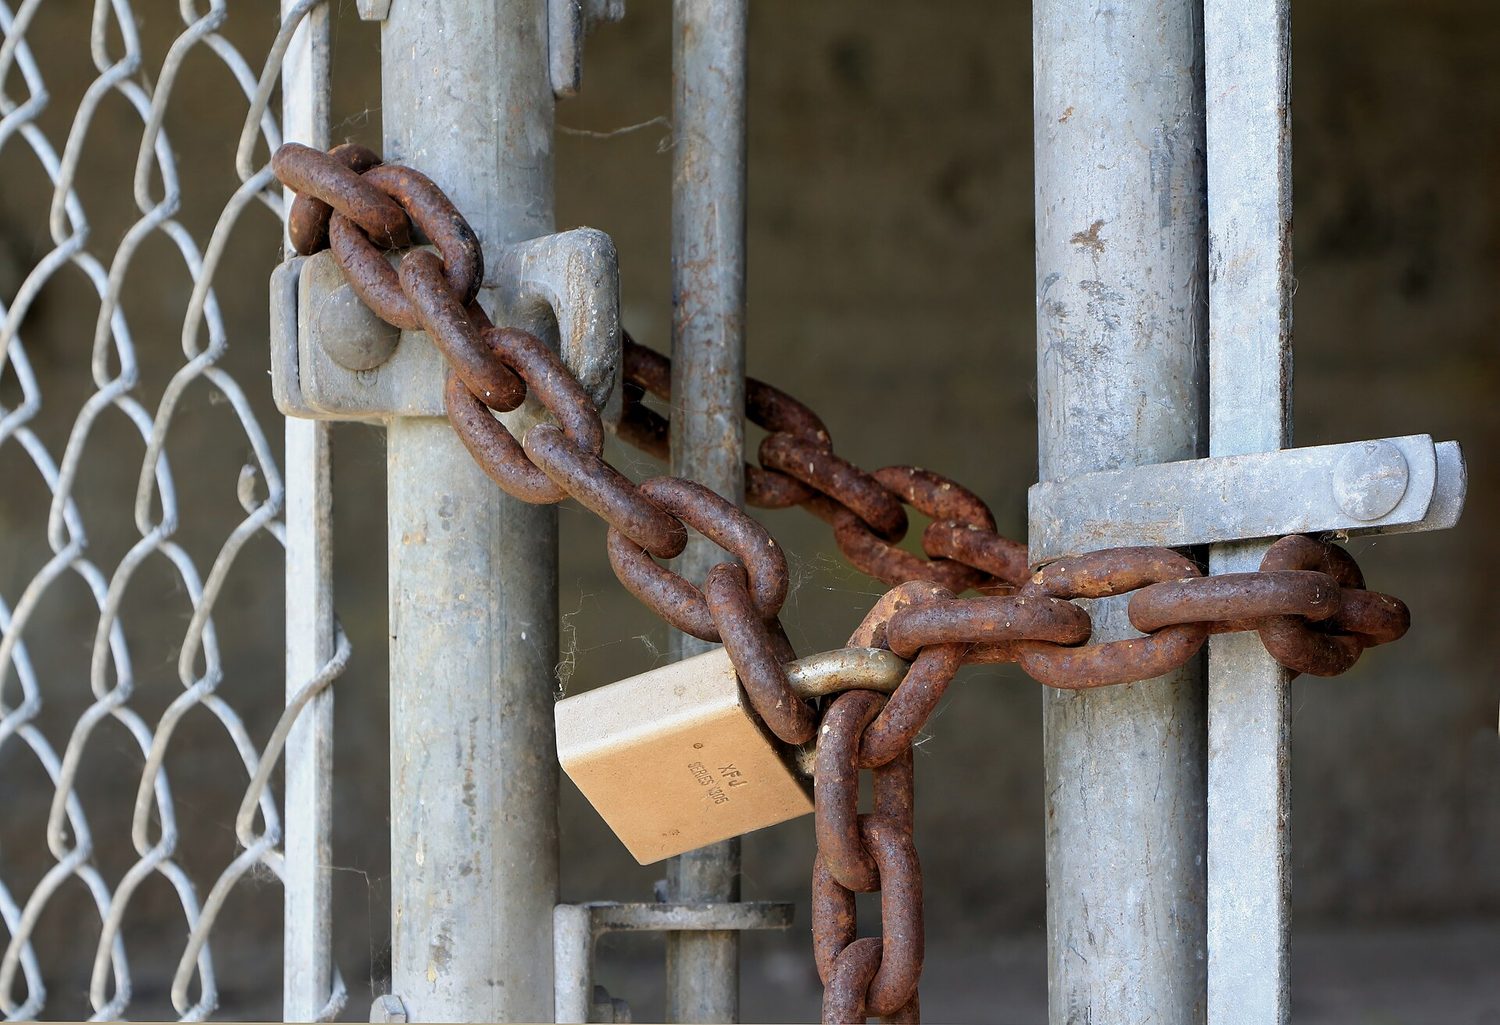
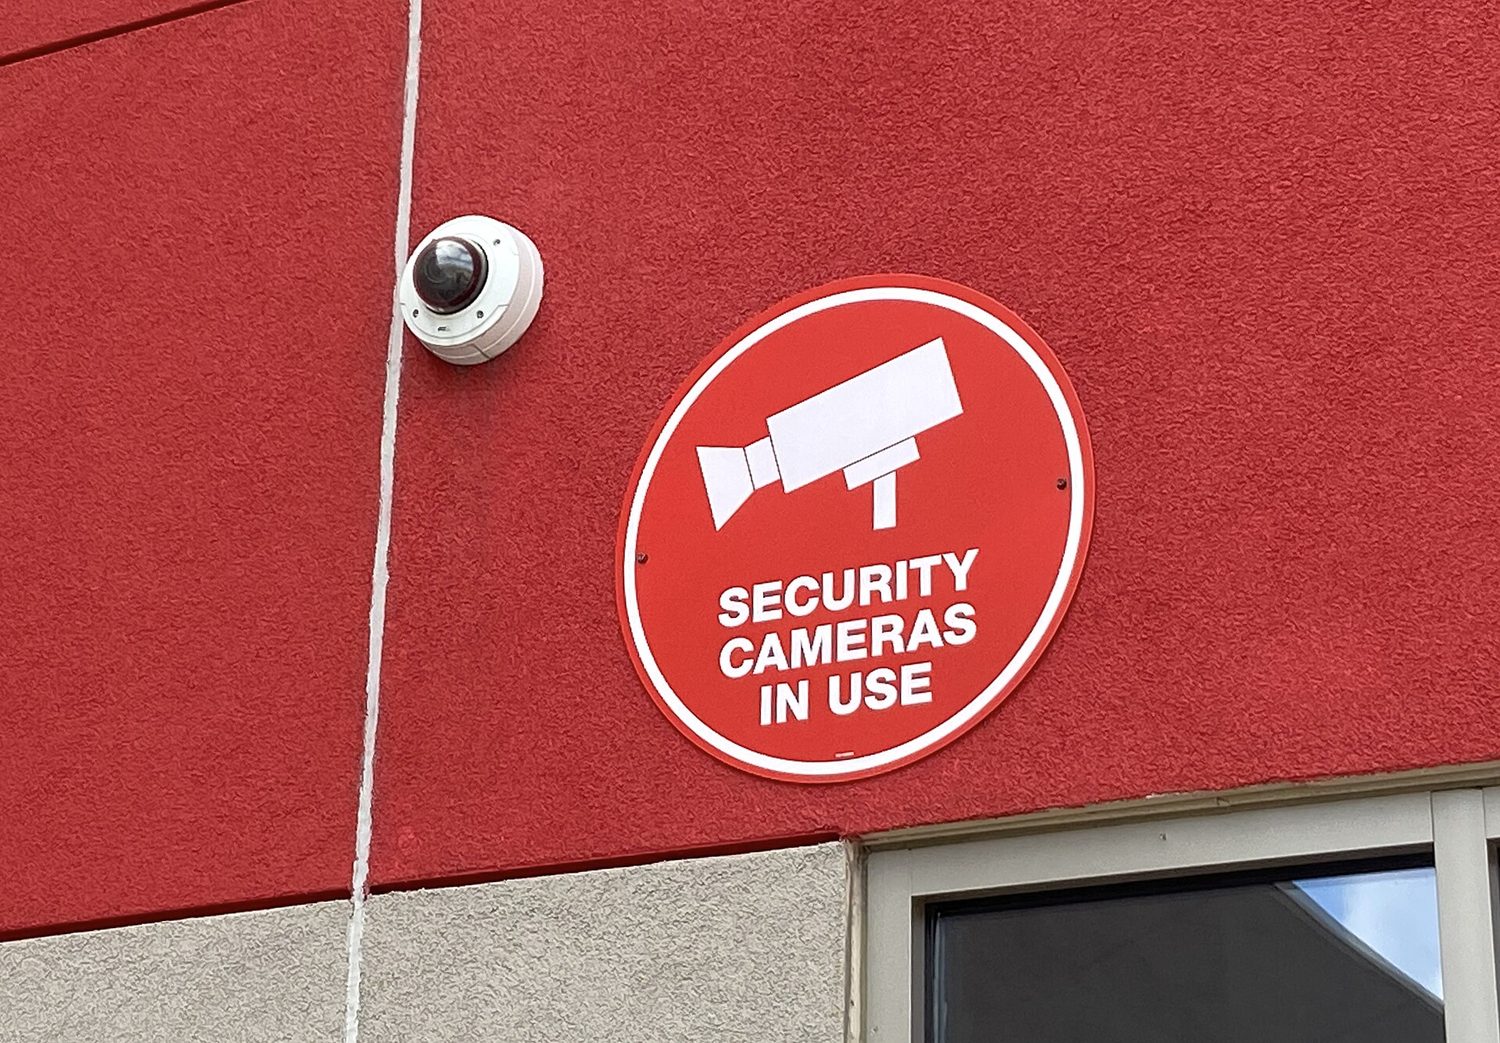
- Les contrôles physiques assurent la sécurité dans l'espace physique et comprennent des serrures, des clôtures, des caméras, des borniers et des agents de sécurité.
- Les contrôles techniques assurent la sécurité dans l'espace numérique et comprennent des pare-feu, des logiciels anti-malware et du chiffrement.
- Les contrôles managériaux fournissent des règles, des directives, des politiques et des procédures précisant ce qui devrait être mis en place en matière de sécurité et comprennent des politiques de mots de passe, des revues d'accès régulières et des plans de réponse aux incidents (IRP).
- 2.1.F.3 Les contrôles de sécurité peuvent être classés par fonction.
- Les contrôles préventifs traitent des vulnérabilités potentielles avec pour objectif d'empêcher un adversaire d'attaquer et comprennent des serrures et du chiffrement.
- Les contrôles détectifs aident à identifier les attaques lorsqu'elles se produisent et comprennent des systèmes de détection d'intrusion (IDS), des caméras et des systèmes de gestion des incidents et événements de sécurité (SIEM).
- Les contrôles correctifs résolvent les problèmes et aident à restaurer les systèmes dans un état opérationnel et comprennent la correction des vulnérabilités, la réparation d'un lecteur de cartes cassé et des systèmes de prévention d'intrusion (IPS).
Objectif d'apprentissage 2.1.G : Expliquer pourquoi une stratégie de sécurité en profondeur est nécessaire pour protéger optimalement une organisation.
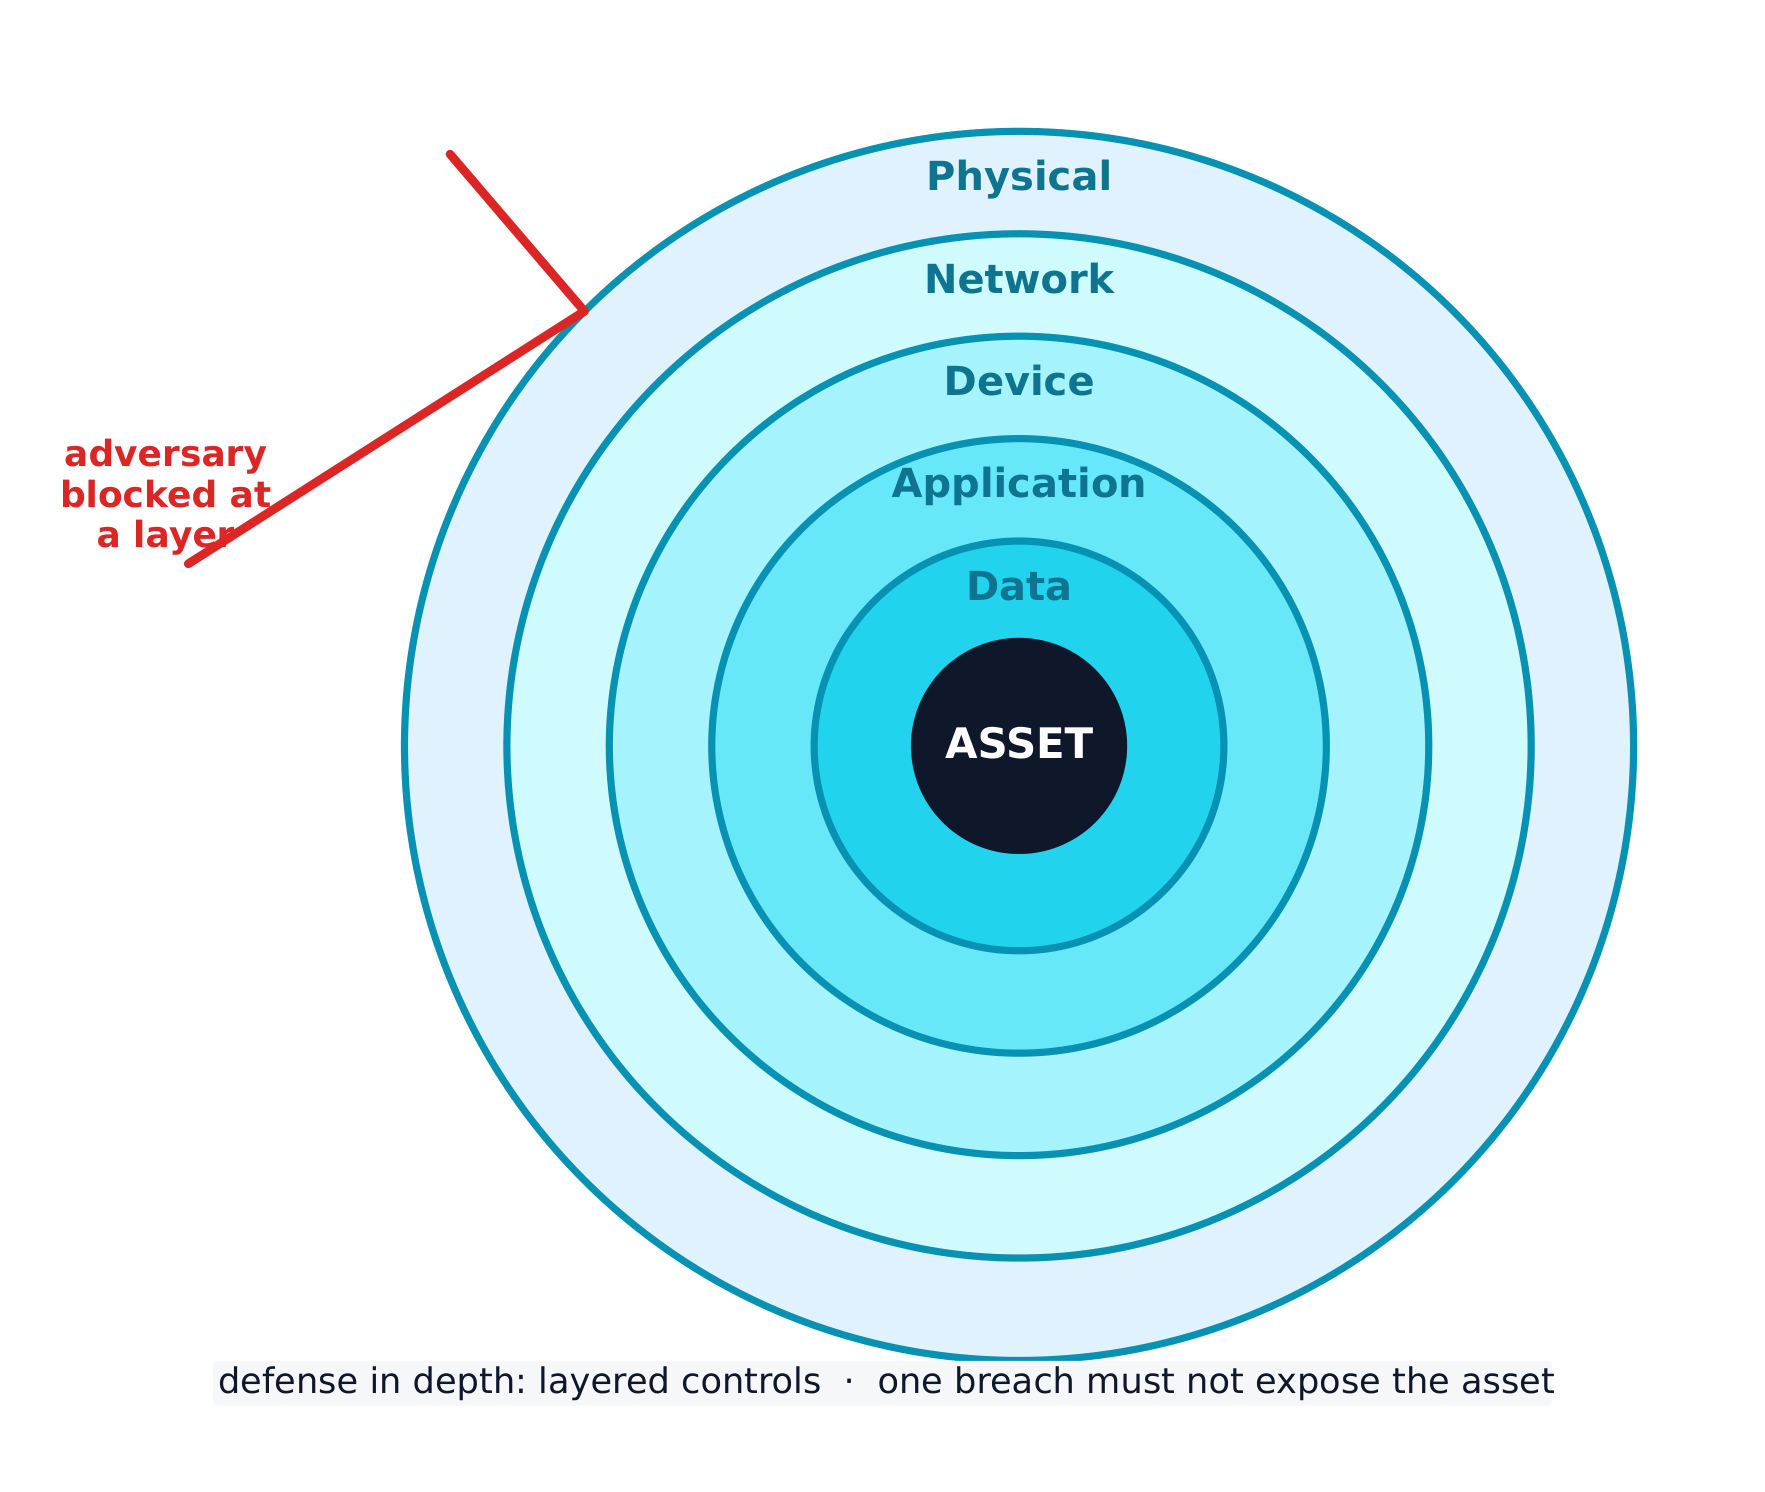
- 2.1.G.1 Une stratégie de défense en profondeur, ou défense en couches, utilise plusieurs types de contrôles de sécurité pour protéger les données et systèmes sensibles.
- 2.1.G.2 Une stratégie de défense en profondeur permet à une organisation de faire face à différents types de menaces, chacune avec un contrôle de sécurité le mieux adapté pour l'atténuer.
- 2.1.G.3 Une stratégie de défense en profondeur permet la résilience de la protection des données afin que, lorsqu'un contrôle de sécurité est contourné par un adversaire, un autre contrôle de sécurité puisse encore empêcher l'accès aux données ou au système ou limiter les dommages causés aux données ou au système.
- 2.1.G.4 Les couches d'une stratégie de défense en profondeur peuvent inclure les humains, le physique, le réseau, les appareils, les applications et les données.