Authentification
Introduit| English | Sens |
|---|---|
| hash/hæʃ/ | valeur de hachage |
| cryptographic hash function/ˌkrɪptəˈɡræfɪk hæʃ ˈfʌŋkʃn/ | fonction de hachage cryptographique |
| salt/sɒlt/ | sel |
| biometric/ˌbaɪəʊˈmetrɪk/ | biométrique |
| password spraying/ˈpæswɜːd ˈspreɪɪŋ/ | aspersion de mots de passe |
| credential stuffing/krɪˈdenʃl ˈstʌfɪŋ/ | remplissage de identifiants |
Hachage des mots de passe
- Une fonction de hachage cryptographique transforme n'importe quelle entrée en un hachage de longueur fixe.
- Elle est à sens unique : on ne peut pas remonter à l'entrée originale.
- La même entrée produit toujours le même hachage (reproductible).
Sel et stockage
- Un service stocke le hachage, jamais le mot de passe en clair.
- Le sel (bits aléatoires) est ajouté afin que les mots de passe identiques produisent des hachages différents.
- Lors de la connexion, le système hache ce que vous tapez et compare.
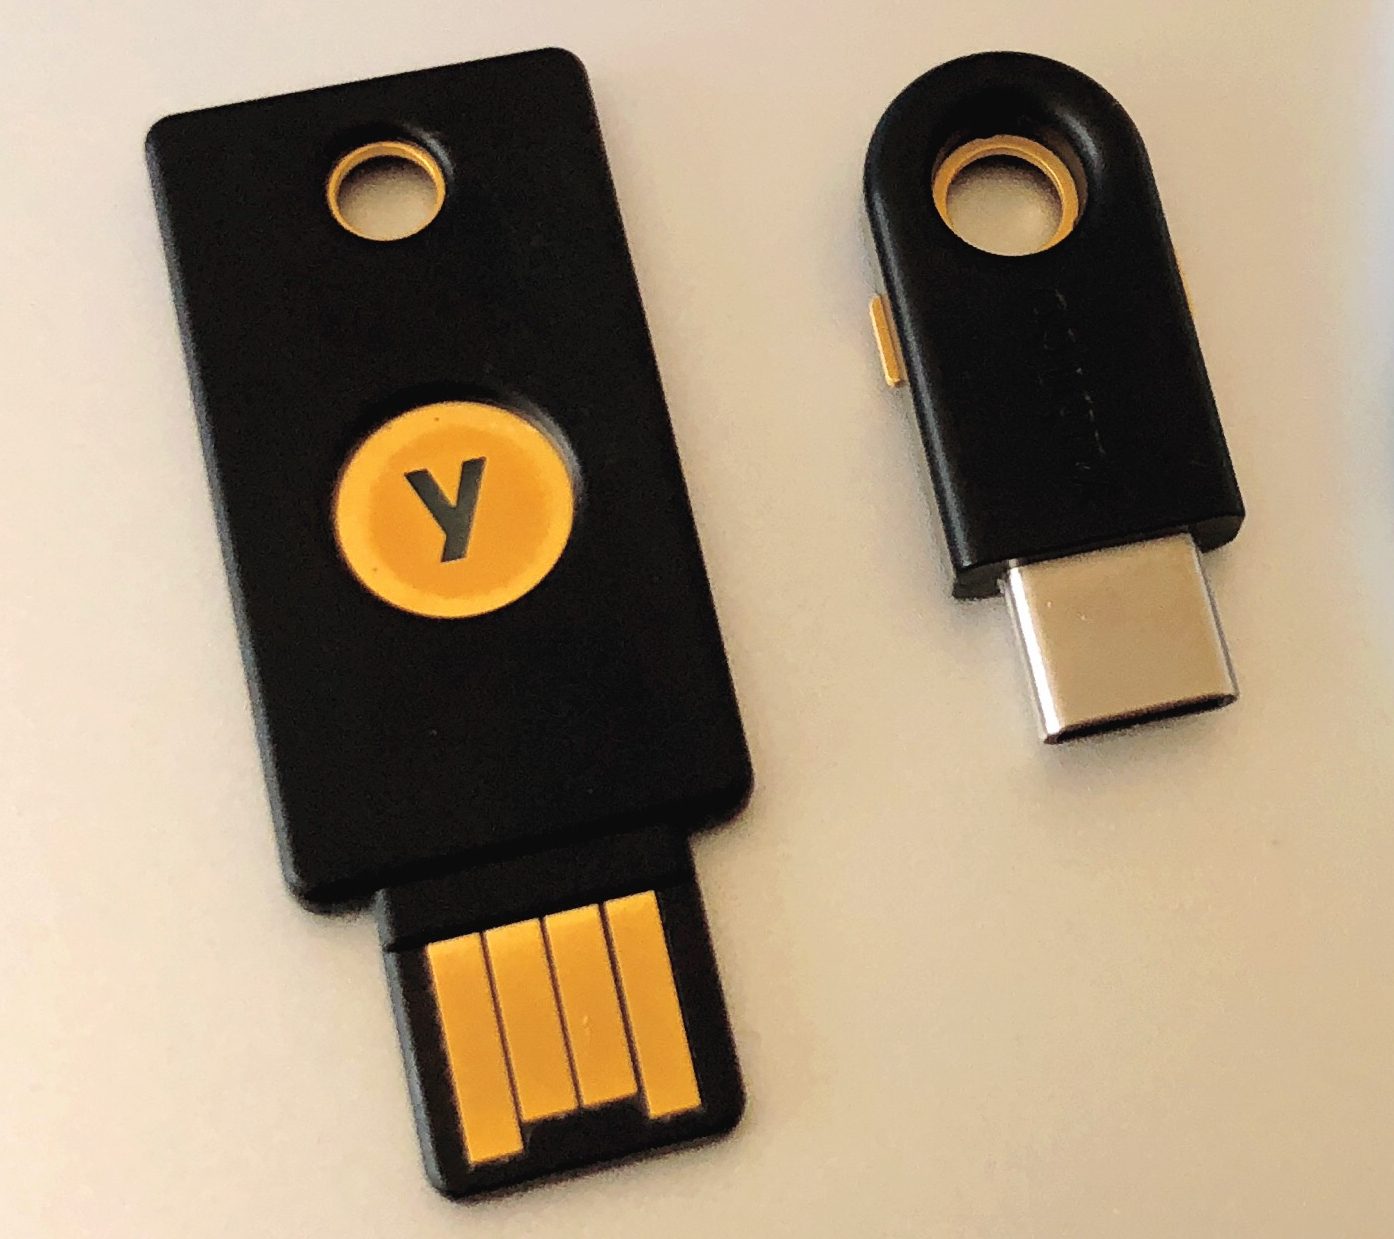
Une clé de sécurité matérielle prouve votre identité par quelque chose que vous tenez physiquement — un deuxième facteur fort
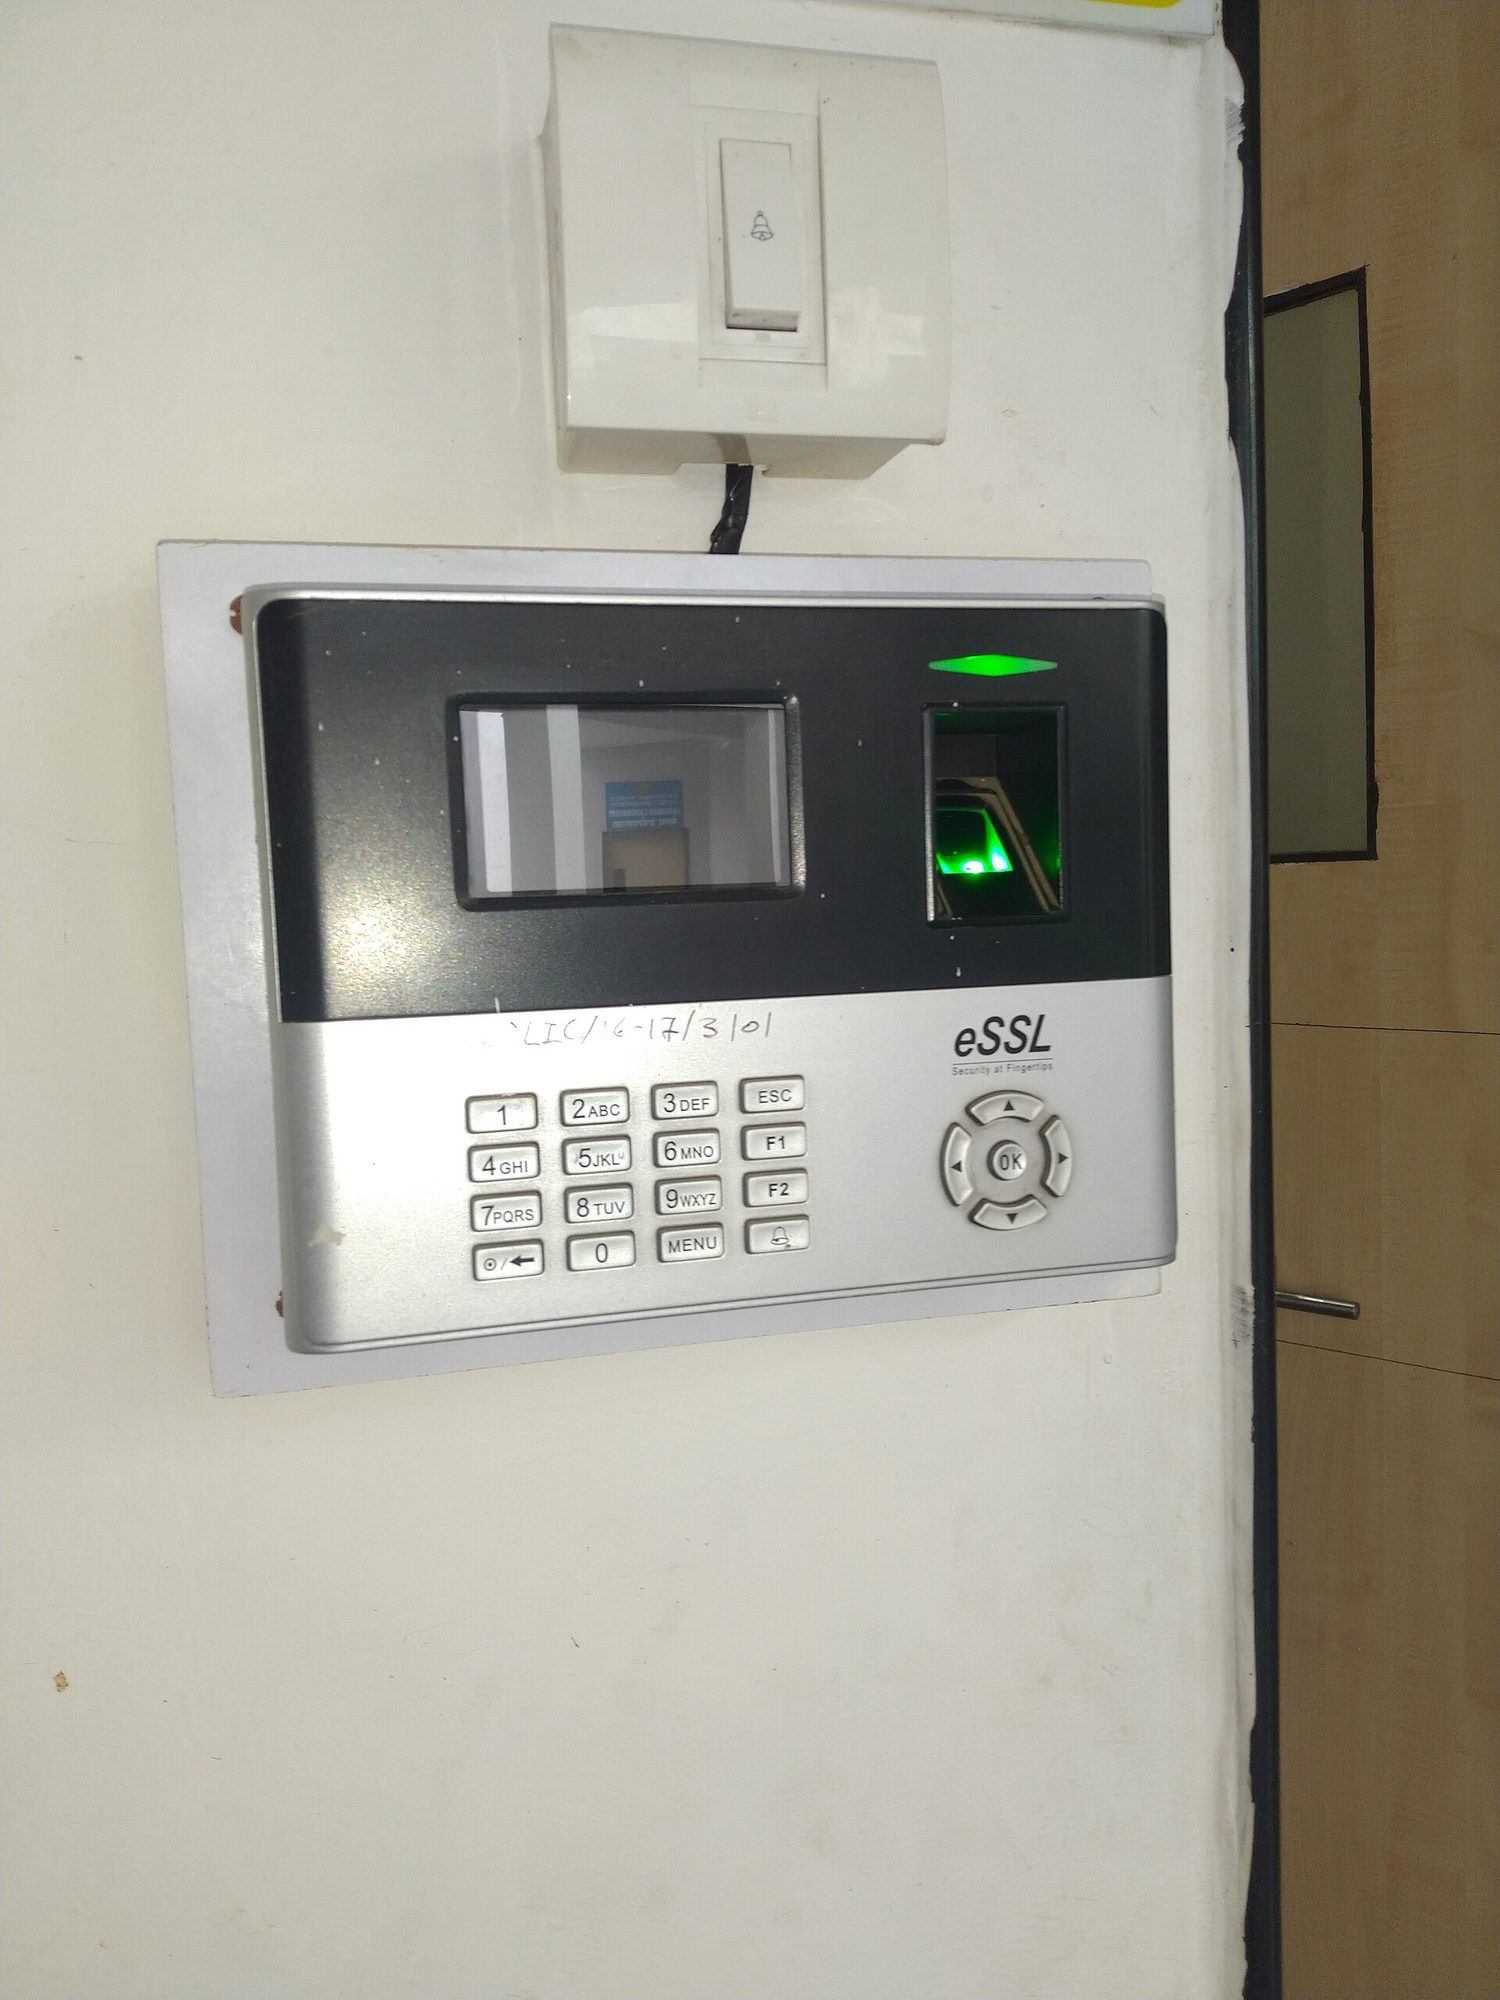
Un scanner d'empreintes digitales : l'authentification biométrique vérifie quelque chose en VOUS (something you ARE), ce qui est beaucoup plus difficile pour un attaquant à voler ou à deviner qu'un mot de passe
Quel facteur d'authentification ?
Les facteurs sont : quelque chose que vous connaissez, quelque chose que vous possédez, quelque chose qui vous caractérise (biométrique), quelque part où vous êtes.
Une sortie de hachage cryptographique est...
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Une hachage est de longueur fixe et unidirectionnelle.
Essayer un mot de passe commun sur de nombreux comptes correspond à...
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Pulvérisation de mots de passe = un mot de passe, plusieurs utilisateurs.
Attaques sur les mots de passe et facteurs
- Pulvérisation de mots de passe : un mot de passe commun contre de nombreux comptes.
- Enfouissement d'identifiants : identifiants volés ou par défaut.
- Facteurs : quelque chose que vous SAVEZ / POSSÉDEZ / ÊTES (biométrique) / où — combiner pour la MFA.
Un service ne devrait jamais stocker votre mot de passe en clair. S'il vous envoie par e-mail votre vrai mot de passe lorsque vous l'oubliez, il stocke les mots de passe de manière non sécurisée — signal d'alarme sérieux. Les services sûrs stockent uniquement le hachage salé.
Le sel fait que deux mots de passe identiques produisent le même hachage stocké.
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Faux. Un sel unique par utilisateur modifie chaque hachage, donc des mots de passe identiques produisent des hachages stockés différents et les tables précalculées ne fonctionnent plus.
L'utilisation de deux facteurs ou plus d'authentification s'appelle ____.
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
MFA combine les facteurs pour une sécurité renforcée.
Faire correspondre chaque preuve à son type de facteur.
Difficulté 2/5 · 140 pièces + un petit bonus lors de la première réussite aujourd'hui
Connaissez / possédez / êtes sont les types de facteurs classiques.
Deux utilisateurs choisissent tous deux le mot de passe sunshine. Sans sel, les deux hachages stockés sont identiques, donc craquer l'un craque l'autre. Avec un sel unique pour chacun, les deux hachages semblent totalement différents — l'attaquant doit craquer chacun séparément.
Les mots de passe sont stockés comme un hachage à sens unique et de longueur fixe, avec un sel pour que les mots de passe identiques diffèrent. Les attaques incluent le spraying (un mot de passe, de nombreux comptes) et le stuffing (identifiants volés/par défaut). Les facteurs d'authentification — savoir / avoir / être / où — forment ensemble le MFA.