Protection des Réseaux : Pare-feu
Introduit| English | Sens |
|---|---|
| firewall/ˈfaɪəwɔːl/ | pare-feu |
| stateless/ˈsteɪtləs/ | sans état |
| stateful/ˈsteɪtfl/ | à état |
| access control list/ˈækses kənˈtrəʊl lɪst/ | liste de contrôle d'accès |
Ce qu'un pare-feu fait
- Un pare-feu autorise ou bloque le trafic entrant et sortant d'un réseau.
- Les filtres stateless examinent uniquement les en-têtes de paquets.
- Les filtres stateful suivent également l'état de chaque connexion.
La liste de contrôle d'accès et la première correspondance
- Un pare-feu suit une liste de contrôle d'accès (ACL).
- Les règles sont vérifiées dans l'ordre ; la première correspondance gagne.
- L'ordre des règles détermine donc quel trafic passe.
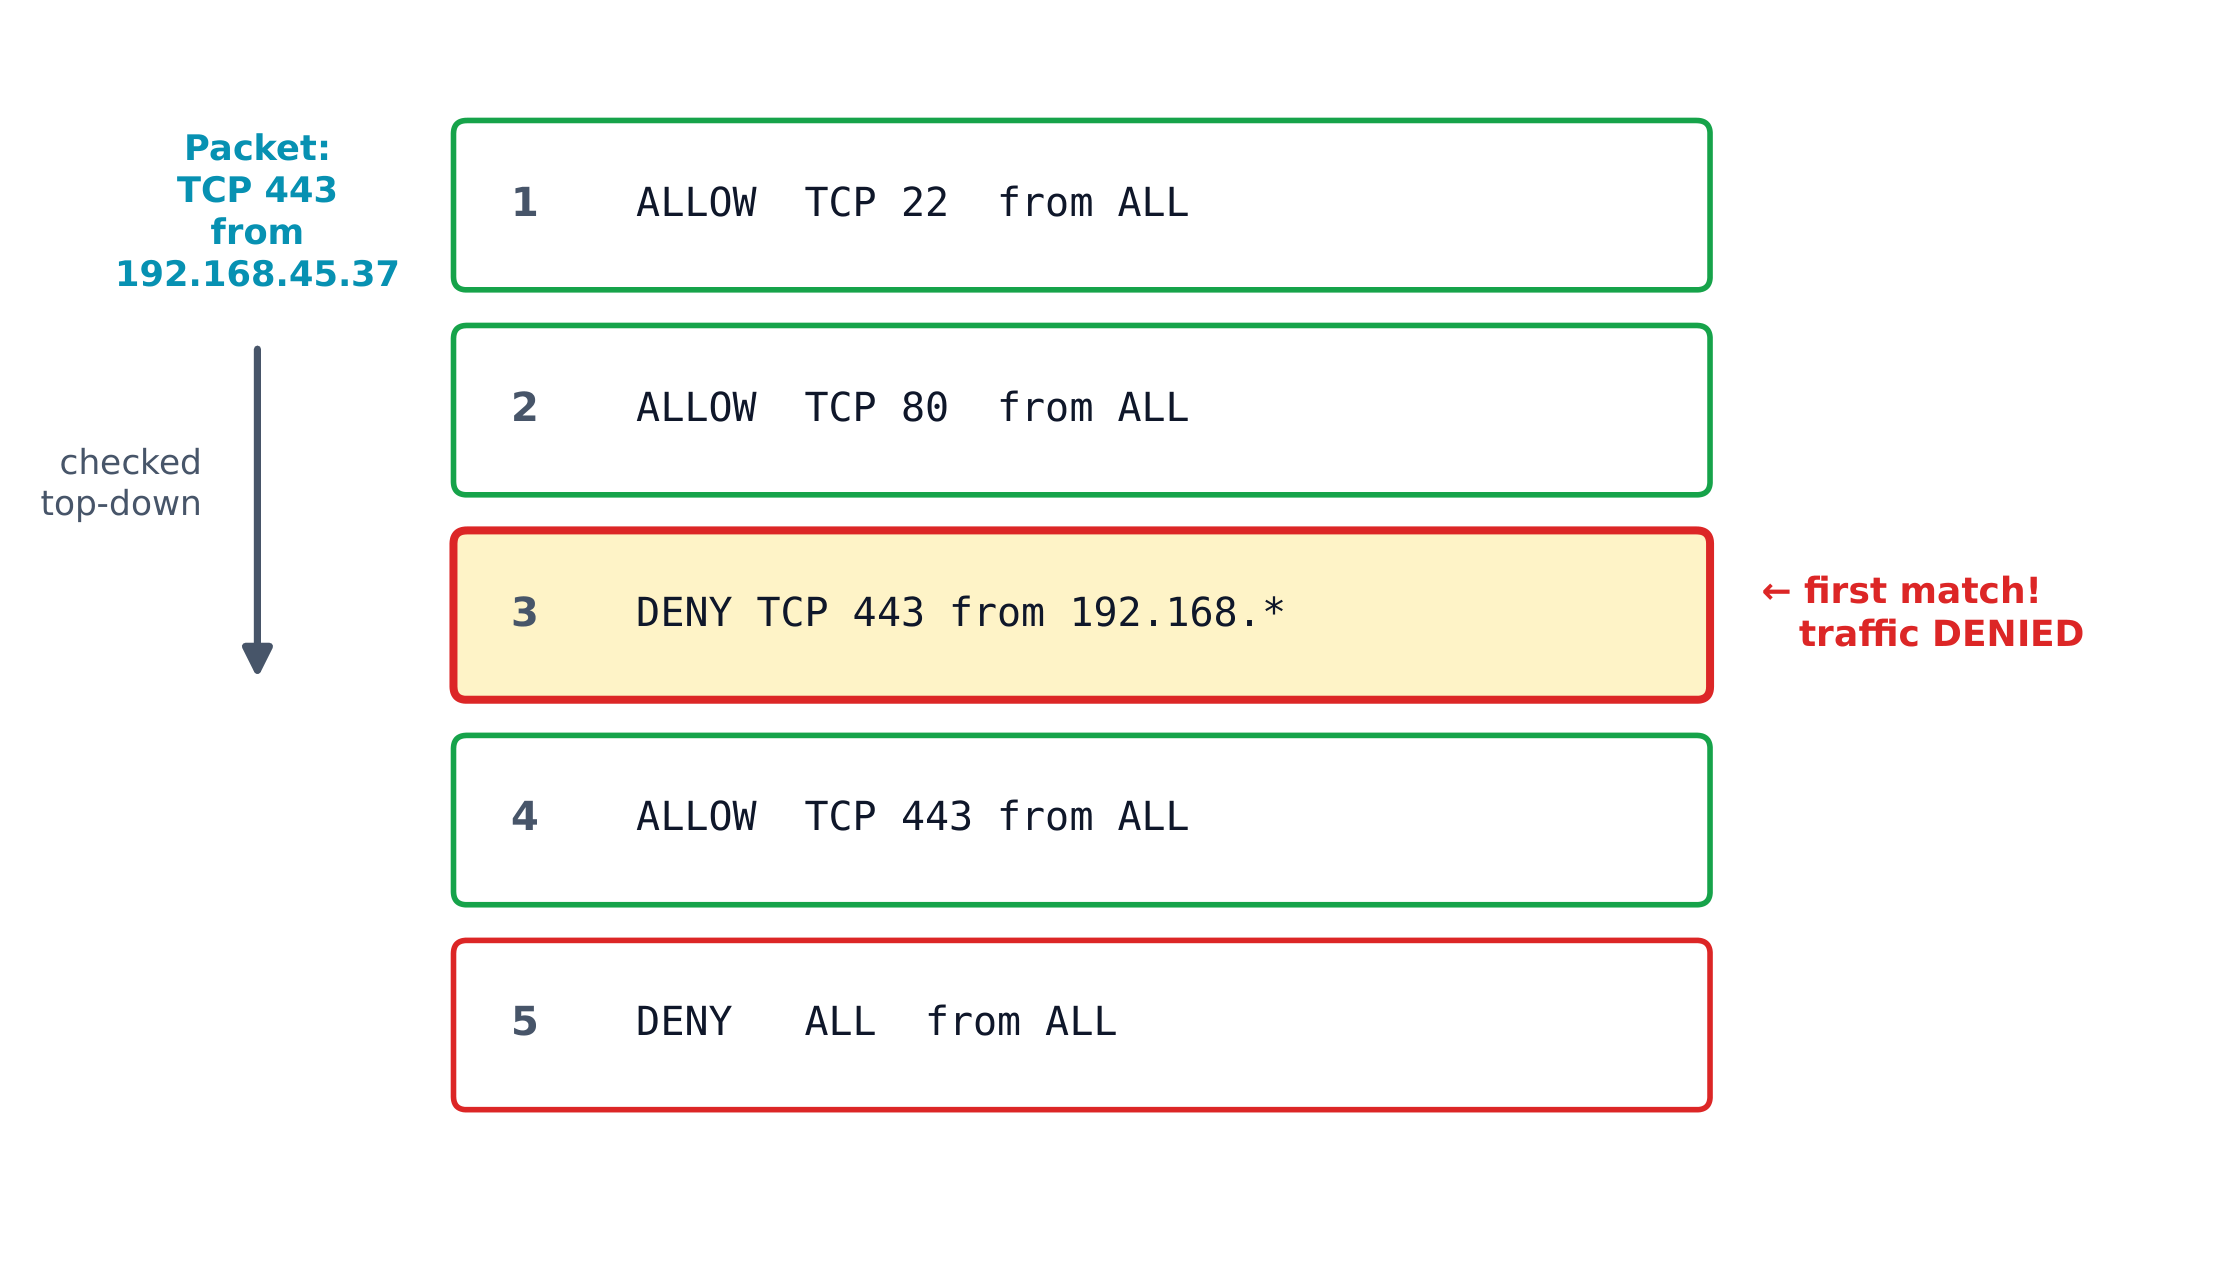
Un pare-feu vérifie chaque paquet selon ses règles à partir du haut ; le premier match gagne
Quelle règle de pare-feu se déclenche en premier ?
Un pare-feu vérifie sa liste de contrôle d'accès (ACL) de haut en bas et applique la première règle correspondant au paquet.
Dans une ACL de pare-feu, quelle règle est appliquée à un paquet ?
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
La première règle correspondante l'emporte.
Un pare-feu qui suit l'état de chaque connexion est...
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Pare-feu stateful suivent les connexions.
Un ensemble ordonné de règles de permission/refusion d'un pare-feu est appelé un ____.
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
L'ACL (liste de contrôle d'accès) pilote le pare-feu.
Où placer les pare-feux
- À chaque passerelle entre le réseau interne et Internet.
- À la limite de chaque segment réseau.
- Le niveau de sécurité de chaque pare-feu peut être défini indépendamment.
L'ordre des règles est primordial. Une règle Deny placée au-dessus d'une règle Allow pour le même trafic bloque celui-ci — bien que la règle Allow existe plus bas. Lisez une ACL de haut en bas et arrêtez-vous à la première correspondance.
Si une règle ALLOW apparaît en dessous d'une règle DENY pour le même trafic, le trafic est autorisé.
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Faux. Les règles du pare-feu sont vérifiées de haut en bas et la première correspondance l'emporte, donc la règle DENY située au-dessus s'active en premier et le trafic est bloqué.
Un paquet est TCP 443. Classer les règles selon lesquelles est vérifiée en premier.
Difficulté 3/5 · 200 pièces + un petit bonus lors de la première réussite aujourd'hui
Les règles sont vérifiées de haut en bas ; le paquet est refusé à la Règle 2 avant d'atteindre la Règle 3.
Règle 1 : ALLOW TCP 22 ; Règle 2 : DENY TCP 22. Le trafic SSH rencontre d'abord la Règle 1, il est donc autorisé. Si on inverse l'ordre, la Règle 1 le bloque maintenant — les mêmes deux règles donnent des résultats opposés simplement en changeant l'ordre.
Un pare-feu autorise ou bloque le trafic grâce à une ACL ordonnée où la première règle correspondante gagne — l'ordre des règles détermine donc le résultat. Les pare-feux se situent à chaque passerelle Internet et à chaque limite de segment. Les pare-feux Stateful suivent les connexions ; les stateless lisent uniquement les en-têtes.