Détection des Attaques Réseau
Introduit| English | Sens |
|---|---|
| NIDS/nɪdz/ | système de détection d'intrusion réseau |
| NIPS/nɪps/ | système de prévention d'intrusion réseau |
| signature-based/ˈsɪɡnɪtʃə beɪst/ | fondé sur les signatures |
| anomaly-based/əˈnɒməli beɪst/ | fondé sur les anomalies |
| baseline/ˈbeɪslaɪn/ | ligne de base |
| SIEM/siːm/ | gestion des informations et des événements de sécurité |
Une erreur de 75 cents, 1986
- En août 1986, Clifford Stoll, un astronome chargé des ordinateurs au Lawrence Berkeley Laboratory, a constaté que deux systèmes comptables présentaient un écart de 75 cents. En recherchant l’origine de cet écart, il a découvert un utilisateur inconnu qui s’était introduit dans le système. Après dix mois de surveillance de l’activité de l’intrus, il l’a identifié comme un pirate en Allemagne de l’Ouest qui vendait des informations au KGB soviétique.
- Stoll a remarqué quelque chose qui ne correspondait pas à l’activité normale. Les systèmes de détection réseau recherchent automatiquement le même type de signal.
Qu'est-ce qui a d'abord éveillé les soupçons de Stoll ?
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Une petite anomalie.
Détection et prévention
- Un NIDS (système de détection d’intrusion réseau) surveille le trafic et émet des alertes. Un NIPS (système de prévention des intrusions réseau) est placé sur le trajet du trafic et peut le bloquer.
- Un NIDS ne peut pas arrêter une attaque à lui seul ; un NIPS le peut, mais un blocage erroné peut couper l’accès à des utilisateurs légitimes.
Détection basée sur signature ou anomalie ?
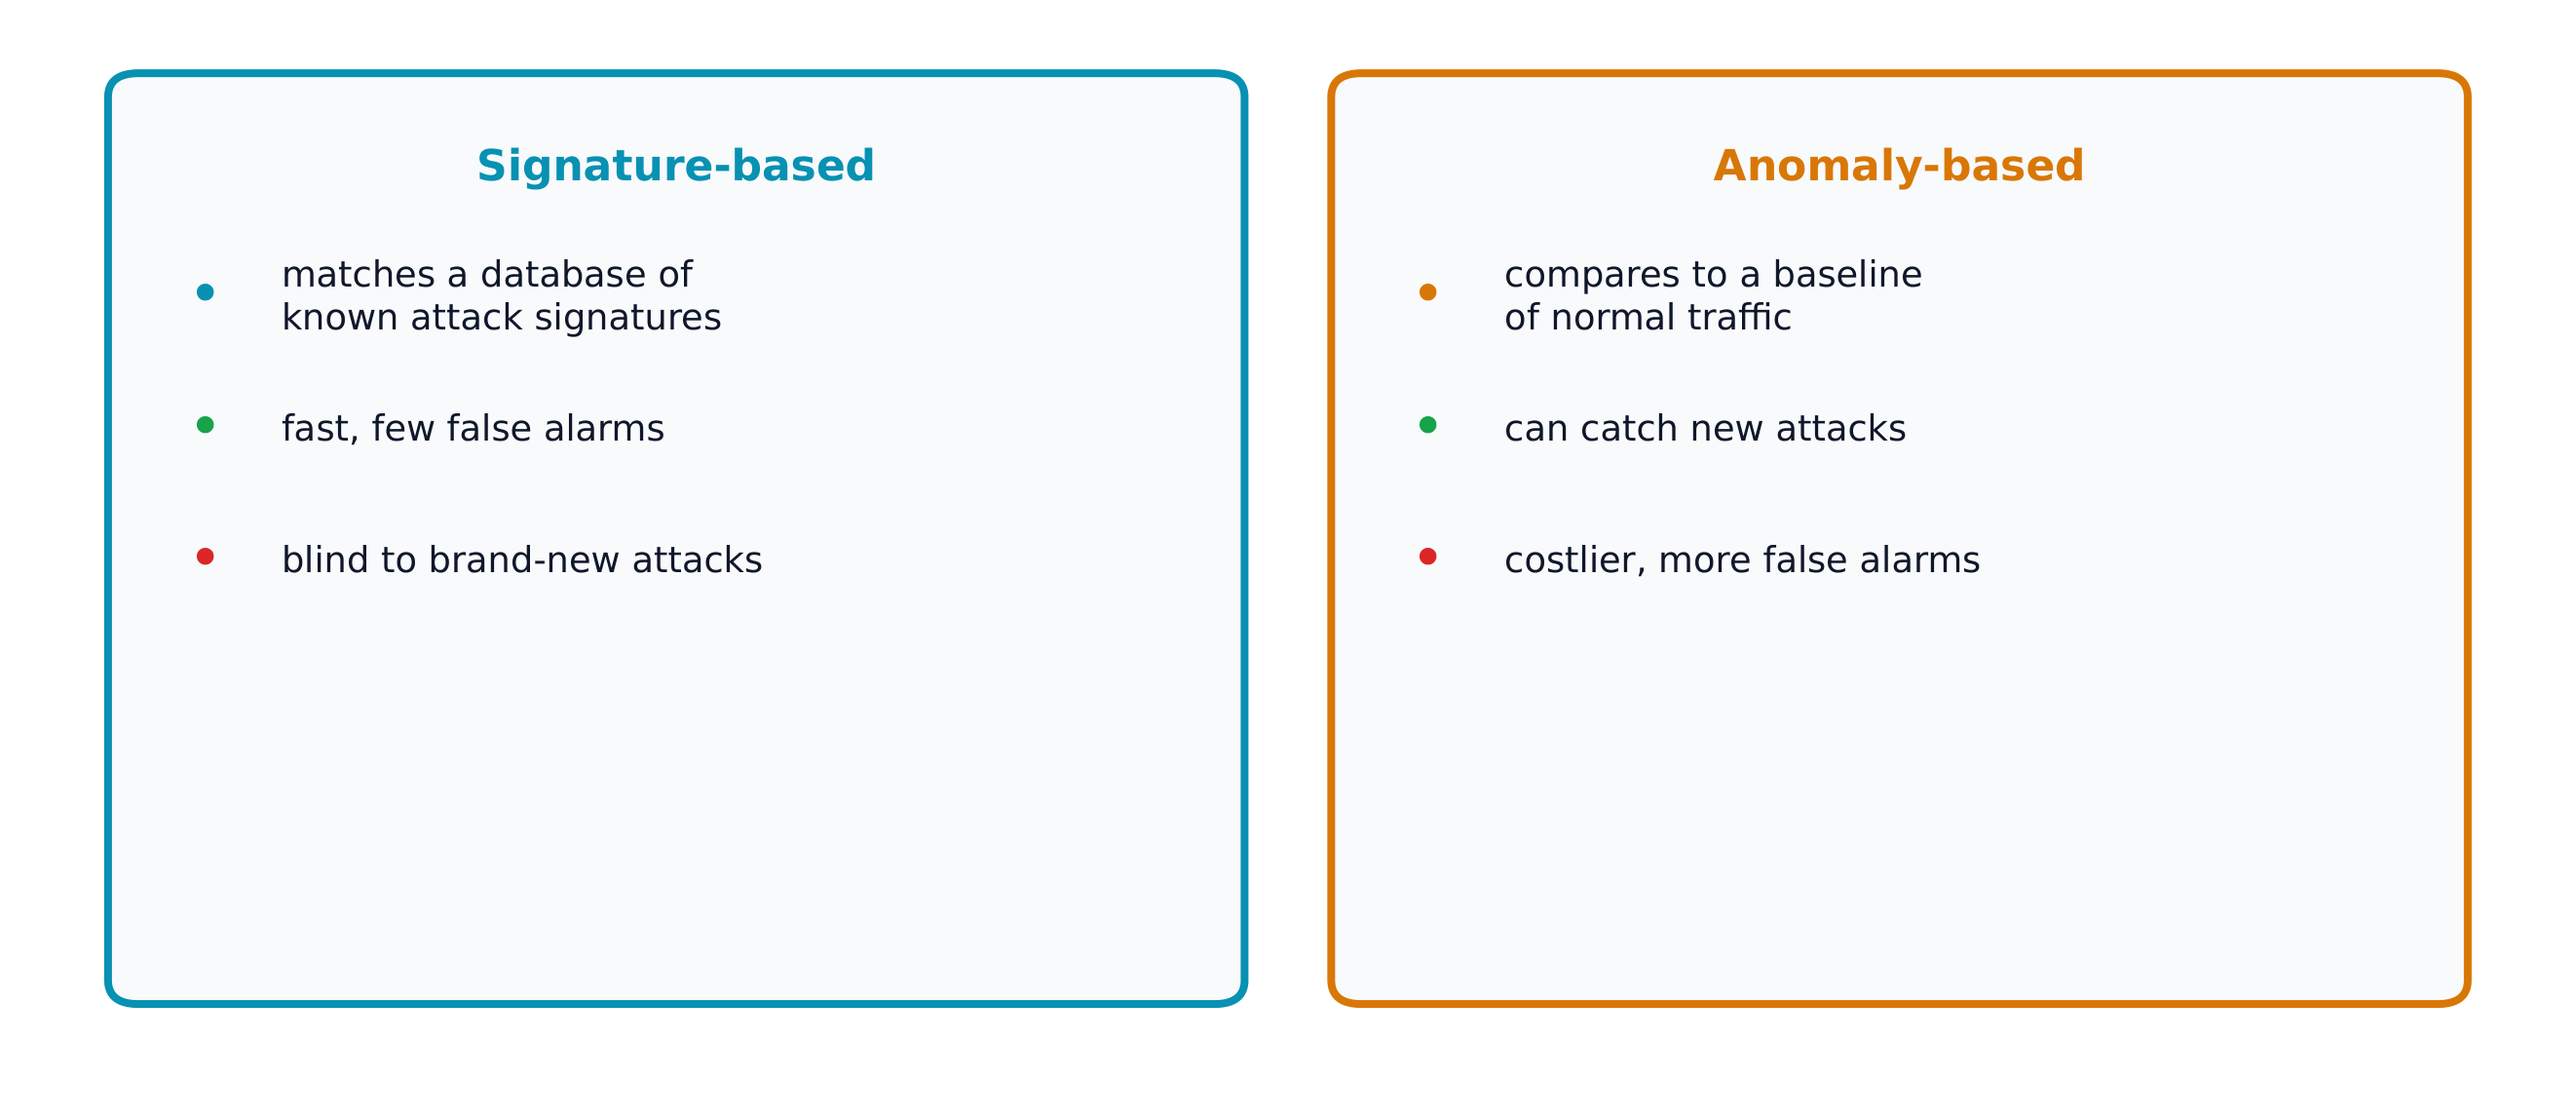
La détection basée sur signature correspond aux attaques connues (rapide, peu de faux positifs) ; la détection basée sur anomalie signale les écarts par rapport à la normale (détecte les nouvelles attaques).
Associez chaque système à sa fonction.
Difficulté 2/5 · 140 pièces + un petit bonus lors de la première réussite aujourd'hui
Détecter ou empêcher.
Détection fondée sur les signatures
- La détection fondée sur les signatures compare le trafic aux motifs d’attaques connues, comme dans une base de données d’empreintes digitales.
- Elle est précise pour les attaques connues, mais ne détecte pas les nouvelles tant qu’une signature n’a pas été créée.
La détection fondée sur les signatures peut manquer des attaques entièrement nouvelles.
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Il n'existe pas encore de signature.
Détection fondée sur les anomalies
- La détection fondée sur les anomalies établit d’abord une référence du comportement normal — heures habituelles de connexion, volumes de données, connexions — puis émet une alerte en cas d’écarts importants.
- Elle peut détecter de nouvelles attaques, mais produit davantage de faux positifs, par exemple lorsqu’un utilisateur légitime travaille tard.
À quoi la détection fondée sur les anomalies compare-t-elle l'activité ?
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Des écarts importants déclenchent des alertes.
Exemple corrigé : quelle méthode se déclenche ?
- Un ver connu envoie sa séquence habituelle de paquets : la détection fondée sur les signatures la reconnaît immédiatement.
- Un compte d’employé télécharge 40 Go à 3 du matin, alors que la référence est inférieure à 1 Go pendant la journée : aucune signature ne correspond, mais la détection fondée sur les anomalies émet une alerte.
- Réponse : un analyste vérifie s’il s’agissait d’une opération de sauvegarde ou d’identifiants volés.
Une attaque nouvelle et jamais observée auparavant envoie des quantités inhabituelles de données pendant la nuit. Quelle méthode a le plus de chances de la détecter ?
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Elle s’écarte de la référence.
SIEM : tout réunir
- Un système SIEM (gestion des informations et des événements de sécurité) centralise les journaux des pare-feu, serveurs, NIDS et appareils.
- Il relie des événements associés — une connexion échouée, puis un nouveau compte administrateur, puis un téléchargement volumineux — dans une seule alerte.
Quelle est la fonction principale d’un SIEM ?
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Un point central pour les événements.
La détection est inutile si personne ne lit les alertes. Stoll a réussi parce qu’il a enquêté sur une infime anomalie ; affectez du personnel et du temps aux investigations.
Installer un NIDS suffit même si personne n’examine ses alertes.
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Les alertes doivent faire l’objet d’une enquête.
Un NIDS émet des alertes et un NIPS peut bloquer le trafic. La détection fondée sur les signatures repère les attaques connues ; celle fondée sur les anomalies compare l’activité à une référence et repère les nouvelles attaques, avec davantage de faux positifs. Un SIEM rassemble les journaux et relie les événements.
Une entreprise utilise uniquement la détection fondée sur les signatures. Expliquez un risque et recommandez un ajout.
Combinaison des méthodes.