Network Vulnerabilities and Attacks
Introduit| English | Sens |
|---|---|
| ARP poisoning/ɑːp ˈpɔɪzənɪŋ/ | empoisonnement ARP |
| on-path attack/ɒn pæθ əˈtæk/ | attaque en chemin |
| MAC flooding/mæk ˈflʌdɪŋ/ | inondation MAC |
| switch/swɪtʃ/ | commutateur |
| eavesdropping/ˈiːvzdrɒpɪŋ/ | espionnage |
| DNS poisoning/ˌdiː en ˈes ˈpɔɪzənɪŋ/ | empoisonnement DNS |
| denial of service/dɪˈnaɪəl ɒv ˈsɜːvɪs/ | déni de service |
| distributed denial of service/ˈdɪstrɪbjuːtɪd dɪˈnaɪəl ɒv ˈsɜːvɪs/ | déni de service distribué |
| rogue access point/rəʊɡ ˈækses pɔɪnt/ | point d'accès rogue |
Attaques intermédiaires et inondation
- Empoisonnement ARP : de faux messages ARP détournent le trafic vers l'adversaire — c'est une attaque en traversée (on-path).
- Déluge MAC : saturation d'un commutateur pour qu'il diffuse tout le trafic (écoute clandestine).
- L'adversaire lit ou modifie les messages entre deux parties.
Redirection et déni de service
- Empoisonnement DNS : une fausse adresse redirige les utilisateurs vers un site malveillant.
- Attaque Smurf : inondation ICMP — une déni de service (DoS).
- De nombreuses machines simultanément = un déni de service distribué (DDoS).
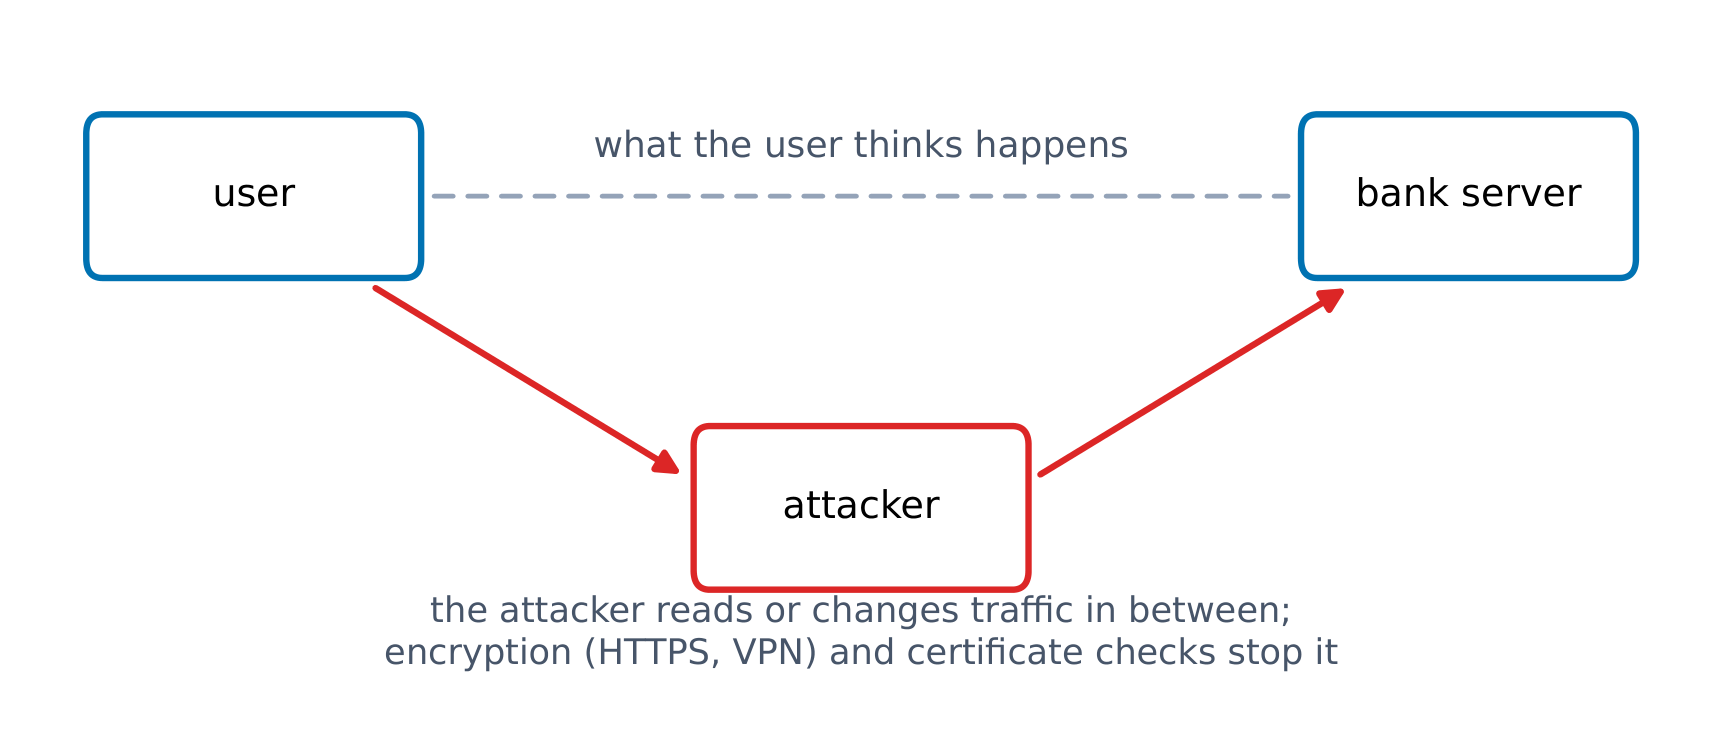
Une attaque homme du milieu se place entre un utilisateur et un serveur
Identify the network attack
Each attack has a distinct trace: ARP=two MACs for one IP; MAC flooding=switch overload; DNS=redirect; smurf=ICMP flood.
An adversary secretly sitting between two parties, reading their traffic, performs a(n)...
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
This is an on-path / man-in-the-middle attack.
One IP address shown with two different MAC addresses in a log suggests...
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Duplicate MAC for one IP = ARP poisoning.
An unauthorised access point plugged into an open port is a ____ access point.
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
A rogue access point bypasses the firewall.
Which attacks let an adversary eavesdrop on traffic? (Choose all)
Difficulté 2/5 · 140 pièces + un petit bonus lors de la première réussite aujourd'hui
A UPS failure is not an eavesdropping attack.
Comment les réseaux sont exploités
- Un port ouvert permet à un attaquant d'installer un point d'accès frauduleux.
- Un point d'accès fantôme contourne entièrement le pare-feu.
- Nous évaluons le risque par l'impact et la compétence requise pour l'exploitation.
Dans une attaque intermédiaire (man-in-the-middle), les deux parties pensent parler directement l'une à l'autre. Elles parlent en réalité chacune à l'adversaire, qui lit ou modifie silencieusement chaque message.
When many machines flood a target at once, it is a distributed denial of service (DDoS).
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Many attackers at once = DDoS.
Dans l'ARP poisoning, l'adversaire dit au réseau « l'IP cible appartient À MA adresse matérielle ». Le trafic destiné à la cible passe maintenant par l'adversaire en premier. Signe distinctif dans un journal : une même IP associée à deux adresses MAC différentes.
Principales attaques réseau : ARP poisoning (écoute depuis une position intermédiaire/man-in-the-middle), MAC flooding (écoute en forçant le switch à diffuser chaque trame), DNS poisoning (redirection), et smurf/DoS/DDoS (inondation). Des ports faibles ou ouverts permettent à un adversaire d'ajouter un point d'accès fantôme contournant le pare-feu.