Detecting Attacks on Devices
Introducido| English | Significado |
|---|---|
| indicator of compromise/ˈɪndɪkeɪtə ɒv ˈkɒmprəmaɪz/ | indicador de compromiso |
| password spraying/ˈpæswɜːd ˈspreɪɪŋ/ | rociado de contraseñas |
| credential stuffing/krɪˈdenʃl ˈstʌfɪŋ/ | inyección de credenciales |
| endpoint detection and response/endˈpɔɪnt dɪˈtekʃn ænd rɪˈspɒns/ | Detección y respuesta en puntos finales |
Indicadores de compromiso
- Los registros revelan un indicador de compromiso (IoC) — evidencia de que un atacante accedió al sistema.
- IoCs basados en el host: procesos inesperados o configuraciones modificadas.
- IoCs basados en archivos: un archivo cuyo hash coincide con malware conocido.
Lectura de registros de autenticación
- Muchas contraseñas incorrectas para un mismo usuario = un ataque de adivinanza.
- Múltiples usuarios fallando desde una IP = spray de contraseñas.
- Una ráfaga de credenciales por defecto = inundación de credenciales.
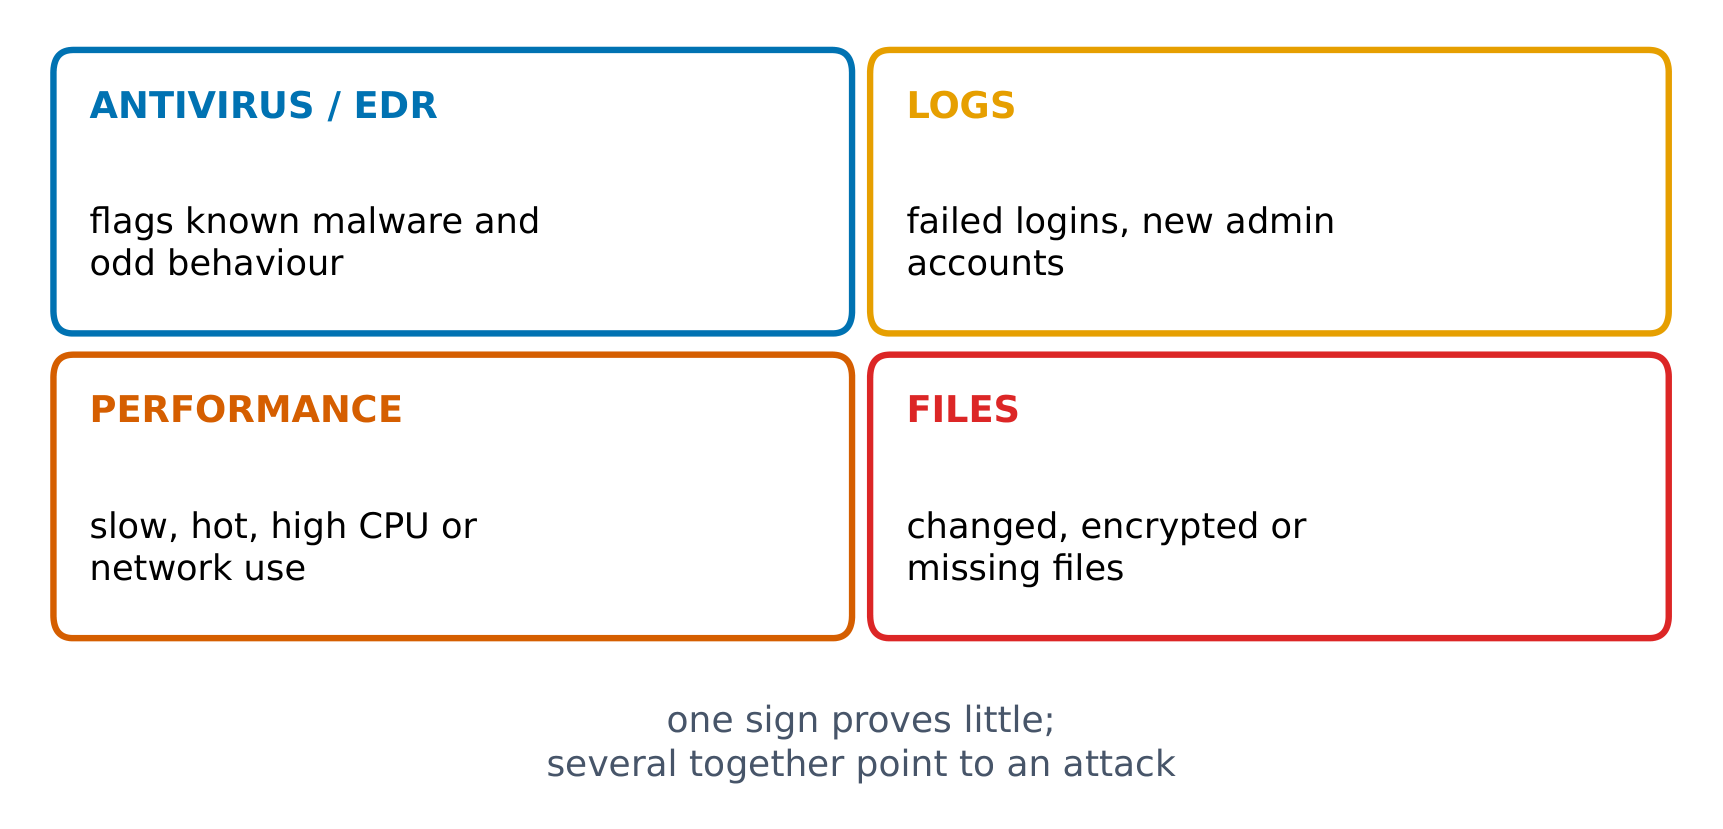
Signos de un dispositivo comprometido
Read the log: which password attack?
One user + many wrong passwords = guessing; many users + one IP = spraying; default credentials = stuffing.
Evidence in a log that an adversary has compromised a device is an...
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
An IoC is an indicator of compromise.
Many different users failing to log in from ONE IP address suggests...
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
One IP, many users = password spraying.
A powerful third-party device-detection service is called ____ (endpoint detection and response).
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
EDR is powerful but expensive.
Which are kinds of indicators of compromise? (Choose all)
Dificultad 2/5 · 140 monedas + un pequeño bono en el primer intento de hoy
There is no weather-based IoC.
Selección de detección
- Basada en firmas es más liviana — adecuada para dispositivos limitados.
- Un servicio de detección y respuesta en puntos finales (EDR) es potente pero costoso.
- Algunos ataques no pueden detectarse en el dispositivo en absoluto.
Los ataques de contraseñas fuera de línea no pueden ser detectados. El adversario ya robó la base de hashes y está descifrándola en su propio equipo, lejos de tus registros. Este es un "truco" frecuente en los exámenes: la única defensa es un hashing fuerte con sal.
Offline password attacks set off lockout alarms on your login server.
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
False. Offline cracking happens on the adversary's own machine against a stolen hash file, so your systems see no failed logins to detect.
Un registro de autenticación muestra 50 intentos de inicio de sesión fallidos para el usuario admin en 30 segundos, todos desde una misma IP. Ese patrón — una cuenta, muchas contraseñas incorrectas, velocidad — es la firma de un ataque de adivinanza de contraseñas en línea que puede bloquearse con una política de bloqueo.
Los ataques a dispositivos dejan un IoC en los registros (basado en host, basado en archivos, basado en comportamiento). Los registros de autenticación distinguen entre adivinanza (un usuario), rociado (muchos usuarios, una IP) e inundación (credenciales por defecto). Selecciona el método de detección según la capacidad del dispositivo (EDR es potente pero costoso). Los ataques fuera de línea no pueden ser detectados.