Vulnerabilidades y ataques a aplicaciones y datos
Introducido
Vocabulario
| English | Significado |
|---|---|
| injection attack/ɪnˈdʒekʃn əˈtæk/ | Ataque de inyección |
| data validation/ˈdeɪtə ˌvælɪˈdeɪʃn/ | Validación de datos |
| SQL injection/ˌes kjuː ˈel ɪnˈdʒekʃn/ | Inyección SQL |
| cross-site scripting/krɒs saɪt ˈskrɪptɪŋ/ | Scripting entre sitios (XSS) |
| buffer overflow/ˈbʌfə ˌəʊvəˈfləʊ/ | Desbordamiento de búfer |
| buffer/ˈbʌfə/ | Búfer |
| directory traversal/daɪˈrektəri træˈvɜːsl/ | Recorrido de directorios |
La entrada incorrecta es el peligro
- Cuando un programa no verifica la entrada, un atacante introduce comandos: un ataque de inyección.
- La validación de datos (verificar que la entrada cumple las reglas) es la defensa.
- Los archivos sin cifrar y los permisos administrativos excesivos añaden más riesgo.
Inyección SQL y XSS
- Inyección SQL: comandos SQL en un campo de entrada leen o modifican una base de datos.
- Scripting entre sitios (XSS): un script inyectado se ejecuta en el navegador de otro usuario.
- Ambos provienen de confiar en la entrada del usuario sin verificar.
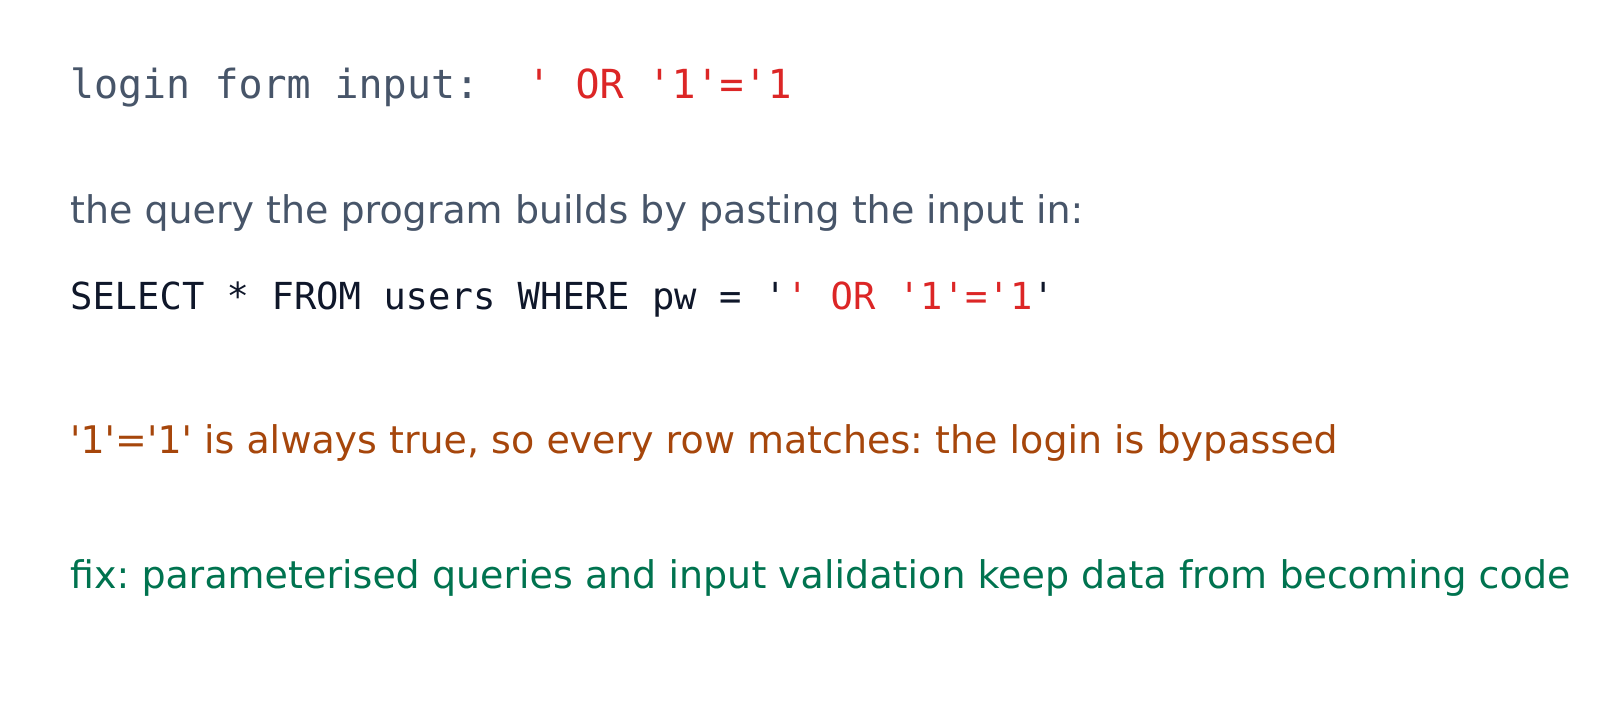
Inyección SQL: una entrada pegada en una consulta cambia dicha consulta
Explorar
Identificar el ataque a la aplicación a partir de la evidencia
La inyección SQL muestra OR 1=1; XSS muestra
Tu asignatura
Cargando asignaturas…
Fechas de examen
Selecciona uno y el sitio te sigue — notas, documentos, videos y práctica se abren en él.
Todas las secciones
- Aprender
- Vocabulario
- Código
- Inglés Diario
- Generar
- IELTS
- TOEFL
- Fechas de examen
- Ir al extranjero
- Sobre
- Supervisar
- Autocorrección
Tema
Tamaño del texto
100%