Autenticación
Introducido| English | Significado |
|---|---|
| hash/hæʃ/ | valor hash |
| cryptographic hash function/ˌkrɪptəˈɡræfɪk hæʃ ˈfʌŋkʃn/ | función hash criptográfica |
| salt/sɒlt/ | sal (salt) |
| biometric/ˌbaɪəʊˈmetrɪk/ | biométrico |
| password spraying/ˈpæswɜːd ˈspreɪɪŋ/ | rociado de contraseñas |
| credential stuffing/krɪˈdenʃl ˈstʌfɪŋ/ | inyección de credenciales |
Hashing de contraseñas
- Una función hash criptográfica convierte cualquier entrada en un hash de longitud fija.
- Es unidireccional: no se puede reconstruir la entrada original a partir del hash.
- La misma entrada siempre produce el mismo hash (es reproducible).
Sal y almacenamiento
- Un servicio almacena el hash, nunca la contraseña en texto plano.
- La sal (bits aleatorios) se añade para que las contraseñas idénticas generen hashes diferentes.
- En el inicio de sesión, el sistema calcula el hash de lo que has escrito y lo compara.
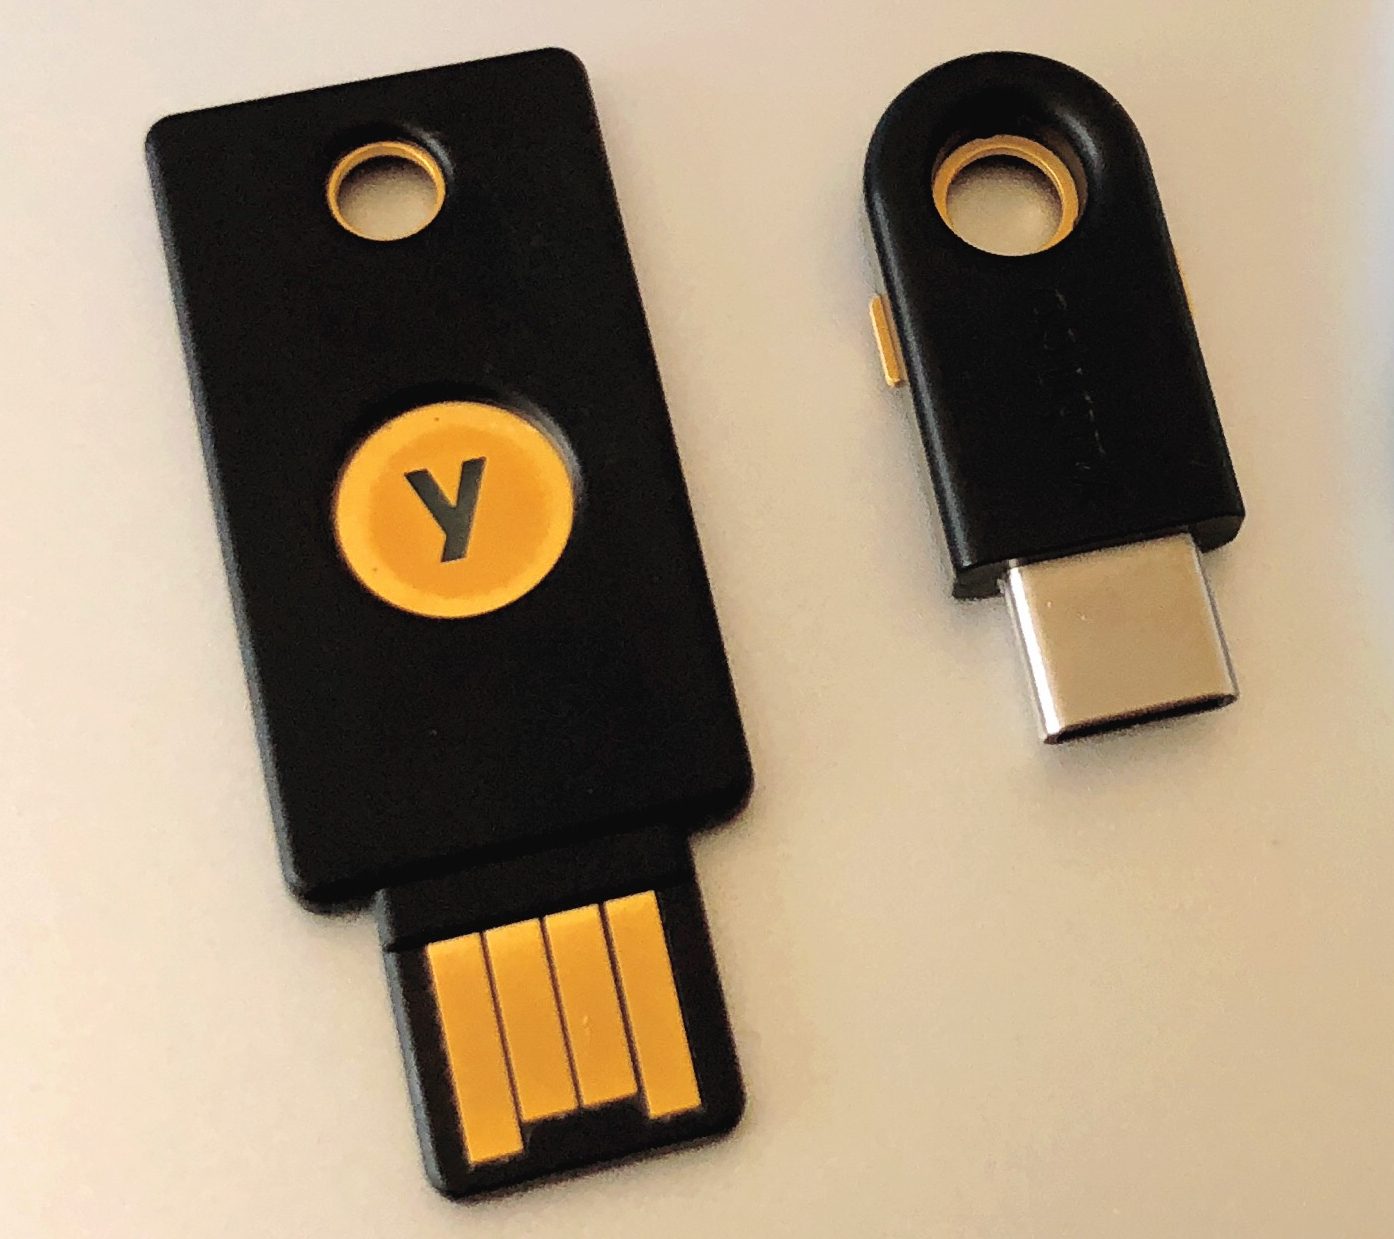
Una clave de seguridad de hardware demuestra quién eres mediante algo que posees físicamente—un segundo factor fuerte
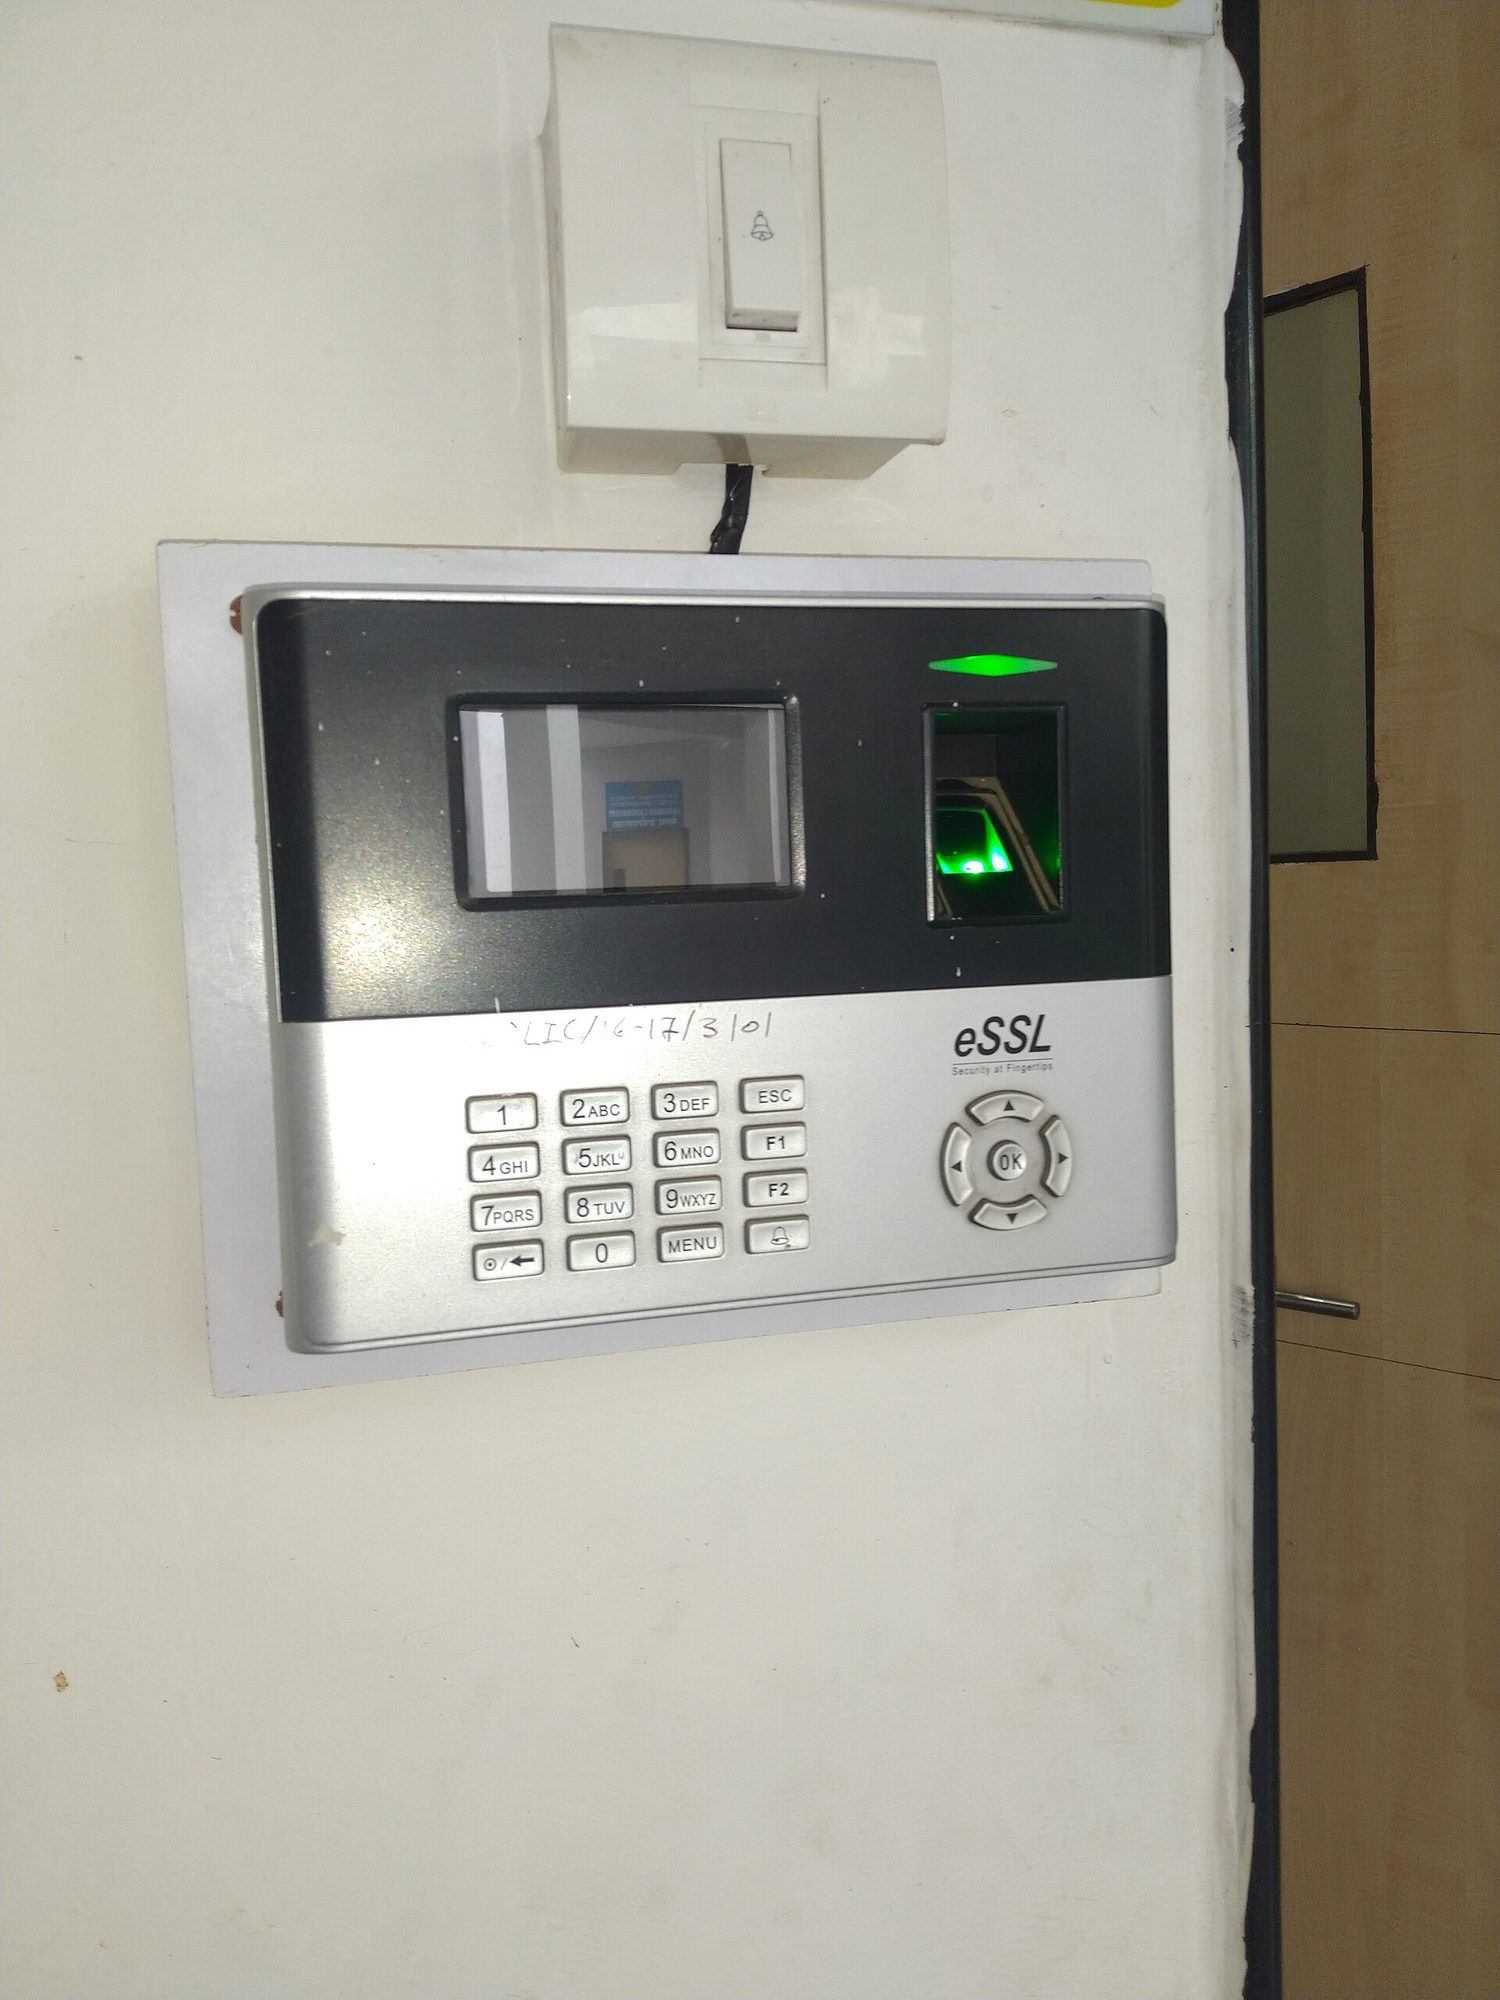
Un escáner de huellas dactilares: la autenticación biométrica verifica algo que ERES, lo cual es mucho más difícil de robar o adivinar para un atacante que una contraseña
¿Qué factor de autenticación?
Los factores son: algo que sabes, algo que tienes, algo que eres (biométrico), dónde estás.
Una salida de hash criptográfico es...
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Un hash es de longitud fija y de una sola vía.
Probar una contraseña común en muchas cuentas es...
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Rociado de contraseñas = una contraseña, muchos usuarios.
Ataques a contraseñas y factores
- Derrame de contraseñas: usar una contraseña común contra muchas cuentas.
- Aprovechamiento de credenciales: credenciales robadas o predeterminadas.
- Factores: algo que sabes / tienes / eres (biométrico) / dónde — combinados forman MFA.
Un servicio nunca debería almacenar tu contraseña en texto plano. Si te envía por correo electrónico tu contraseña real cuando la olvidas, está almacenando las contraseñas de forma insegura; es una señal de alerta grave. Los servicios seguros solo almacenan el hash con sal.
El uso de sal permite que dos contraseñas idénticas produzcan el mismo hash almacenado.
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Falso. Una sal única por usuario cambia cada hash, por lo que las contraseñas idénticas producen hashes distintos y las tablas precalculadas no funcionan.
Usar dos o más factores de autenticación se llama ____.
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
MFA combina factores para mayor seguridad.
Empareja cada prueba con su tipo de factor.
Dificultad 2/5 · 140 monedas + un pequeño bono en el primer intento de hoy
Saber / tener / ser son los tipos clásicos de factores.
Dos usuarios eligen ambos la contraseña sunshine. Sin sal, los dos hashes almacenados son idénticos, por lo que descifrar uno permite acceder a ambos. Con una sal única para cada uno, los dos hashes son completamente distintos — el atacante debe descifrarlos por separado.
Las contraseñas se almacenan como un hash unidireccional y de longitud fija, con sal para que las contraseñas idénticas produzcan resultados diferentes. Los ataques incluyen el rociado (una contraseña para muchas cuentas) y la inyección (credenciales robadas o por defecto). Los factores de autenticación — saber / tener / ser / estar — se combinan en la MFA.