Protección de redes: cortafuegos
Introducido| English | Significado |
|---|---|
| firewall/ˈfaɪəwɔːl/ | firewall: cortafuegos |
| stateless/ˈsteɪtləs/ | stateless: sin estado |
| stateful/ˈsteɪtfl/ | stateful: con estado |
| access control list/ˈækses kənˈtrəʊl lɪst/ | access control list: lista de control de acceso |
Qué hace un firewall
- Un firewall permite o deniega el tráfico que entra o sale de una red.
- Los filtros estáticos solo analizan las cabeceras de los paquetes.
- Los filtros con estado también rastrean el estado de cada conexión.
La ACL y la primera coincidencia
- Un firewall sigue una lista de control de acceso (ACL).
- Las reglas se verifican en orden; la primera coincidencia gana.
- Por lo tanto, el orden de las reglas determina qué tráfico puede pasar.
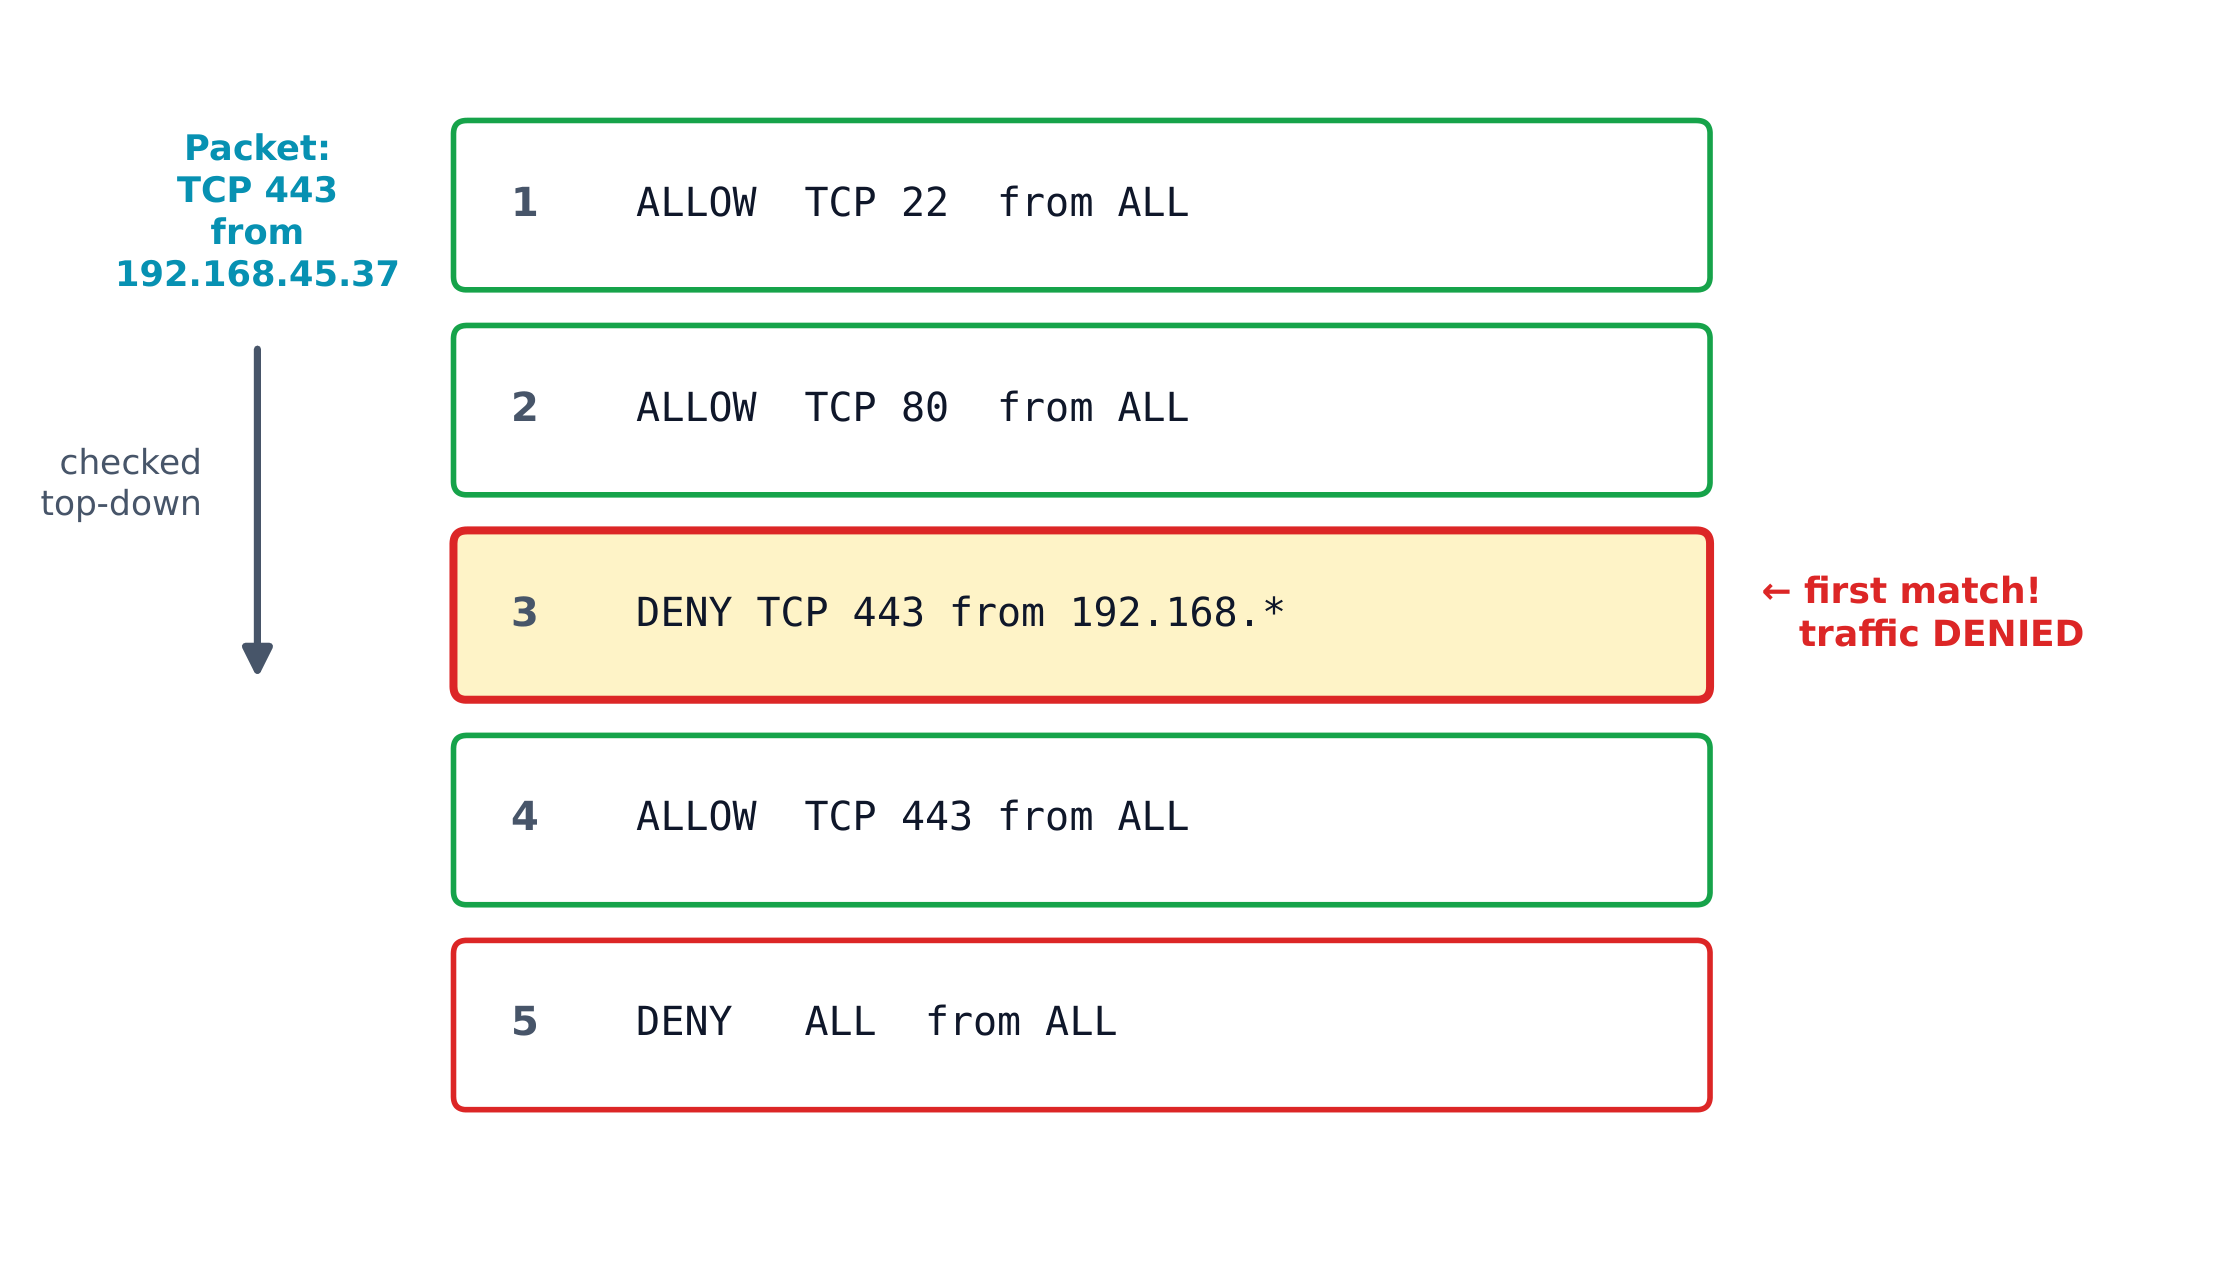
Un firewall verifica cada paquete según sus reglas de arriba hacia abajo; gana la primera coincidencia
¿Qué regla del cortafuego se activa primero?
Un cortafuego revisa su ACL de arriba hacia abajo y aplica la primera regla que coincida con el paquete.
En una ACL de un cortafuego, ¿qué regla se aplica a un paquete?
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Gana la primera coincidencia.
Un cortafuego que rastrea el estado de cada conexión es...
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Los cortafuegos con estado rastrean las conexiones.
El conjunto ordenado de reglas de permitir/rechazar de un cortafuego se llama ____.
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
La ACL (lista de control de acceso) dirige el cortafuego.
Dónde deben estar los firewalls
- En cada pasarela entre la red interna e Internet.
- En el límite de cada segmento de red.
- El nivel de seguridad de cada firewall puede configurarse de forma independiente.
El orden de las reglas es fundamental. Una regla Deny (Denegar) colocada encima de una regla Allow (Permitir) para el mismo tráfico bloquea ese tráfico —incluso si la regla Allow existe más abajo—. Lea una ACL de arriba hacia abajo y deténgase en la primera coincidencia.
Si una regla de PERMITIR aparece debajo de una regla de DENEGAR para el mismo tráfico, el tráfico está permitido.
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Falso. Las reglas del cortafuegos se revisan de arriba hacia abajo y gana la primera coincidencia, por lo que la DENEGAR superior se activa primero y el tráfico queda bloqueado.
Un paquete es TCP 443. Ordena las reglas según cuál se verifica primero.
Dificultad 3/5 · 200 monedas + un pequeño bono en el primer intento de hoy
Las reglas se verifican de arriba hacia abajo; el paquete es rechazado en la Regla 2 antes de llegar a la Regla 3.
Regla 1: ALLOW TCP 22; Regla 2: DENY TCP 22. El tráfico SSH coincide primero con la Regla 1, por lo que se permite. Si se intercambian, la Regla 1 ahora lo niega —las mismas dos reglas dan resultados opuestos simplemente al cambiar el orden.
Un firewall permite o deniega el tráfico mediante una ACL ordenada, donde la primera regla coincidente gana; por lo tanto, el orden de las reglas decide el resultado. Los firewalls deben ubicarse en cada pasarela de Internet y en los límites de los segmentos de red. Los firewalls stateful 有 estado rastrean las conexiones; los stateless 无 estado solo leen los encabezados.