Detección de Ataques de Red
Introducido| English | Significado |
|---|---|
| NIDS/nɪdz/ | NIDS: sistema de detección de intrusiones de red |
| NIPS/nɪps/ | NIPS: sistema de prevención de intrusiones de red |
| signature-based/ˈsɪɡnɪtʃə beɪst/ | basado en firmas |
| anomaly-based/əˈnɒməli beɪst/ | basado en anomalías |
| baseline/ˈbeɪslaɪn/ | línea base |
| SIEM/siːm/ | gestión de información y eventos de seguridad |
Un error de 75 centavos, 1986
- En agosto de 1986, Clifford Stoll, un astrónomo encargado de computadoras en el Laboratorio Lawrence Berkeley, descubrió que dos sistemas contables diferían en 75 centavos. Al investigar la diferencia, encontró a un usuario desconocido que había accedido sin autorización. Tras diez meses de observar la actividad del intruso, lo identificó como un hacker de Alemania Occidental que vendía información a la KGB soviética.
- Stoll observó algo que no coincidía con la actividad normal. Los sistemas de detección de redes buscan automáticamente el mismo tipo de señal.
¿Qué hizo que Stoll sospechara por primera vez?
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Una pequeña anomalía.
Detección y prevención
- Un NIDS (sistema de detección de intrusiones en red) supervisa el tráfico y emite alertas. Un NIPS (sistema de prevención) se sitúa en la ruta del tráfico y puede bloquearlo.
- Un NIDS no puede detener un ataque por sí solo; un NIPS sí puede, pero un bloqueo erróneo puede dejar sin acceso a usuarios legítimos.
¿Detección basada en firmas o basada en anomalías?
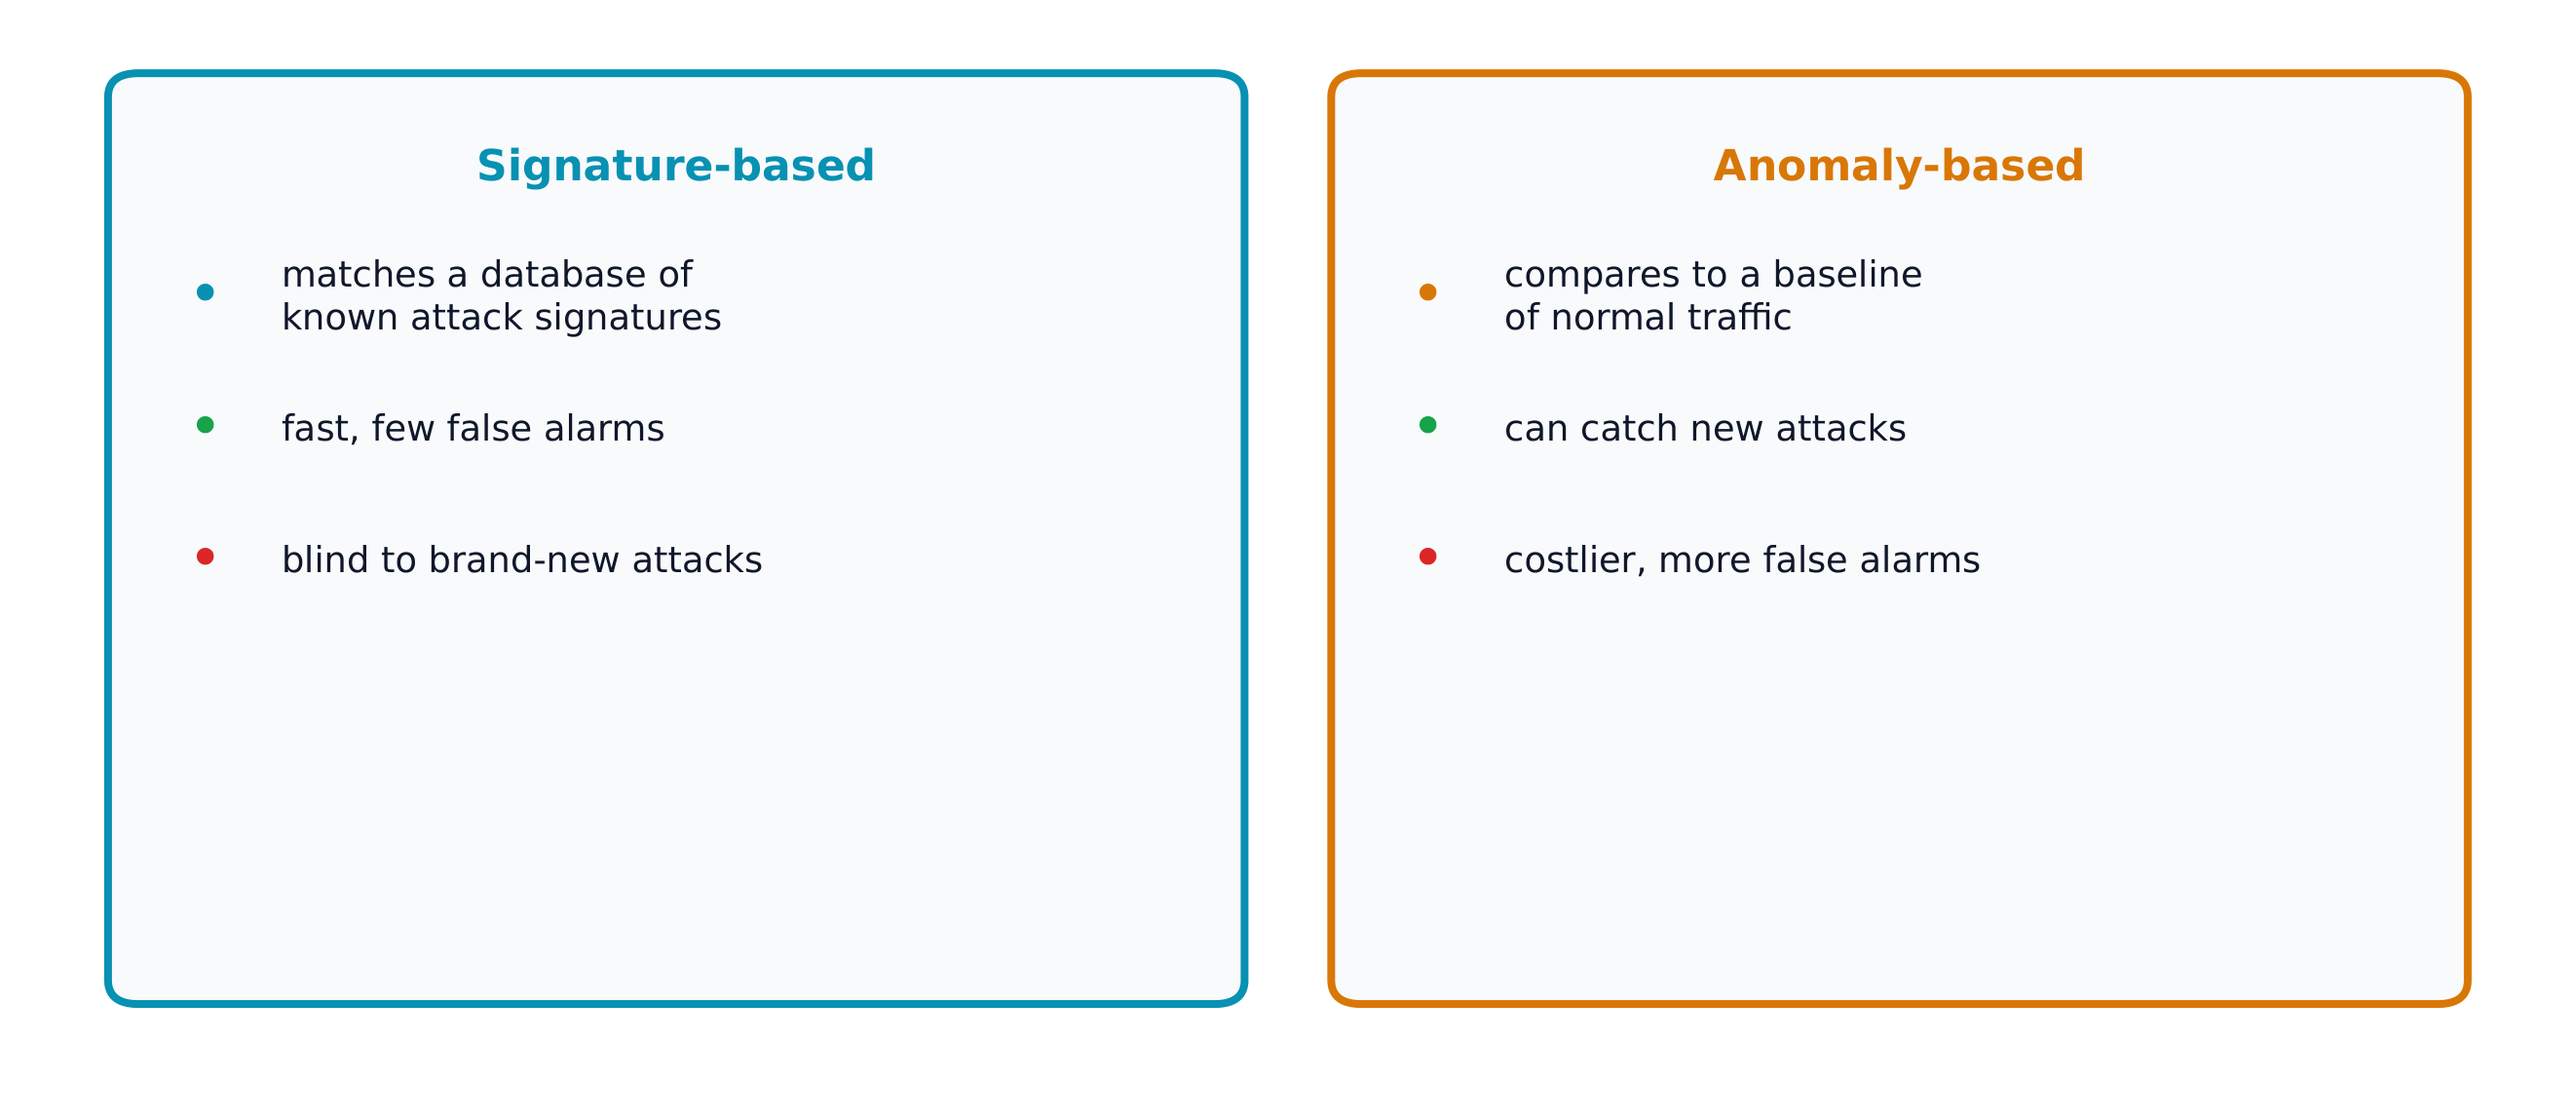
La detección basada en firmas coincide con ataques conocidos (rápida, pocas falsas alarmas); la basada en anomalías señala desviaciones de lo normal (detecta nuevos ataques).
Relaciona cada sistema con su función.
Dificultad 2/5 · 140 monedas + un pequeño bono en el primer intento de hoy
Detectar frente a prevenir.
Detección basada en firmas
- La detección basada en firmas compara el tráfico con patrones de ataques conocidos, como una base de datos de huellas dactilares.
- Es precisa para ataques conocidos, pero no detecta los nuevos hasta que se crea una firma.
La detección basada en firmas puede pasar por alto ataques completamente nuevos.
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Todavía no existe una firma.
Detección basada en anomalías
- La detección basada en anomalías aprende primero una línea de base del comportamiento normal —horarios habituales de inicio de sesión, volúmenes de datos y conexiones— y después alerta ante grandes diferencias.
- Puede detectar ataques nuevos, pero produce más falsos positivos, por ejemplo, cuando un usuario legítimo trabaja hasta tarde.
¿Con qué compara la actividad la detección basada en anomalías?
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Las diferencias importantes generan alertas.
Ejemplo resuelto: ¿qué método genera una alerta?
- Un gusano conocido envía su patrón habitual de paquetes: la detección basada en firmas lo identifica de inmediato.
- La cuenta de un empleado descarga 40 GB a las 3 a. m., cuando la línea de base es de menos de 1 GB durante el día: ninguna firma coincide, pero la detección basada en anomalías genera una alerta.
- Respuesta: un analista comprueba si se trató de una tarea de copia de seguridad o de credenciales robadas.
Un ataque nuevo, nunca visto, envía cantidades inusuales de datos por la noche. ¿Qué método tiene más probabilidades de detectarlo?
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Difiere de la línea de base.
SIEM: integración de la información
- Un sistema SIEM (gestión de información y eventos de seguridad) recopila en un solo lugar los registros de cortafuegos, servidores, NIDS y dispositivos.
- Vincula los eventos relacionados —un inicio de sesión fallido, luego una nueva cuenta de administrador y después una descarga grande— en una sola alerta.
¿Cuál es la función principal de un SIEM?
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Un solo lugar para los eventos.
La detección no sirve si nadie lee las alertas. Stoll tuvo éxito porque investigó una pequeña anomalía; asigna personas y tiempo para investigar.
Instalar un NIDS es suficiente aunque nadie revise sus alertas.
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Las alertas deben investigarse.
Un NIDS emite alertas y un NIPS puede bloquear. La detección basada en firmas identifica ataques conocidos; la detección basada en anomalías compara la actividad con una línea de base y detecta ataques nuevos, aunque genera más falsos positivos. Un SIEM reúne registros y relaciona eventos.
Una empresa utiliza únicamente la detección basada en firmas. Explica un riesgo y recomienda un método adicional.
Combinación de métodos.