Network Vulnerabilities and Attacks
Introducido| English | Significado |
|---|---|
| ARP poisoning/ɑːp ˈpɔɪzənɪŋ/ | envenenamiento ARP |
| on-path attack/ɒn pæθ əˈtæk/ | ataque en la ruta |
| MAC flooding/mæk ˈflʌdɪŋ/ | sobrecarga de MAC |
| switch/swɪtʃ/ | switch: interruptor |
| eavesdropping/ˈiːvzdrɒpɪŋ/ | eavesdropping: escucha interceptada |
| DNS poisoning/ˌdiː en ˈes ˈpɔɪzənɪŋ/ | DNS poisoning: envenenamiento de DNS |
| denial of service/dɪˈnaɪəl ɒv ˈsɜːvɪs/ | denegación de servicio |
| distributed denial of service/ˈdɪstrɪbjuːtɪd dɪˈnaɪəl ɒv ˈsɜːvɪs/ | distributed denial of service: denegación de servicio distribuida |
| rogue access point/rəʊɡ ˈækses pɔɪnt/ | rogue access point: punto de acceso no autorizado |
Ataques en ruta y de inundación
- Envenenamiento ARP: mensajes ARP falsos desvían el tráfico hacia el adversario— un ataque en ruta.
- Inundación MAC: sobrecargar un switch para que transmita todo el tráfico (escuchando pasivamente).
- El atacante lee o altera los mensajes entre dos partes.
Redirección y denegación de servicio
- Envenenamiento DNS: un registro falso redirige a los usuarios a un sitio malicioso.
- Ataque Smurf: inundación ICMP— un denegación de servicio (DoS).
- Múltiples máquinas simultáneamente constituyen un denegación de servicio distribuida (DDoS).
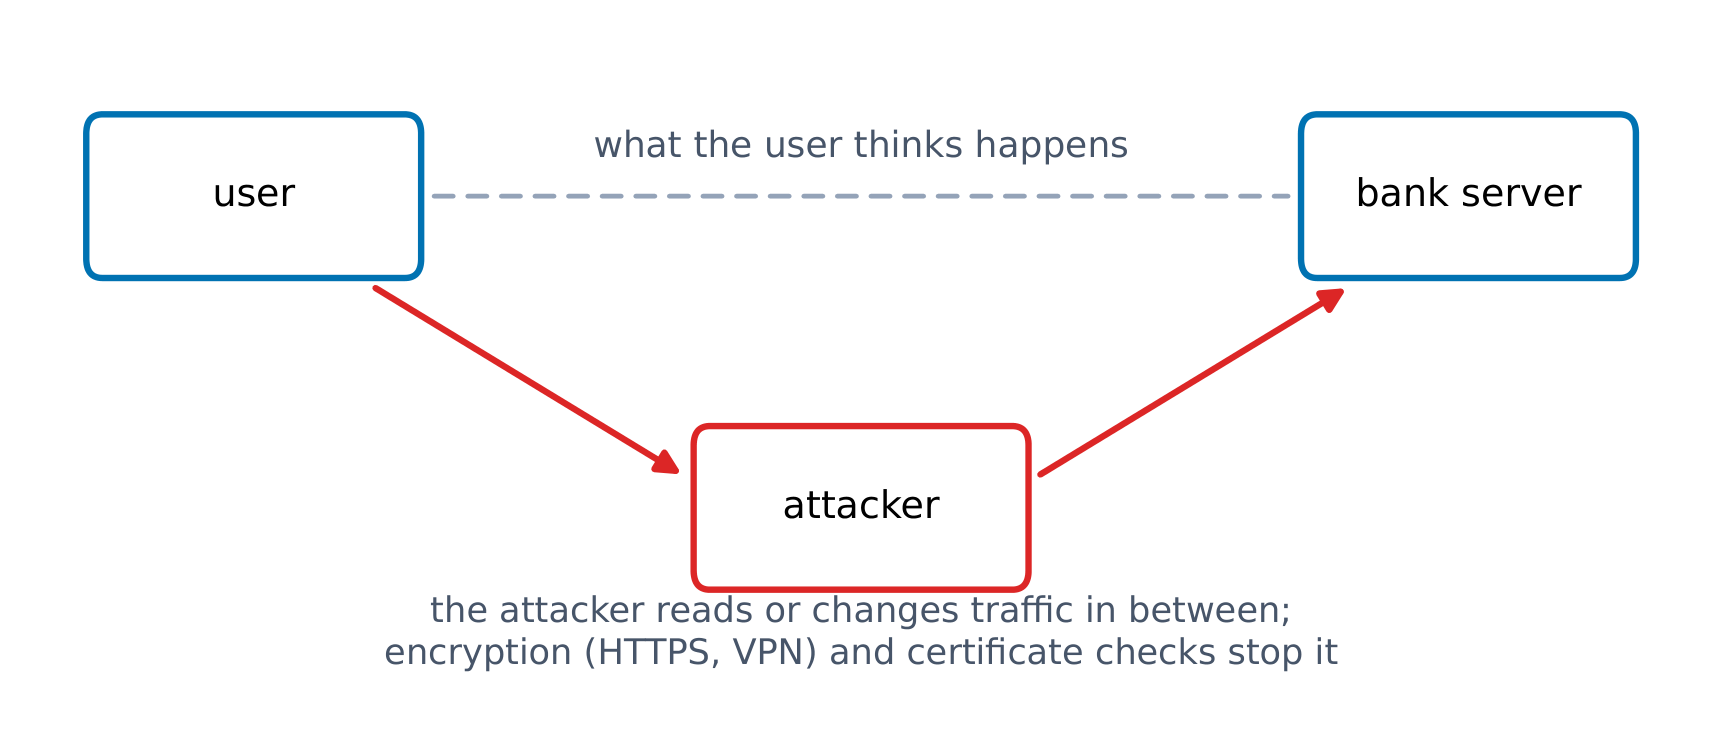
Un ataque de hombre en el medio se sitúa entre un usuario y un servidor
Identify the network attack
Each attack has a distinct trace: ARP=two MACs for one IP; MAC flooding=switch overload; DNS=redirect; smurf=ICMP flood.
An adversary secretly sitting between two parties, reading their traffic, performs a(n)...
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
This is an on-path / man-in-the-middle attack.
One IP address shown with two different MAC addresses in a log suggests...
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Duplicate MAC for one IP = ARP poisoning.
An unauthorised access point plugged into an open port is a ____ access point.
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
A rogue access point bypasses the firewall.
Which attacks let an adversary eavesdrop on traffic? (Choose all)
Dificultad 2/5 · 140 monedas + un pequeño bono en el primer intento de hoy
A UPS failure is not an eavesdropping attack.
Cómo se explotan las redes
- Un puerto abierto permite a un atacante instalar un punto de acceso malicioso.
- Un punto de acceso fraudulento evita completamente el firewall.
- Evaluamos el riesgo según el impacto y la habilidad que requiere la explotación.
En un ataque en ruta (man-in-the-middle), ambas partes creen que están hablando directamente entre sí. En realidad, cada una está hablando con el atacante, quien silenciosamente lee o modifica cada mensaje.
When many machines flood a target at once, it is a distributed denial of service (DDoS).
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Many attackers at once = DDoS.
En la intoxicación ARP, el atacante le dice a la red "la IP del destino pertenece a MI dirección física". El tráfico destinado al destino ahora fluye primero a través del atacante. La señal característica en un registro: una misma IP mostrada con dos direcciones MAC diferentes.
Principales ataques de red: intoxicación ARP (escucha pasiva desde una posición en ruta/man-in-the-middle), inundación MAC (escucha forzando al switch a transmitir cada cuadro), intoxicación DNS (redirección) y Smurf/DoS/DDoS (inundación). Puertos débiles o abiertos permiten al atacante añadir un punto de acceso fraudulento que salta el firewall.