Fundamentos de Ciberseguridad
Introducido| English | Significado |
|---|---|
| confidentiality/ˌkɒnfɪˌdenʃiˈæləti/ | Confidencialidad |
| integrity/ɪnˈteɡrɪti/ | Integridad |
| availability/əˌveɪləˈbɪlɪti/ | Disponibilidad |
| risk/rɪsk/ | Riesgo |
| threat/θret/ | Amenaza |
| vulnerability/ˌvʌlnərəˈbɪlɪti/ | Vulnerabilidad |
| asset/ˈæset/ | Activo |
| likelihood/ˈlaɪklihʊd/ | Probabilidad |
| severity/səˈverɪti/ | Gravedad |
| script kiddie/skrɪpt ˈkɪdi/ | Script kiddie |
| hacktivist/ˈhæktɪvɪst/ | Hacktivista |
| insider/ɪnˈsaɪdə/ | Persona de confianza interna |
| cyberterrorist/ˈsaɪbəterərɪst/ | Ciberterrorista |
| reconnaissance/rɪˈkɒnɪsəns/ | Reconocimiento |
| lateral movement/ˈlætərəl ˈmuːvmənt/ | Movimiento lateral |
| physical/ˈfɪzɪkl/ | Físico |
| technical/ˈteknɪkl/ | Técnico |
| managerial/ˌmænəˈdʒɪərɪəl/ | Gestionario |
| preventative/prɪˈventətɪv/ | Preventivo |
| detective/dɪˈtektɪv/ | detectiva |
| corrective/kəˈrektɪv/ | correctiva |
| defense in depth/dɪˈfens ɪn depθ/ | defensa en profundidad |
La tríada CIA
- Confidencialidad: solo las personas autorizadas pueden leer los datos.
- Integridad: los datos son precisos y no han sido alterados.
- Disponibilidad: está disponible cuando se necesita.
Qué es el riesgo
- Un riesgo surge cuando una amenaza explota una vulnerabilidad para dañar un activo.
- Se evalúa mediante la probabilidad y la severidad.
- Cuatro respuestas posibles: evitar, transferir, mitigar o aceptar el riesgo residual.
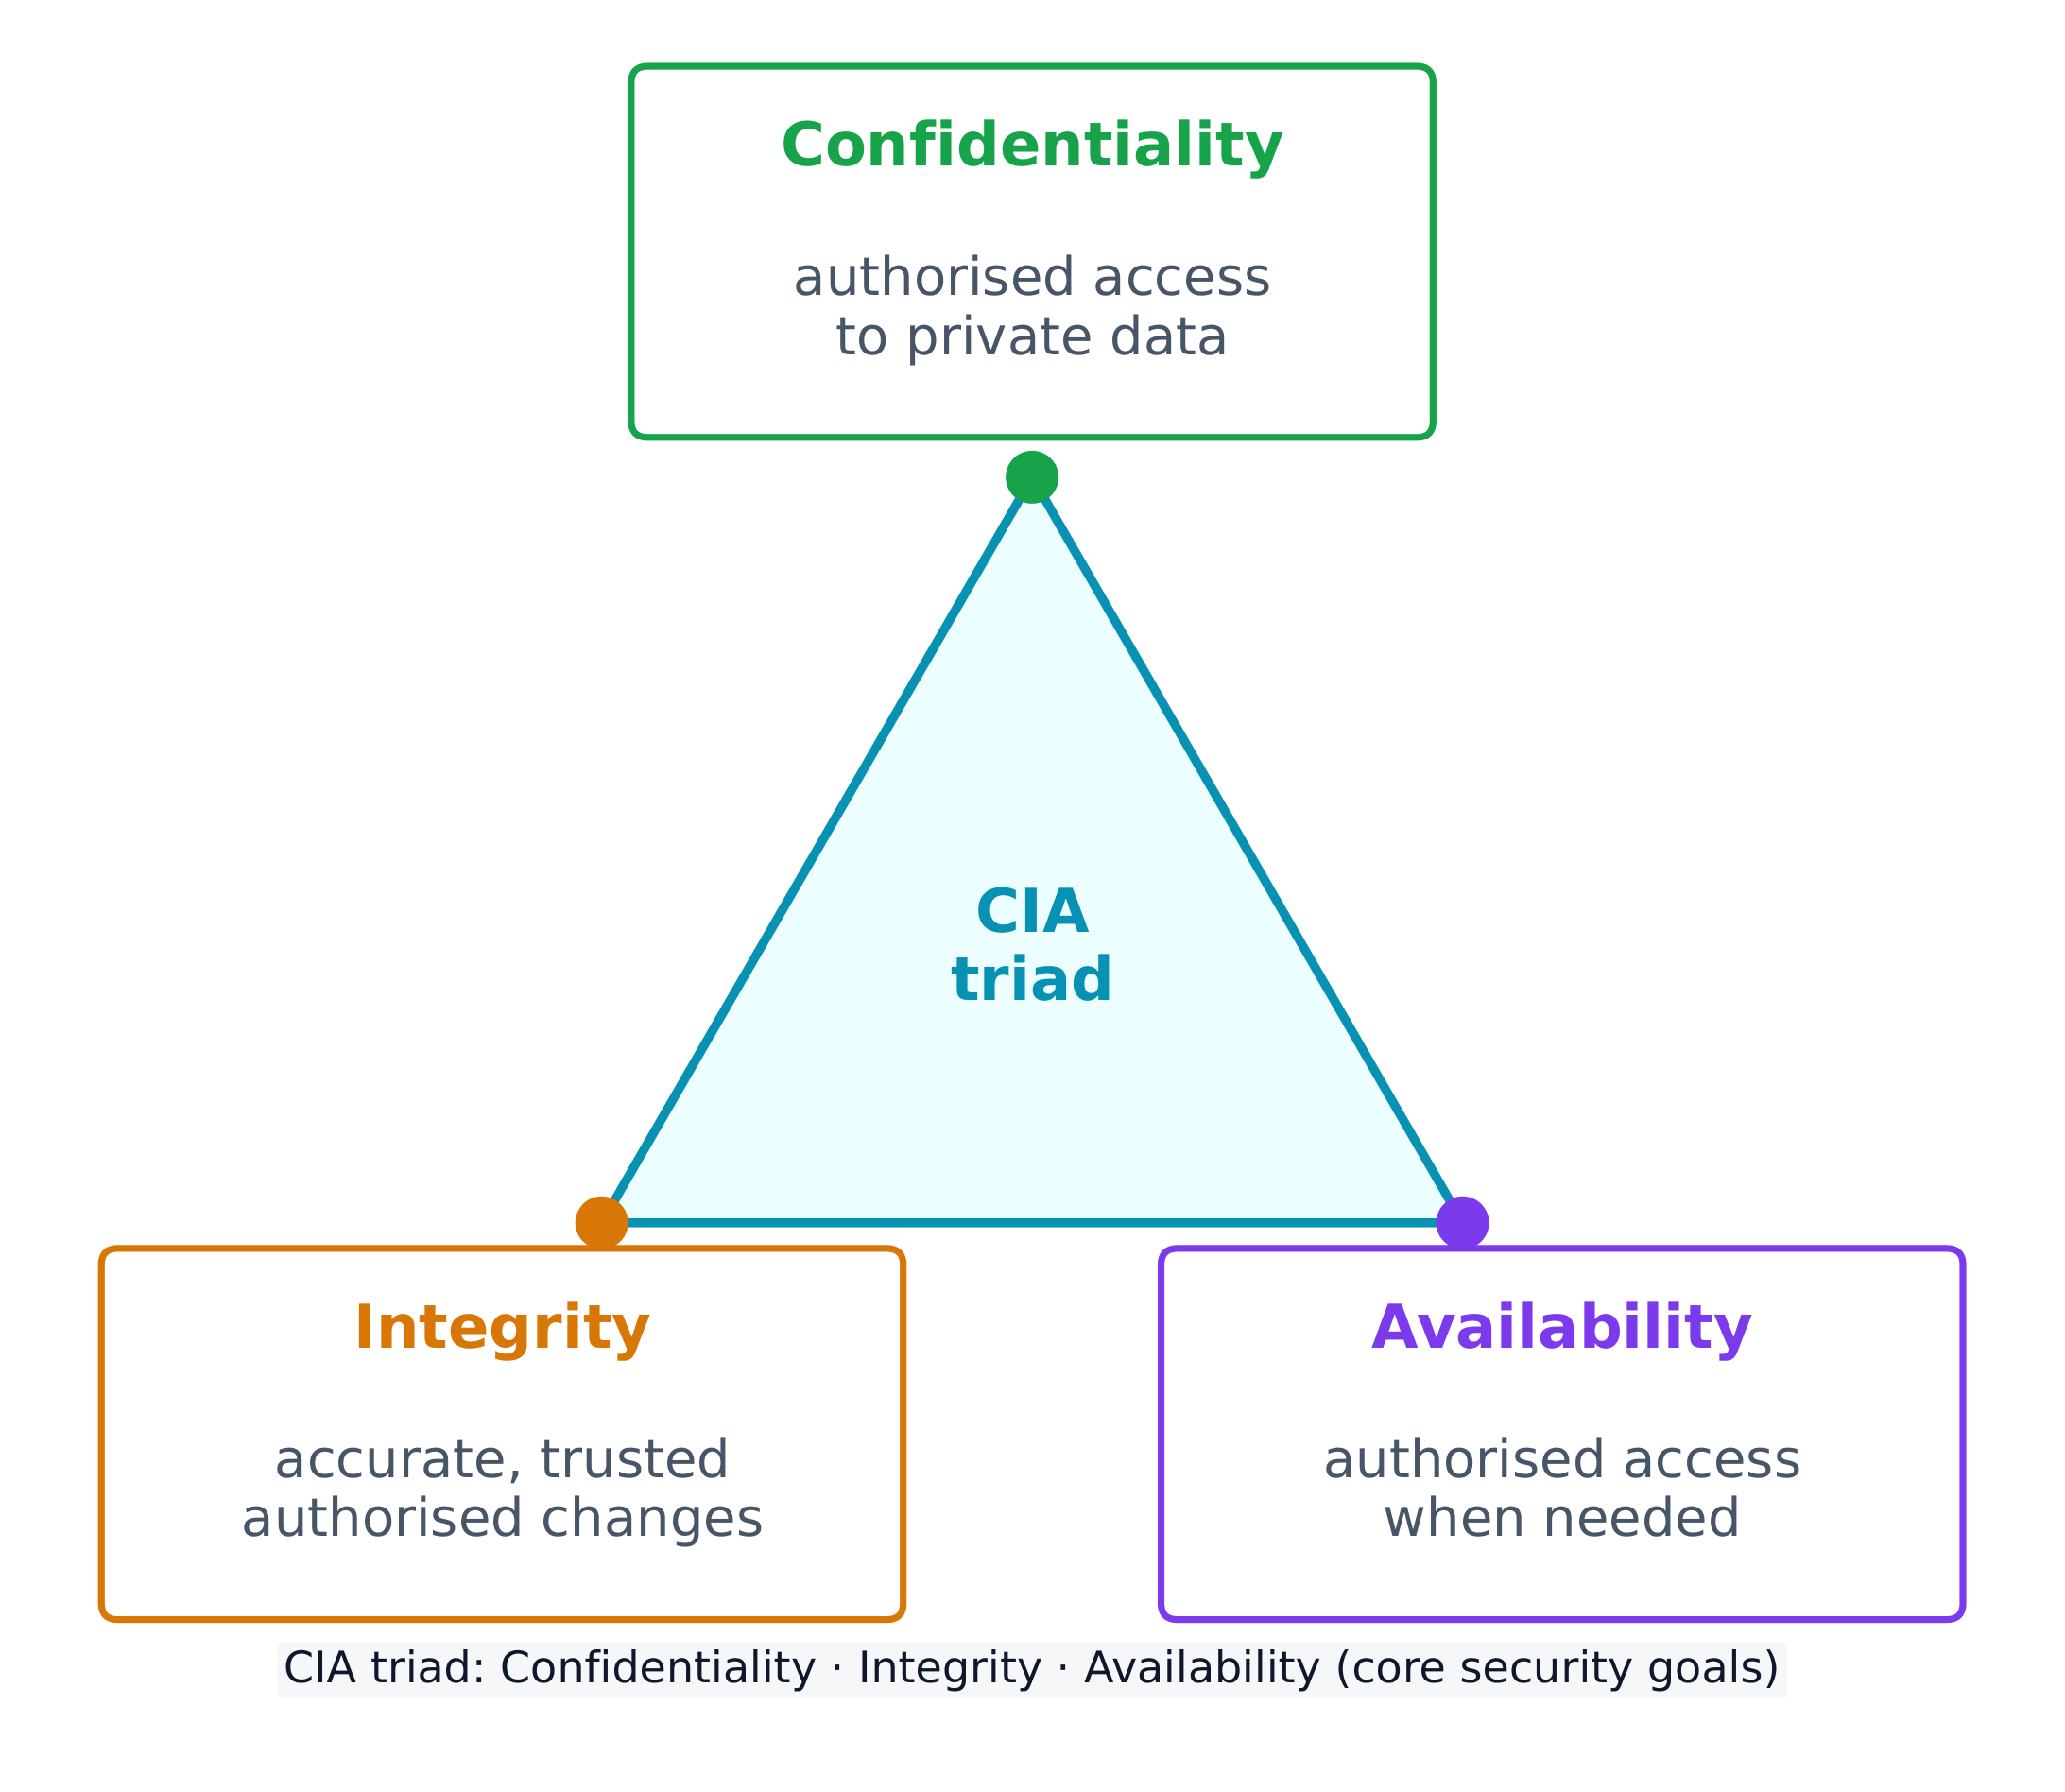
La tríada CIA: confidencialidad, integridad y disponibilidad
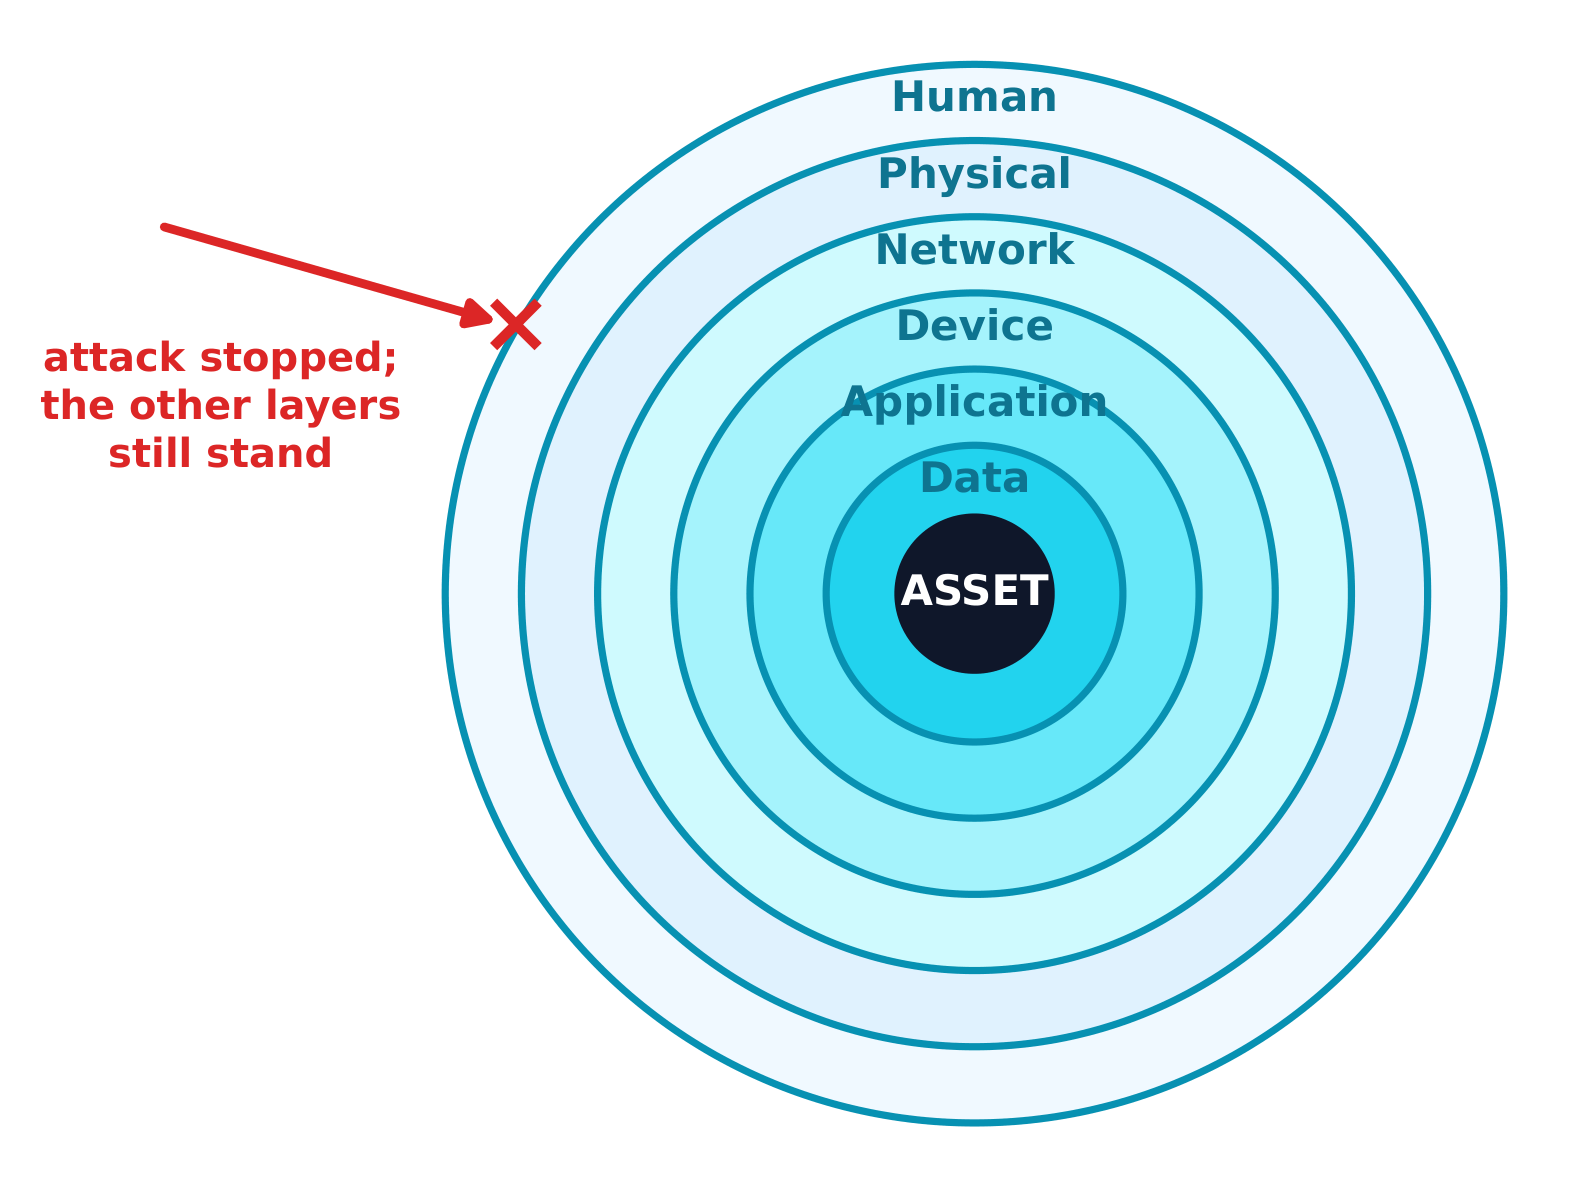
Defensa en profundidad: controles en capas para que una sola brecha no exponga el activo
¿Qué objetivo CIA protege el control?
El cifrado protege la confidencialidad; un hash verifica la integridad; una copia de seguridad restaura la disponibilidad.
Cifrar datos protege principalmente qué objetivo CIA?
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
El cifrado oculta los datos = confidencialidad.
Existe un riesgo cuando una amenaza explota una ____ para dañar un activo.
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Una vulnerabilidad es la debilidad que usa una amenaza.
Quién ataca y cómo
- Un script kiddie reutiliza herramientas de otros; un hacktivista actúa por una causa.
- Un insider ya tiene acceso; un ciberterrorista ataca infraestructura crítica.
- Los ataques se desarrollan en fases: reconocimiento, acceso, persistencia, movimiento lateral, acción.
Un atacante que copia código de tutoriales en línea y reutiliza herramientas de otros es un...
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Baja habilidad + herramientas reutilizadas = un script kiddie.
Tipos y capas de control
- Por tipo: físico, técnico, administrativo.
- Por función: preventivo, detectivo, correctivo.
- La defensa en profundidad combina múltiples controles para que una única brecha sea insuficiente.
La defensa en profundidad significa usar un solo control muy fuerte.
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Significa capas múltiples de controles, no uno solo.
El riesgo residual que una organización asume tras la mitigación es el riesgo ____.
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
El riesgo residuo permanece después de evitar/transferir/mitigar.
Empareja cada control con su función.
Dificultad 2/5 · 140 monedas + un pequeño bono en el primer intento de hoy
Función = lo que hace el control.
No confunda las dos formas de agrupar los controles. El tipo responde a "¿dónde funciona?" (físico/técnico/administrativo). La función responde a "¿qué hace?" (prevenir/detectar/corregir). Una cámara es un control físico por tipo y un control detectivo por función.
Un hospital cifra los registros de pacientes (confidencialidad), usa hashes de archivos para detectar manipulaciones (integridad) y mantiene copias de seguridad para que la atención continúe tras un corte de energía (disponibilidad). Un sistema, los tres objetivos de la CIA.
La tríada CIA (confidencialidad, integridad, disponibilidad) nombra los objetivos de la seguridad. Un riesgo = amenaza × vulnerabilidad × activo, evaluado por probabilidad y severidad. Los controles se agrupan por tipo y función, y se apilan como defensa en profundidad.