TLS, certificados y firmas digitales
Introducido| English | Significado |
|---|---|
| TLS/ˌtiː el ˈes/ | TLS |
| digital certificate/ˈdɪdʒɪtl səˈtɪfɪkət/ | certificado digital |
| digital signature/ˈdɪdʒɪtl ˈsɪɡnɪtʃə/ | firma digital |
| authenticity/ɔːθənˈtɪsɪti/ | autenticidad |
| integrity/ɪnˈteɡrɪti/ | integridad |
| Certificate Authority/səˈtɪfɪkət əˈθɒrɪti/ | Autoridad Certificadora |
La cifrado por sí solo no habría ayudado
- Suponga que su conexión con su banco está perfectamente cifrada y suponga que un atacante se interpone entre usted y el banco, manteniendo una conexión cifrada hacia cada lado.
- Cada byte es cifrado. Cada byte también es leído y modificado por el atacante. El cifrado hizo exactamente lo que prometió y no protegió nada relevante.
- Lo que faltaba no era la confidencialidad sino la identidad: la prueba de que la clave pública a la que se cifra pertenece al banco y no a quien haya respondido.
- Esta lección trata sobre las tres cosas que cierran esa brecha: TLS para la conexión, un certificado digital para la identidad y una firma digital para la autenticidad e integridad.
Lo que proporciona TLS
- TLS, Transport Layer Security, sucesor de SSL, es el protocolo que asegura los datos en tránsito. Proporciona tres cosas conjuntamente, y el examen exige nombrar las tres.
- Cifrado, para que un interceptador solo lea texto cifrado. Autenticación, para que el cliente sepa con qué servidor está hablando. Integridad, para detectar cualquier manipulación durante la transmisión.
- Es lo que significa el candado en un navegador, y es utilizado por HTTPS, correo electrónico seguro, VPNs y banca en línea.
¿Qué combinación de protecciones ofrece TLS para los datos en tránsito?
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
TLS cifra el tráfico, autentica al servidor (vía un certificado) y detecta manipulaciones (integridad).
¿Qué protecciones ofrece TLS para los datos en tránsito? Seleccione todas las que correspondan.
Dificultad 2/5 · 140 monedas + un pequeño bono en el primer intento de hoy
La entrega es tarea de TCP. TLS añade confidencialidad, identidad y detección de manipulación sobre esto.
El apretón de manos (handshake)
- El cliente propone los conjuntos de cifrado (cipher suites) que soporta. El servidor responde con su elección y su certificado digital, que contiene su clave pública.
- El cliente verifica el certificado. Si queda satisfecho, ambas partes utilizan cifrado asimétrico para acordar una nueva clave de sesión.
- Todo el tráfico subsiguiente se cifra de forma simétrica con esa clave de sesión: rápido, y con una clave fresca para esta conversación única.
- La verificación del certificado es el paso que neutraliza el ataque del gancho. Sin ella, el cliente acordaría felizmente una clave de sesión con el atacante.
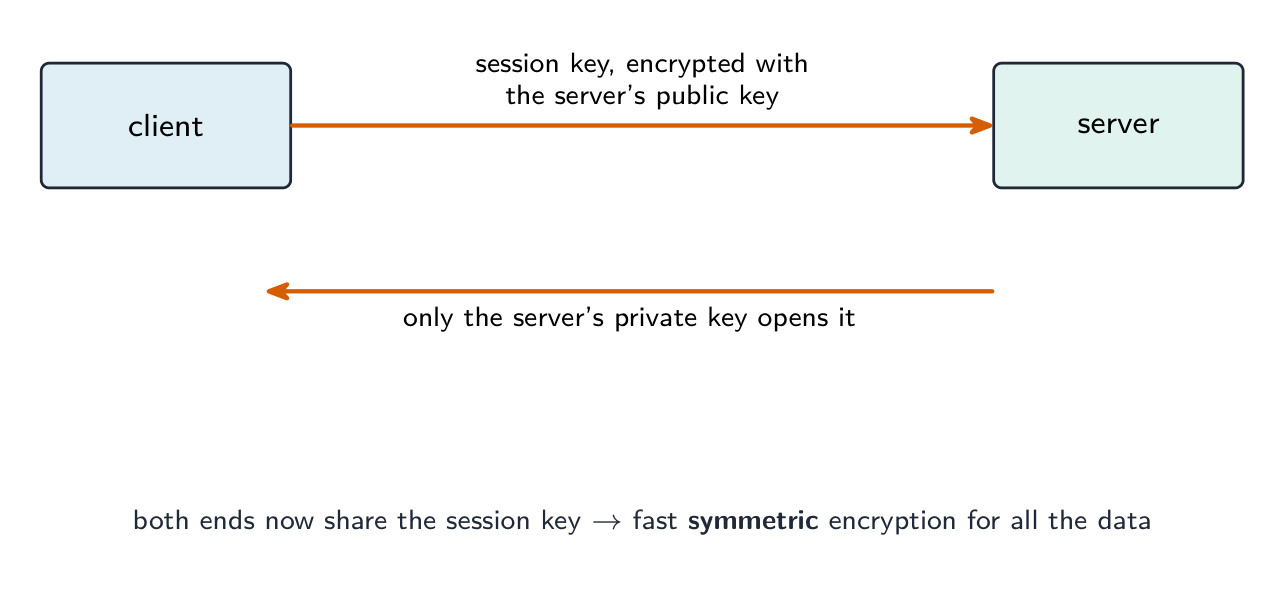
Asimétrico para acordar la clave, simétrico para todo lo demás
El apretón de manos TLS
Paso a paso lo que ocurre antes de que aparezca el candado. La criptografía pública lenta solo se usa para acordar una clave compartida; la página real viaja luego bajo cifrado simétrico rápido.
Coloque los pasos del apretón de manos TLS en orden.
Dificultad 3/5 · 200 monedas + un pequeño bono en el primer intento de hoy
La verificación del certificado viene antes del acuerdo de clave, lo cual impide que un hombre-en-el-medio acuerde una clave con el cliente.
Certificados digitales
- Un certificado digital asocia una identidad, dominio u organización con una clave pública, y está firmado por una Autoridad Certificadora (CA) confiable.
- Contiene el sujeto cuya identidad certifica, la clave pública del sujeto, el emisor, un período de validez y la firma digital de la CA sobre todo ello.
- La firma es lo que lo hace digno de confianza: cualquiera puede crear un documento que pretenda ser un banco, pero solo la CA puede producir una firma que se verifique con la clave pública de la CA.
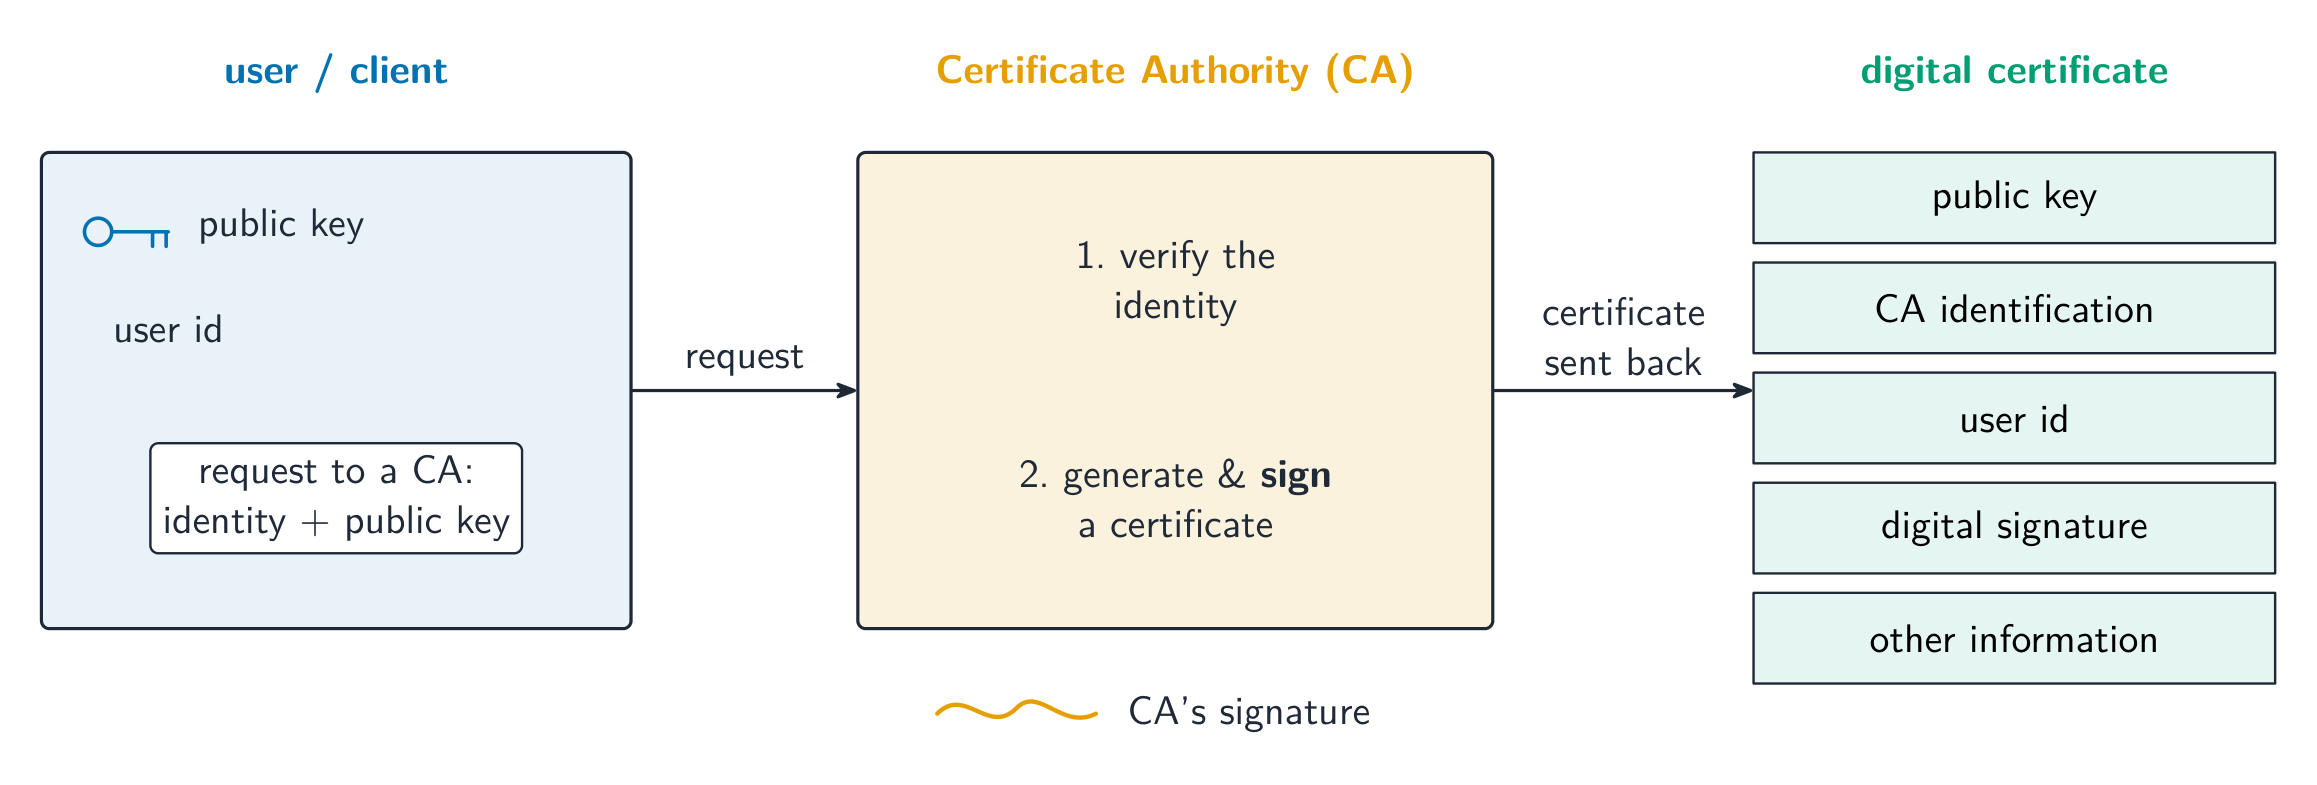
Un tercero de confianza avala que esta clave pertenece a este nombre
Empareje cada mecanismo de seguridad con lo que hace.
Dificultad 2/5 · 140 monedas + un pequeño bono en el primer intento de hoy
Un certificado respalda una clave pública; una firma usa la clave privada para probar quién lo envió y que no cambió nada.
Ejemplo resuelto: cómo verifica un cliente un certificado
- Describa las comprobaciones que realiza un navegador sobre el certificado digital de un sitio web. [4]
- Verifica que el certificado esté dentro de su período de validez, ni vencido ni aún válido.
- Verifica que el nombre del sujeto coincida con el dominio solicitado por el usuario, que es la comprobación que captura a un atacante presentando un certificado genuino para otro sitio.
- Verifica la firma de la CA en el certificado utilizando la clave pública de la CA, demostrando que el certificado no ha sido alterado.
- Recorre la cadena hasta una CA raíz que el navegador ya confía. Si alguna comprobación falla, el navegador muestra la advertencia "la conexión no es privada".
Al verificar un certificado, el cliente comprueba que esté:
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
El navegador verifica las fechas de validez, que el nombre del sujeto coincida con el sitio y la firma de la CA hasta una raíz de confianza.
¿Qué hace que un certificado digital sea digno de confianza?
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Cualquiera puede escribir un documento fingiendo ser un banco e incluir una clave en él. Solo la CA puede producir una firma que se verifique con la clave pública de la CA.
Firmas digitales
- Una firma digital demuestra la autenticidad, quién envió el mensaje, y la integridad, que no fue alterado. No cifra el mensaje ni lo hace secreto.
- Para firmar: el remitente pasa el mensaje por una función hash para obtener un resumen (digest), luego cifra ese resumen con su propia clave privada. El resumen cifrado es la firma y viaja junto con el mensaje.
- Para verificar: el receptor descifra la firma con la clave pública del remitente para recuperar el resumen, calcula el hash del mensaje recibido él mismo y compara ambos.
- Si coinciden, solo el poseedor de la clave privada pudo haber creado la firma (autenticidad) y el mensaje no pudo haber cambiado (integridad), ya que cualquier cambio produciría un hash diferente.
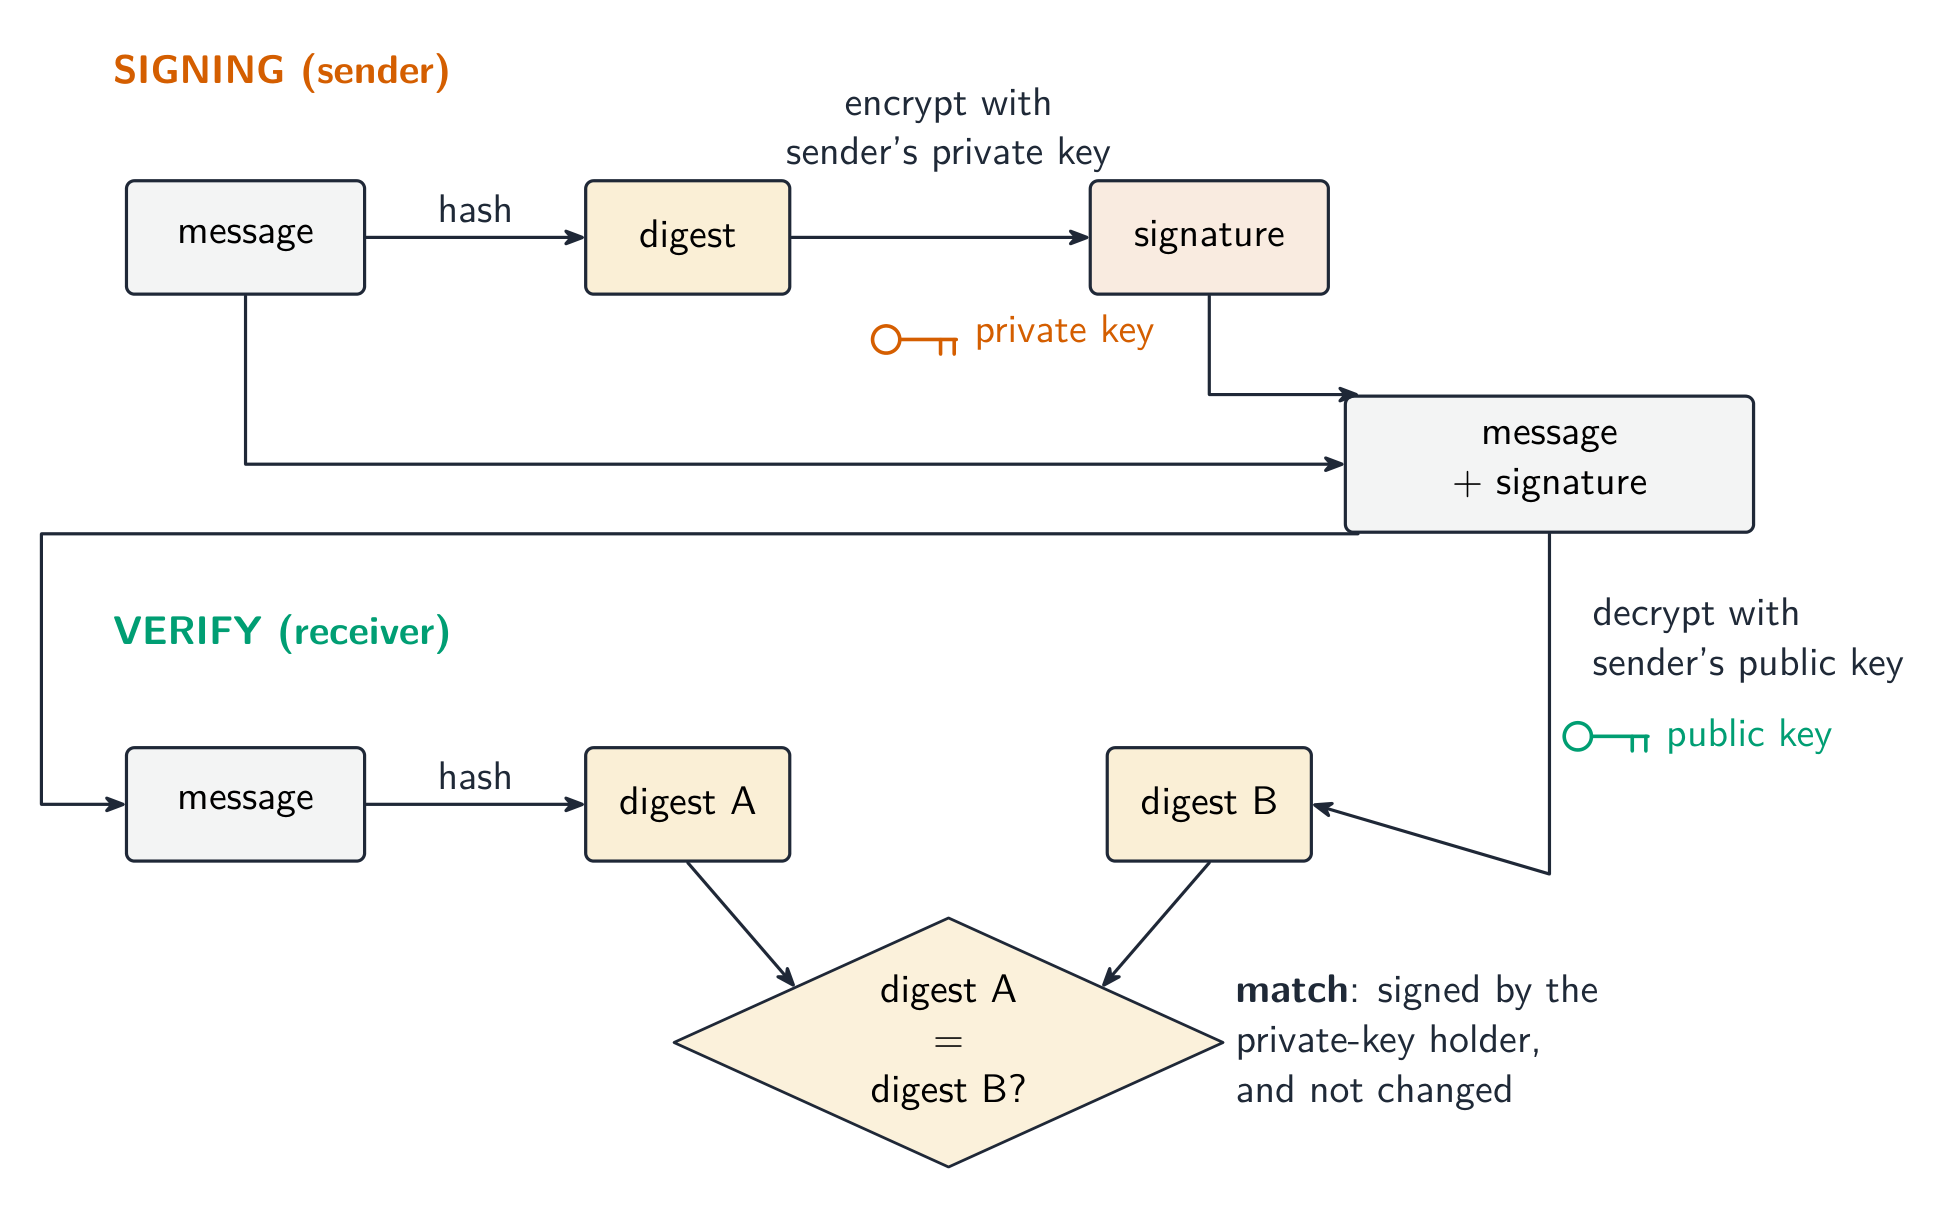
Firme el resumen con la clave privada, compruébelo con la clave pública
Para crear una firma digital, el remitente:
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Firmar = hacer hash del mensaje, luego cifrar el digest con la clave privada; el receptor verifica con la clave pública.
Una firma digital prueba autenticidad e integridad (quién la firmó y que no cambió nada) pero NO oculta el mensaje: debe cifrarse también para lograr confidencialidad.
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Firmar y cifrar son objetivos separados: la firma prueba origen/integridad; el cifrado mantiene el contenido secreto.
Para firmar un mensaje, el remitente cifra su digest con su propia clave ____.
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
El receptor luego lo descifra con la clave pública del remitente. Solo el titular de la clave privada podría haber producido una firma que se abra así.
Ejemplo resuelto: por qué las claves van en dirección opuesta
- En mensajería confidencial, el remitente usa la clave pública del destinatario. En la firma, el remitente usa su propia clave privada. Explique por qué.
- Para la confidencialidad quiere que solo una persona pueda leerlo, así que bloquea con la clave que todos tienen y abre solo con la clave que nadie más tiene.
- Para una firma quiere que todos puedan comprobarla y solo usted pueda producirla, así que bloquea con la clave que solo usted tiene y abre con la clave que todos tienen.
- La dirección del par de claves deriva de lo que intenta demostrar. Esta es la idea más probada del tema.
Cifrar una conexión por sí solo es suficiente para detener un ataque de hombre-en-el-medio.
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
El cifrado protege un canal hacia quienquiera que esté al otro extremo. El certificado prueba quién es ese, razón por la cual la verificación es el paso fundamental.
Adquisición de un certificado
- El propietario del servidor genera un par de claves y envía la clave pública y los detalles de identidad a una Autoridad Certificadora. La clave privada permanece con el propietario. La CA verifica el control del dominio o la identidad requerida según el tipo de certificado.
- La CA firma un certificado que vincula esa identidad a la clave pública usando la clave privada de la CA y lo devuelve para su instalación. Un certificado es evidencia pública sobre una clave, no un contenedor para la clave secreta del propietario.
¿Qué elementos pertenecen a una solicitud de certificado a la AC? Seleccione todas las que correspondan.
Dificultad 2/5 · 140 monedas + un pequeño bono en el primer intento de hoy
La CA verifica la identidad declarada y la vincula a la clave pública. La clave privada del solicitante permanece en secreto.
Ordene los pasos para adquirir un certificado digital.
Dificultad 3/5 · 200 monedas + un pequeño bono en el primer intento de hoy
Se verifica la identidad antes de que la CA firme el vínculo. El servidor presenta el certificado a los clientes.
Ejemplo resuelto: ¿qué clave firma qué?
- Un editor de software firma una descarga con la clave privada del editor. El receptor obtiene la clave pública del editor desde un certificado válido y la usa para verificar la firma de la descarga.
- La clave privada de la CA firma el certificado; la clave privada del editor firma la descarga. Un certificado válido establece qué clave pública es digna de confianza. No firma el programa ni prueba que sea inocuo.
Asocie cada operación con la clave correcta.
Dificultad 2/5 · 140 monedas + un pequeño bono en el primer intento de hoy
La AC avala la vinculación entre identidad y clave. El editor firma su propio contenido; el receptor lo verifica con la clave pública correspondiente.
Puntos que se pierden fácilmente
- TLS proporciona cifrado, autenticación e integridad. Nombrar solo cifrado pierde dos tercios de la respuesta.
- Una firma cifra el hash del mensaje con la clave privada del remitente, no el mensaje en sí, y no hace que el mensaje sea secreto.
- Verificar un certificado implica las fechas, la coincidencia del nombre con el dominio, la firma de la CA y la cadena hacia una raíz de confianza. La comprobación del nombre es la que los candidatos suelen olvidar.
- Es el certificado lo que detiene el ataque de hombre-en-el-medio. El cifrado por sí solo no lo hace: protege un canal hacia quienquiera que esté al otro extremo.
Lo has entendido
- TLS ofrece cifrado, autenticación e integridad; su handshake presenta un certificado y luego acuerda una clave de sesión para un cifrado simétrico rápido
- un certificado digital vincula una identidad a una clave pública y está firmado por una Autoridad Certificadora; lleva el sujeto, su clave pública, el emisor, el período de validez y la firma de la CA
- verifique un certificado mediante las fechas, la coincidencia del nombre con el dominio, la firma de la CA y la cadena hacia una raíz de confianza
- una firma digital es el hash del mensaje cifrado con la clave privada del remitente, comprobado con la clave pública del remitente: demuestra autenticidad e integridad, no confidencialidad