Security measures and protecting data
Introducido| English | Significado |
|---|---|
| public key/ˈpʌblɪk kiː/ | public key |
| private key/ˈpraɪvət kiː/ | private key |
| antivirus/ˌæntɪˈvaɪrəs/ | antivirus |
| backup/ˈbækʌp/ | backup |
| encryption/enˈkrɪpʃn/ | encryption |
| firewall/ˈfaɪəwɔːl/ | Cortafuegos |
| user accounts/ˈjuːzə əˈkaʊnts/ | user accounts |
| audit logs/ˈɔːdɪt lɒɡz/ | audit logs |
| anti-spyware/ˈænti ˈspaɪweə/ | anti-spyware |
| access rights/ˈækses raɪts/ | Permisos de acceso |
| authentication/ɔːˌθentɪˈkeɪʃn/ | authentication |
| biometrics/ˌbaɪəʊˈmetrɪks/ | biometría |
| two-factor authentication/tuː ˈfæktə ɔːˌθentɪˈkeɪʃn/ | autenticación de dos factores |
| authorisation/ˌɔːθəraɪˈzeɪʃn/ | autorización |
| VPN/ˌviː piː ˈen/ | VPN |
| ciphertext/ˈsaɪfətekst/ | texto cifrado |
| least-privilege/liːst ˈprɪvɪlɪdʒ/ | mínimos privilegios |
| plaintext/ˈpleɪntekst/ | texto en claro |
| symmetric encryption/sɪˈmetrɪk enˈkrɪpʃn/ | cifrado simétrico |
| asymmetric encryption/ˌeɪsɪˈmetrɪk enˈkrɪpʃn/ | cifrado asimétrico |
| digital signature/ˈdɪdʒɪtl ˈsɪɡnɪtʃə/ | firma digital |
Un candado que cualquiera puede cerrar y solo una persona puede abrir
- Cada vez que pagas en línea, tu número de tarjeta cruza decenas de routers propiedad de extraños. Cualquiera de ellos podría copiar los bytes.
- Lo que lo hace seguro es una idea de 1977: un candado que cualquiera puede cerrar, pero solo el poseedor de una clave particular puede abrir. Cerraste tu número de tarjeta con la clave pública de la tienda; solo la clave privada de la tienda la abre.
- Esa es una de las medidas entre muchas. Esta lección trata sobre las defensas, desde una PC individual hasta la red abierta, cómo funciona cada una según las palabras que otorga el examinador, y cuál se adapta a qué amenaza.
Una PC independiente
- Una contraseña segura: larga, con caracteres mixtos, cambiada regularmente, nunca compartida.
- Antivirus mantenido al día, actualizaciones de software oportunas y pantalla bloqueada cuando te alejas.
- Una copia de seguridad en medios separados, almacenada fuera del sitio, para restaurar datos perdidos o corruptos; cifrado de disco completo para que una laptop robada no entregue nada.
Which measures protect a standalone PC that is never networked? Select todos that apply.
Dificultad 2/5 · 140 monedas + un pequeño bono en el primer intento de hoy
Malware still arrives on USB sticks and downloads, and disks still fail, so password, antivirus and backups apply. Network log-in auditing is a networked-PC measure.
Una PC conectada a red
- Todo lo anterior, más un firewall: examina cada transmisión entrante y saliente, la compara con criterios establecidos como listas blancas o negras de direcciones, puertos y protocolos, bloquea cualquier cosa que no cumpla los criterios, y puede advertir sobre intentos de acceso no autorizados.
- Cuentas de usuario centralizadas con permisos por usuario: derechos de administrador solo para administradores.
- Registros de auditoría que registran quién inició sesión y qué tocó.
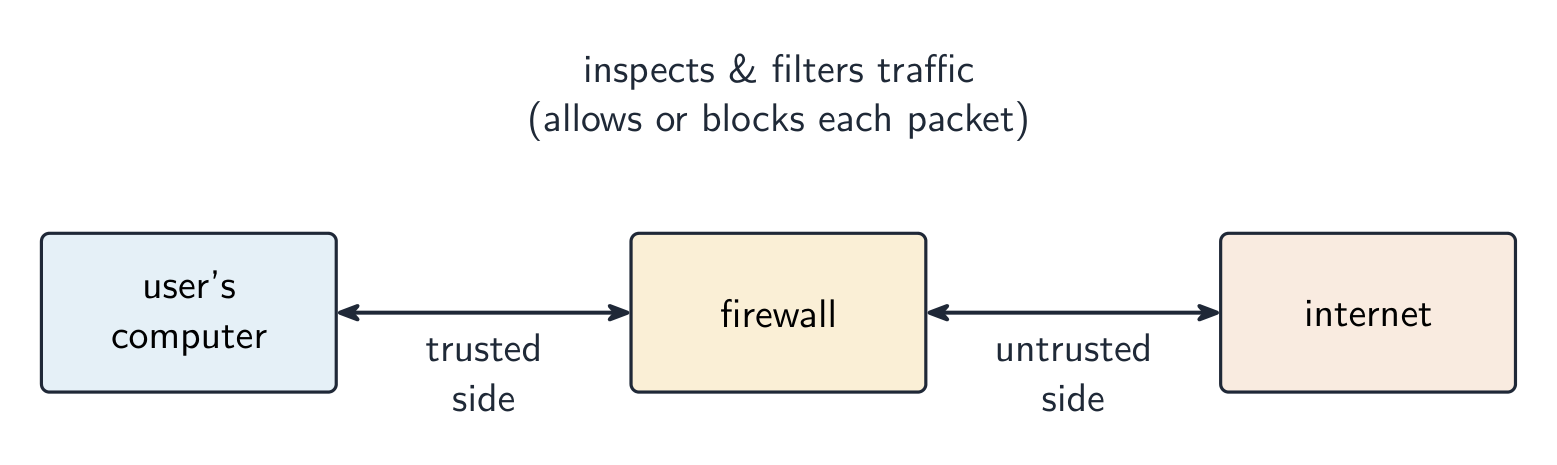
El tráfico que no cumple los criterios nunca llega a la computadora
A firewall mainly:
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
A firewall controls which network traffic is allowed in or out, by a set of rules.
Cómo funcionan las medidas, en palabras del examinador
- Software antivirus y antiespionaje escanea archivos y programas contra una base de datos de firmas de malware conocidas, verifica comportamientos, aísla o elimina lo que encuentra, y debe actualizarse para reconocer nuevo malware.
- Contraseñas y cuentas de usuario: solo un usuario que conozca la contraseña puede iniciar sesión; las cuentas se bloquean tras múltiples fracasos; cada cuenta tiene sus propios derechos de acceso.
- Derechos de acceso: cada usuario o grupo obtiene permisos para cada archivo o tabla, como solo lectura o lectura y escritura, para que nadie vea ni cambie datos que no son suyos.
- Copias de seguridad: una copia en medios separados, fuera del sitio, desde la cual se restauran los datos perdidos.
Autenticación
- La autenticación verifica quién es el usuario: algo que conoce (una contraseña), algo que tiene (un token o teléfono), o algo que es (biometría).
- Biometría: el dispositivo captura la cara, huella dactilar o iris, lo convierte en datos digitales, lo compara con los datos almacenados para ese usuario y permite el acceso solo si hay coincidencia. No se puede olvidar, prestar ni adivinar.
- La autenticación de dos factores combina dos factores, por lo que una contraseña robada sola no es suficiente. La autorización luego decide qué puede hacer el usuario verificado.
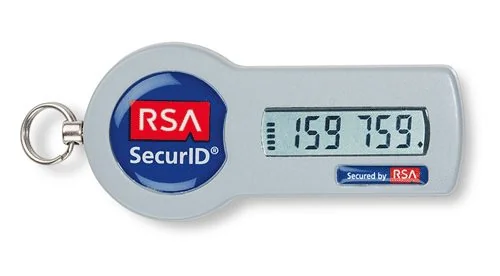
Algo que tienes
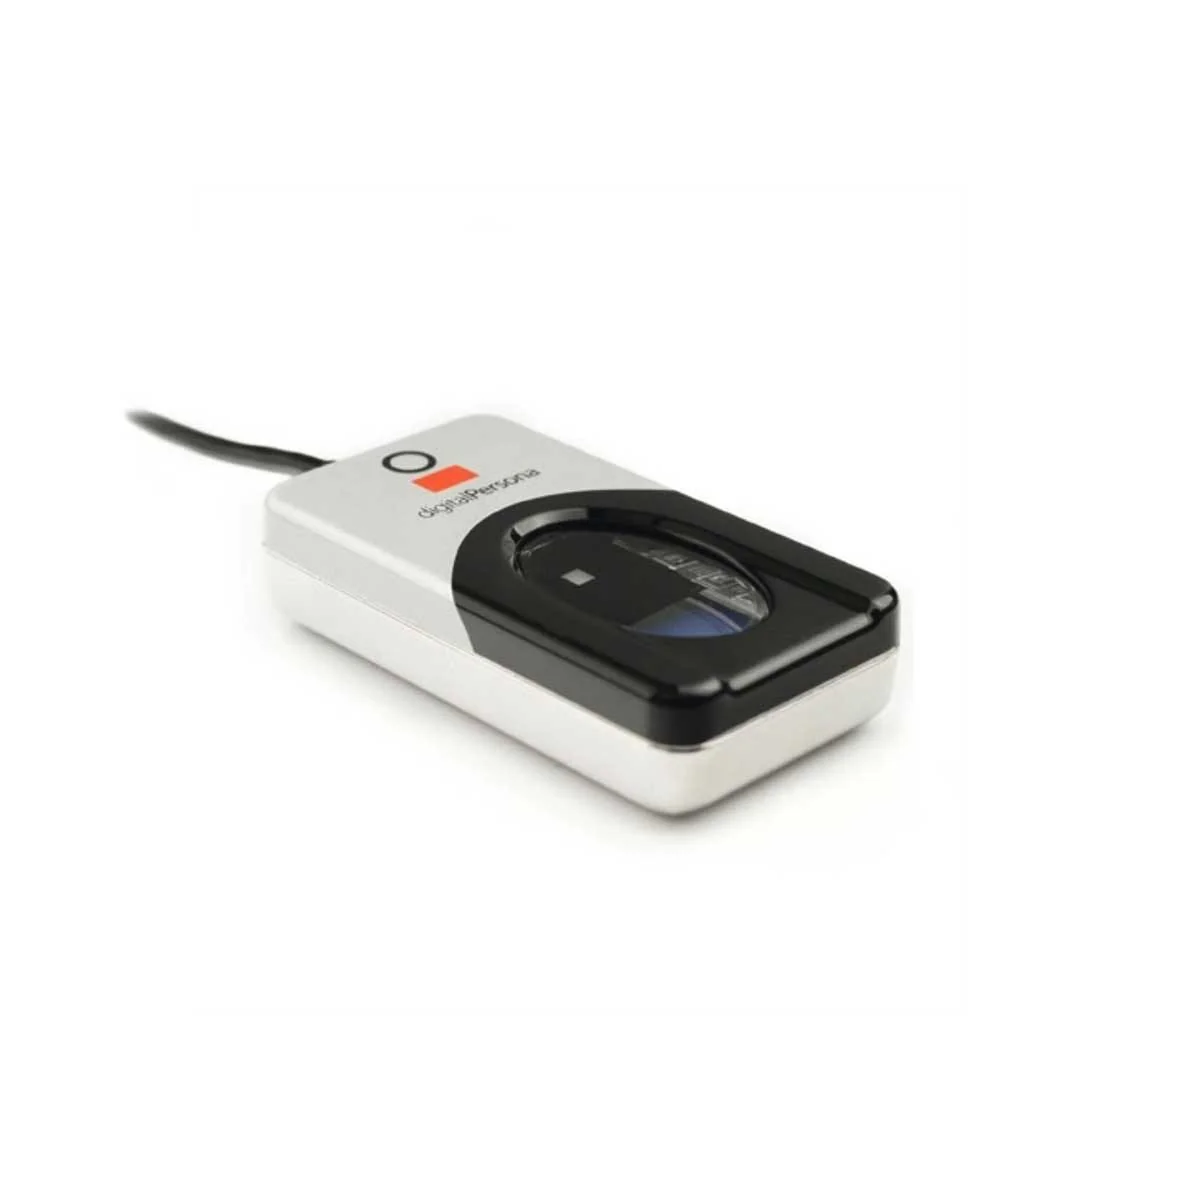
Algo que eres
A code from a phone app is an example of which authentication factor?
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
A token/phone code is "something you have". Two-factor combines it with a password ("know") or biometric ("are").
A fingerprint reader authenticates a user by something they ____.
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Know (password), have (token), are (biometric feature). A biometric cannot be forgotten, lent or guessed.
Emparejar la medida con la amenaza
- Intercepción en tránsito: cifrar los datos (HTTPS, una VPN). El texto cifrado interceptado es inútil sin la clave.
- Acceso no autorizado: autenticación fuerte y dos factores, bloqueo tras fallos de inicio de sesión. Mal uso interno: el principio de menor privilegio, cada usuario recibe solo lo que necesita, más auditorías.
- Malware: antivirus y antiespionaje con escaneo en tiempo real, y parches. Phishing: capacitación de usuarios, filtrado de correo electrónico, verificar la URL. DDoS: limitación de velocidad y filtrado de tráfico.
Match each threat to the security measure that best counters it.
Dificultad 2/5 · 140 monedas + un pequeño bono en el primer intento de hoy
Each threat has a best-fit defence — encrypt against interception, authenticate against intruders, patch against malware, limit privilege against insiders.
The best defence against data being intercepted in transit is to:
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Encrypted data intercepted in transit is useless without the key. Authentication and antivirus address different threats.
Cifrado
- El cifrado desordena el texto plano con una clave para generar texto cifrado, para que una copia interceptada no pueda entenderse sin la clave; el receptor usa una clave para descifrarlo. Protege los datos en tránsito y en almacenamiento.
- El cifrado simétrico (AES) usa una única clave compartida para cifrar y descifrar: rápido, pero la clave misma debe llegar al receptor de forma segura.
- El cifrado asimétrico (RSA) usa una clave pública para cifrar y la clave privada correspondiente para descifrar. La clave pública puede entregarse a cualquiera, lo que resuelve el problema del intercambio de claves.
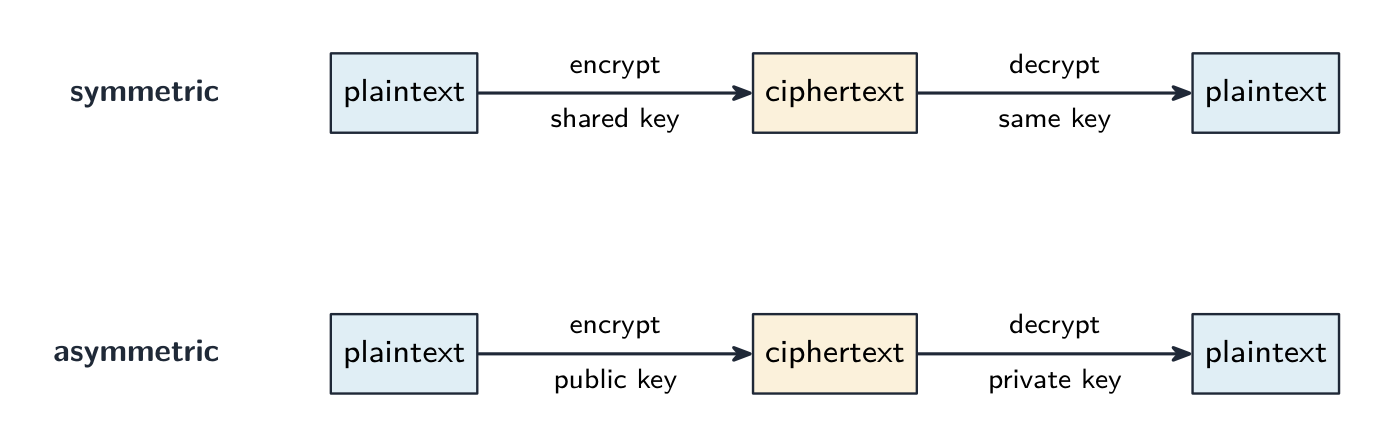
Una clave compartida, o una clave pública para cerrar y una clave privada para abrir
Encrypt with a Caesar cipher
Change the shift — that is the key. Each letter slides that many places along the alphabet to make the ciphertext, and the same key slides it back. That shared key is symmetric encryption in miniature.
Asymmetric encryption (e.g. RSA) differs from symmetric (e.g. AES) because it:
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Asymmetric uses a public/private key pair (solving key sharing); symmetric uses one shared key (fast).
Put symmetric encryption in order, from sender to receiver.
Dificultad 3/5 · 200 monedas + un pequeño bono en el primer intento de hoy
Symmetric encryption uses one shared key both to lock (encrypt) and unlock (decrypt) — anyone intercepting the ciphertext can't read it without that key.
Symmetric encryption uses one shared key, while asymmetric encryption uses a public key to encrypt and a private key to decrypt.
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
That public/private split is what lets asymmetric encryption solve the problem of sharing a key safely.
Ejemplo resuelto: cómo una firma digital autentifica un documento
- Explique cómo se utiliza una firma digital para autenticar un documento. [5]
- El emisor pasa el mensaje por una función hash para producir un digesto. El emisor cifra el digesto con su clave privada; ese digesto cifrado es la firma digital.
- Se envían el mensaje y la firma juntos. El receptor descifra la firma con la clave pública del emisor para recuperar el digesto.
- El receptor calcula el hash del mensaje recibido y compara ambos digestos. Una coincidencia demuestra quién lo envió (solo la clave privada pudo haber creado la firma) y que no fue alterado (cualquier cambio alteraría el hash).
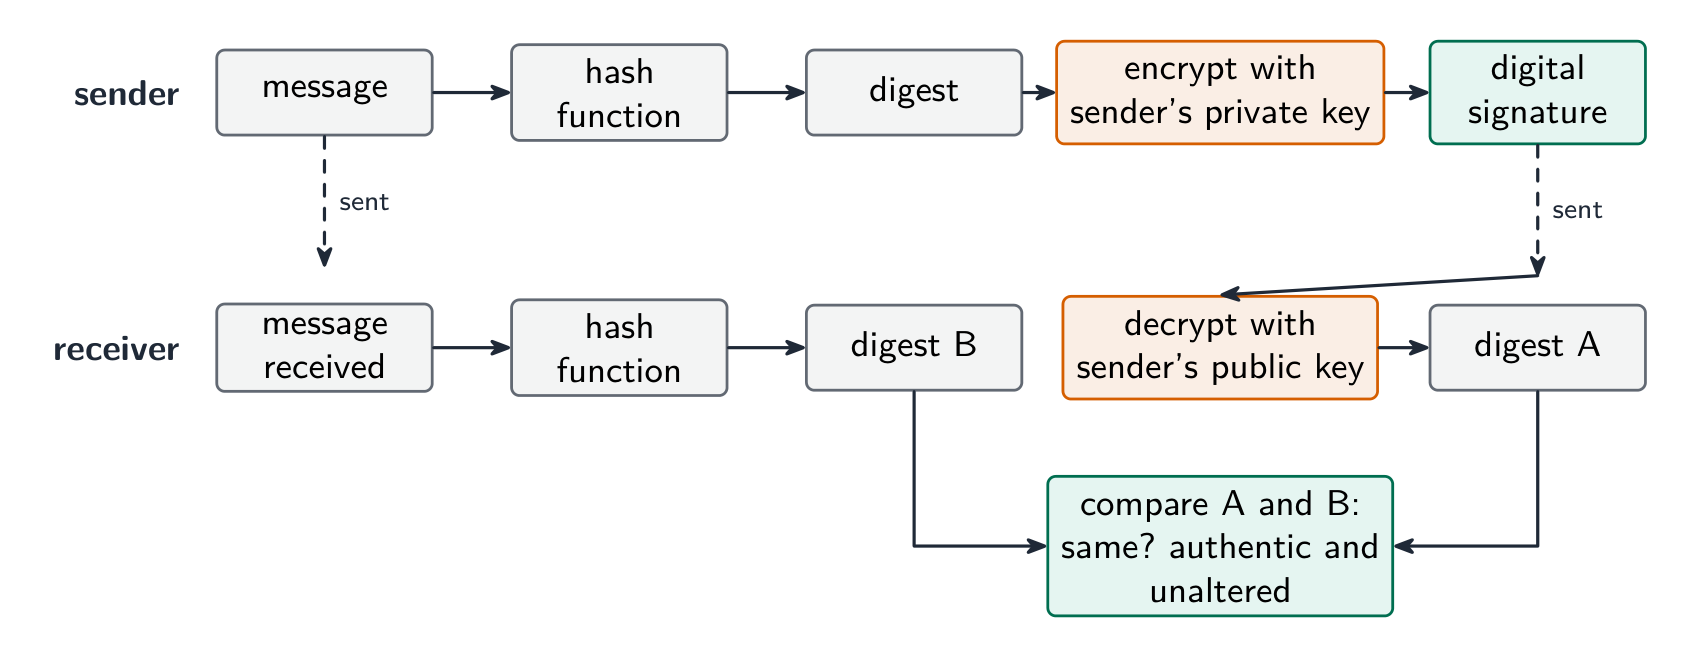
Firma el hash, no el mensaje
Put the steps of sending and checking a digital signature in order.
Dificultad 3/5 · 200 monedas + un pequeño bono en el primer intento de hoy
Hash, sign with the private key, send, unlock with the public key, compare. A match proves the sender and that nothing changed.
Ejemplo resuelto: datos confidenciales cruzando la red
- Una empresa envía datos confidenciales a una sucursal a través de internet. Describa un método para mantenerlos seguros. [3]
- Cifrado: los datos se codifican con una clave en texto cifrado, para que una persona no autorizada que los intercepte no pueda leerlos, y solo el receptor previsto, que posee la clave, pueda descodificarlos.
- La misma respuesta cubre un archivo de programa enviado por correo electrónico a un probador: cifrar el archivo o enviarlo sobre una conexión cifrada, con una contraseña enviada por separado.
- Indique qué sí y qué no hace el cifrado: impide que los datos sean leídos, no que sean interceptados o eliminados.
Ejemplo resuelto: derechos de acceso en una base de datos
- Describa cómo los derechos de acceso protegen los datos en una base de datos. [3]
- A cada usuario se le asigna una cuenta con nombre de usuario y contraseña. El administrador de la base de datos asigna a cada cuenta permisos para cada tabla: solo lectura, lectura y escritura, o sin acceso.
- Los usuarios solo ven las tablas y campos a los que tienen permiso, por lo que un cliente no puede abrir la tabla de empleados y un cajero puede leer pero no cambiar los precios. El SGBD aplica esto en cada consulta.
With access rights, a clerk can be given permission to read the prices table but not to change it.
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Permissions are set per account and per table: read-only, read and write, or no access. The DBMS enforces them on every query.
Puntos que se pierden
- El cifrado protege la confidencialidad, no la integridad. Utilice un sumatorio de control, paridad o dígito de control para la integridad.
- El cifrado no detiene la intercepción o eliminación; evita que la copia interceptada sea leída.
- Una firma digital cifra el hash del mensaje con la clave privada, no el mensaje en sí.
- Nombre la medida y cómo funciona. "Firewall" solo no otorga puntos; "compara el tráfico con criterios establecidos y bloquea lo que falla", sí.
Ya lo dominas
- apila las defensas: contraseña, antivirus, actualizaciones, copia de seguridad, cifrado → más firewall, cuentas de usuario, derechos de acceso, registros de auditoría → más VPN, HTTPS, firmas digitales
- la autenticación es algo que conoces / tienes / eres; la 2FA combina dos; la biometría compara una característica capturada con datos almacenados
- empareja medida con amenaza: intercepción → cifrado; acceso no autorizado → autenticación; interno → menor privilegio; malware → antivirus y parches
- simétrico = una clave compartida; asimétrico = clave pública cifra, clave privada descifra; una firma digital es el hash cifrado con la clave privada