保护应用程序和数据:管理控制和访问控制
引入| English | 释义 | 拼音 |
|---|---|---|
| at rest/æt rest/ | 静态数据 | jìng tài shù jù |
| in transit/ɪn ˈtrænsɪt/ | 传输中数据 | chuán shū zhōng shù jù |
| in use/ɪn juːs/ | 使用中数据 | shǐ yòng zhōng shù jù |
| PII/ˌpiː aɪ ˈaɪ/ | 个人身份信息 | gè rén shēn fèn xìn xī |
| PHI/ˌpiː eɪtʃ ˈaɪ/ | 受保护健康信息 | shòu bǎo hù jiàn kāng xìn xī |
| PCI/ˌpiː siː ˈaɪ/ | 支付卡信息 | zhī fù kǎ xìn xī |
| RBAC/ˈɑːbæk/ | 基于角色的访问控制 | jī yú jué sè de fǎng wèn kòng zhì |
| RuBAC/ruː bæk/ | 基于规则的访问控制 | jī yú guī zé de fǎng wèn kòng zhì |
| DAC/ˌdiː eɪ ˈsiː/ | 自主访问控制 | zì zhǔ fǎng wèn kòng zhì |
| MAC/mæk/ | 强制访问控制 | qiáng zhì fǎng wèn kòng zhì |
| principle of least privilege/ˈprɪnsɪpl ɒv liːst ˈprɪvɪlɪdʒ/ | 最小权限原则 | zuì xiǎo quán xiàn yuán zé |
数据状态与法律
- 数据可以是静态数据(at rest)、传输中数据(in transit)或使用中数据(in use)。
- 法律保护PII(个人身份信息)、PHI(受保护健康信息)和PCI(支付卡信息)。
- 敏感数据获得更强的控制。
四种访问控制模型
- RBAC(基于角色的访问控制):访问跟随你的角色。
- RuBAC(基于规则的访问控制):访问跟随一个条件(如时间)。
- DAC(自主访问控制):所有者决定。MAC(强制访问控制):中央管理员设定级别。
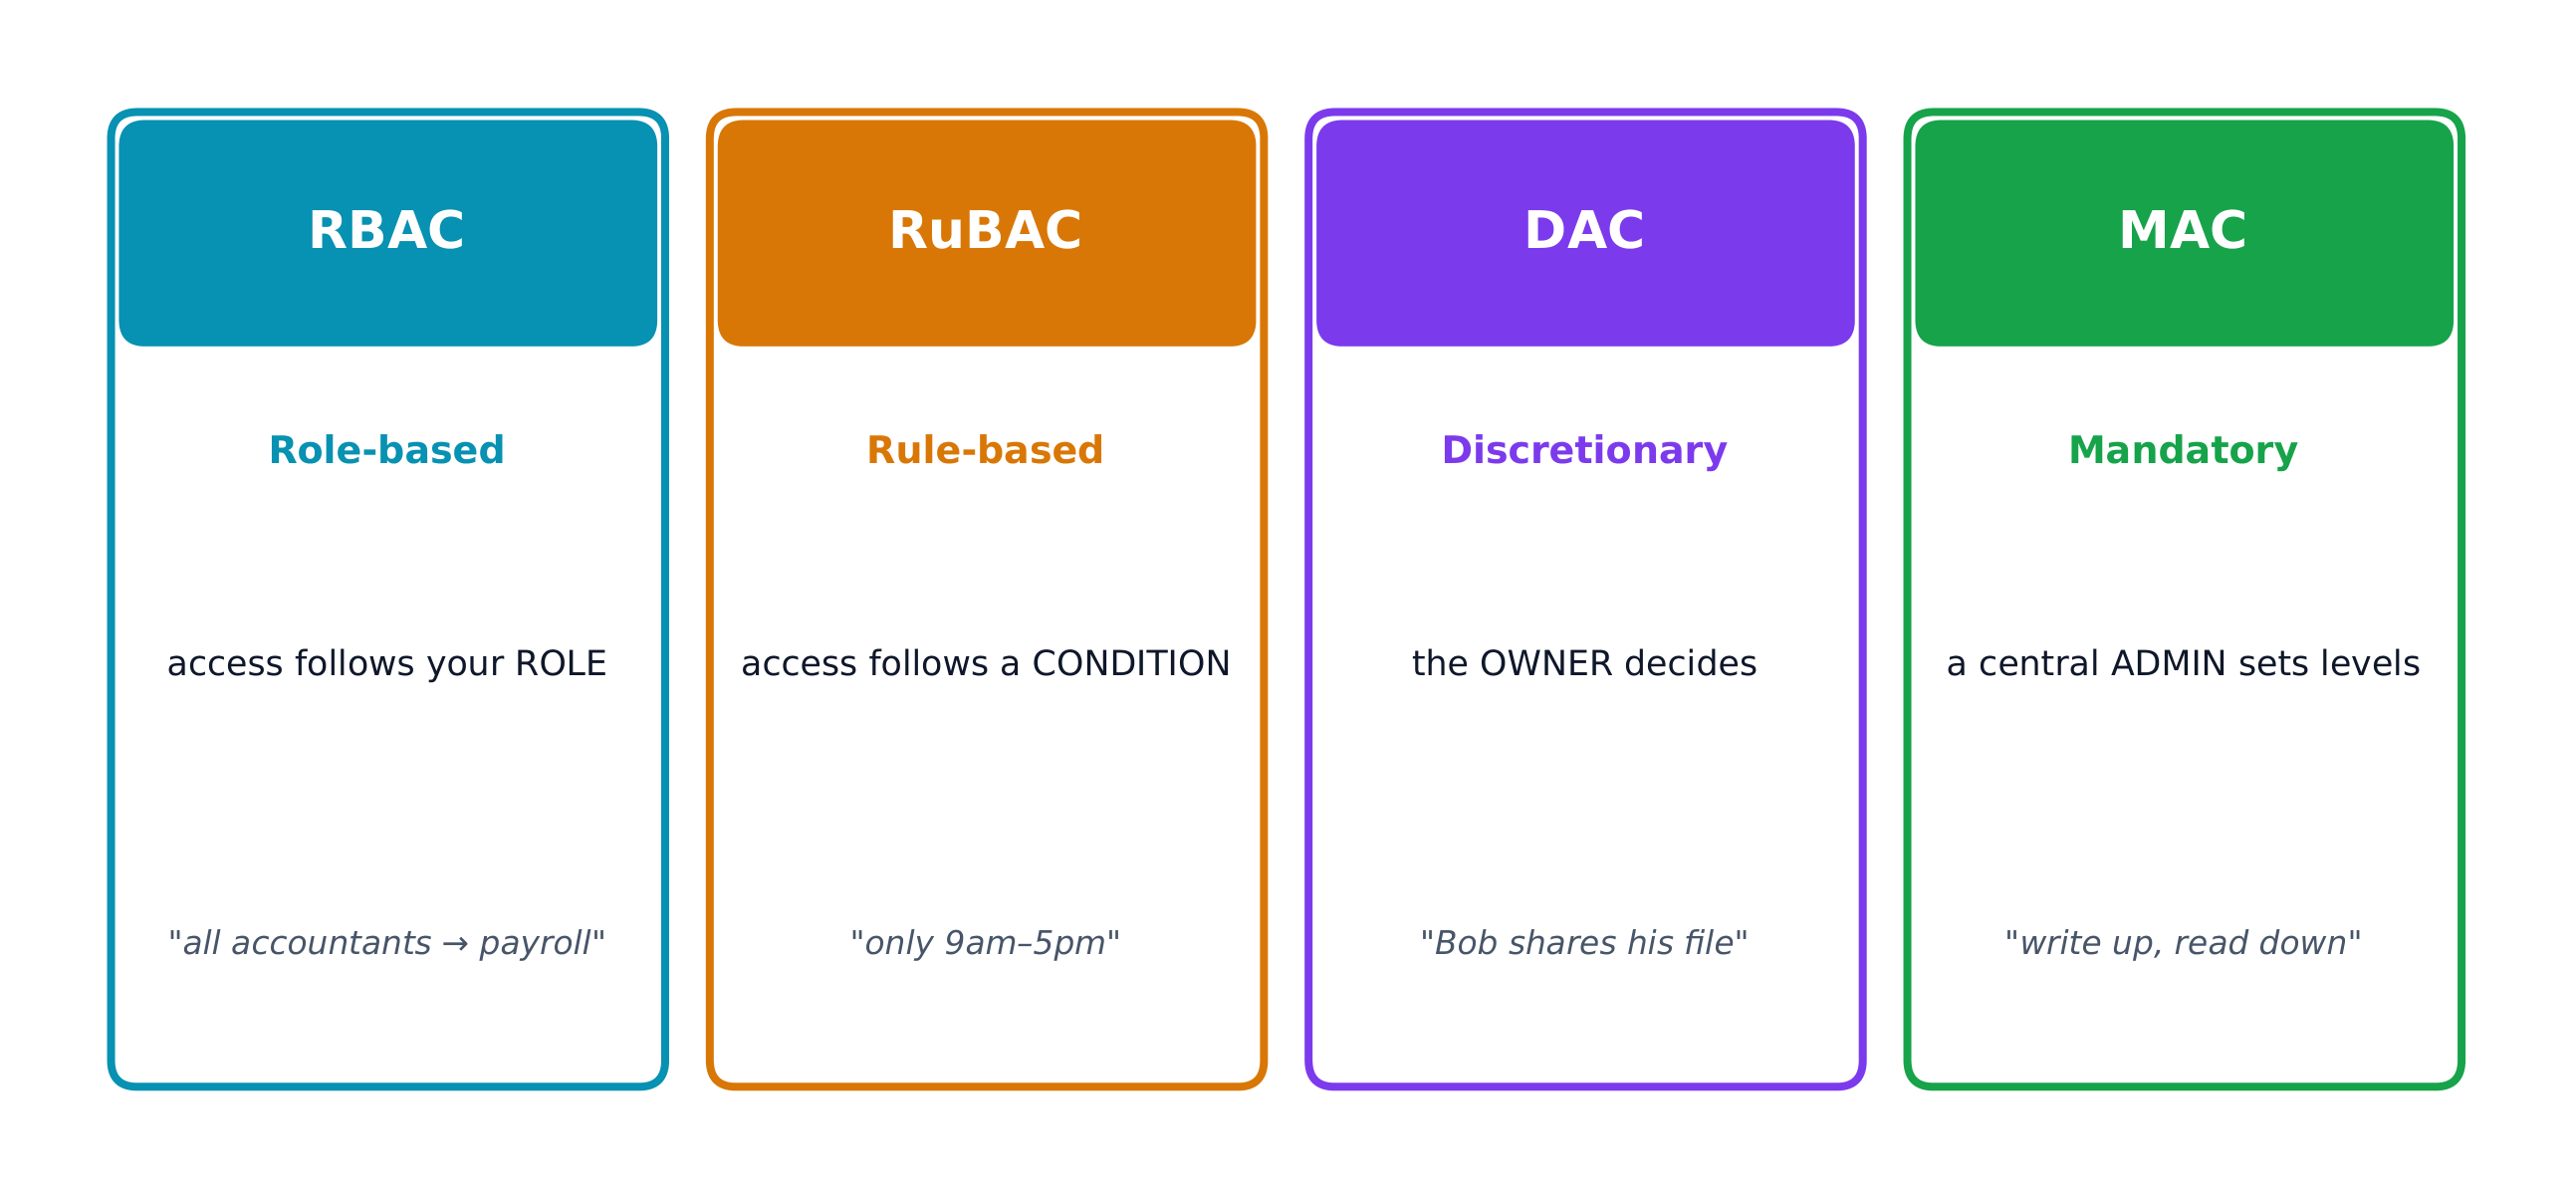
四种访问控制模型:由谁决定访问权限
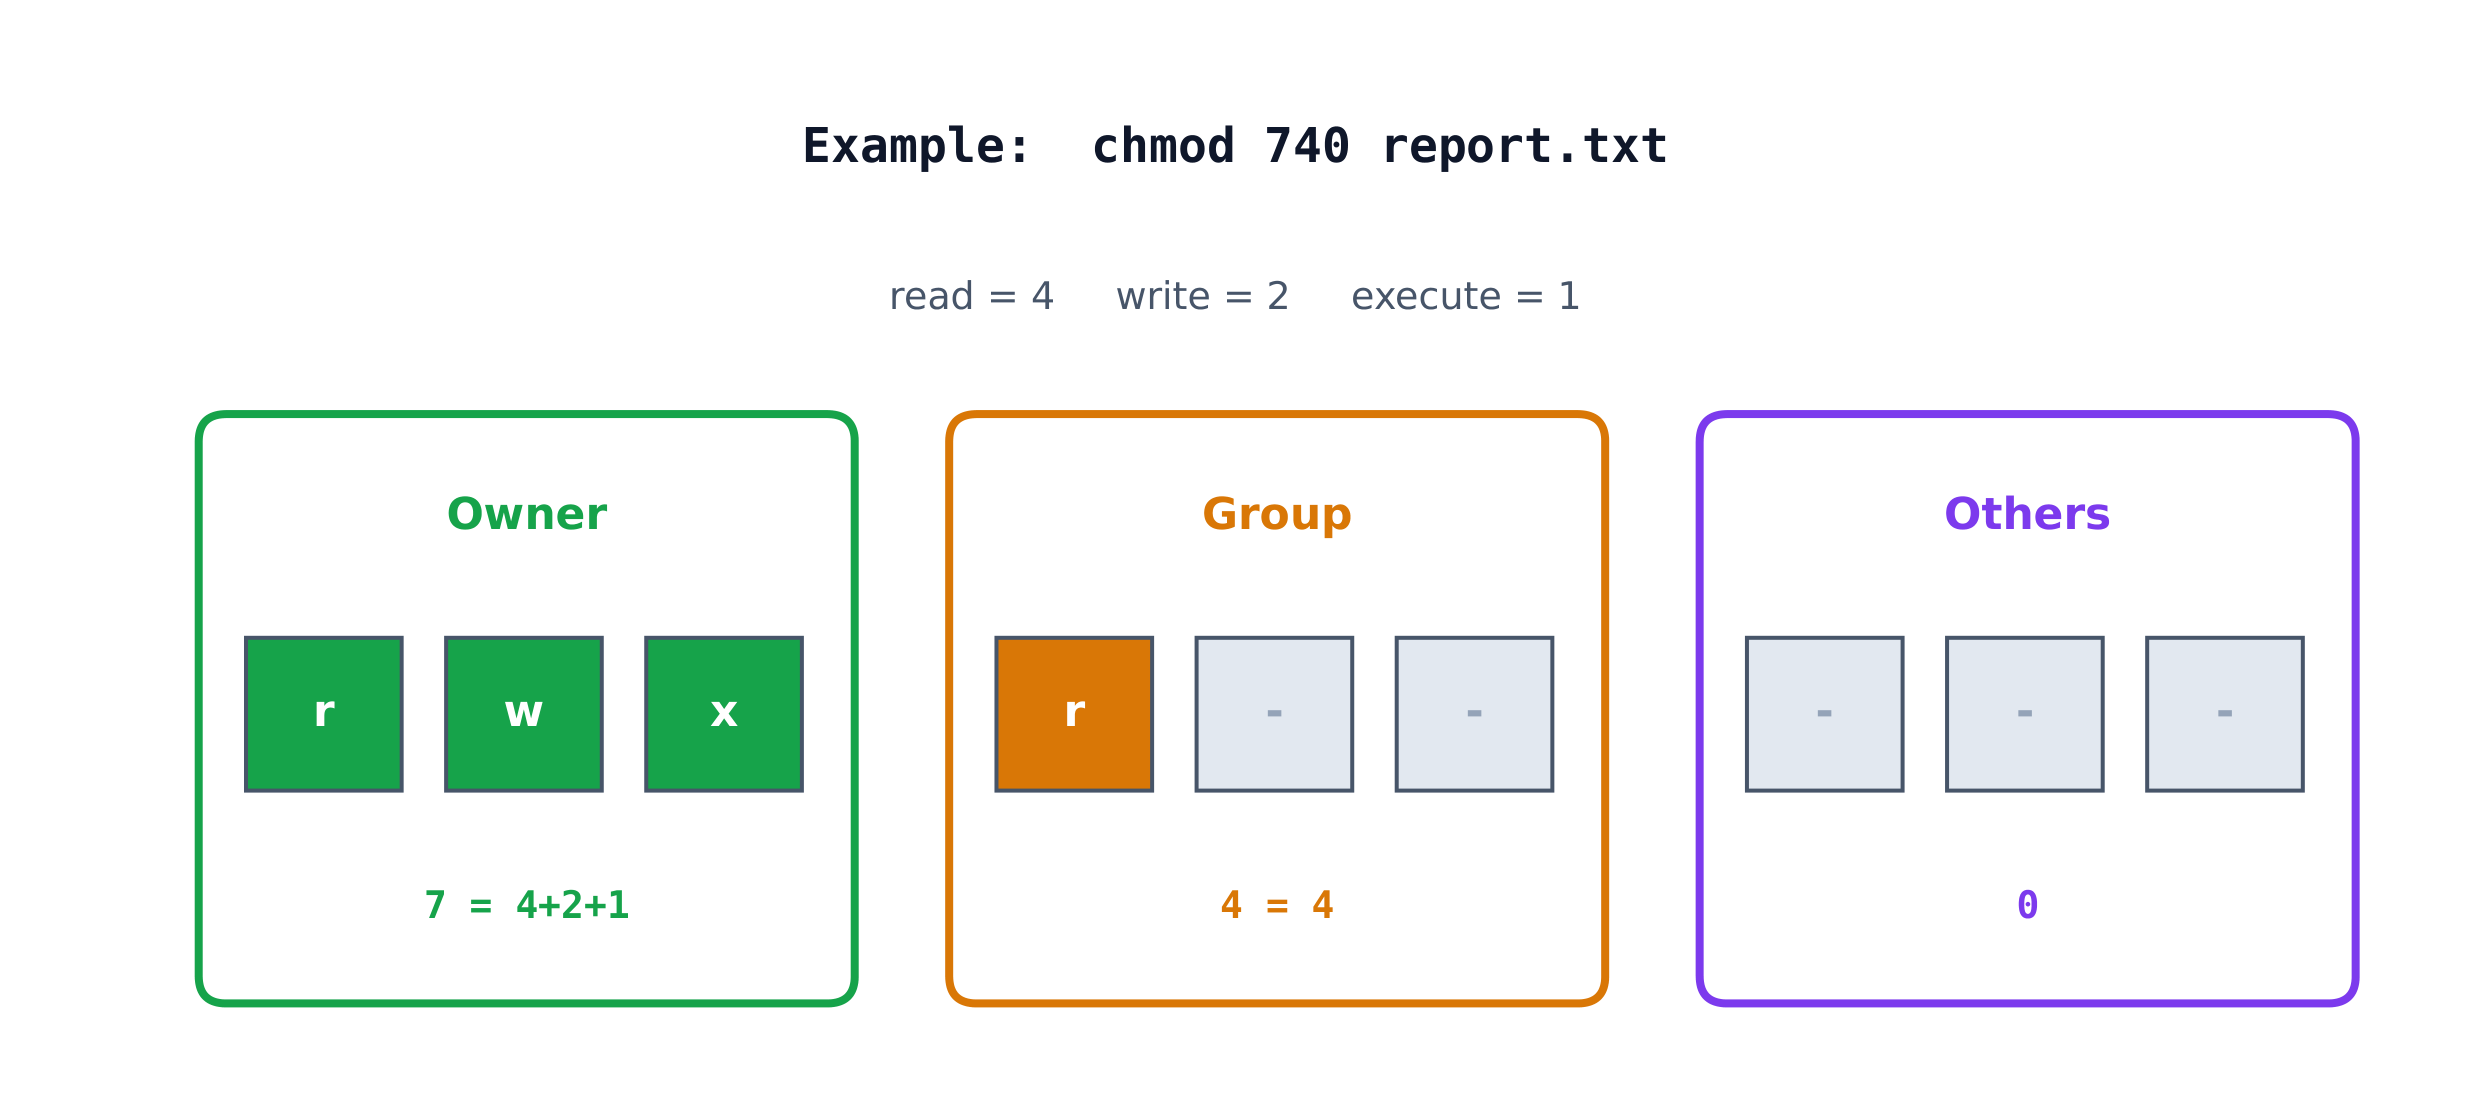
Linux 文件权限:所有者、所属组和其他用户的读、写及执行权限
哪种访问控制模型符合该规则?
RBAC遵循你的角色;RuBAC遵循条件;DAC由所有者决定;MAC使用中心级别。
“仅允许在工作时间访问”描述的是哪种模型?
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
一个条件(时间)= RuBAC。
在 ____ 访问控制中,文件所有者决定谁可以使用它。
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
DAC = 所有者决定。
Linux权限
- 每个文件对所有者、组、其他人有读(4)、写(2)、执行(1)。
chmod 640= 所有者读+写(6)、组读(4)、其他人无(0)。- 最小权限原则(principle of least privilege)指导每个模型。
通过它们的决定者而非名称来区分四种访问模型。RBAC=你的角色,RuBAC=一个条件,DAC=文件的所有者,MAC=中央管理员。考试题目描述规则并要求你命名模型。
哪个单一数字设置所有者读写、组只读、其他人无权限?(chmod ___)
难度 2/5 · 今日首次完成可获 140 金币及少量额外奖励
6 (4+2), 4, 0 → 640.
最小权限原则赋予每个用户完全访问权限,以确保工作不受阻碍。
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
错误。最小权限原则为每个实体分配其所需的确切访问权限,不多不少,从而在账户被盗用时限制损害。
将每种访问模型与其决策者匹配。
难度 2/5 · 今日首次完成可获 140 金币及少量额外奖励
每个模型有不同的决策者。
要设置 report.txt 让所有者能读写、组只能读、其他人什么都没有:读+写=4+2=6,读=4,无=0。命令是 chmod 640 report.txt。
数据受其状态和法律(PII/PHI/PCI)保护。访问控制使用四种模型——RBAC(角色)、RuBAC(条件)、DAC(所有者)、MAC(管理员级别)——全都以最小权限为指导。在Linux上,权限对每个组累加读4+写2+执行1。