Protection of Applications
แนะนำใหม่| English | ความหมาย |
|---|---|
| secure by design/sɪˈkjʊə baɪ dɪˈzaɪn/ | ออกแบบเพื่อความปลอดภัย |
| secure by default/sɪˈkjʊə baɪ dɪˈfɒlt/ | ปลอดภัยโดยค่าเริ่มต้น |
| input sanitization/ˈɪnpʊt ˌsænɪtaɪˈzeɪʃn/ | การทำความสะอาดข้อมูลเข้า |
| special characters/ˈspeʃl ˈkærɪktəz/ | อักขระพิเศษ |
| control characters/kənˈtrəʊl ˈkærɪktəz/ | ตัวควบคุม |
| parameterised queries/ˌpærəˈmetəraɪzd ˈkwɪərɪz/ | การqueries แบบพารามิเตอร์ |
ปลอดภัยโดยธรรมชาติและการตั้งค่าเริ่มต้น
- Secure by design สร้างความปลอดภัยเข้าไปในทุกขั้นตอนของการพัฒนา รวมถึงวิธีการที่ข้อมูลที่ไม่เชื่อถือได้เข้าสู่ฐานข้อมูล เบราว์เซอร์ หรือระบบไฟล์
- การป้องกันโดยเริ่มต้น เปิดใช้งานการตั้งค่าป้องกันตั้งแต่แรก ช่วยลดความเสี่ยง แต่ไม่รับประกันว่าผลิตภัณฑ์จะไร้ช่องโหว่
รักษาข้อมูลนำเข้าให้เป็นเพียงข้อมูล
- การทำความสะอาดข้อมูลนำเข้า ปรับรูปแบบข้อมูลเพื่อวัตถุประสงค์เฉพาะ; การตรวจสอบความถูกต้อง ตรวจสอบประเภท ความยาว ช่วง หรือรูปแบบที่อนุญาต Neither neither is a universal attack filter. Neither is not a universal attack filter.
- Quotes and semicolons are ordinary printable special characters, not necessarily control characters. A legitimate name such as
O'Neillshould not be damaged just because it contains an apostrophe.
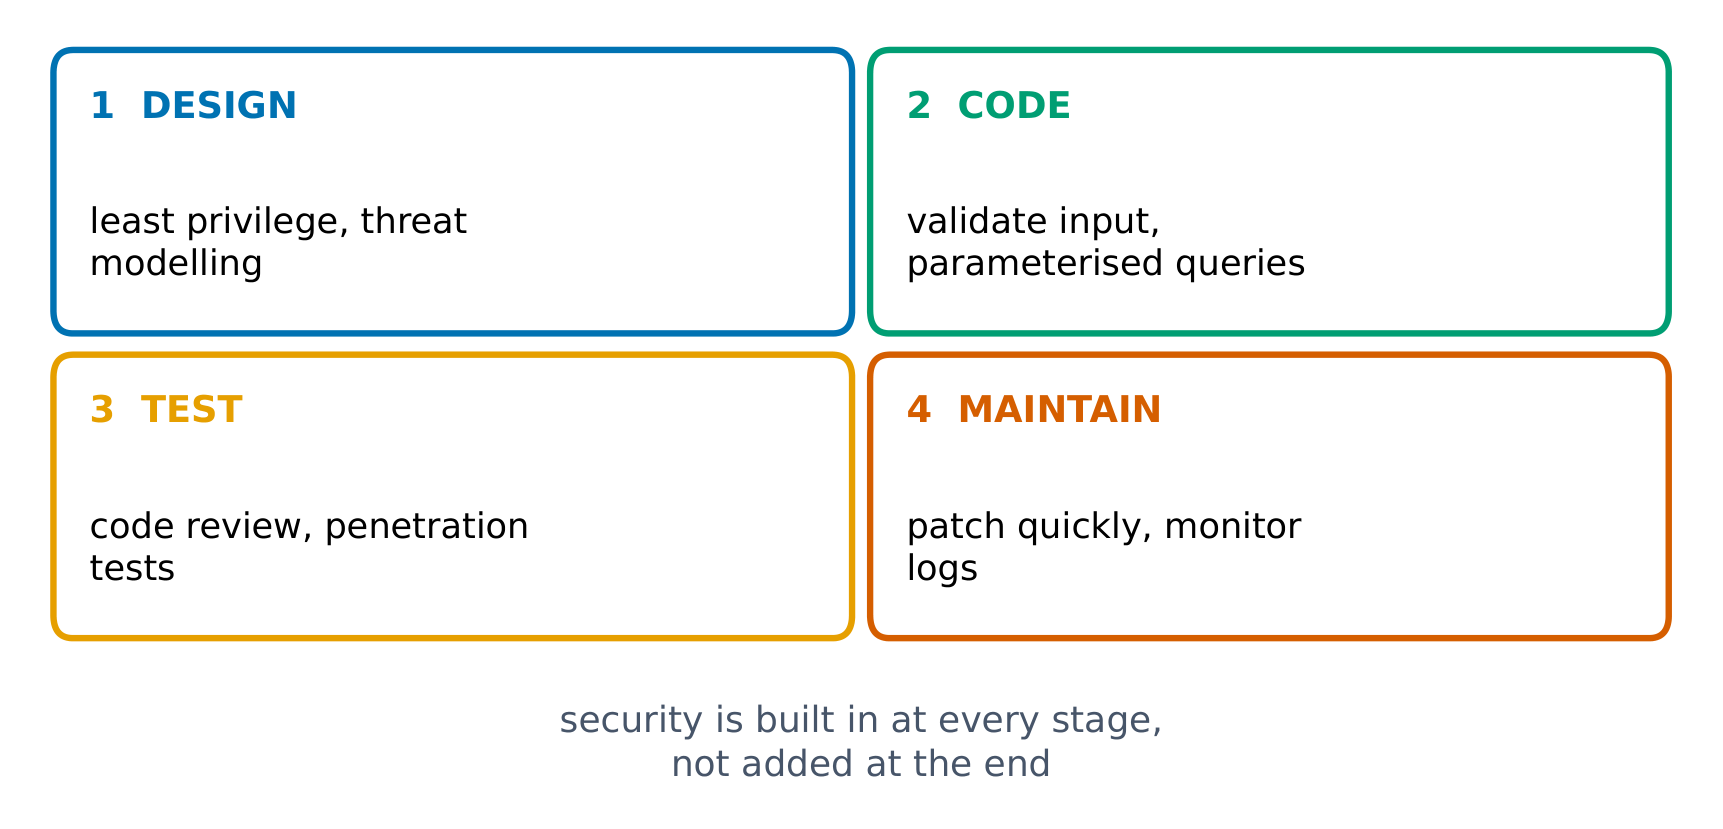
การสร้างความปลอดภัยในทุกขั้นตอนของวงจรชีวิตแอปพลิเคชัน
เลือก control สำหรับจุดหมายปลายทาง
แยกค่า SQL ออกจาก syntax, ปกป้อง output ของเบราว์เซอร์ตามบริบท และจำกัด paths ของไฟล์ที่ resolvent; ไม่มีการกรอง punctuation แบบ universal
"Secure by default" means a product ships with...
ความยาก 1/5 · 100 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
ค่าเริ่มต้นที่ปลอดภัยเปิดใช้งานการป้องกันตั้งแต่ต้น; แต่ไม่รับประกันระบบที่ปราศจากความอ่อนแอ
ฟิลด์ SQL แบบตัวเลขรับค่า 0 OR 1=1. Control ใดจะป้องกันไม่ให้ข้อมูลนี้กลายเป็น query syntax?
ความยาก 1/5 · 100 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
ข้อมูลไม่ต้องการเครื่องหมายอัญลูกบาศก์หรือกึ่งทศนิยม การผูกพารามิเตอร์จะเก็บไว้เป็นข้อมูล และควรตรวจสอบช่วงตัวเลขด้วย ส่วนการแปลง HTML มีจุดประสงค์สำหรับแหล่งปลายทางที่แตกต่างออกไป
รักษาความแตกต่างระหว่างค่ากับไวยากรณ์ SQL โดยใช้ ____ queries
ความยาก 1/5 · 100 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
ผูกแต่ละค่าแยกต่างหากแทนที่จะนำมารวมกันเป็นข้อความ SQL
ข้อใดใช้ควบคุมที่เหมาะสมกับแหล่งปลายทาง? เลือกทุกข้อที่ใช้ได้
ความยาก 2/5 · 140 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
สามการควบคุมแรกตรงกับแหล่งปลายทางของพวกมัน การห้ามใช้เครื่องหมายอัญลูกบาศก์อาจทำลายชื่อที่เป็นจริงและไม่ปกป้องทั้งสามบริบทนี้
จับคู่การควบคุมให้ตรงกับปลายทาง
- สำหรับ SQL injection ใช้ ** queries แบบพารามิเตอร์**: โครงสร้าง SQL ที่ตายตัวและค่าข้อมูลที่ผูกแยกต่างหาก การตรวจสอบความถูกต้องเพิ่มการตรวจสอบแต่ไม่แทนที่การผูกข้อมูล
- สำหรับ XSS แสดงข้อความธรรมดาด้วย API ข้อความปลอดภัยหรือใช้การเข้ารหัสเอาต์พุตสำหรับ HTML attribute หรือบริบทอื่น หากอนุญาตให้ใช้ HTML ให้ใช้ HTML sanitizer ที่เหมาะสม
- สำหรับ directory traversal แก้ไขเส้นทางที่ร้องขอและบังคับให้คงอยู่ภายในโฟลเดอร์ที่อนุญาต การปฏิเสธตัวอักษรอโพสโทรฟไม่ได้กำหนดขอบเขตนี้ออกมา
A single character blacklist cannot protect every destination. An age field can be abused with 0 OR 1=1, which needs no quotes or semicolon. The right defense keeps input out of the query's syntax. Validation must also check whether the age is a valid number in the allowed range.
Security by design หมายถึงการเพิ่มคุณสมบัติด้านความปลอดภัยหลังจากผลิตภัณฑ์เสร็จสิ้น
ความยาก 1/5 · 100 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
ไม่ถูกต้อง การออกแบบเพื่อความปลอดภัยสร้างระบบป้องกันไว้ตั้งแต่ขั้นตอนแรกของการพัฒนา แทนที่จะนำมาเสริมต่อในภายหลัง
A pupil search should accept the exact name O'Neill. Write a fixed query such as SELECT name FROM pupils WHERE name = ? and bind the entered name separately. An input such as ' OR '1'='1 then remains one name value rather than changing the query. When displaying a name, insert it as text; do not assemble executable HTML from it. This preserves legitimate input while protecting both destinations with their own controls.
สร้างความปลอดภัยในการออกแบบและเปิดใช้งานค่าเริ่มต้นที่ปลอดภัย ตรวจสอบข้อมูลนำเข้าสำหรับงาน เก็บค่า SQL แยกจาก syntax SQL เข้ารหัสหรือแสดงผลเอาต์พุตเบราว์เซอร์อย่างปลอดภัย และบังคับขอบเขตระบบไฟล์ อย่าอ้างว่าการลบสัญลักษณ์วรรคหยุดการโจมตีข้อมูลนำเข้าทั้งหมด