การปกป้องแอปพลิเคชันและข้อมูล: การควบคุมด้านการบริหารและการควบคุมการเข้าถึง
แนะนำใหม่| English | ความหมาย |
|---|---|
| at rest/æt rest/ | ข้อมูลที่จัดเก็บนิ่ง |
| in transit/ɪn ˈtrænsɪt/ | ข้อมูลระหว่างการส่งผ่าน |
| in use/ɪn juːs/ | ข้อมูลที่กำลังใช้งานอยู่ |
| PII/ˌpiː aɪ ˈaɪ/ | ข้อมูลระบุตัวตนส่วนบุคคล (PII) |
| PHI/ˌpiː eɪtʃ ˈaɪ/ | ข้อมูลสุขภาพที่ป้องกันได้ (PHI) |
| PCI/ˌpiː siː ˈaɪ/ | ข้อมูลบัตรชำระเงิน (PCI) |
| RBAC/ˈɑːbæk/ | การควบคุมการเข้าถึงตามบทบาท (RBAC) |
| RuBAC/ruː bæk/ | การควบคุมการเข้าถึงตามกฎ (RuBAC) |
| DAC/ˌdiː eɪ ˈsiː/ | การควบคุมการเข้าถึงแบบอิสระ (DAC) |
| MAC/mæk/ | การควบคุมการเข้าถึงแบบบังคับ (MAC) |
| principle of least privilege/ˈprɪnsɪpl ɒv liːst ˈprɪvɪlɪdʒ/ | หลักการสิทธิ์ต่ำสุด |
สถานะและกฎหมายของข้อมูล
- ข้อมูลสามารถอยู่ในสถานะ ขณะจัดเก็บ, ระหว่างส่งผ่าน, หรือ กำลังใช้งาน
- กฎหมายปกป้อง PII, PHI และ PCI
- ข้อมูลที่อ่อนไหวต้องได้รับมาตรการควบคุมที่เข้มงวดกว่า
โมเดลการควบคุมการเข้าถึงสี่ประเภท
- RBAC: การเข้าถึงขึ้นอยู่กับบทบาทของคุณ
- RuBAC: การเข้าถึงขึ้นอยู่กับเงื่อนไข (เช่น เวลา)
- DAC: เจ้าของเป็นผู้ตัดสินใจ MAC: ผู้ดูแลระบบกลางกำหนดระดับ
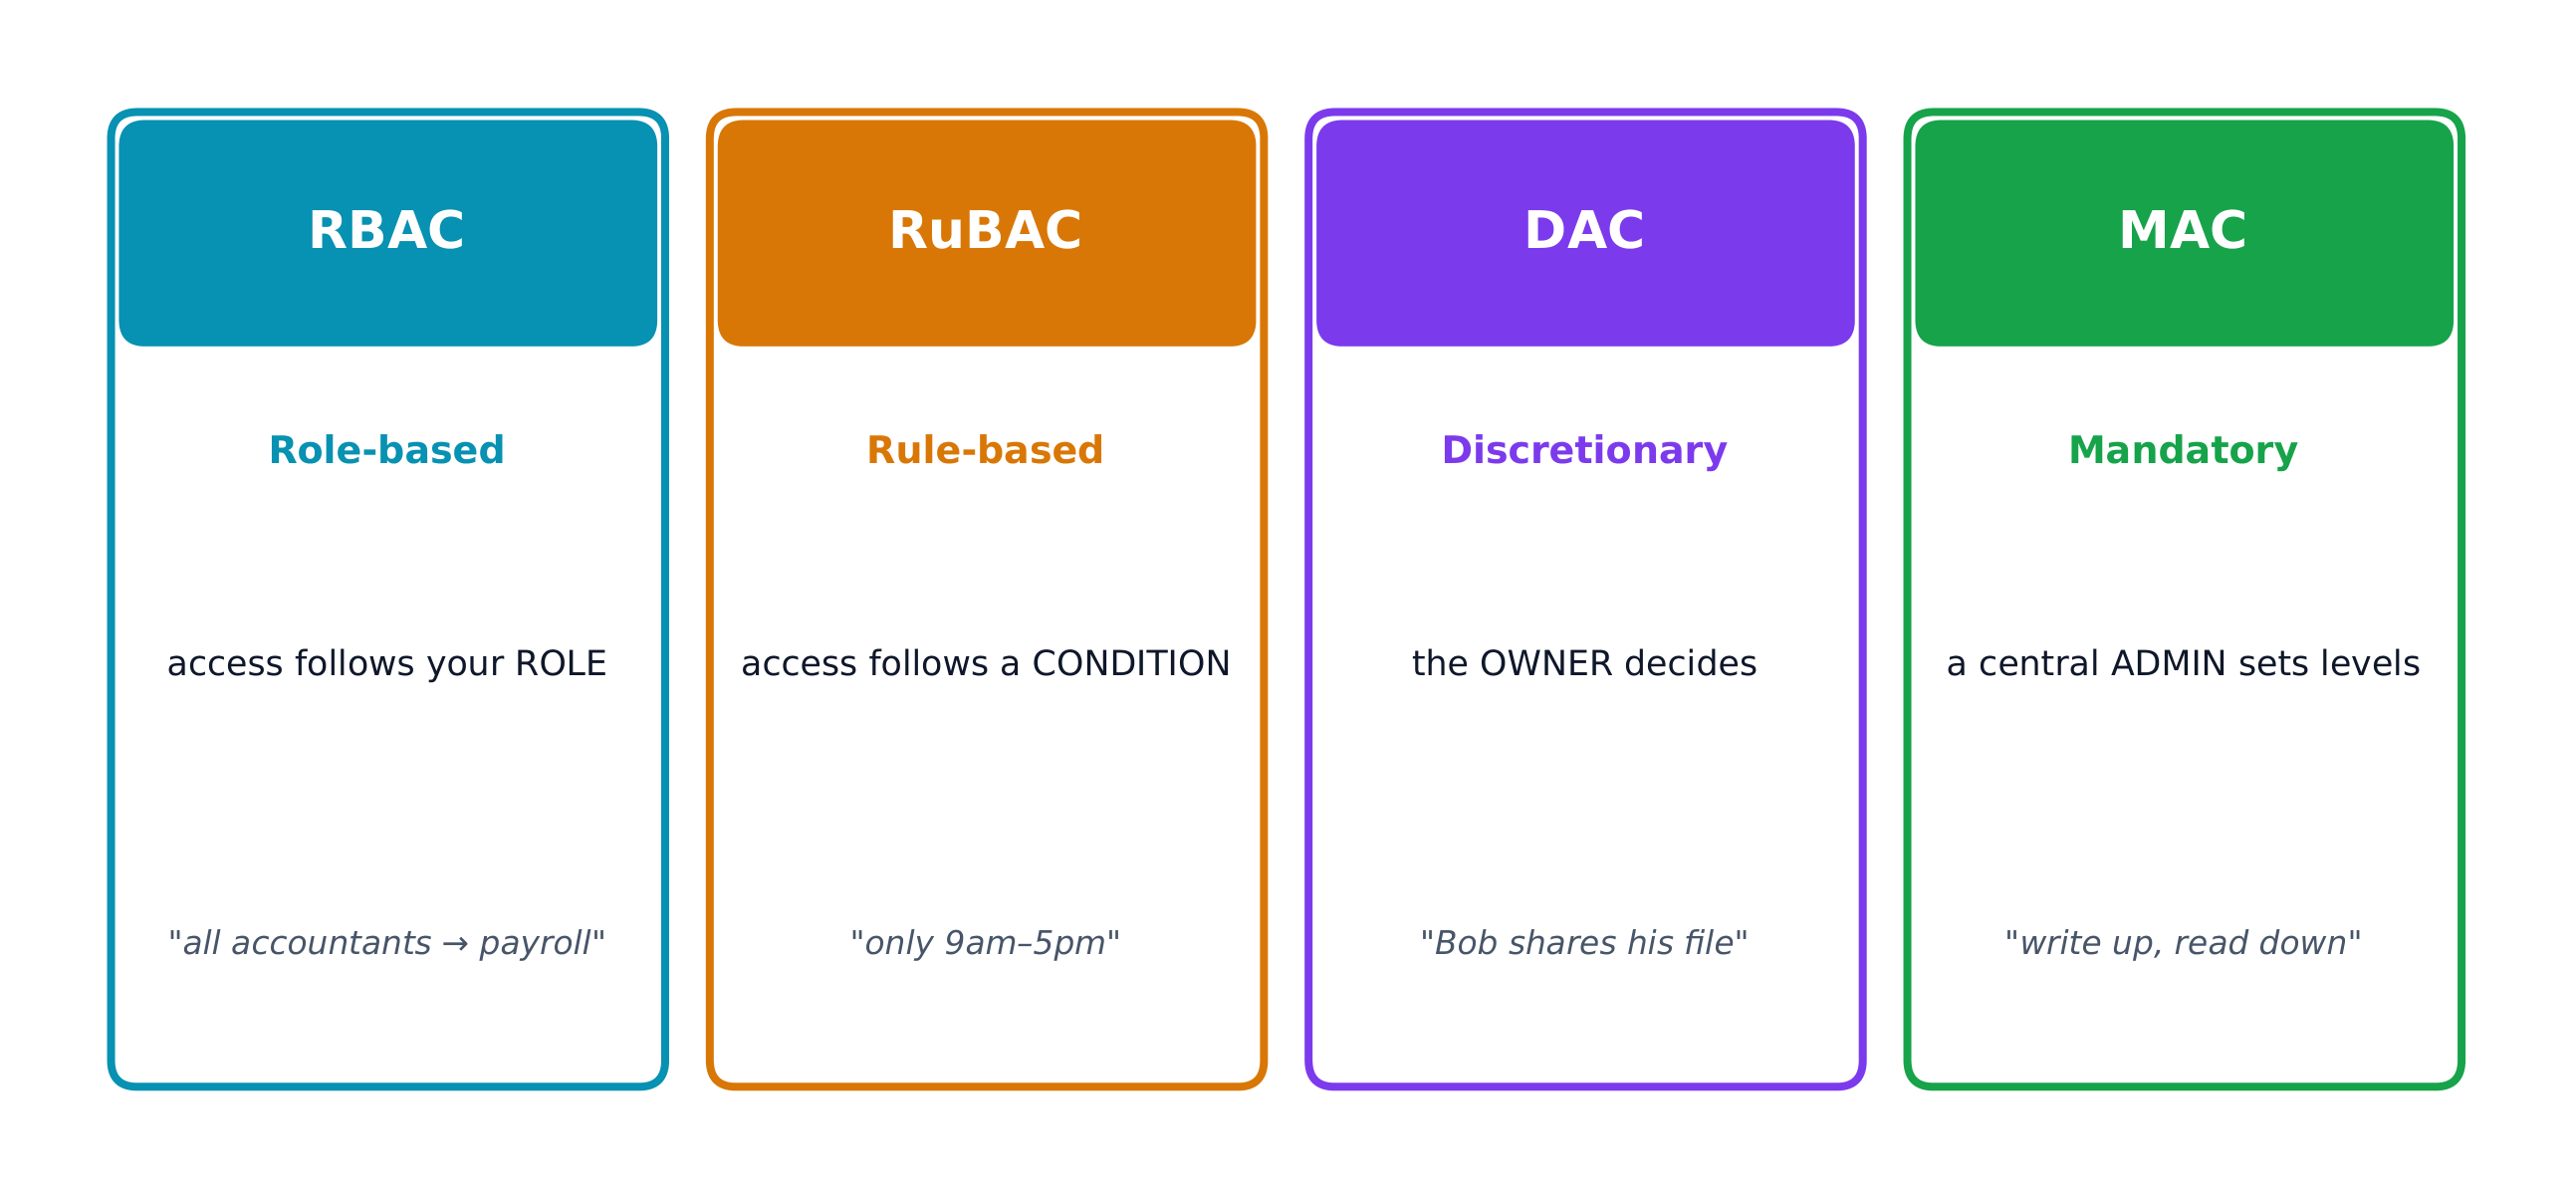
โมเดลการควบคุมการเข้าถึงสี่ประเภท โดยผู้ตัดสินใจในการเข้าถึง
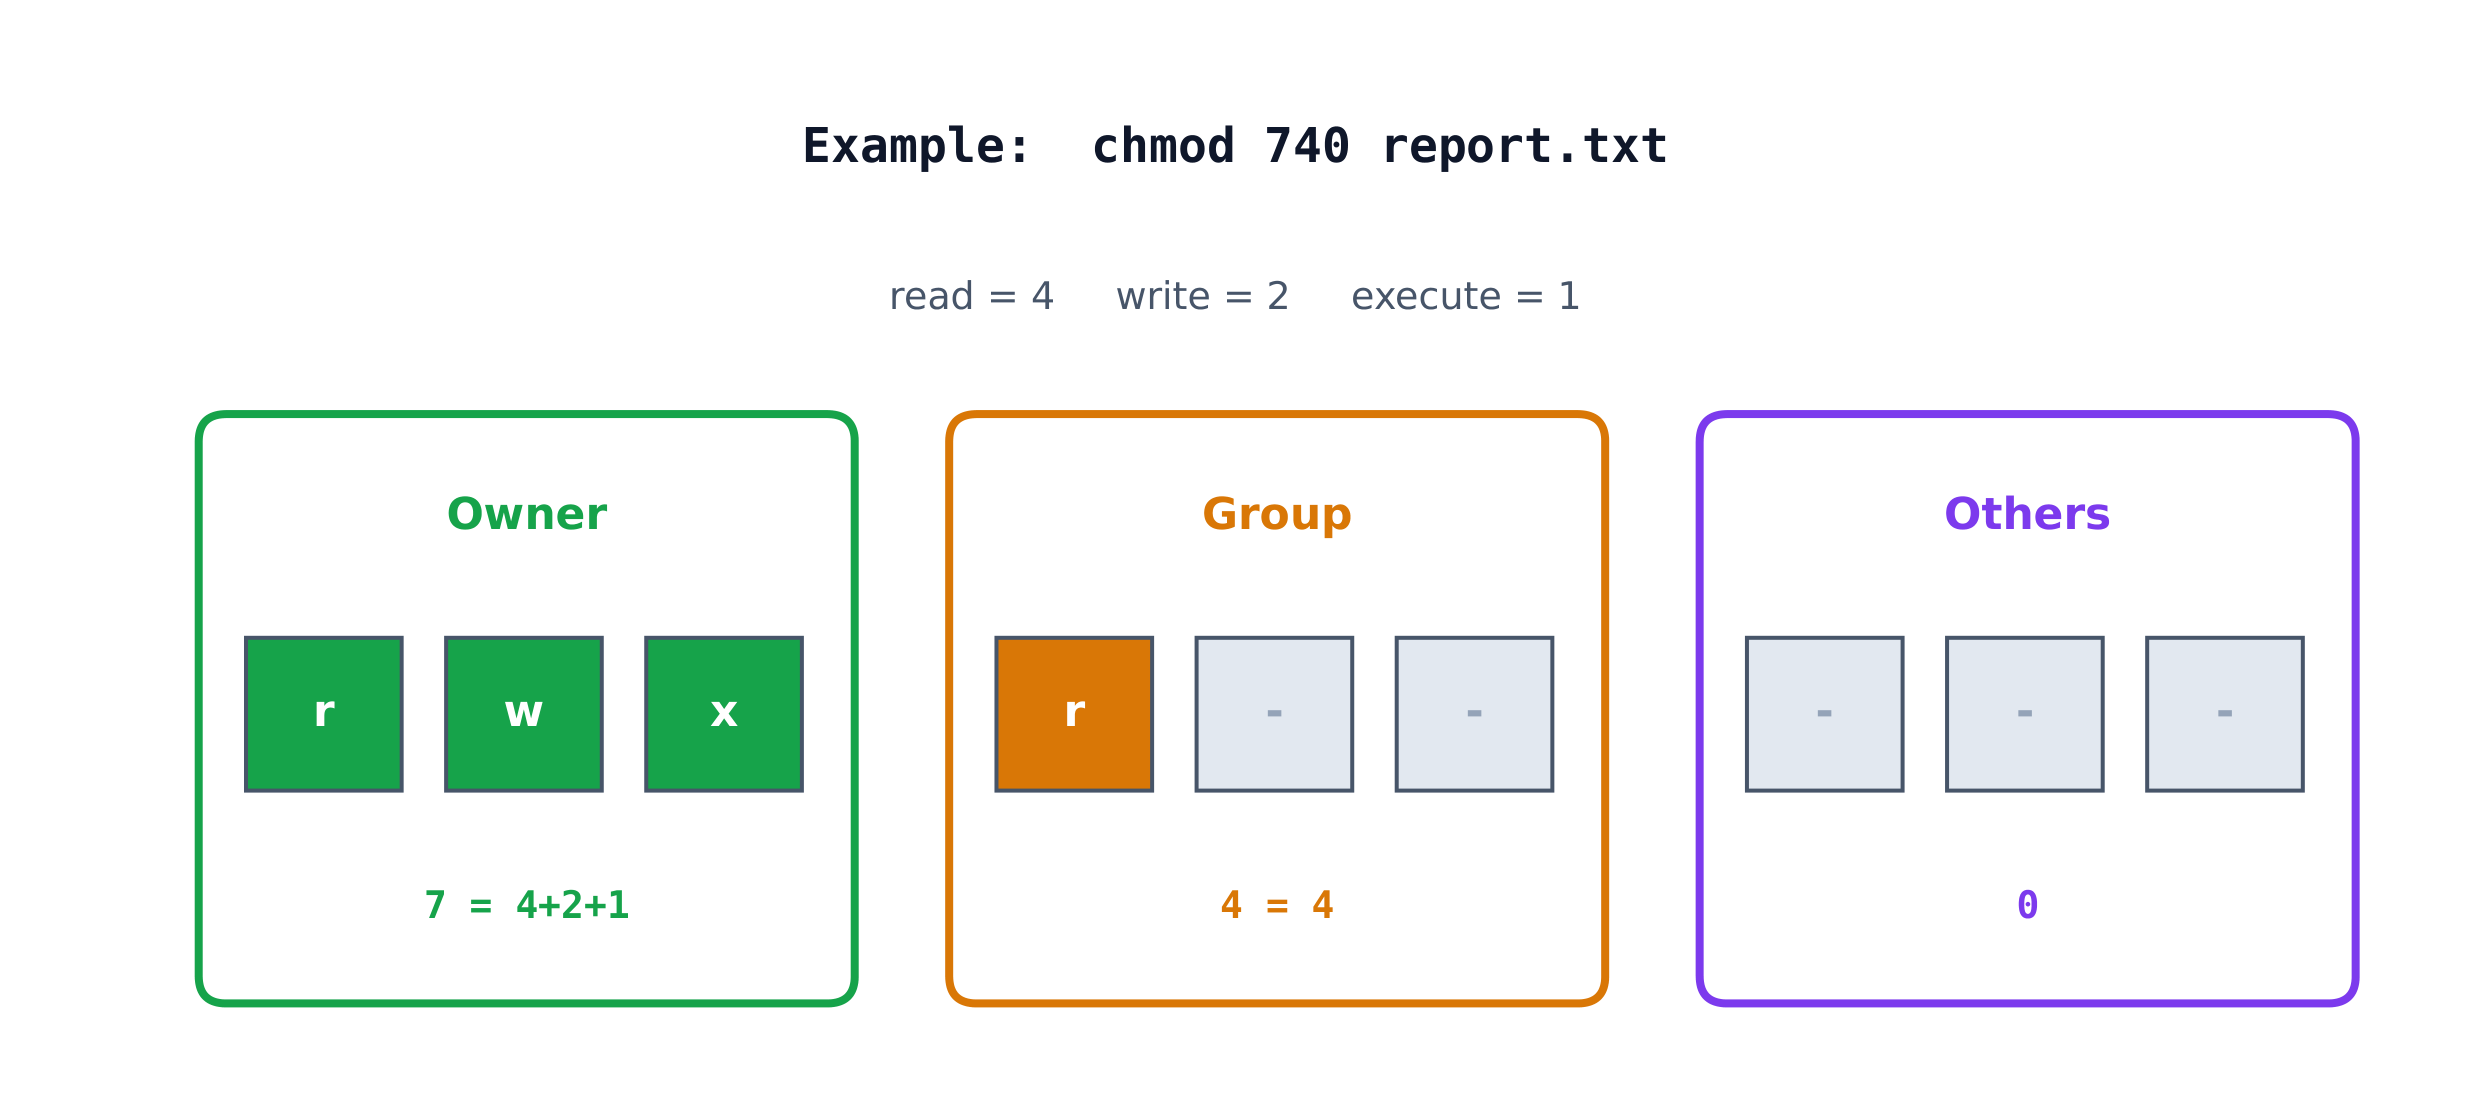
สิทธิ์ไฟล์ Linux: อ่าน เขียน และดำเนินการ สำหรับเจ้าของ กลุ่ม และผู้อื่น
โมเดลการควบคุมการเข้าถึงแบบใดสอดคล้องกับกฎ?
RBAC ตามบทบาทของคุณ; RuBAC ตามเงื่อนไข; DAC ให้เจ้าของตัดสินใจ; MAC ใช้ระดับกลาง
"อนุญาตให้เข้าถึงเฉพาะในช่วงเวลาทำการ" อธิบายโมเดลใด?
ความยาก 1/5 · 100 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
เงื่อนไข (เวลา) = RuBAC
ใน ____ access control เจ้าของไฟล์เป็นผู้ตัดสินใจว่าใครจะใช้ได้อีกบ้าง
ความยาก 1/5 · 100 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
DAC = เจ้าของตัดสินใจ
Linux权限
- แต่ละไฟล์มี อ่าน (4), เขียน (2), ดำเนินการ (1) สำหรับเจ้าของ กลุ่ม และผู้อื่น
chmod 640= เจ้าของอ่าน+เขียน (6), กลุ่มอ่าน (4), ผู้อื่นไม่มีสิทธิ์ (0)- หลักการสิทธิต่ำสุด เป็นแนวทางสำหรับทุกโมเดล
แยกแยะโมเดลการควบคุมการเข้าถึงทั้งสี่โดยดูที่ ผู้ตัดสินใจ ไม่ใช่ชื่อ RBAC = บทบาท ของคุณ, RuBAC = เงื่อนไข, DAC = เจ้าของ ไฟล์, MAC = ผู้ดูแลระบบ กลาง ข้อสอบจะอธิบายกฎแล้วให้คุณระบุชื่อโมเดล
เลขเพียงตัวเดียวที่กำหนดสิทธิ์อ่าน+เขียนสำหรับเจ้าของ, อ่านสำหรับกลุ่ม, ไม่มีสำหรับผู้อื่นคืออะไร? (chmod ___)
ความยาก 2/5 · 140 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
6 (4+2), 4, 0 → 640.
หลักการสิทธิ์ขั้นต่ำมอบสิทธิ์การใช้งานเต็มรูปแบบให้ผู้ใช้แต่ละคนเพื่อให้การทำงานไม่ถูกขัดขวาง
ความยาก 1/5 · 100 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
ไม่ถูกต้อง หลักการสิทธิ์ขั้นต่ำมอบสิทธิ์การใช้งานเฉพาะที่จำเป็นเท่านั้นให้กับแต่ละเอนทิటీโดยไม่เกินกว่านั้น เพื่อจำกัดความเสียหายหากบัญชีถูกบุกรุก
จับคู่โมเดลการเข้าถึงแต่ละชนิดกับผู้ตัดสินใจ
ความยาก 2/5 · 140 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
แต่ละโมเดลมีผู้ตัดสินใจที่แตกต่างกัน
เพื่อตั้งค่า report.txt ให้เจ้าของอ่านและเขียนได้ กลุ่มอ่านได้เท่านั้น และผู้อื่นไม่ได้รับสิทธิ์: อ่าน+เขียน = 4+2 = 6, อ่าน = 4, ไม่มี = 0 คำสั่งคือ chmod 640 report.txt
ข้อมูลถูกปกป้องโดย สถานะ ของมันและโดยกฎหมาย (PII/PHI/PCI) การควบคุมการเข้าถึง ใช้โมเดลสี่ประเภท — RBAC (บทบาท), RuBAC (เงื่อนไข), DAC (เจ้าของ), MAC (ระดับผู้ดูแลระบบ) — ทั้งหมดอยู่ภายใต้ สิทธิต่ำสุด ใน Linux สิทธิ์ไฟล์รวม อ่าน 4 + เขียน 2 + ดำเนินการ 1 ต่อกลุ่ม