Encryption and hashing
Введено| English | Значение |
|---|---|
| symmetric/sɪˈmetrɪk/ | симметричный |
| encryption/enˈkrɪpʃn/ | шифрование |
| asymmetric/ˌeɪsɪˈmetrɪk/ | асимметричный |
| plaintext/ˈpleɪntekst/ | открытый текст |
| ciphertext/ˈsaɪfətekst/ | шифротекст |
| decrypt/dɪˈkrɪpt/ | дешифровать |
| key pair/kiː peə/ | ключевая пара |
| public key/ˈpʌblɪk kiː/ | публичный ключ |
| private key/ˈpraɪvət kiː/ | закрытый ключ |
| session key/ˈseʃn kiː/ | сессионный ключ |
| cryptographic hash/ˌkrɪptəˈɡræfɪk hæʃ/ | криптографический хэш |
| digest/ˈdaɪdʒest/ | хеш-сумма |
Два незнакомца договариваются о секретном ключе на виду у всех
- Вот задача, которая звучит невозможной. Вы и магазин никогда не встречались и ничего не знаете друг о друге. Все ваши слова подслушивают все. Договоритесь о секретном ключе.
- До 1976 года ответ был: это невозможно: симметричное шифрование требует предварительной доставки ключа курьером или лично, поэтому военные кодовые книги печатались и отправлялись по почте.
- Затем Диффи, Хеллман, а позже Ривест, Шамир и Адлеман показали, что это возможно, используя ключ, который только запирает, и другой ключ, который только открывает. Каждая ваша онлайн-покупка основана на этом.
- Этот урок посвящен симметричному и асимметричному шифрованию, почему реальные системы используют оба типа, и односторонней функции, называемой хэшированием.
Словарь терминов
- Шифрование превращает читаемый открытый текст в нечитаемый шифротекст с помощью ключа; дешифрование — это обратное действие с подходящим ключом.
- Шифрование обеспечивает конфиденциальность: перехваченная копия не может быть прочитана. Оно не предотвращает перехват, задержку или удаление данных.
- Надежность зависит от ключа, а не от сохранения алгоритма в тайне. Алгоритмы публикуются и изучаются именно для того, чтобы уязвимости находили друзья, а не враги.
Симметричное шифрование
- Симметричное шифрование использует один и тот же ключ для шифрования и дешифрования. AES является стандартным примером.
- Оно быстрое, поэтому подходит для объемных данных: весь диск, видеопоток, большой файл.
- Его слабость — распределение ключей: ключ должен достичь другой стороны без перехвата, и если он перехвачен, вся схема нарушена. Для $n$ человек, которые хотят общаться приватно парами, количество необходимых ключей растет пропорционально квадрату $n$.
A shift cipher (symmetric key)
Caesar's cipher shifts every letter forward by a fixed key. The SAME key both encrypts and decrypts — that is what symmetric means. Try to read the ciphertext without knowing the shift.
Symmetric encryption uses:
Сложность 1/5 · 100 монет + небольшой бонус за первое завершение сегодня
Symmetric encryption shares one secret key — fast, but it must be distributed securely.
Асимметричное шифрование
- Асимметричное шифрование предоставляет каждому пользователю пару ключей: открытый ключ, который они публикуют для всего мира, и закрытый ключ, который они никогда не раскрывают.
- Всё, что зашифровано открытым ключом, может быть расшифровано только соответствующим закрытым ключом. Поэтому, чтобы отправить Алисе конфиденциальное сообщение, вы шифруете его её открытым ключом, и прочитать его сможет только она.
- Предварительный обмен ключами не требуется, что решает проблему, поставленную в начале урока. Цена этого — значительно меньшая скорость, поэтому оно не используется для больших объемов данных.
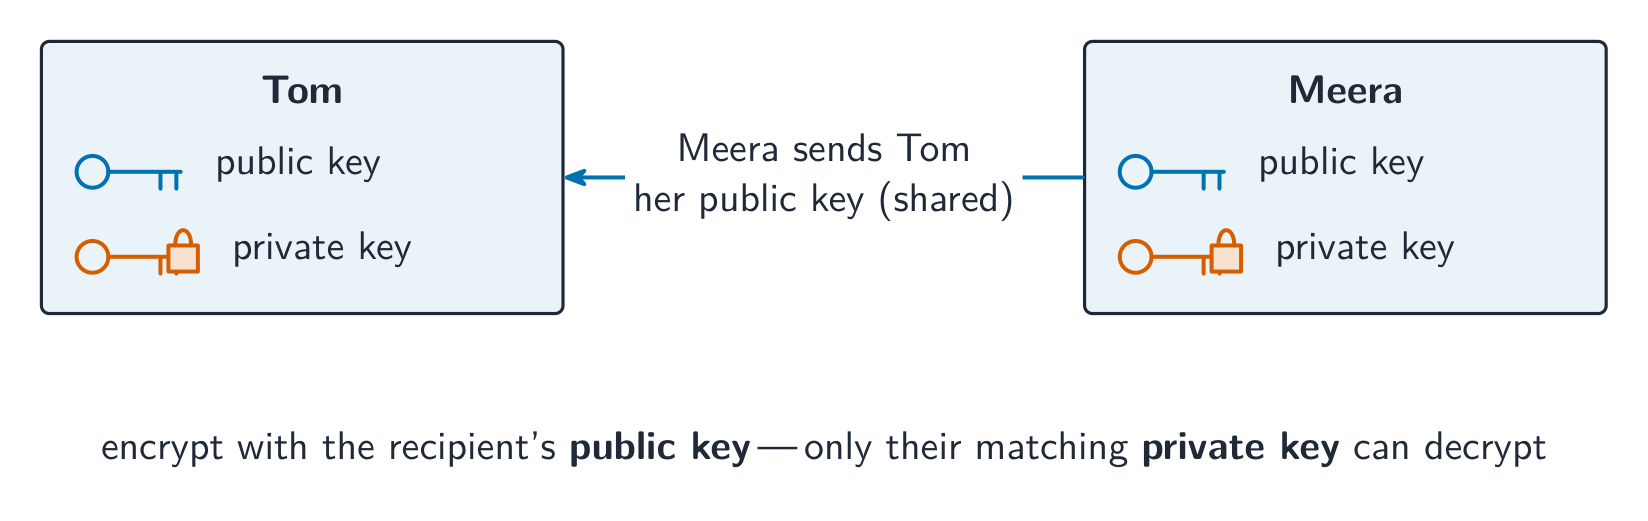
Один ключ запирает, другой открывает, и только один из них является секретным
Match each cryptographic tool to what it uses.
Сложность 2/5 · 140 монет + небольшой бонус за первое завершение сегодня
Symmetric is fast but needs key sharing; asymmetric solves that with a key pair; hashing is one-way; HTTPS combines them.
To send a confidential message to Alice using asymmetric encryption, you encrypt with:
Сложность 1/5 · 100 монет + небольшой бонус за первое завершение сегодня
Encrypting with the recipient's public key means only their matching private key can decrypt it.
Match each kind of encryption to its main weakness.
Сложность 2/5 · 140 монет + небольшой бонус за первое завершение сегодня
The hybrid scheme uses each to cover the other's weakness: asymmetric to deliver the key, symmetric to carry the data.
Разобранный пример: отправка конфиденциального сообщения
- Объясните, как асимметричное шифрование позволяет Бобу отправить конфиденциальное сообщение Алисе, даже если они никогда не встречались. [3]
- Алина публикует свой открытый ключ, который может иметь кто угодно, включая прослушивателя.
- Боб шифрует сообщение открытым ключом Алисы. Шифротекст может быть расшифрован только соответствующим закрытым ключом.
- Алина расшифровывает его своим закрытым ключом, который она никогда не передавала. Прослушиватель, владеющий открытым ключом и шифротекстом, не сможет восстановить сообщение.
- Самая частая ошибка — утверждать, что Боб шифрует своим собственным ключом. Отследите, чей ключ используется на каждом шаге.
Bob wants Alice to be sure a message really came from him. Which key does Bob use to create the digital signature?
Сложность 1/5 · 100 монет + небольшой бонус за первое завершение сегодня
Only Bob holds his private key, so only he can produce the signature; Alice checks it with Bob's public key. Confidentiality uses the receiver's keys, a signature uses the sender's.
Гибридный подход, который происходит на самом деле
- Симметричное быстрое, но не может безопасно обмениваться ключом; асимметричное может обмениваться ключом, но медленное. Реальные системы используют каждое там, где оно эффективно.
- Клиент генерирует случайный ключ сессии, шифрует этот небольшой ключ открытым ключом сервера и отправляет его. Сервер расшифровывает его своим закрытым ключом, и теперь обе стороны имеют одинаковый ключ сессии.
- Каждый байт фактической переписки затем шифруется симметрично этим ключом сессии: быстро, а медленный асимметричный шаг произошел только один раз, над несколькими байтами.
- Именно так работают HTTPS и SSH.
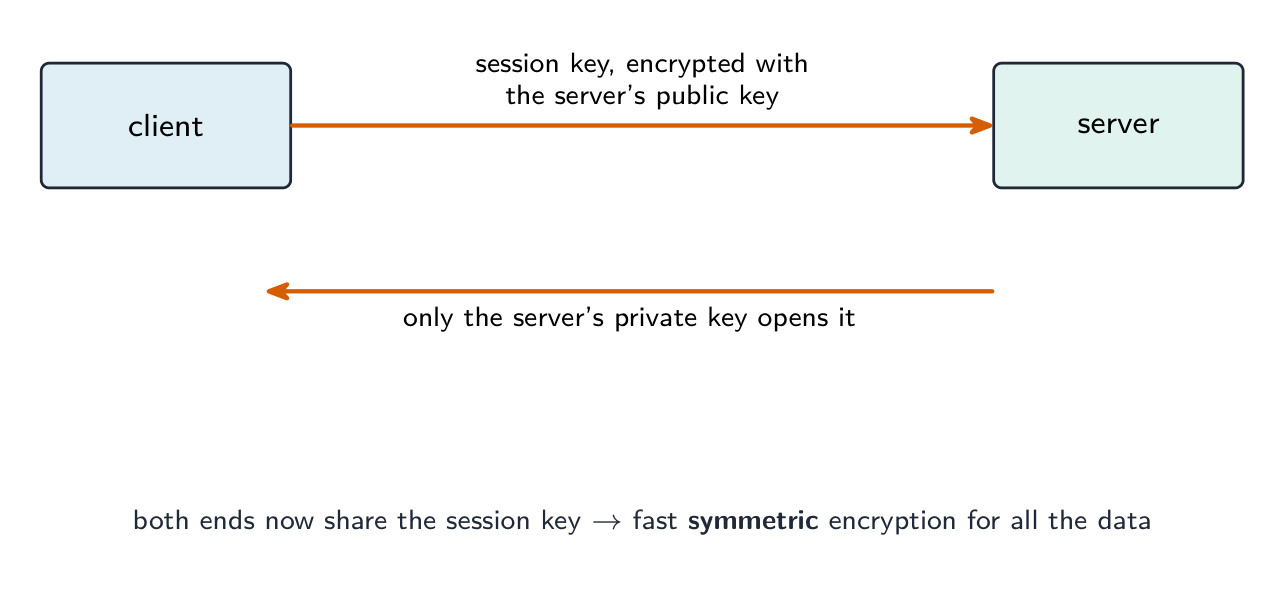
Асимметричное для согласования ключа, симметричное для передачи данных
In the hybrid approach used by HTTPS, asymmetric encryption is used to:
Сложность 1/5 · 100 монет + небольшой бонус за первое завершение сегодня
Slow asymmetric crypto just shares a session key; the bulk data then uses fast symmetric encryption.
Put the steps of the hybrid scheme used by HTTPS in order.
Сложность 3/5 · 200 монет + небольшой бонус за первое завершение сегодня
The slow asymmetric step runs once, on a few bytes; everything after it is fast symmetric encryption.
Хэширование
- Криптографический хэш преобразует входные данные любого размера в фиксированный размер хеш-сумму. Один и тот же вход всегда дает одну и ту же хеш-сумму, а небольшое изменение входа полностью меняет хеш-сумму.
- Это односторонняя функция: входные данные нельзя восстановить из хеш-суммы. В этом и заключается суть, и именно это отличает её от шифрования, которое предназначено для обратного преобразования.
- Применение: хранение паролей, когда система хранит только хеш-сумму и сравнивает их при входе, так что украденная база данных не даст паролей; и проверка целостности, когда хеш-сумма файла пересчитывается и сравнивается для выявления любых изменений.
A cryptographic hash produces a fixed-size ____ from an input of any size.
Сложность 1/5 · 100 монет + небольшой бонус за первое завершение сегодня
The same input always gives the same digest, a small change gives a completely different one, and the input cannot be recovered from it.
Разобранный пример: почему пароли хэшируют, а не шифруют
- Веб-сайт хранит пароли пользователей в виде хешей, а не зашифрованного текста. Объясните почему.
- Шифрование обратимо: где-то существует ключ, который возвращает сохраненное значение обратно в пароль, и злоумышленник, получивший базу данных, может также получить этот ключ.
- Хэширование одностороннее, поэтому украденная база данных хеш-сумм не даст паролей, и даже сотрудники самого сайта не смогут их прочитать.
- Вход всё ещё работает, потому что система хэширует то, что ввел пользователь, и сравнивает хеш-суммы, а не сами пароли.
Hashing and the avalanche effect
A hash is one-way: easy to compute, practically impossible to reverse. A tiny change in the input flips a large, unpredictable part of the output — the avalanche effect that makes hashes good for passwords.
A cryptographic hash is one-way (you cannot recover the input from the digest) and shows the avalanche effect — a tiny change in the input flips a large, unpredictable part of the output.
Сложность 1/5 · 100 монет + небольшой бонус за первое завершение сегодня
One-wayness plus avalanche is what makes hashes good for storing passwords and checking integrity.
Why store passwords as hashes rather than encrypted? Select все that apply.
Сложность 2/5 · 140 монет + небольшой бонус за первое завершение сегодня
A fixed-size digest may indeed be shorter, but that is not the security reason. Irreversibility is.
Потерянные баллы
- Чтобы отправить кому-то конфиденциальное сообщение, используйте их открытый ключ, а не свой. Называйте чей ключ на каждом шаге.
- Слабое место симметричного шифрования — распределение ключей; слабое место асимметричного — скорость. Гибридный подход использует каждый из них для компенсации недостатков другого.
- Хэширование является односторонним и не является шифрованием: здесь нет ключа, и нечего расшифровывать.
- Шифрование обеспечивает только конфиденциальность. Оно не предотвращает перехват, удаление или незаметное изменение сообщения: для этого необходим хэш-контроль.
Вы поняли
- Шифрование превращает открытый текст в зашифрованный текст с помощью ключа и обеспечивает только конфиденциальность; надежность заключается в секретности ключа, а не в сокрытии алгоритма.
- Симметричное: один общий ключ, высокая скорость, подходит для пакетной передачи данных, уязвимо при распределении ключей · Асимметричное: открытый ключ для шифрования и закрытый ключ для дешифрования, не требует предварительного обмена, но работает медленно
- Гибридная система, используемая в HTTPS и SSH, отправает случайный сессионный ключ, зашифрованный асимметрично, а затем передает данные симметрично.
- Криптографический хэш создает фиксированную по размеру хэш-сумму (дигест), является односторонним и используется для паролей и проверки целостности.