TLS, certificados e assinaturas digitais
Introduzido| English | Significado |
|---|---|
| TLS/ˌtiː el ˈes/ | TLS |
| digital certificate/ˈdɪdʒɪtl səˈtɪfɪkət/ | certificado digital |
| digital signature/ˈdɪdʒɪtl ˈsɪɡnɪtʃə/ | assinatura digital |
| authenticity/ɔːθənˈtɪsɪti/ | autenticidade |
| integrity/ɪnˈteɡrɪti/ | integridade |
| Certificate Authority/səˈtɪfɪkət əˈθɒrɪti/ | Autoridade Certificadora |
Apenas a criptografia não teria ajudado
- Suponha que sua conexão com seu banco seja perfeitamente criptografada, e suponha que um atacante fique entre você e o banco, mantendo uma conexão criptografada com cada lado.
- Todo byte é criptografado. Todo byte também é lido e alterado pelo atacante. A criptografia fez exatamente o que prometeu e não protegeu nada que importasse.
- O que faltava não era sigilo, mas identidade: prova de que a chave pública para a qual você criptografou pertence ao banco e não a quem respondeu.
- Esta lição trata das três coisas que fecham essa lacuna: TLS para a conexão, um certificado digital para identidade e uma assinatura digital para autenticidade e integridade.
O que o TLS oferece
- TLS, Transport Layer Security, sucessor do SSL, é o protocolo que segura dados em trânsito. Ele fornece três coisas juntas, e o exame quer que todas as três sejam nomeadas.
- Criptografia, para que um interceptador leia apenas texto cifrado. Autenticação, para que o cliente saiba com qual servidor está se comunicando. Integridade, para que qualquer adulteração em trânsito seja detectada.
- É o que o cadeado no navegador significa, e é usado pelo HTTPS, e-mail seguro, VPNs e bancário online.
TLS fornece qual combinação de proteções para dados em trânsito?
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
TLS criptografa o tráfego, autentica o servidor (via certificado) e detecta adulteração (integridade).
Quais proteções o TLS fornece para dados em trânsito? Selecione todas as que se aplicam.
Dificuldade 2/5 · Moedas 140 + pequeno bônus na primeira conclusão hoje
A entrega é tarefa do TCP. O TLS adiciona confidencialidade, identidade e detecção de adulteração acima dele.
O handshake (negociação inicial)
- O cliente propõe os conjuntos de cifra que suporta. O servidor responde com sua escolha e seu certificado digital, que contém sua chave pública.
- O cliente verifica o certificado. Se estiver satisfeito, os dois lados usam criptografia assimétrica para combinar uma chave de sessão fresca.
- Todo tráfego subsequente é criptografado simetricamente com essa chave de sessão: rápido, e com chave renovada para esta única conversa.
- A verificação do certificado é a etapa que derrota o ataque no gancho. Sem ela, o cliente concordaria tranquilamente em combinar uma chave de sessão com o atacante.
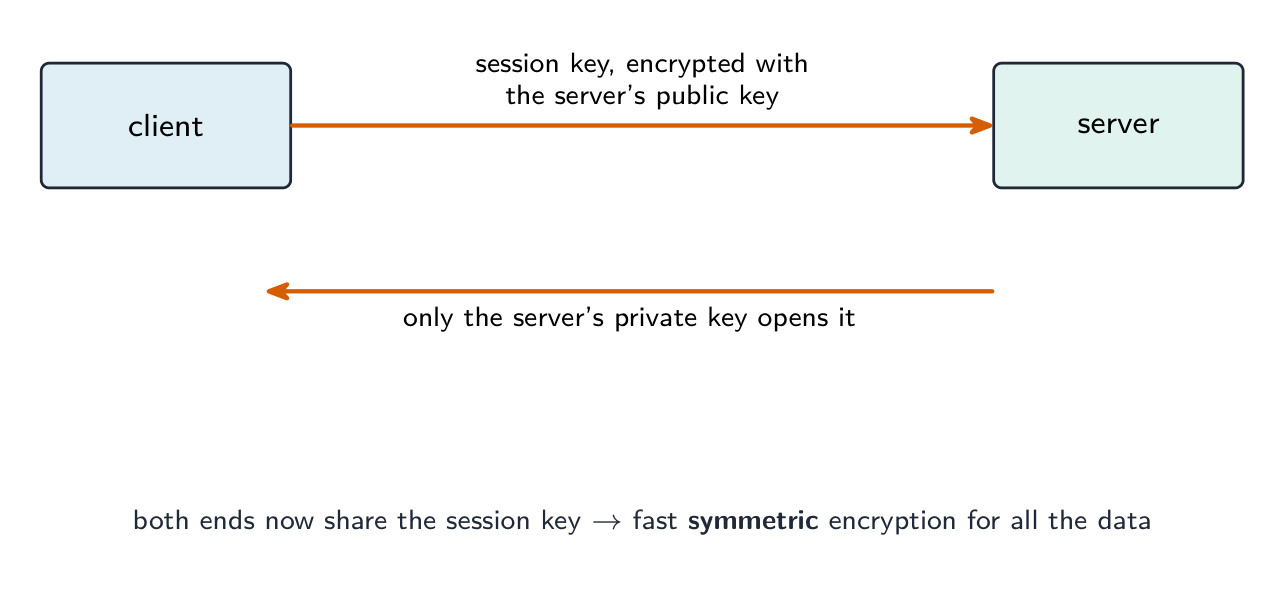
*Assimétrico para combinar a chave, simétrico para tudo depois
O handshake TLS
Passe por cima do que acontece antes que um cadeado apareça. A criptografia de chave pública lenta é usada apenas para combinar uma chave compartilhada; a página real viaja sob criptografia simétrica rápida.
Coloque as etapas do handshake TLS em ordem.
Dificuldade 3/5 · Moedas 200 + pequeno bônus na primeira conclusão hoje
A verificação do certificado vem antes do acordo de chaves, que é o que impede um homem-no-meio de combinar uma chave com o cliente.
Certificados digitais
- Um certificado digital vincula uma identidade, domínio ou organização a uma chave pública, e é assinado por uma Autoridade Certificadora confiável (CA).
- Contém o sujeito cuja identidade certifica, a chave pública do sujeito, o emissor, um período de validade e a assinatura digital da CA sobre tudo isso.
- A assinatura é o que o torna confiável: qualquer um pode criar um documento alegando ser um banco, mas apenas a CA pode produzir uma assinatura que verifique com a chave pública da CA.
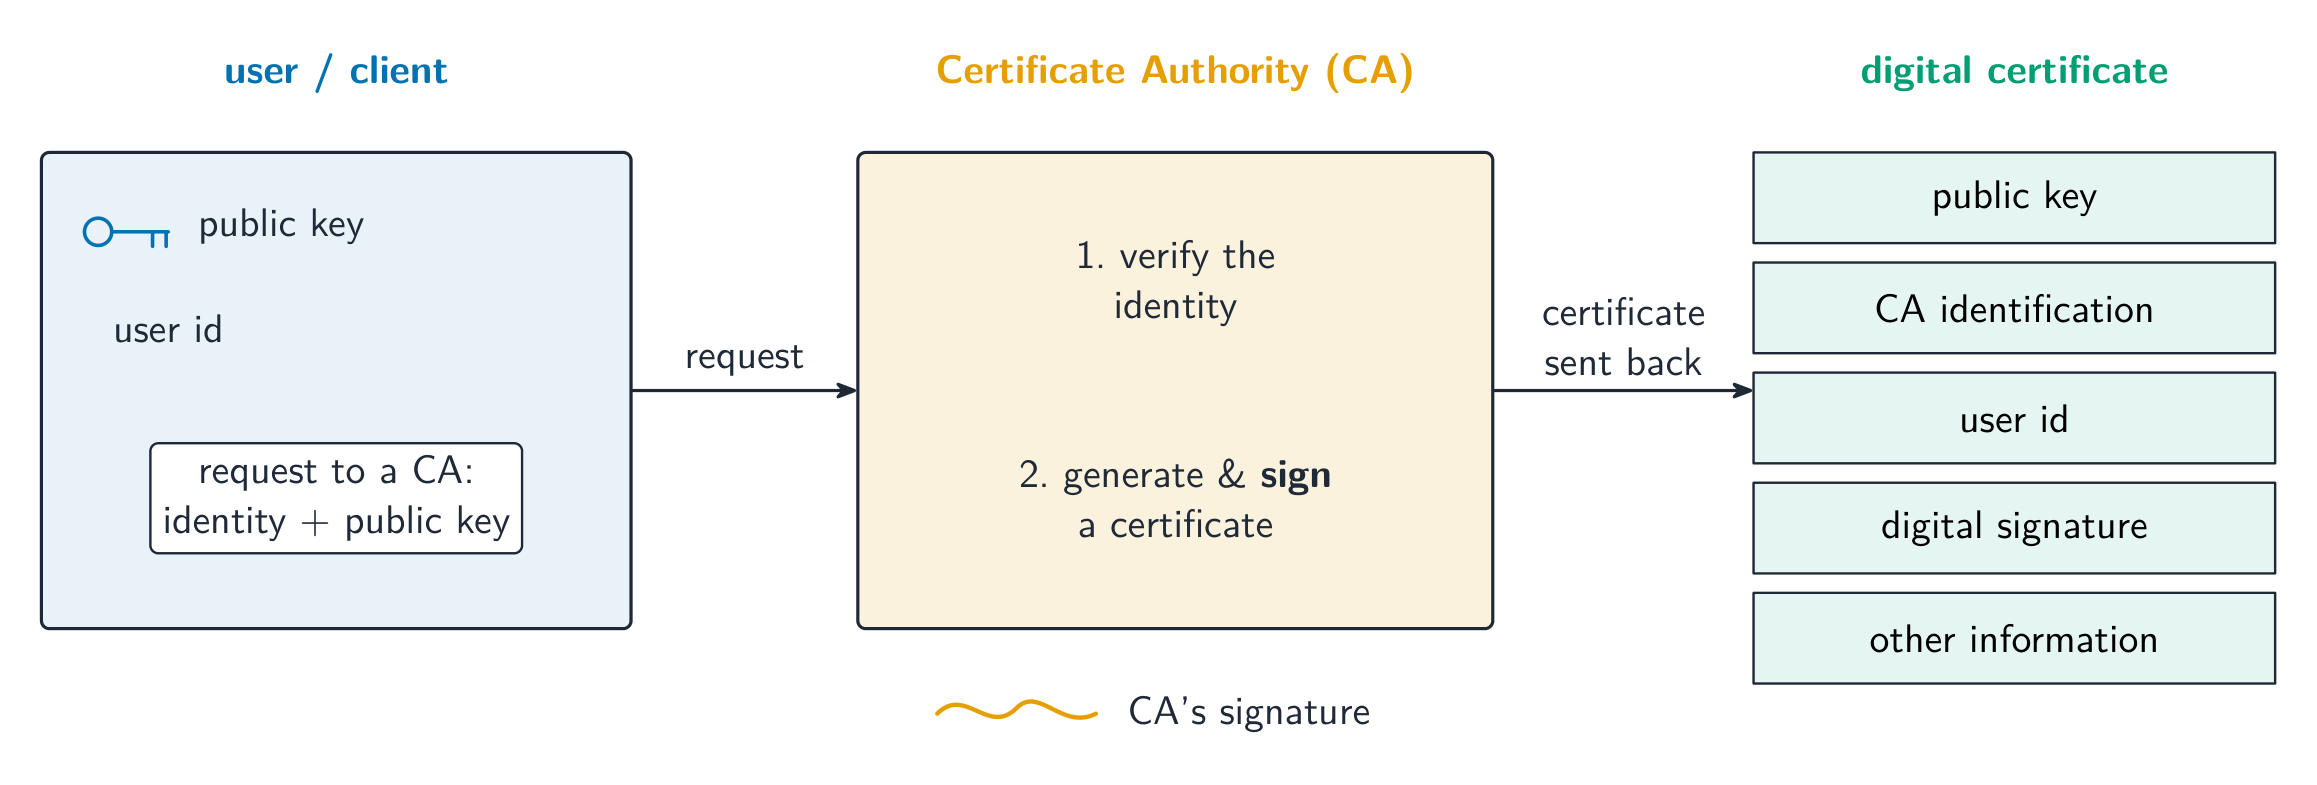
*Uma terceira parte confiável garante que esta chave pertence a este nome
Combine cada mecanismo de segurança com o que ele faz.
Dificuldade 2/5 · Moedas 140 + pequeno bônus na primeira conclusão hoje
Um certificado garante uma chave pública; uma assinatura usa a chave privada para provar quem enviou e que nada mudou.
Exemplo resolvido: como um cliente verifica um certificado
- Descreva as verificações que um navegador faz no certificado digital de um site. [4]
- Verifica se o certificado está dentro de seu período de validade, nem expirado nem ainda não válido.
- Verifica se o nome do sujeito corresponde ao domínio que o usuário solicitou, que é a verificação que captura um atacante apresentando um certificado genuíno para um site diferente.
- Verifica a assinatura da CA no certificado usando a chave pública da CA, provando que o certificado não foi alterado.
- Segue a cadeia até uma CA raiz que o navegador já confia. Se alguma verificação falhar, o navegador exibe o aviso "a conexão não é privada".
Ao verificar um certificado, o cliente verifica se ele está:
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
O navegador verifica datas de validade, se o nome do sujeito corresponde ao site e a assinatura da CA até uma raiz confiável.
O que torna um certificado digital digno de confiança?
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
Qualquer um pode escrever um documento alegando ser um banco e colocar uma chave nele. Apenas a CA pode produzir uma assinatura que verifique com a chave pública da CA.
Assinaturas digitais
- Uma assinatura digital comprova a autenticidade, quem enviou a mensagem, e a integridade, de que ela não foi alterada. Ela não criptografa a mensagem nem a torna secreta.
- Para assinar: o remetente passa a mensagem por uma função de hash para produzir um resumo, depois criptografa esse resumo com sua própria chave privada. O resumo criptografado é a assinatura, e viaja junto com a mensagem.
- Para verificar: o receptor descriptografa a assinatura com a chave pública do remetente para recuperar o resumo, faz hash da mensagem recebida por conta própria e compara as duas.
- Se coincidirem, apenas o titular da chave privada poderia ter feito a assinatura (autenticidade) e a mensagem não pode ter mudado (integridade), pois qualquer alteração produziria um hash diferente.
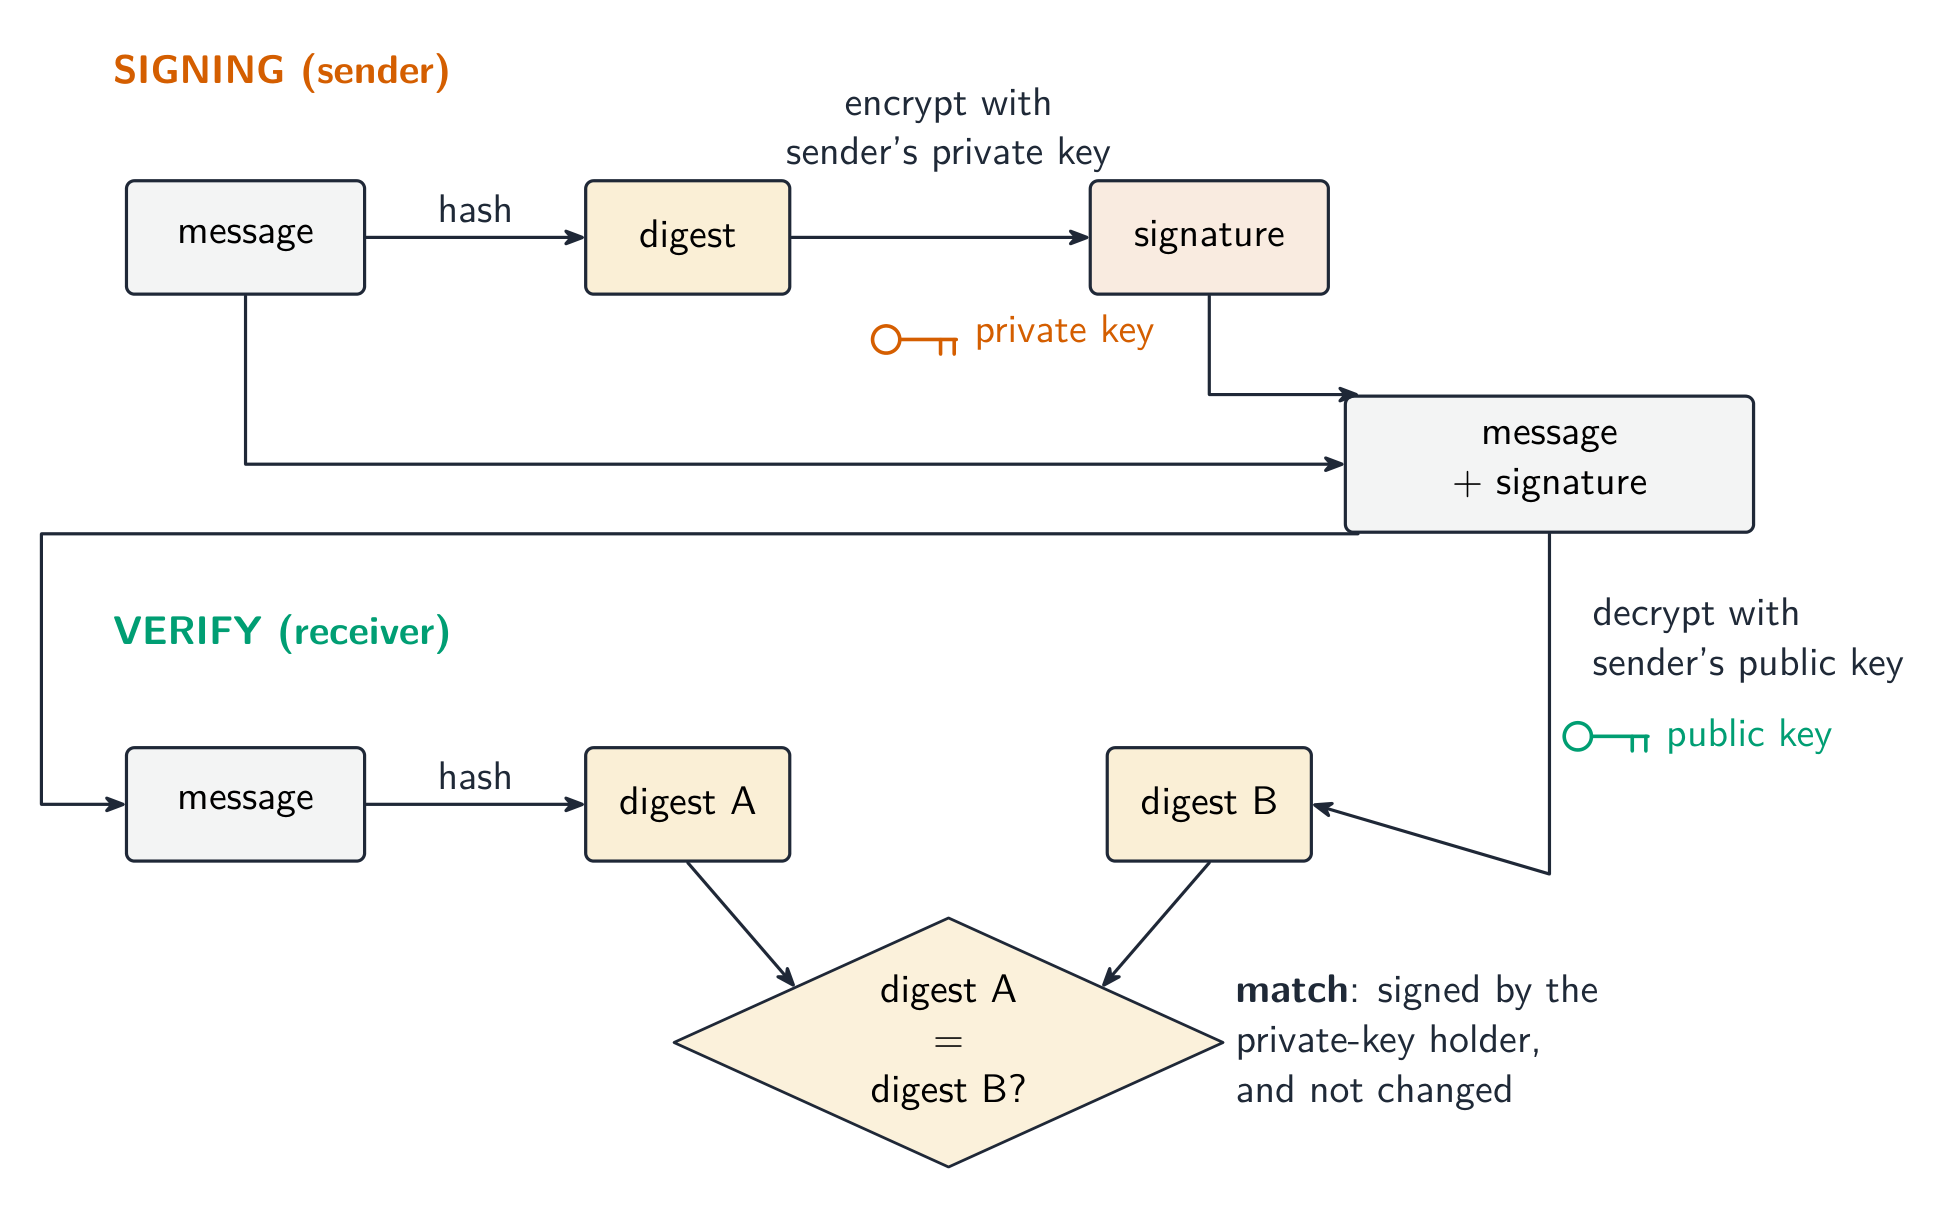
*Assine o resumo com a chave privada, verifique com a chave pública
Para criar uma assinatura digital, o remetente:
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
Assinar = fazer o hash da mensagem, depois criptografar o digest com a chave privada; o receptor verifica com a chave pública.
Uma assinatura digital prova autenticidade e integridade (quem assinou e que nada mudou) mas NÃO esconde a mensagem — você deve criptografá-la também para confidencialidade.
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
Assinar e criptografar são objetivos separados: a assinatura prova origem/integridade; a criptografia mantém o conteúdo secreto.
Para assinar uma mensagem, o remetente cripta seu digest com sua própria ____ chave.
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
O receptor então a descriptografa com a chave pública do remetente. Apenas o titular da chave privada poderia ter produzido uma assinatura que abre dessa forma.
Exemplo resolvido: por que as chaves estão invertidas
- Em mensagens confidenciais, o remetente usa a chave pública do destinatário. Na assinatura, o remetente usa sua própria chave privada. Explique o motivo.
- Para confidencialidade, você quer que apenas uma pessoa possa ler a mensagem, então você fecha com a chave que todos têm e ela abre apenas com a única chave que ninguém mais tem.
- Para uma assinatura, você quer que todos possam verificar e apenas você possa produzir a assinatura, então você fecha com a chave que só você tem e ela abre com a chave que todos têm.
- A direção do par de chaves decorre do que você está tentando provar. Essa é a ideia mais testada no tópico.
Criptografar uma conexão sozinha é suficiente para parar um ataque homem-no-meio.
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
A criptografia protege um canal para quem quer que esteja na outra ponta. O certificado prova quem é esse alguém, que é por isso que a verificação é o passo que sustenta o peso.
Adquirindo um certificado
- O proprietário do servidor gera um par de chaves e envia a chave pública e detalhes de identidade à Autoridade Certificadora. A chave privada permanece com o proprietário. A CA verifica o controle do domínio ou da identidade exigida pelo tipo de certificado.
- A CA assina um certificado vinculando aquela identidade à chave pública, usando a chave privada da CA, e o retorna para instalação. Um certificado é uma evidência pública sobre uma chave, não um contêiner para a chave secreta do proprietário.
Itens que pertencem a um pedido de certificado à CA? Selecione todos os aplicáveis.
Dificuldade 2/5 · Moedas 140 + pequeno bônus na primeira conclusão hoje
A CA verifica a identidade alegada e a vincula à chave pública. A chave privada do solicitante permanece em segredo.
Organize as etapas para adquirir um certificado digital.
Dificuldade 3/5 · Moedas 200 + pequeno bônus na primeira conclusão hoje
A identidade é verificada antes que a AC assine a vinculação. O servidor apresenta o certificado aos clientes.
Exemplo resolvido: cuja chave assina o quê?
- Um editor de software assina um download com sua chave privada. O receptor obtém a chave pública do editor a partir de um certificado válido e a usa para verificar a assinatura do download.
- A chave privada da CA assina o certificado; a chave privada do editor assina o download. Um certificado válido estabelece qual chave pública é confiável. Ele próprio não assina o programa nem prova que o programa é inofensivo.
Combine cada operação com a chave correta.
Dificuldade 2/5 · Moedas 140 + pequeno bônus na primeira conclusão hoje
A AC garante a vinculação de identidade-chave. O publicador assina seu próprio conteúdo; o receptor verifica com a chave pública correspondente.
Marcas que escapam
- O TLS fornece criptografia, autenticação e integridade. Citar apenas a criptografia omite dois terços da resposta.
- Uma assinatura cifra o hash da mensagem com a chave privada do remetente, não a mensagem em si, e não torna a mensagem secreta.
- Verificar um certificado significa verificar as datas, o nome correspondendo ao domínio, a assinatura da CA e a cadeia até uma raiz confiável. A verificação de nome é a que os candidatos esquecem.
- O certificado é o que impede um ataque homem-no-meio. A criptografia por si só não: ela protege um canal para quem quer que esteja na outra ponta.
Entendeu?
- O TLS oferece criptografia, autenticação e integridade; seu handshake apresenta um certificado e depois combina uma chave de sessão para criptografia simétrica rápida.
- Um certificado digital vincula uma identidade a uma chave pública e é assinado por uma Autoridade Certificadora; ele contém o sujeito, sua chave pública, o emissor, o período de validade e a assinatura da CA.
- verifique um certificado pelas datas, o nome correspondendo ao domínio, a assinatura da CA e a cadeia até uma raiz confiável
- uma assinatura digital é o hash da mensagem cifrado com a chave privada do remetente, verificado com a chave pública do remetente: prova autenticidade e integridade, não confidencialidade