TLS, certificats et signatures numériques
Introduit| English | Sens |
|---|---|
| TLS/ˌtiː el ˈes/ | transport layer security (TLS) |
| digital certificate/ˈdɪdʒɪtl səˈtɪfɪkət/ | Certificat numérique |
| digital signature/ˈdɪdʒɪtl ˈsɪɡnɪtʃə/ | signature numérique |
| authenticity/ɔːθənˈtɪsɪti/ | Authenticité |
| integrity/ɪnˈteɡrɪti/ | intégrité |
| Certificate Authority/səˈtɪfɪkət əˈθɒrɪti/ | Autorité de certification |
Le chiffrement seul n'aurait pas aidé
- Supposons que votre connexion à votre banque soit parfaitement chiffrée, et supposons qu'un attaquant se place entre vous et la banque, maintenant une connexion chiffrée avec chacune des deux parties.
- Chaque octet est chiffré. Chaque octet est aussi lu et modifié par l'attaquant. Le chiffrement a fait exactement ce qu'il promettait et n'a protégé aucune donnée importante.
- Ce qui manquait n'était pas la confidentialité mais l'identité : la preuve que la clé publique à laquelle vous avez chiffré appartient bien à la banque et non à celui qui a répondu.
- Cette leçon aborde les trois éléments qui comblent cet écart : TLS pour la connexion, un certificat numérique pour l'identité, et une signature numérique pour l'authenticité et l'intégrité.
Ce que TLS fournit
- TLS (Transport Layer Security), successeur de SSL, est le protocole qui sécurise les données en transit. Il fournit trois choses ensemble, et l'examen exige que ces trois soient nommées.
- Chiffrement, afin qu'un écouteur ne puisse lire que du texte chiffré. Authentification, pour que le client sache avec quel serveur il communique. Intégrité, pour détecter toute modification survenue durant le transit.
- C'est ce que signifie le cadenas dans un navigateur, et il est utilisé par HTTPS, le courrier électronique sécurisé, les VPN et la banque en ligne.
TLS fournit quelle combinaison de protections pour les données en transit ?
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
TLS chiffre le trafic, authentifie le serveur (via un certificat) et détecte toute altération (intégrité).
Quelles protections TLS offre-t-il pour les données en transit ? Sélectionnez tous les choix applicables.
Difficulté 2/5 · 140 pièces + un petit bonus lors de la première réussite aujourd'hui
La livraison est la responsabilité de TCP. TLS ajoute la confidentialité, l'identité et la détection de tampering au-dessus.
La poignée de main
- Le client propose les suites de chiffrement qu'il supporte. Le serveur répond avec son choix et son certificat numérique, qui contient sa clé publique.
- Le client vérifie le certificat. S'il est satisfait, les deux parties utilisent le chiffrement asymétrique pour convenir d'une nouvelle clé de session.
- Tout le trafic ultérieur est chiffré symétriquement avec cette clé de session : c'est rapide, et la clé est neuve pour cette seule conversation.
- La vérification du certificat est l'étape qui neutralise l'attaque évoquée dans l'accroche. Sans elle, le client accepterait volontiers de convenir d'une clé de session avec l'attaquant.
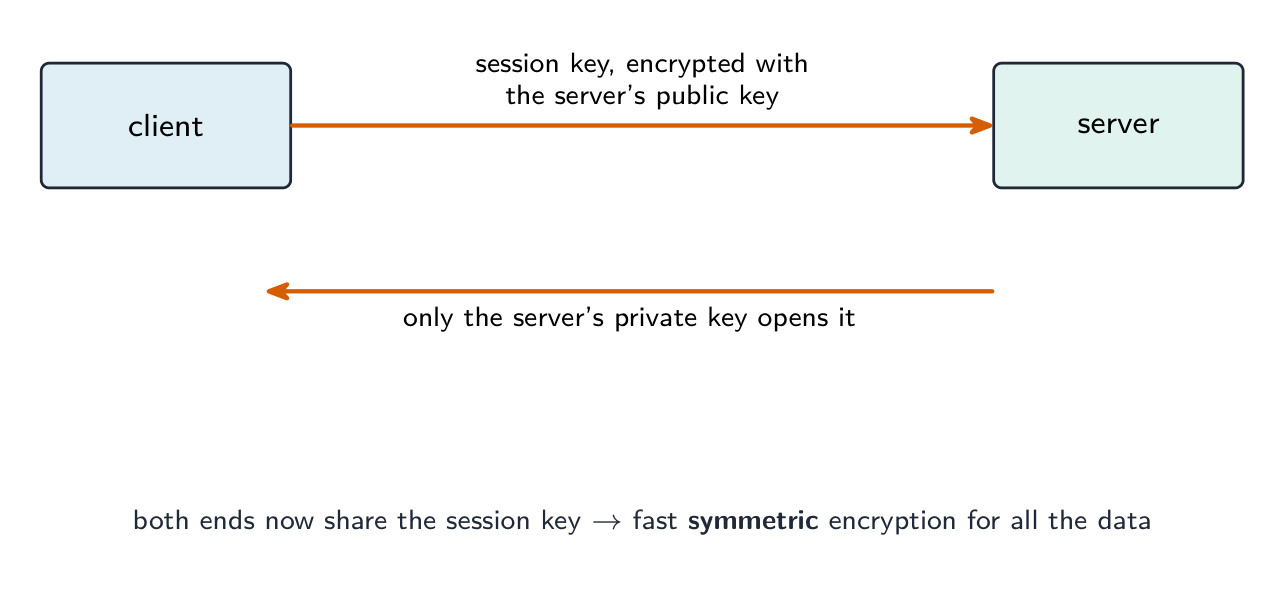
Asymétrique pour convenir de la clé, symétrique pour tout le reste
Le handshake TLS
Parcourez ce qui se passe avant qu'un cadenas n'apparaisse. La crypto à clés publiques lente est utilisée uniquement pour convenir d'une clé partagée ; la page réelle voyage ensuite sous un chiffrement symétrique rapide.
Mettez les étapes du handshake TLS dans l'ordre.
Difficulté 3/5 · 200 pièces + un petit bonus lors de la première réussite aujourd'hui
La vérification du certificat intervient avant le consentement de la clé, ce qui empêche un homme du milieu de convenir d'une clé avec le client.
Certificats numériques
- Un certificat numérique lie une identité, un domaine ou une organisation, à une clé publique, et est signé par une Autorité de Certification (CA) de confiance.
- Il contient le sujet dont il certifie l'identité, la clé publique du sujet, l'émetteur, une période de validité, et la signature numérique de la CA sur l'ensemble.
- La signature est ce qui le rend digne de confiance : n'importe qui peut créer un document prétendant être une banque, mais seule la CA peut produire une signature qui se vérifie avec la clé publique de la CA.
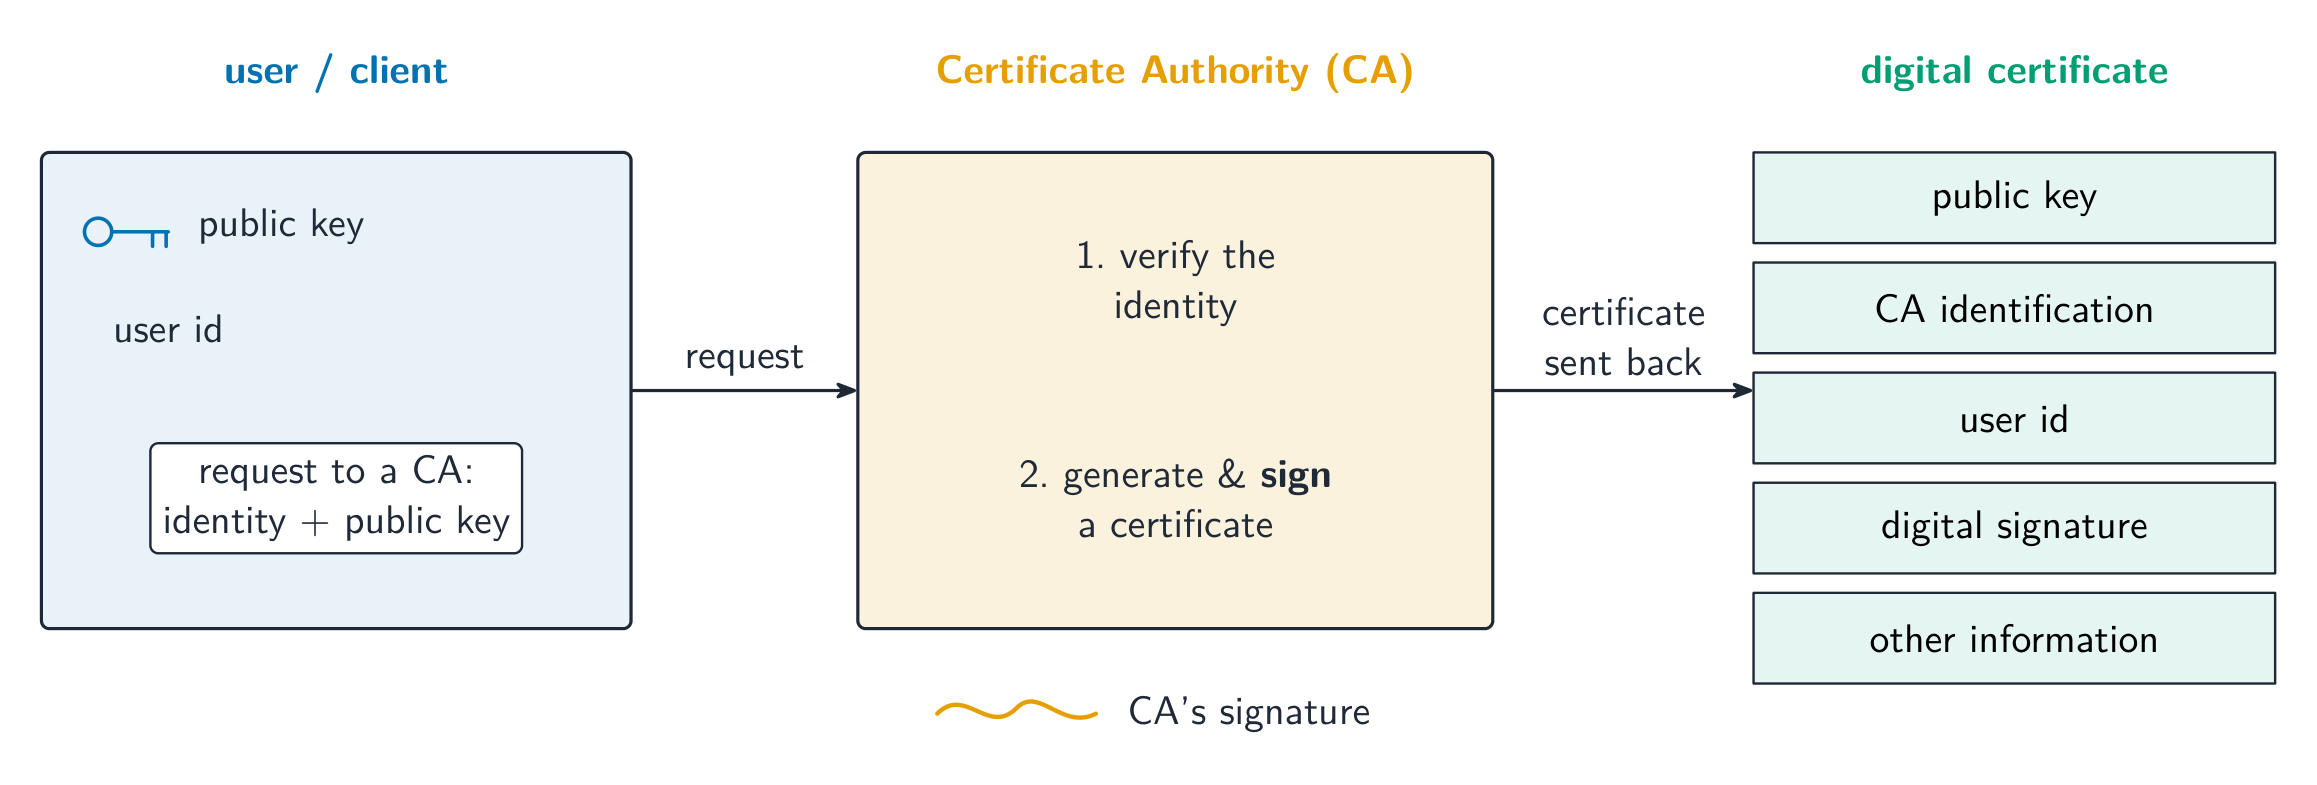
Un tiers de confiance atteste que cette clé appartient à ce nom
Associez chaque mécanisme de sécurité à ce qu'il fait.
Difficulté 2/5 · 140 pièces + un petit bonus lors de la première réussite aujourd'hui
Un certificat garantit une clé publique ; une signature utilise la clé privée pour prouver l'expéditeur et qu'aucun changement n'a eu lieu.
Exemple résolu : comment un client vérifie un certificat
- Décrivez les vérifications qu'un navigateur effectue sur le certificat numérique d'un site web. [4]
- Il vérifie que le certificat est dans sa période de validité, ni expiré ni non encore valide.
- Il vérifie que le nom du sujet correspond au domaine demandé par l'utilisateur, ce qui est la vérification qui attrape un attaquant présentant un certificat authentique pour un autre site.
- Il vérifie la signature de la CA sur le certificat en utilisant la clé publique de la CA, prouvant que le certificat n'a pas été altéré.
- Il suit la chaîne jusqu'à une CA racine déjà de confiance par le navigateur. Si une vérification échoue, le navigateur affiche l'avertissement « la connexion n'est pas privée ».
Lors de la vérification d'un certificat, le client vérifie qu'il est :
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Le navigateur vérifie les dates de validité, que le nom du sujet correspond au site, et la signature de l'AC jusqu'à une racine de confiance.
Qu'est-ce qui rend un certificat numérique digne de confiance ?
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
N'importe qui peut écrire un document prétendant être une banque et y placer une clé. Seule la CA peut produire une signature qui vérifie avec la clé publique de la CA.
Signatures numériques
- Une signature numérique prouve l'authenticité, c'est-à-dire l'expéditeur du message, et l'intégrité, garantissant qu'il n'a pas été modifié. Elle ne chiffre pas le message ni ne le rend secret.
- Pour signer : l'expéditeur soumet le message à une fonction de hachage pour produire un digest, puis chiffre ce digest avec sa propre clé privée. Le digest chiffré est la signature, et il voyage avec le message.
- Pour vérifier : le récepteur déchiffre la signature avec la clé publique de l'expéditeur pour récupérer le digest, hache lui-même le message reçu, et compare les deux.
- S'ils correspondent, seul le détenteur de la clé privée pourrait avoir produit la signature (authenticité) et le message n'a pas pu changer (intégrité), car tout changement produirait un hachage différent.
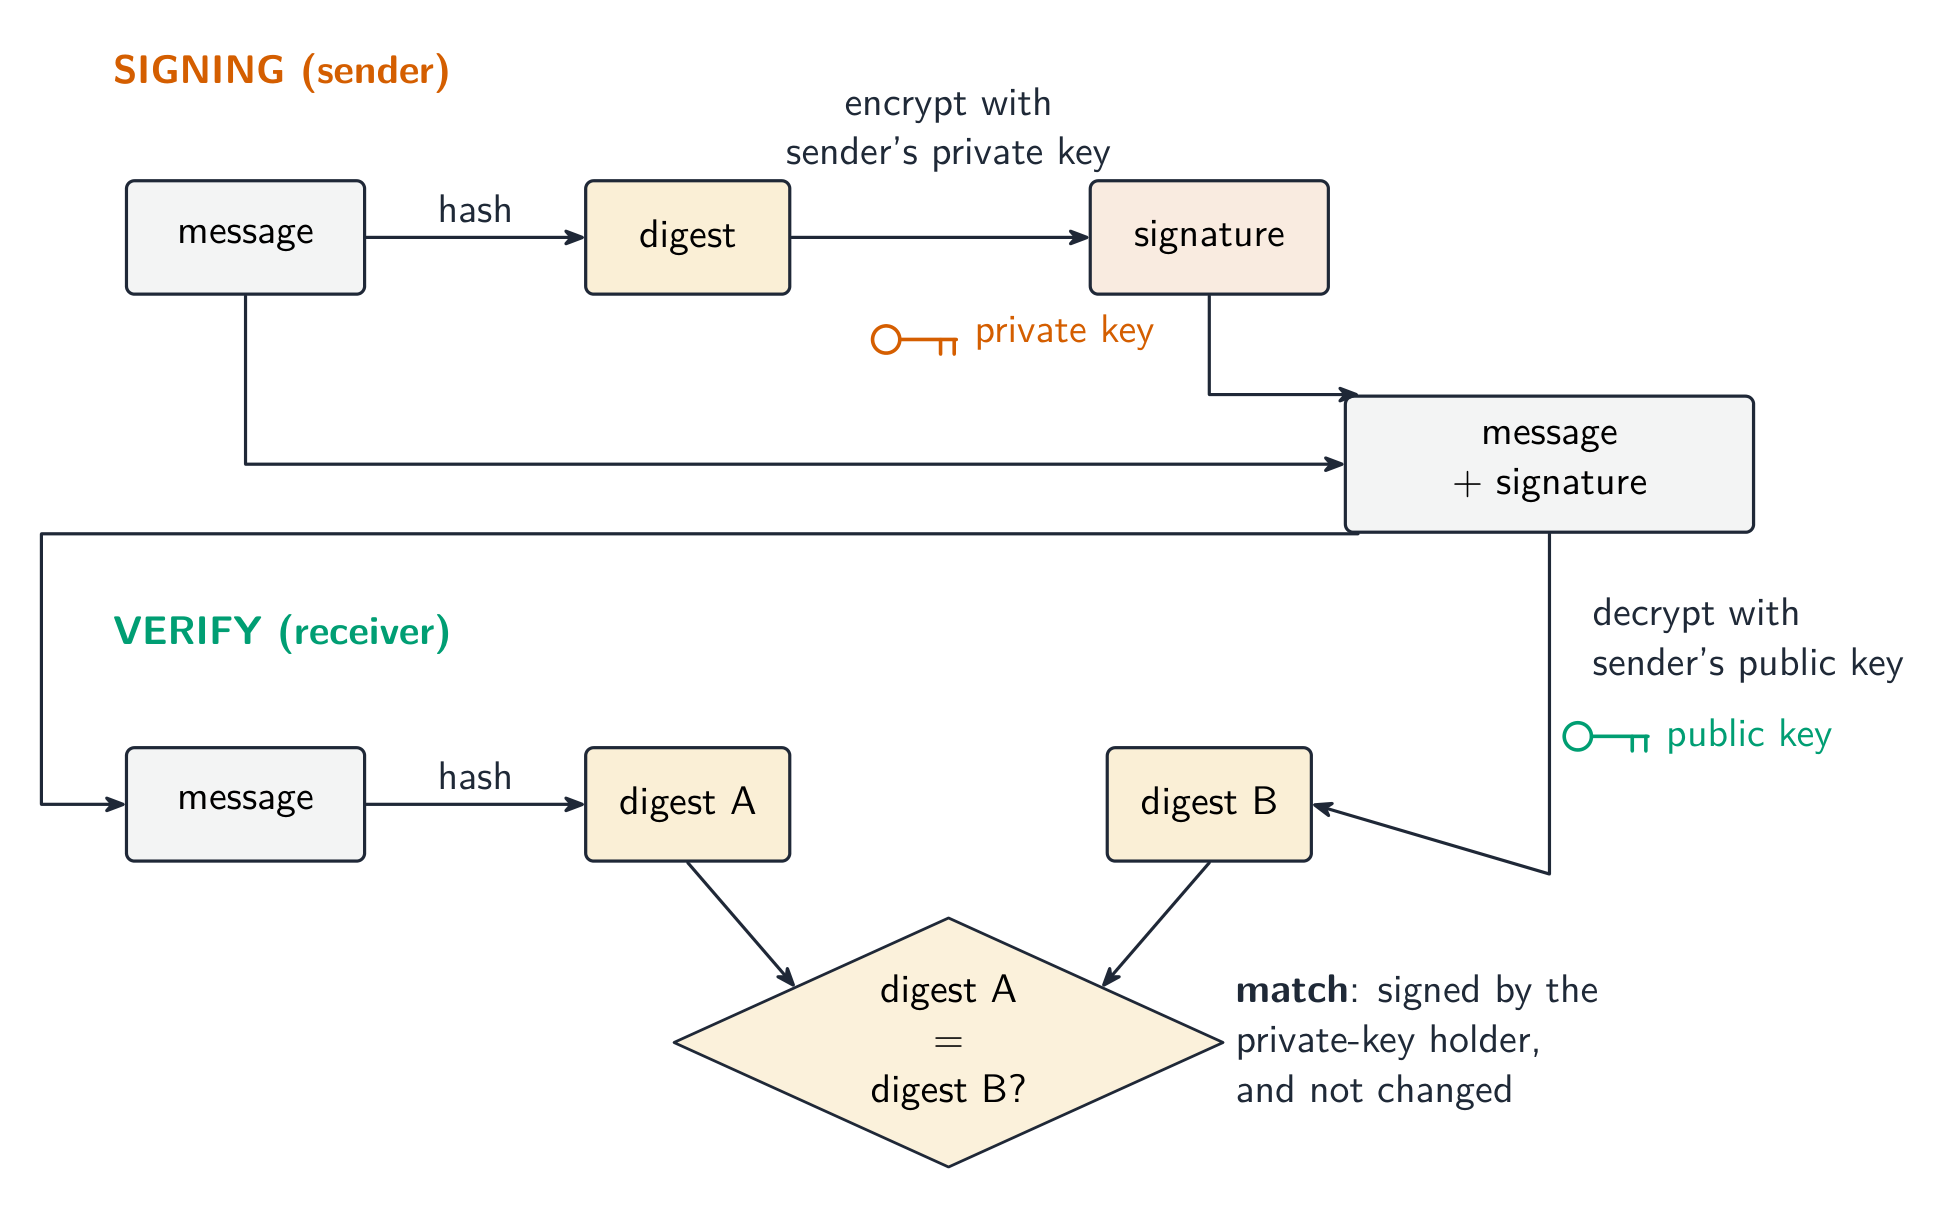
Signez le digest avec la clé privée, vérifiez-le avec la clé publique
Pour créer une signature numérique, l'expéditeur :
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Signer = hacher le message, puis chiffrer le digest avec la clé privée ; le récepteur vérifie avec la clé publique.
Une signature numérique prouve l'authenticité et l'intégrité (qui l'a signée, et qu'aucun changement n'a eu lieu) mais ne cache PAS le message — vous devez le chiffrer aussi pour la confidentialité.
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Signer et chiffrer sont des objectifs distincts : la signature prouve l'origine/l'intégrité ; le chiffrement garde le contenu secret.
Pour signer un message, l'expéditeur chiffre son digest avec sa propre clé ____.
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Le récepteur la décode ensuite avec la clé publique de l'expéditeur. Seul le détenteur de la clé privée aurait pu produire une signature qui s'ouvre ainsi.
Exemple résolu : pourquoi les rôles des clés sont inversés
- Dans la messagerie confidentielle, l'expéditeur utilise la clé publique du destinataire. Dans la signature, l'expéditeur utilise sa propre clé privée. Expliquez pourquoi.
- Pour la confidentialité, vous voulez qu'une seule personne puisse le lire, alors vous verrouillez avec la clé que tout le monde possède et elle s'ouvre uniquement avec la clé que personne d'autre ne possède.
- Pour une signature, vous voulez que tout le monde puisse la vérifier et seulement vous pouvoir la produire, alors vous verrouillez avec la clé que seul vous possédez et elle s'ouvre avec la clé que tout le monde possède.
- La direction de la paire de clés découle de ce que vous essayez de prouver. C'est l'idée la plus testée dans ce sujet.
Chiffrer une connexion suffit à elle seule pour arrêter une attaque de l'homme du milieu.
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Le chiffrement protège un canal vers celui qui se trouve à l'autre bout. Le certificat prouve qui c'est, c'est pourquoi la vérification est l'étape cruciale.
Acquisition d'un certificat
- Le propriétaire du serveur génère une paire de clés et transmet la clé publique ainsi que les détails d'identité à une Autorité de Certification. La clé privée reste auprès du propriétaire. L'AC vérifie le contrôle du domaine ou de l'identité requise selon le type de certificat.
- L'AC signe un certificat liant cette identité à la clé publique, en utilisant la clé privée de l'AC, et le retourne pour installation. Un certificat constitue une preuve publique concernant une clé, et non un conteneur pour la clé secrète du propriétaire.
Quels éléments font partie d'une demande de certificat auprès de l'AAC ? Sélectionnez toutes les réponses applicables.
Difficulté 2/5 · 140 pièces + un petit bonus lors de la première réussite aujourd'hui
L'autorité de certification vérifie l'identité déclarée et l'associe à la clé publique. La clé privée du demandeur reste confidentielle.
Classez les étapes pour obtenir un certificat numérique.
Difficulté 3/5 · 200 pièces + un petit bonus lors de la première réussite aujourd'hui
L'identité est vérifiée avant que l'AC ne signe le lien. Le serveur présente le certificat aux clients.
Exemple résolu : quelle clé signe quoi ?
- Un éditeur de logiciel signe un téléchargement avec sa propre clé privée. Le récepteur obtient la clé publique de l'éditeur à partir d'un certificat valide et l'utilise pour vérifier la signature du téléchargement.
- La clé privée de l'AC signe le certificat ; la clé privée de l'éditeur signe le téléchargement. Un certificat valide établit la clé publique à laquelle faire confiance. Il ne signe pas lui-même le programme ni ne prouve qu'il est inoffensif.
Associez chaque opération à la bonne clé.
Difficulté 2/5 · 140 pièces + un petit bonus lors de la première réussite aujourd'hui
L'AAC atteste de l'association identité-clé. L'éditeur signe son propre contenu ; le destinataire le vérifie avec la clé publique correspondante.
Points qui glissent
- TLS fournit chiffrement, authentification et intégrité. Ne citer que le chiffrement revient à ne donner que les deux tiers de la réponse.
- Une signature chiffre le hachage du message avec la clé privée de l'expéditeur, pas le message lui-même, et cela ne rend pas le message confidentiel.
- Vérifier un certificat signifie vérifier les dates, la correspondance du nom avec le domaine, la signature de l'autorité de certification (CA) et la chaîne vers une racine de confiance. C'est la vérification du nom que les candidats oublient le plus souvent.
- Le certificat est ce qui empêche l'attaque homme du milieu. Le chiffrement seul ne suffit pas : il protège un canal vers n'importe qui se trouvant à l'autre bout.
Vous avez compris
- TLS offre chiffrement, authentification et intégrité ; son handshake présente un certificat, puis définit une clé de session pour un chiffrement symétrique rapide.
- Un certificat numérique lie une identité à une clé publique et est signé par une Autorité de Certification ; il contient le sujet, sa clé publique, l'émetteur, la période de validité et la signature de la CA.
- Vérifier un certificat via les dates, la correspondance du nom avec le domaine, la signature de la CA et la chaîne vers une racine de confiance.
- Une signature numérique est le hachage du message chiffré avec la clé privée de l'expéditeur, vérifié avec la clé publique de l'expéditeur : elle prouve l'authenticité et l'intégrité, pas la confidentialité.