Contrôle d'accès et moindre privilège
Principe de moindre privilège
- Une règle fondamentale de sécurité : donnez à chaque personne et programme uniquement les accès dont ils ont besoin — rien de plus.
- Si un compte est piraté, le principe de moindre privilège signifie que l'attaquant pourra accéder à moins de choses.
Contrôle d'accès sur les fichiers
- Sur Linux, les permissions de fichier sont le contrôle d'accès en action (vous les avez rencontrés dans le cours Linux).
ls -lmontre qui peut readire, wécrire, et exécuter, pour le propriétaire, le groupe et tout le monde.
ls -l secret.txt
Verrouiller un secret
- Un fichier contenant un mot de passe ou une clé doit être lisible par son propriétaire uniquement.
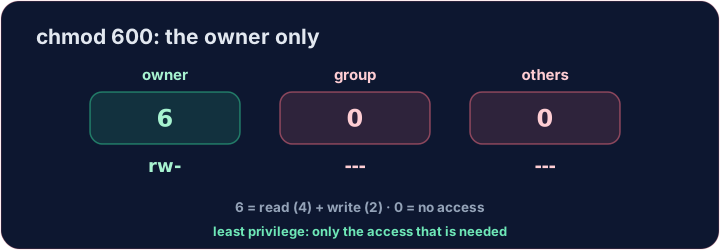
chmod 600donne au propriétaire lire+écrire, et rien à personne d'autre :
chmod 600 secret.txt
6= lire+écrire pour le propriétaire ;0et0= aucun accès pour le groupe et les autres.
À vous
- Verrouillez
secret.txtafin que seul son propriétaire puisse y accéder. De bonnes autorisations constituent une défense simple et puissante.
Covers : A-Level 6.1 (niveaux d'accès / mesures de sécurité).
Erreurs courantes
- Donnez à chaque utilisateur uniquement les accès dont ils ont besoin (principe de moindre privilège).
- N'utilisez pas un compte administrateur pour le travail quotidien.
Moindre privilège
Accordez à chaque utilisateur uniquement les rwx dont il a besoin — rien de plus.
Difficulté 3/5 · 200 pièces + un petit bonus lors de la première réussite aujourd'hui
secret.txt est actuellement lisible par tout le monde. Verrouillez-le pour que seul son propriétaire puisse le lire et l'écrire, avec chmod 600 secret.txt. La vérification montre ls -l.
Difficulté 3/5 · 200 pièces + un petit bonus lors de la première réussite aujourd'hui
Le moindre privilège n'est pas toujours 600. Votre équipe doit lire team-notes.txt, mais ne pas le modifier — et les outsiders ne doivent rien obtenir. Utilisez chmod 640 team-notes.txt (6 = owner read+write, 4 = group read-only, 0 = others none).
Difficulté 3/5 · 200 pièces + un petit bonus lors de la première réussite aujourd'hui
backup.sh est un script que seul vous devriez exécuter, lire ou modifier. Accordez au propriétaire la lecture, l'écriture et l'exécution, et rien aux autres : chmod 700 backup.sh (7 = 4 + 2 + 1).