Protección de aplicaciones y datos: Controles gerenciales y controles de acceso
Introducido| English | Significado |
|---|---|
| at rest/æt rest/ | Datos en reposo |
| in transit/ɪn ˈtrænsɪt/ | Datos en tránsito |
| in use/ɪn juːs/ | Datos en uso |
| PII/ˌpiː aɪ ˈaɪ/ | Información de identificación personal (PII) |
| PHI/ˌpiː eɪtʃ ˈaɪ/ | Información protegida de salud (PHI) |
| PCI/ˌpiː siː ˈaɪ/ | Información de tarjetas de pago (PCI) |
| RBAC/ˈɑːbæk/ | Control de acceso basado en roles (RBAC) |
| RuBAC/ruː bæk/ | Control de acceso basado en reglas (RuBAC) |
| DAC/ˌdiː eɪ ˈsiː/ | Control de acceso autónomo (DAC) |
| MAC/mæk/ | Control de acceso obligatorio (MAC) |
| principle of least privilege/ˈprɪnsɪpl ɒv liːst ˈprɪvɪlɪdʒ/ | Principio de menor privilegio |
Estados de los datos y leyes
- Los datos pueden estar en reposo, en tránsito o en uso.
- Las leyes protegen la PII, la PHI y la PCI.
- Los datos sensibles requieren controles más estrictos.
Cuatro modelos de control de acceso
- RBAC: el acceso sigue tu rol.
- RuBAC: el acceso sigue una condición (como la hora).
- DAC: lo decide el propietario. MAC: un administrador central establece los niveles.
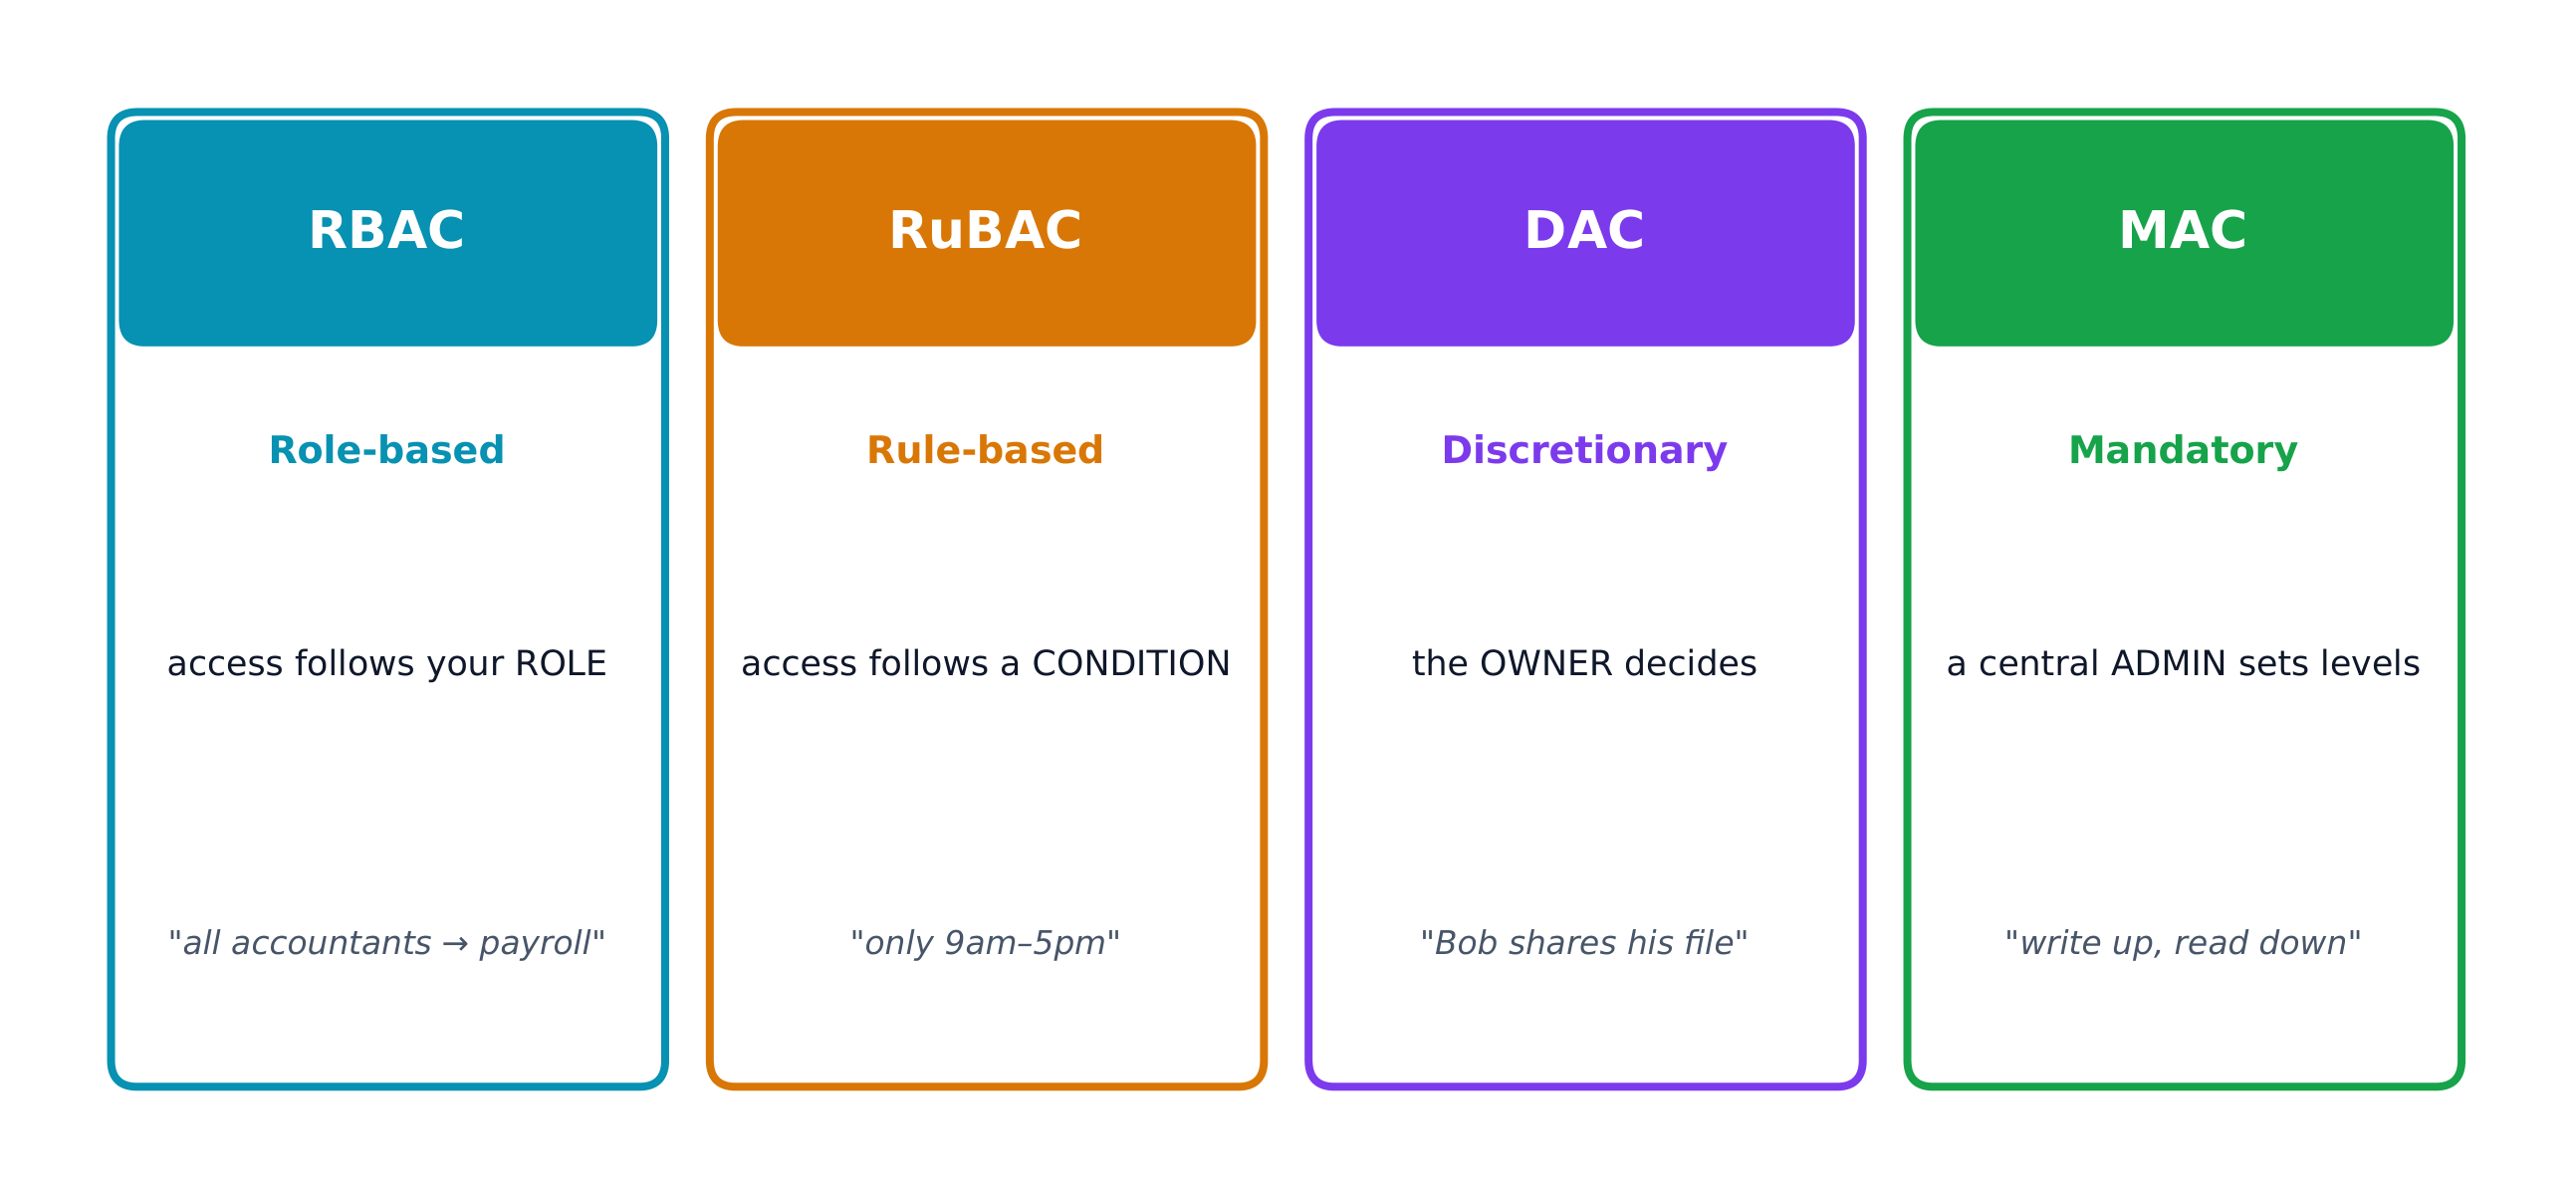
Cuatro modelos de control de acceso, según quién decide el acceso
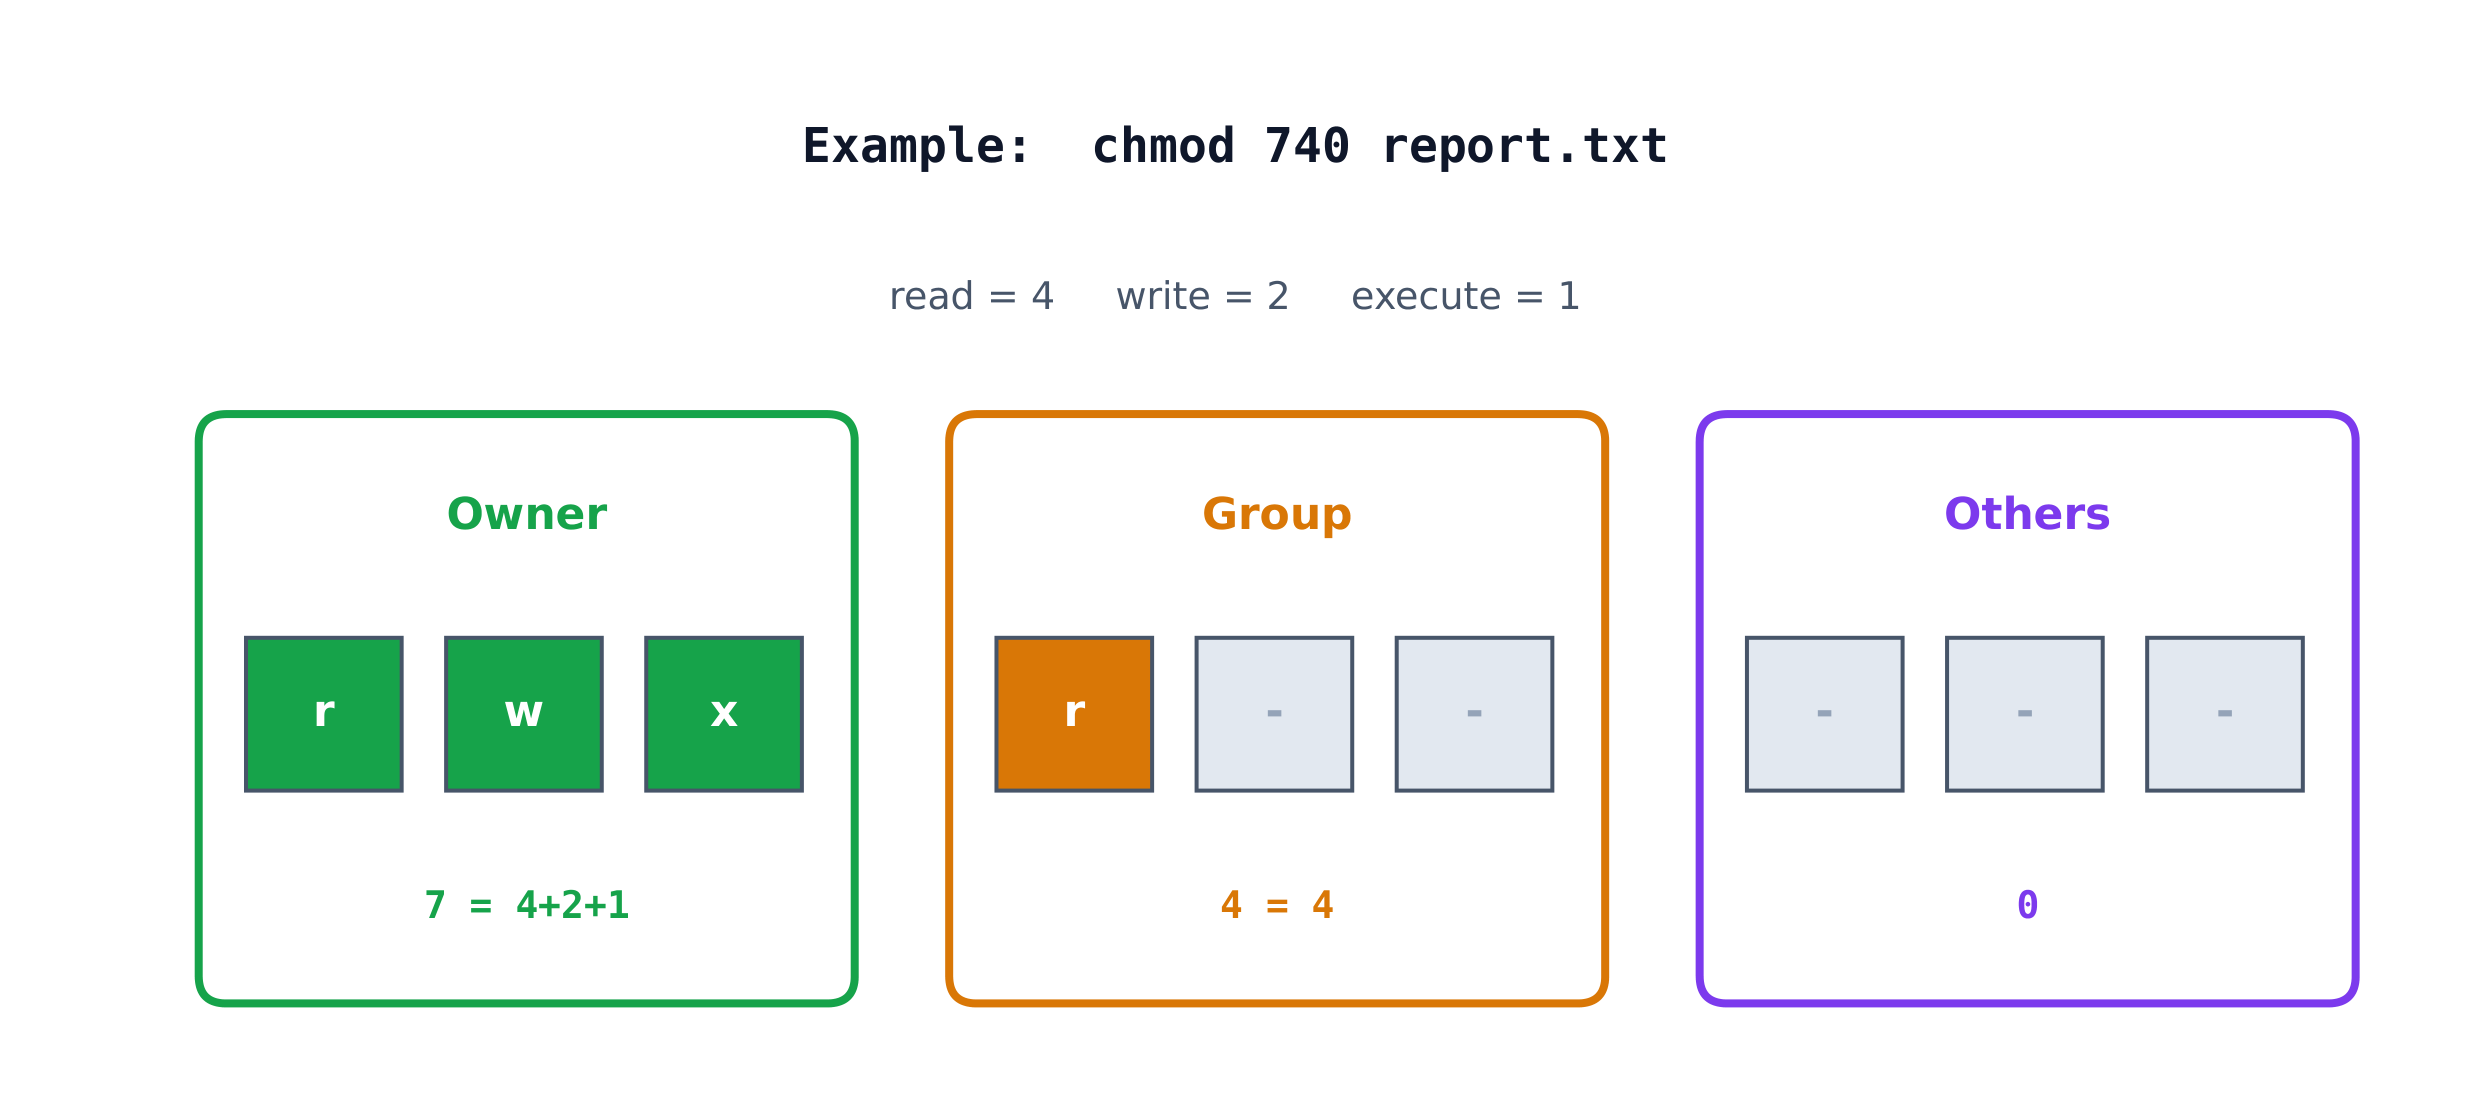
Permisos de archivos en Linux: lectura, escritura y ejecución para propietario, grupo y demás
¿Qué modelo de control de acceso se ajusta a la regla?
RBAC sigue tu rol; RuBAC sigue una condición; DAC permite que el propietario decida; MAC usa niveles centralizados.
"Permitir el acceso solo durante las horas de trabajo" describe ¿qué modelo?
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Una condición (tiempo) = RuBAC.
En el control de acceso ____, el propietario de un archivo decide quién más puede usarlo.
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
DAC = el propietario decide.
Permisos de Linux
- Cada archivo tiene lectura (4), escritura (2), ejecución (1) para el propietario, el grupo y otros usuarios.
chmod 640= propietario lectura+escritura (6), grupo lectura (4), otros sin permisos (0).- El principio de mínimo privilegio guía cada modelo.
Diferencia los cuatro modelos de acceso por su decisor, no por su nombre. RBAC = tu rol, RuBAC = una condición, DAC = el propietario del archivo, MAC = un administrador central. Las preguntas del examen describen la regla y te piden que nombres el modelo.
¿Qué número único establece lectura+escritura para el propietario, lectura para el grupo y nada para los demás? (chmod ___)
Dificultad 2/5 · 140 monedas + un pequeño bono en el primer intento de hoy
6 (4+2), 4, 0 → 640.
El principio de mínimo privilegio otorga a cada usuario acceso total para que el trabajo nunca se bloquee.
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Falso. El mínimo privilegio otorga a cada entidad exactamente el acceso necesario y nada más, limitando los daños si una cuenta es comprometida.
Asocia cada modelo de control de acceso con su decisor.
Dificultad 2/5 · 140 monedas + un pequeño bono en el primer intento de hoy
Cada modelo tiene un decisor diferente.
Para configurar report.txt de modo que el propietario pueda leer y escribir, el grupo solo pueda leer y otros no tengan nada: lectura+escritura = 4+2 = 6, lectura = 4, ninguno = 0. El comando es chmod 640 report.txt.
Los datos están protegidos por su estado y por la ley (PII/PHI/PCI). El control de acceso utiliza cuatro modelos — RBAC (rol), RuBAC (condición), DAC (propietario), MAC (niveles de administrador) — todos guiados por el mínimo privilegio. En Linux, los permisos suman lectura 4 + escritura 2 + ejecución 1 por cada grupo.