Inicios de sesión en sitios web sospechosos
Introducido| English | Significado |
|---|---|
| password attack/ˈpæswɜːd əˈtæk/ | ataque de contraseña |
| authentication/ɔːˌθentɪˈkeɪʃn/ | autenticación |
| dictionary/ˈdɪkʃənəri/ | diccionario |
| password manager/ˈpæswɜːd ˈmænɪdʒə/ | gestor de contraseñas |
| multifactor authentication/ˌmʌltɪˈfæktə ɔːˌθentɪˈkeɪʃn/ | autenticación multifactor |
¿Qué es un ataque de contraseña
- Un ataque de contraseña intenta iniciar sesión con contraseñas adivinadas o robadas.
- Un ataque en línea online prueba estas contraseinas contra una página de inicio de sesión real.
- Las herramientas automatizadas pueden intentar miles de contraseinas rápidamente.
Signos en el registro
- Muchas inicios de sesión fallidos en poco tiempo.
- Intentos de inicio de sesión en horarios inusuales.
- Inicios de sesión desde dispositivos desconocidos.
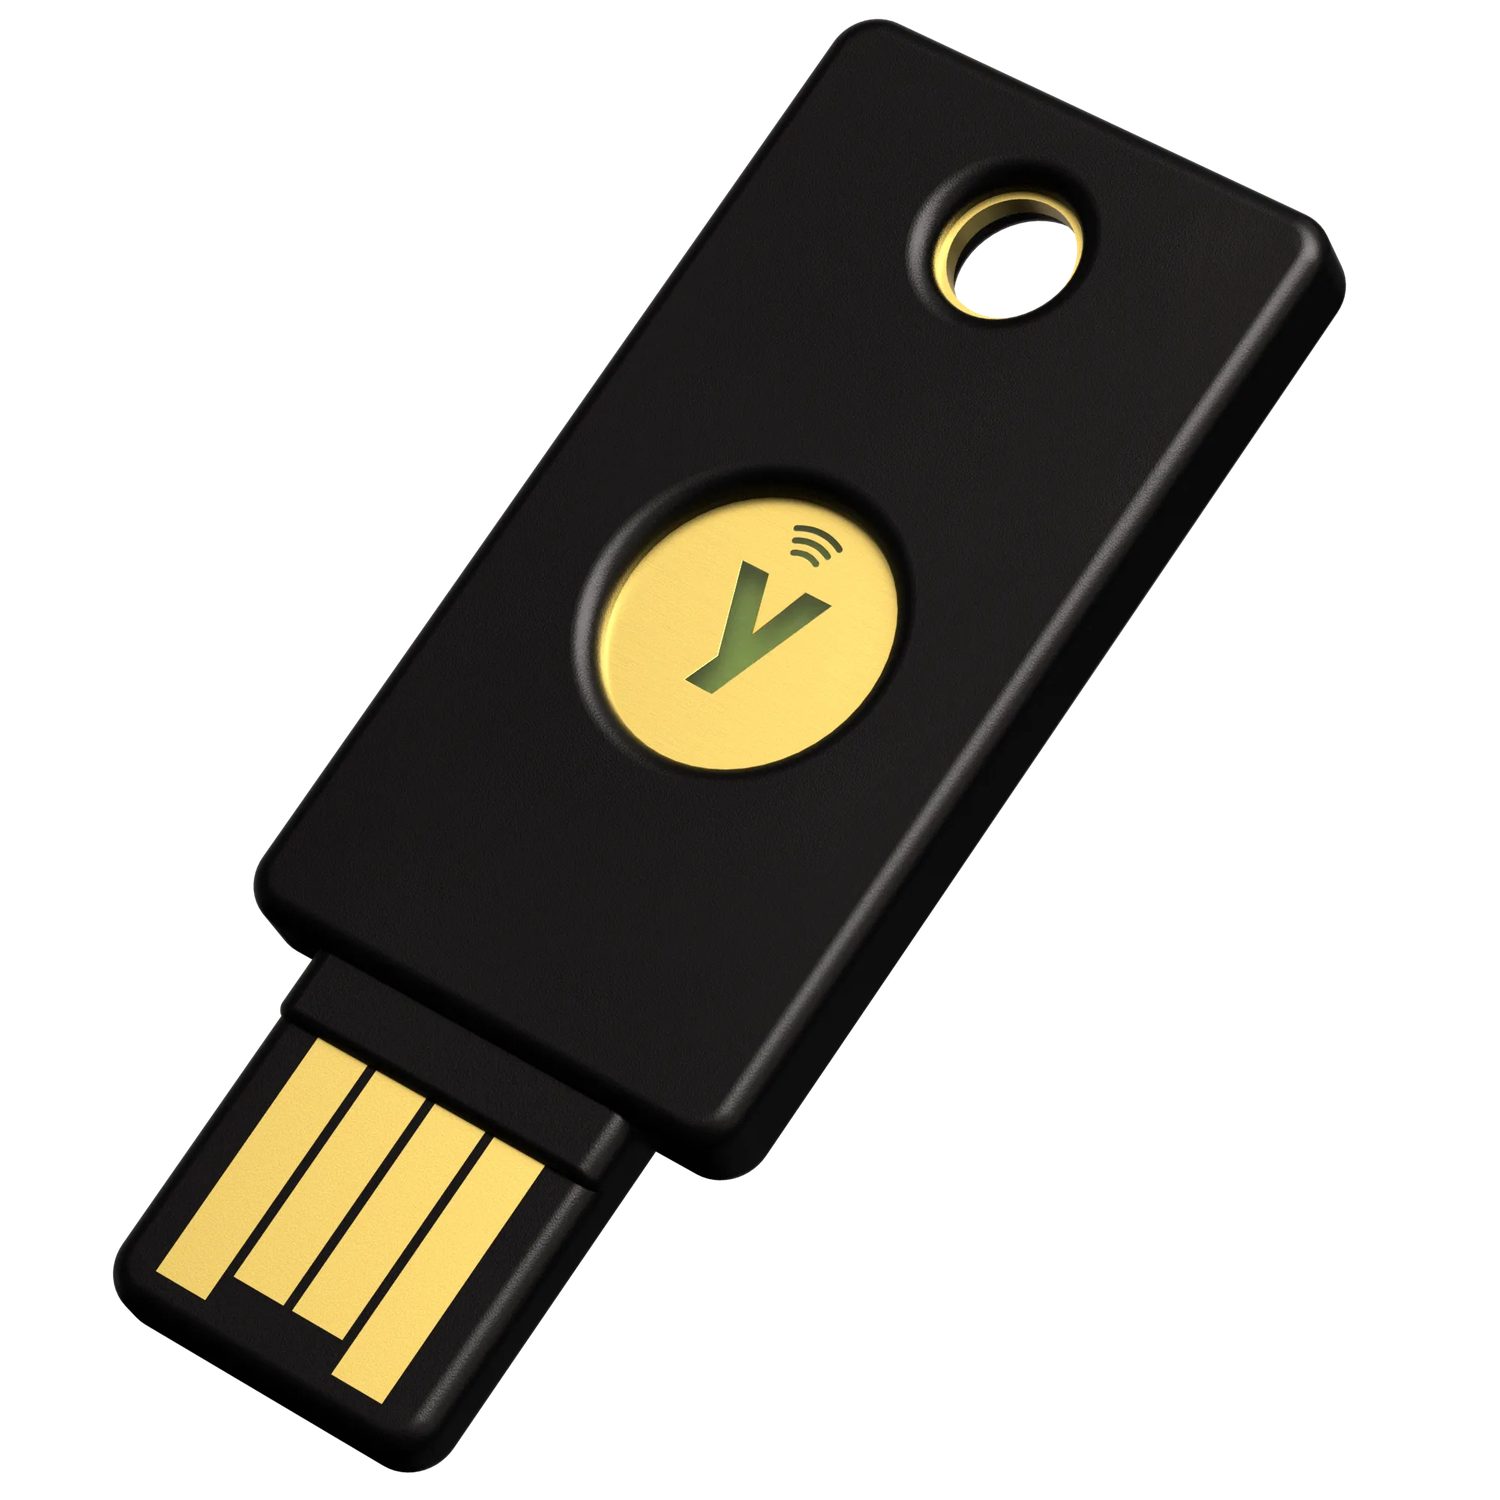
Una clave de seguridad de hardware: la autenticación fuerte reduce el daño cuando una contraseña es robada mediante phishing
¿Contraseña fuerte o débil?
Las contraseñas fuertes son largas, aleatorias y únicas; las débiles siguen patrones comunes o usan información personal.
¿Cuál es una señal de un ataque de contraseña en línea en los registros?
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Un ráfaga de inicios de sesión fallidos indica intento de adivinanza.
Una lista de contraseñas probables construida con tu información personal por parte de un adversario es una ____.
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Un diccionario de suposiciones se introduce en una herramienta automatizada.
Por qué fallan las contraseinas débiles
- Las personas usan patrones predecibles como
Summer24!. - Reutilizan nombres de mascotas o familiares.
- Un adversario construye un diccionario de posibles conjeturas.
Nunca reutilices una misma contraseña en diferentes sitios. Si un sitio resulta comprometido, los atacantes probarán esa misma contraseña en todos los demás —una táctica llamada reutilización de credenciales.
¿Cuál contraseña es la más fuerte?
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Larga, aleatoria y única supera cualquier patrón.
La autenticación multifactor (MFA) no es más segura que una contraseña fuerte por sí sola.
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Falso. La MFA exige una prueba adicional, como un código enviado por SMS o una huella dactilar, por lo que una contraseña robada sola no es suficiente para acceder.
Ordena estas desde la contraseña MÁS DÉBIL a la MÁS FUERTE.
Dificultad 3/5 · 200 monedas + un pequeño bono en el primer intento de hoy
La longitud y la aleatoriedad aumentan la fortaleza.
¿Qué hace que la autenticación sea más segura? (Selecciona todas)
Dificultad 2/5 · 140 monedas + un pequeño bono en el primer intento de hoy
Reutilizar una contraseña —incluso una fuerte— es riesgoso.
Fortalecer la autenticación
- Utilice contraseñas largas, aleatorias y únicas; un gestor de contraseñas ayuda.
- Evita nombres, fechas y palabras con significado.
- Active la autenticación multifactor (MFA).
P@ssw0rd2024 puede parecer ingeniosa, pero sigue exactamente el patrón común (palabra + número + símbolo) que espera el diccionario de un atacante. Una cadena aleatoria de 16 caracteres generada por un gestor de contraseinas es mucho más segura.
Un ataque de contraseña en línea online adivina intentos contra un inicio de sesión activo y se manifiesta como múltiples intentos fallidos. La gente pierde porque elige contraseinas débiles y con patrones patterned. Solución: usa contraseinas largas y únicas, además de activar la MFA.