حماية التطبيقات
مُقدَّم| English | المعنى |
|---|---|
| secure by design/sɪˈkjʊə baɪ dɪˈzaɪn/ | التصميم الآمن |
| secure by default/sɪˈkjʊə baɪ dɪˈfɒlt/ | الأمان الافتراضي |
| input sanitization/ˈɪnpʊt ˌsænɪtaɪˈzeɪʃn/ | تنظيف المدخلات |
| special characters/ˈspeʃl ˈkærɪktəz/ | رموز خاصة |
| control characters/kənˈtrəʊl ˈkærɪktəz/ | الرموز التحكمية |
| parameterised queries/ˌpærəˈmetəraɪzd ˈkwɪərɪz/ | الاستعلامات المعلمة |
آمن بالتصميم والافتراض
- الأمان بالتصميم يضمن دمج الأمان في كل مرحلة من مراحل التطوير، بما في ذلك كيفية وصول البيانات غير الموثوقة إلى قاعدة البيانات أو المتصفح أو نظام الملفات.
- الأمان الافتراضي يُفعّل إعدادات واقية منذ البداية. وهو يقلل المخاطر؛ ولا يضمن أن المنتج خالٍ تمامًا من الثغرات.
احتفظ بالمدخلات كبيانات
- تنظيف المدخلات يحول المدخلات لغرض محدد؛ بينما التحقق يفحص النوع المسموح به والطول والنطاق أو التنسيق. لا يعتبر أي منهما فلترًا شاملًا للهجمات.
- علامات التنصيص والفواصل المنقوطة هي أحرف خاصة قابلة للطباعة عادية، وليست بالضرورة أحكام تحكم. اسم شرعي مثل
O'Neillلا ينبغي أن يتعرض للتلف لمجرد احتوائه على فاصلة منقوطة.
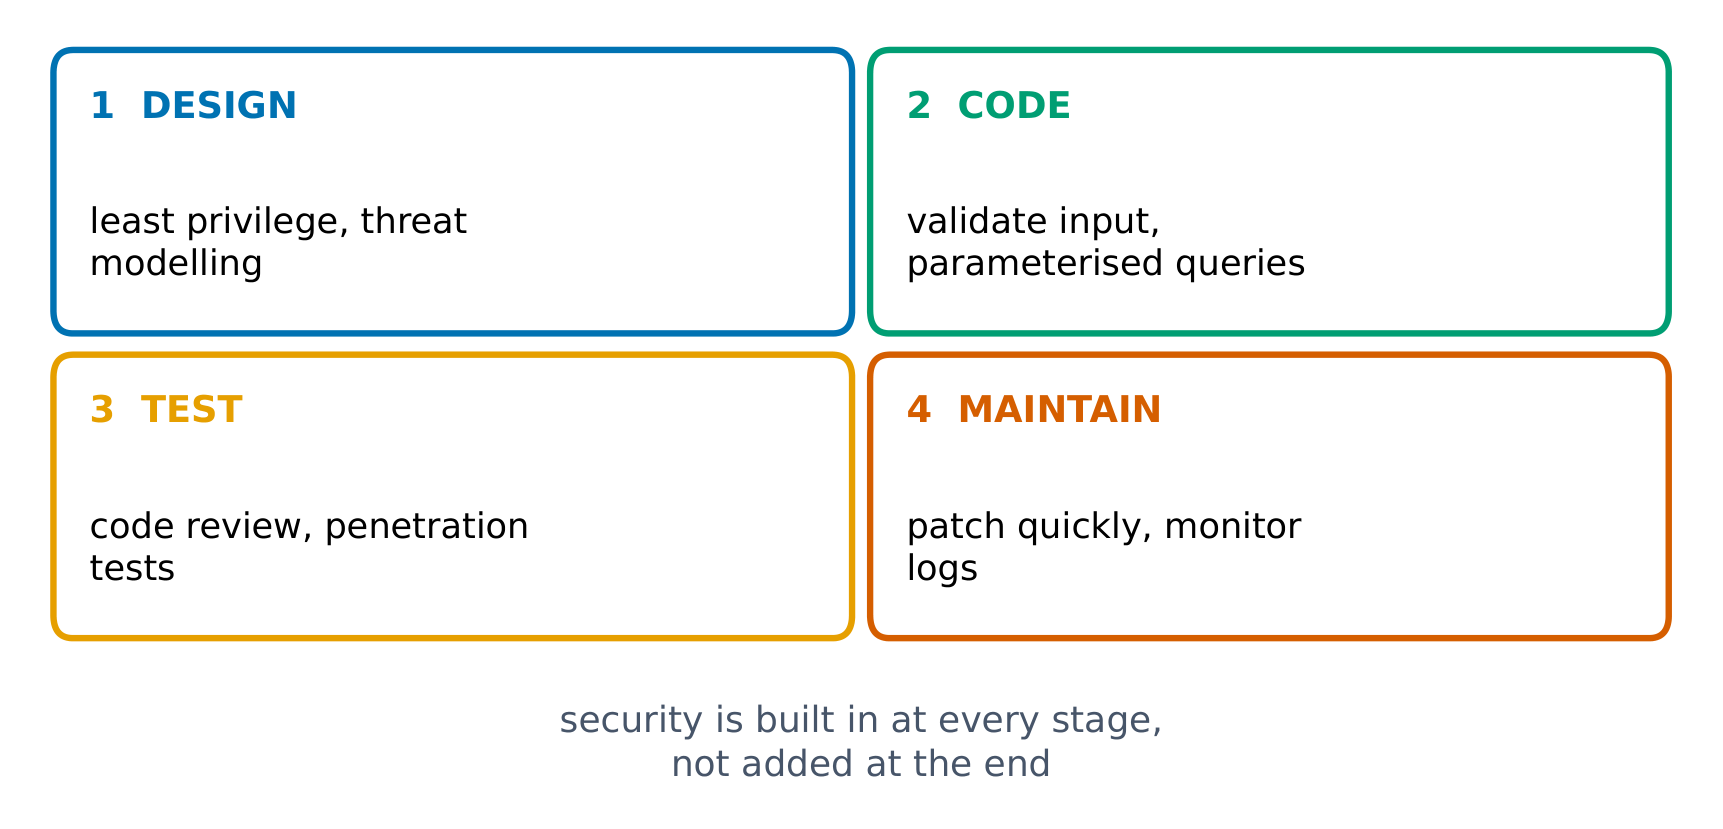
بناء الأمان في كل مرحلة من مراحل دورة حياة التطبيق
اختر وحدة التحكم للوجهة
فصل قيم SQL عن القواعد النحوية، وحماية مخرجات المتصفح حسب سياقه، وتقييد مسارات الملفات المحلولة؛ لا يوجد فلتر علامات ترقيم شامل.
"آمن بشكل افتراضي" يعني أن المنتج يتم شحنه بـ...
الصعوبة 1/5 · 100 عملة + مكافأة صغيرة عند الإنجاز الأول اليوم
تُمكّن الافتراضات الآمنة الحماية من البداية؛ لكنها لا تضمن نظاماً خالياً من الثغرات.
حقل SQL رقمي يقبل 0 أو 1=1. أي إجراء يمنع هذا الإدخال من أن يصبح كود استعلام؟
الصعوبة 1/5 · 100 عملة + مكافأة صغيرة عند الإنجاز الأول اليوم
الإدخال لا يحتاج إلى علامات تنصيص أو فاصلة منقوطة. ربط المعاملات يحفظه كبيانات؛ كما يجب التحقق من النطاق الرقمي أيضاً. أما ترميز HTML فيخدم وجهة مختلفة.
حافظ على فصل القيم عن كود SQL باستخدام استعلامات ____.
الصعوبة 1/5 · 100 عملة + مكافأة صغيرة عند الإنجاز الأول اليوم
ربط كل قيمة بشكل منفصل بدلاً من دمجها في نص SQL.
أي العبارات تستخدم إجراءات مناسبة للوجهة؟ اختر جميع ما ينطبق.
الصعوبة 2/5 · 140 عملة + مكافأة صغيرة عند الإنجاز الأول اليوم
الثلاثة إجراءات الأولى تتوافق مع وجهاتها. قائمة الحظر الخاصة بعلامات التنصيص قد تضر بالأسماء المشروعة ولا تحمي جميع السياقات الثلاثة.
طابق التحكم مع الوجهة
- ضد حقن SQL، استخدم استعلامات معلمة: بنية SQL ثابتة وقيم بيانات مرتبطة بشكل منفصل. يضيف التحقق فحصًا إضافيًا ولكنه لا يحل محل الربط بالمعلمات.
- ضد XSS، اعرض النصوص العادية باستخدام واجهة نصية آمنة أو طبق ترميز الإخراج للـ HTML الفعلي أو السمة أو السياق الآخر. إذا كان HTML مسموحًا به، استخدم منظف HTML مناسب.
- بالنسبة لـ تصفح المجلدات، قم بحل المسار المطلوب وتأكد من بقاءه داخل المجلد المسموح به. رفض رموز الاقتباس لا يحدد هذا الحد.
لا يمكن لقائمة حظر أحادي أن تحمي كل وجهة. يمكن استغلال حقل العمر باستخدام 0 OR 1=1، والذي لا يتطلب علامات اقتباس أو فاصلة منقوطة. الدفاع الصحيح يمنع إدخال البيانات في بناء جملة الاستعلام. يجب التحقق أيضًا مما إذا كان العمر رقماً صحيحاً ضمن النطاق المسموح به.
التصميم الآمن يعني إضافة ميزات الأمان بعد انتهاء المنتج.
الصعوبة 1/5 · 100 عملة + مكافأة صغيرة عند الإنجاز الأول اليوم
خطأ. التصميم الآمن يدمج الأمان منذ المرحلة الأولى من التطوير، بدلاً من إضافته لاحقاً كحل مؤقت.
يجب أن يقبل بحث التلميذ الاسم الدقيق O'Neill. اكتب استعلاماً ثابتاً مثل SELECT name FROM pupils WHERE name = ? وارتبط بالاسم المدخل بشكل منفصل. عند إدخال ' OR '1'='1، يبقى كقيمة اسم واحدة بدلاً من تغيير بناء الجملة. عند عرض الاسم، أدخله كنص؛ لا تجمّع HTML قابل للتنفيذ منه. يحافظ هذا على المدخلات المشروعة بينما يحمي كلا الوجهتين بضوابطهما الخاصة.
أدخل الأمان في التصميم وتمكن الافتراضات الآمنة. تحقق من المدخلات للوظيفة المطلوبة، افصل قيم SQL عن بناء جملة SQL، قم بتشفير أو عرض مخرجات المتصفح بأمان، وفرض حدود نظام الملفات. لا تدّعي أن إزالة العلامات الترقيعية توقف كل هجوم إدخال.