Detecting Attacks on Devices
مُقدَّم| English | المعنى |
|---|---|
| indicator of compromise/ˈɪndɪkeɪtə ɒv ˈkɒmprəmaɪz/ | مؤشر على الاختراق |
| password spraying/ˈpæswɜːd ˈspreɪɪŋ/ | رش كلمات المرور |
| credential stuffing/krɪˈdenʃl ˈstʌfɪŋ/ | إغراق بيانات الاعتماد |
| endpoint detection and response/endˈpɔɪnt dɪˈtekʃn ænd rɪˈspɒns/ | الكشف عن نقاط النهاية والاستجابة إليها |
مؤشرات الاختراق
- تكشف السجلات عن مؤشر اختراق (IoC) — دليل على دخول الخصم.
- IoCs القائمة على المضيف: عمليات غير متوقعة أو إعدادات متغيرة.
- IoCs القائمة على الملفات: ملف تتطابق تجزئته مع برمجيات خبيثة معروفة.
قراءة سجلات المصادقة
- عدد كبير من كلمات المرور الخاطئة لـ مستخدم واحد = هجوم تخميني.
- فشل العديد من المستخدمين من عنوان IP واحد = رشّ كلمات المرور.
- انفجار بيانات الاعتماد الافتراضية = إدراج البيانات المرجعية.
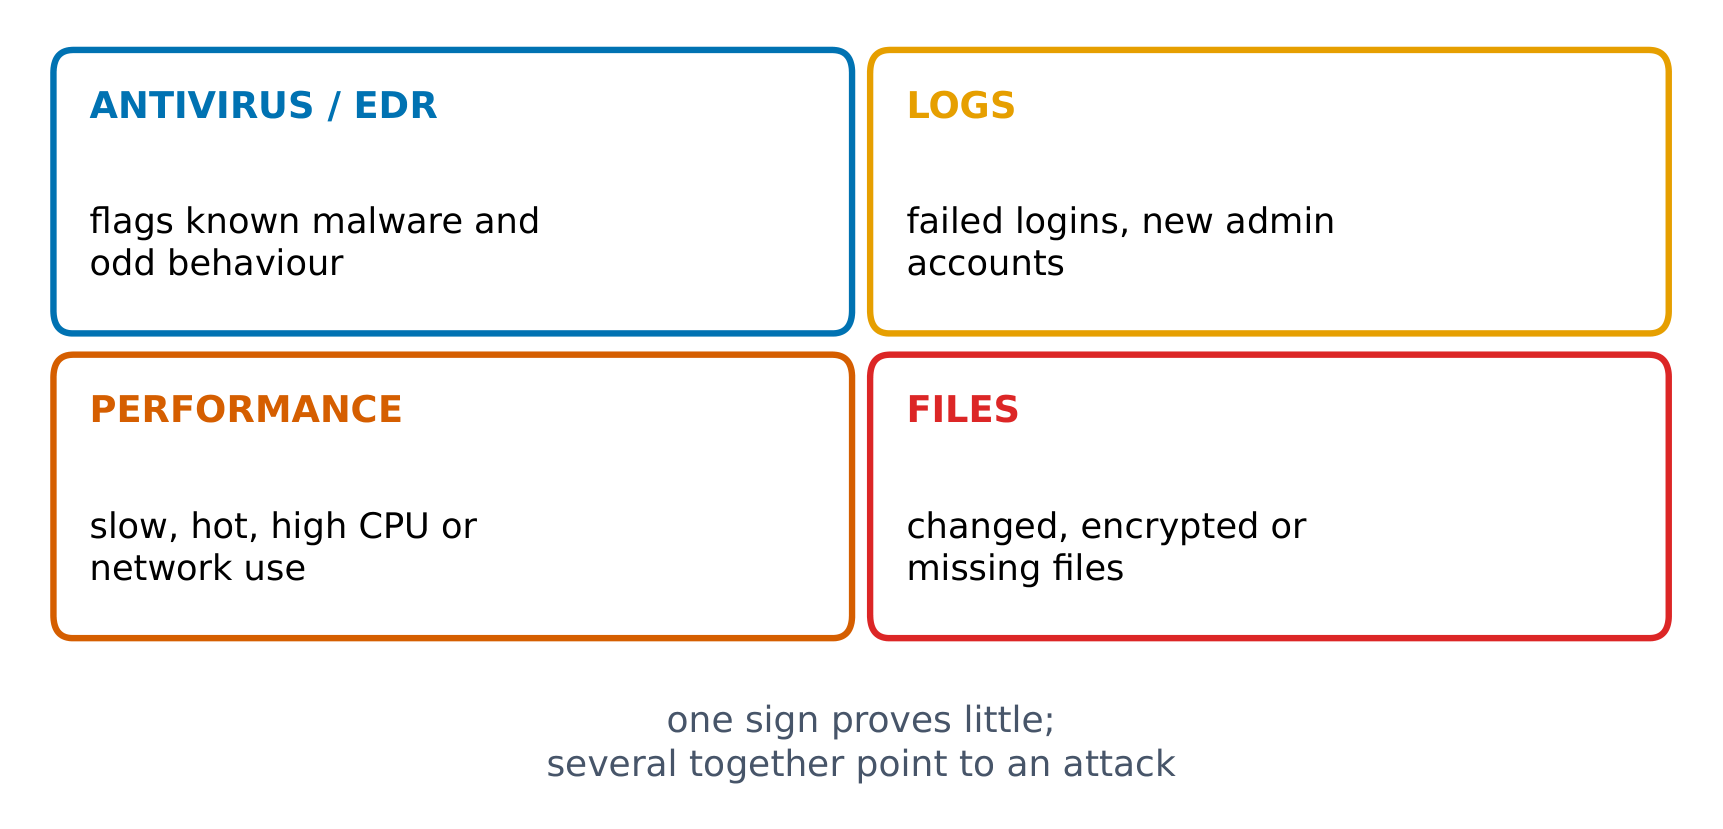
علامات الجهاز المخترق
Read the log: which password attack?
One user + many wrong passwords = guessing; many users + one IP = spraying; default credentials = stuffing.
Evidence in a log that an adversary has compromised a device is an...
الصعوبة 1/5 · 100 عملة + مكافأة صغيرة عند الإنجاز الأول اليوم
An IoC is an indicator of compromise.
Many different users failing to log in from ONE IP address suggests...
الصعوبة 1/5 · 100 عملة + مكافأة صغيرة عند الإنجاز الأول اليوم
One IP, many users = password spraying.
A powerful third-party device-detection service is called ____ (endpoint detection and response).
الصعوبة 1/5 · 100 عملة + مكافأة صغيرة عند الإنجاز الأول اليوم
EDR is powerful but expensive.
Which are kinds of indicators of compromise? (Choose all)
الصعوبة 2/5 · 140 عملة + مكافأة صغيرة عند الإنجاز الأول اليوم
There is no weather-based IoC.
اختيار الكشف
- المستند إلى التوقيع أخف وزناً — أفضل للأجهزة الضعيفة.
- خدمة كشف الطرف الاستجابة (EDR) قوية لكنها باهظة الثمن.
- بعض الهجمات لا يمكن اكتشافها على الجهاز على الإطلاق.
هجوم كلمات المرور غير المتصل بالإنترنت لا يمكن اكتشافه. لقد سرق المهاجم بالفعل قاعدة بيانات الهاش ويكسرها على حاسوبه الخاص، بعيدًا عن سجلاتك. هذه فخّة امتحانات مفضلة — الدافع الوحيد هو التشفير القوي والمملح.
Offline password attacks set off lockout alarms on your login server.
الصعوبة 1/5 · 100 عملة + مكافأة صغيرة عند الإنجاز الأول اليوم
False. Offline cracking happens on the adversary's own machine against a stolen hash file, so your systems see no failed logins to detect.
يُظهر سجل المصادقة 50 محاولة تسجيل دخول فاشلة للمستخدم admin في غضون 30 ثانية، جميعها من عنوان IP واحد. هذا النمط — حساب واحد، العديد من كلمات المرور الخاطئة، بسرعة — هو البصمة المميزة لهجوم تخمين كلمات المرور المتصل بالإنترنت الذي يمكن حظره باستخدام سياسة الإغلاق.
تترك هجمات الأجهزة IoC في السجلات (مستند إلى المضيف، مستند إلى الملفات، مستند إلى السلوك). تميز سجلات المصادقة بين التخمين (مستخدم واحد)، التبعثر (عدة مستخدمين، عنوان IP واحد)، والإغراق (بيانات اعتماد افتراضية). اختر الكشف بناءً على قوة الجهاز (EDR قوي لكنه مكلف). لا يمكن اكتشاف الهجمات غير المتصلة بالإنترنت.