كشف هجمات الشبكة
مُقدَّم| English | المعنى |
|---|---|
| NIDS/nɪdz/ | نظام كشف اختراق الشبكة |
| NIPS/nɪps/ | نظام منع اختراق الشبكة |
| signature-based/ˈsɪɡnɪtʃə beɪst/ | القائم على التوقيع |
| anomaly-based/əˈnɒməli beɪst/ | القائم على الشذوذ |
| baseline/ˈbeɪslaɪn/ | خط الأساس |
| SIEM/siːm/ | إدارة المعلومات والأحداث الأمنية |
خطأ بمقدار 75 سنت، 1986
- في أغسطس 1986 اكتشف كليفورد ستول، وهو عالم فلك كان يدير حواسيب في مختبر لورنس بيركلي، أن نظامين للمحاسبة يختلفان بمقدار 75 سنت. وبالتقصي عن الفرق، اكتشف مستخدماً مجهولاً اخترق النظام. وعلى مدى عشرة أشهر من مراقبة نشاط المتسلل، تتبعه إلى مخترق في ألمانيا الغربية كان يبيع المعلومات لجهاز المخابرات السوفيتي KGB.
- لاحظ ستول شيئاً لا يتوافق مع النشاط المعتاد. وتبحث أنظمة كشف الشبكات عن النوع نفسه من الإشارات تلقائياً.
ما الذي أثار شك ستول أولًا؟
الصعوبة 1/5 · 100 عملة + مكافأة صغيرة عند الإنجاز الأول اليوم
حالة شاذة صغيرة.
الكشف والمنع
- يراقب NIDS (نظام كشف التسلل إلى الشبكة) حركة البيانات ويطلق تنبيهات. ويوضع NIPS (نظام منع التسلل) في مسار حركة البيانات ويمكنه حجبها.
- لا يستطيع NIDS إيقاف هجوم بمفرده؛ أما NIPS فيستطيع ذلك، لكن الحجب الخاطئ قد يقطع الاتصال عن مستخدمين حقيقيين.
كشف قائم على العلامات أم قائم على الشذوذ؟
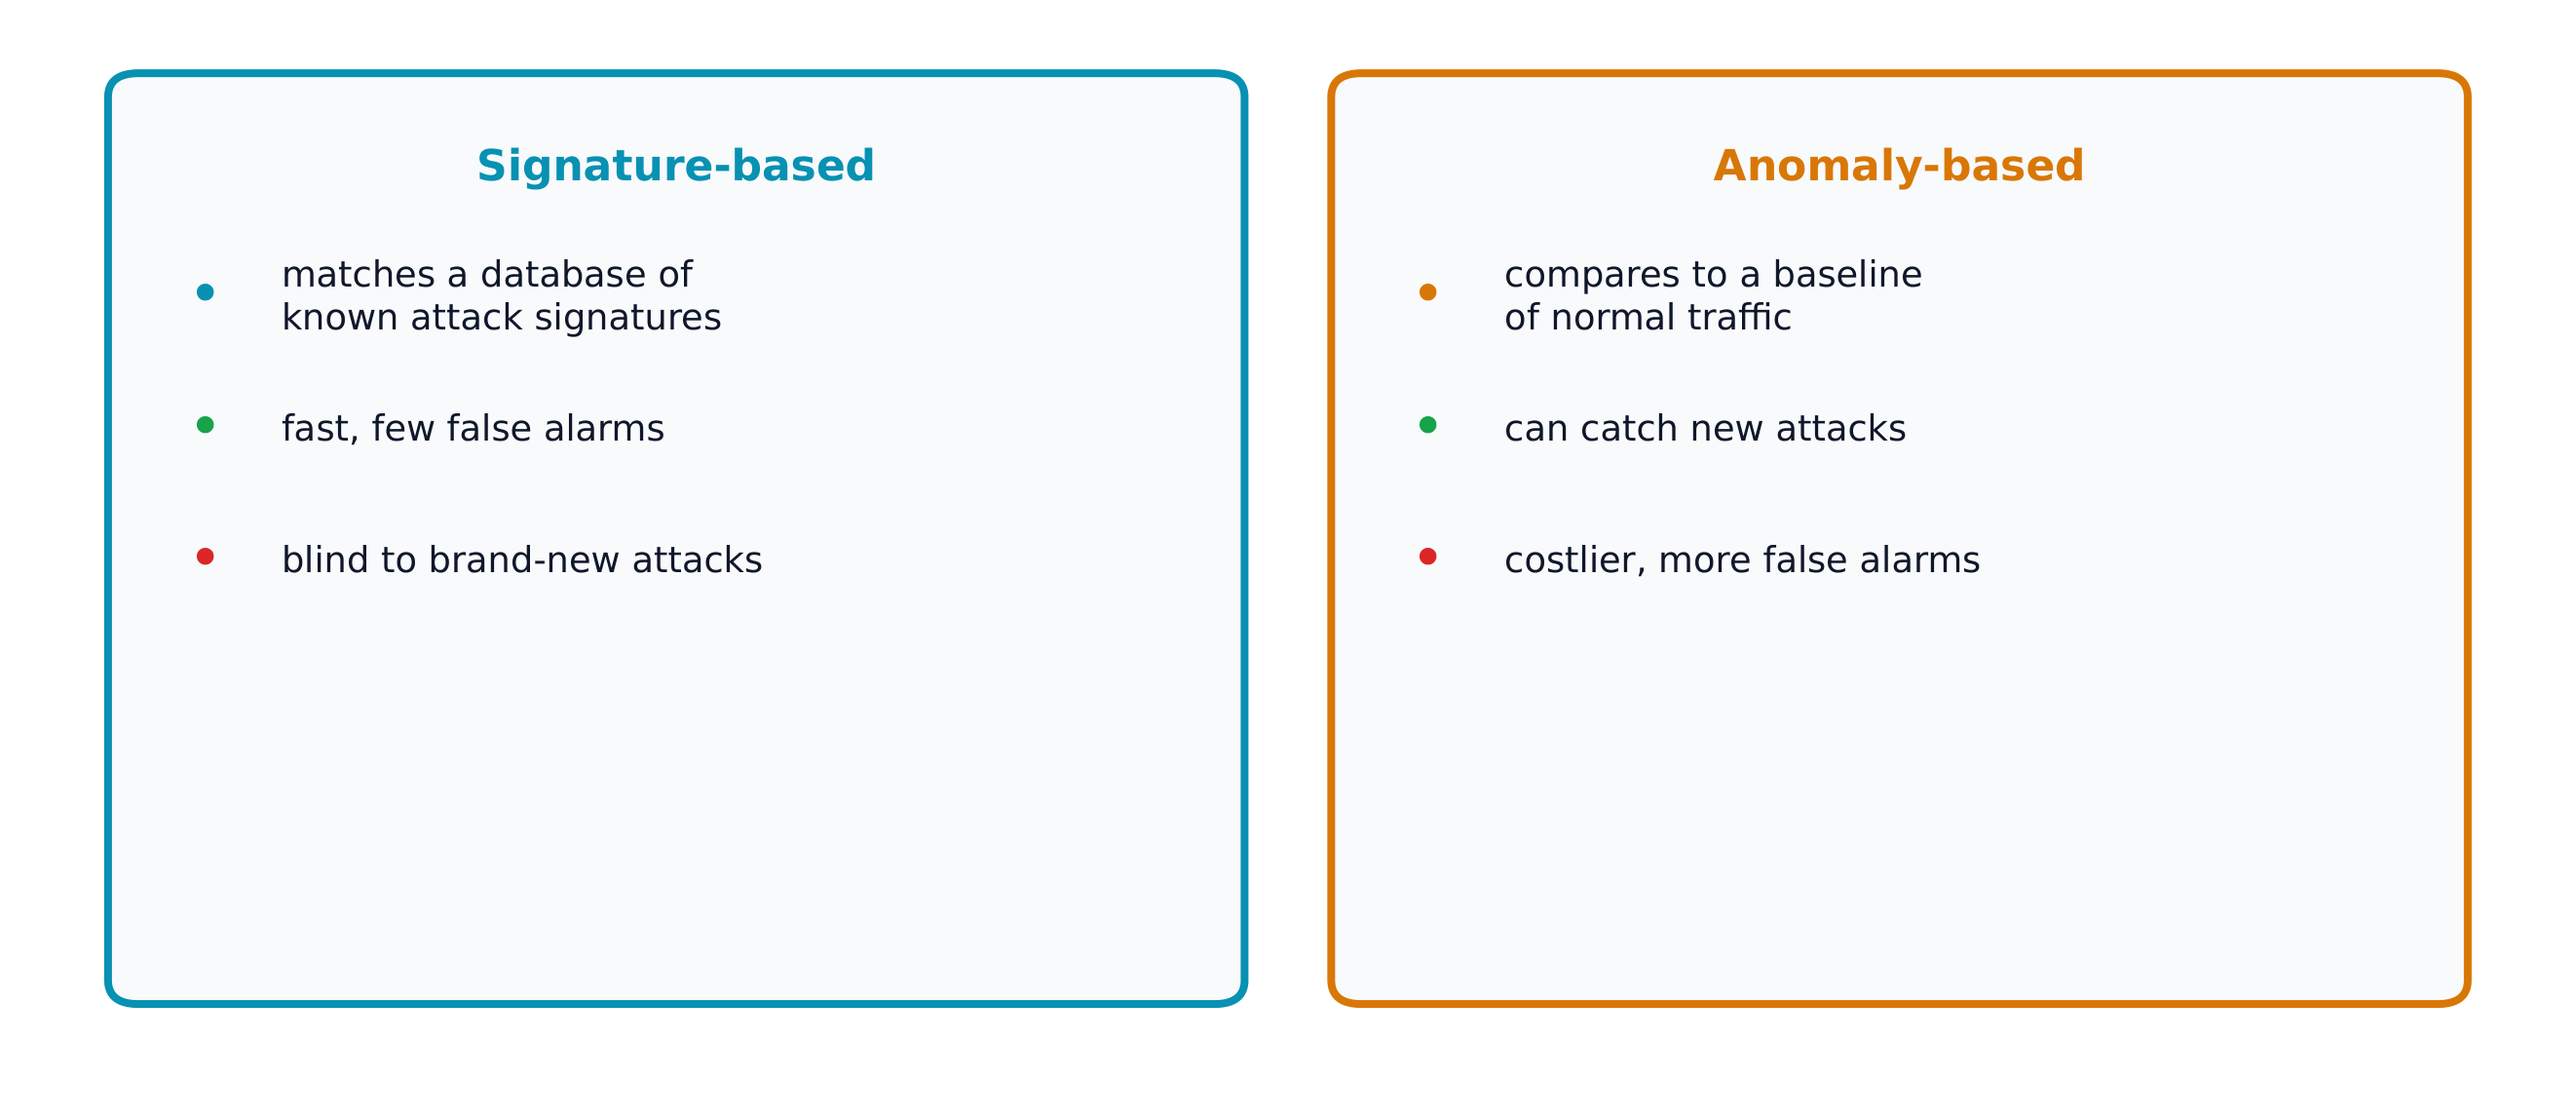
الكشف القائم على العلامات يطابق الهجمات المعروفة (سريع، قلة التنبيهات الكاذبة)؛ الكشف القائم على الشذوذ يحدد الانحرافات عن الطبيعي (يلتقط الهجمات الجديدة).
صِل كل نظام بوظيفته.
الصعوبة 2/5 · 140 عملة + مكافأة صغيرة عند الإنجاز الأول اليوم
الكشف مقابل المنع.
الكشف القائم على التوقيعات
- يقارن الكشف القائم على التوقيعات حركة البيانات بأنماط الهجمات المعروفة، مثل قاعدة بيانات بصمات الأصابع.
- يتسم بالدقة في كشف الهجمات المعروفة، لكنه يفوّت الهجمات الجديدة إلى أن يُكتب لها توقيع.
قد يفوت الكشف القائم على التوقيعات الهجمات الجديدة تمامًا.
الصعوبة 1/5 · 100 عملة + مكافأة صغيرة عند الإنجاز الأول اليوم
لا يوجد توقيع لها بعد.
الكشف القائم على الشذوذ
- يتعلم الكشف القائم على الشذوذ أولاً خط أساس للسلوك الطبيعي — أوقات تسجيل الدخول المعتادة، وأحجام البيانات، والاتصالات — ثم ينبه عند وجود اختلافات كبيرة.
- يمكنه كشف هجمات جديدة، لكنه ينتج مزيداً من الإنذارات الكاذبة، مثلاً عندما يعمل مستخدم حقيقي حتى وقت متأخر.
بماذا يقارن الكشف القائم على الحالات الشاذة النشاط؟
الصعوبة 1/5 · 100 عملة + مكافأة صغيرة عند الإنجاز الأول اليوم
تؤدي الاختلافات الكبيرة إلى إطلاق تنبيهات.
مثال محلول: أي طريقة تطلق التنبيه؟
- ترسل دودة معروفة نمط حزمها المعتاد: يطابقه الكشف القائم على التوقيعات فوراً.
- ينزّل حساب موظف 40 GB عند الساعة 3 صباحاً، بينما يقل خط الأساس عن 1 GB في النهار: لا يوجد توقيع مطابق، لكن الكشف القائم على الشذوذ يطلق تنبيهاً.
- الاستجابة: يتحقق محلل مما إذا كان السبب عملية نسخ احتياطي أو بيانات اعتماد مسروقة.
يرسل هجوم جديد لم يُرصد من قبل كميات غير معتادة من البيانات ليلًا. أي طريقة يُرجح أن تكشفه؟
الصعوبة 1/5 · 100 عملة + مكافأة صغيرة عند الإنجاز الأول اليوم
إنه يختلف عن خط الأساس.
SIEM: جمع المعلومات وربطها
- يجمع نظام SIEM (إدارة المعلومات والأحداث الأمنية) السجلات من جدران الحماية والخوادم وأنظمة NIDS والأجهزة في مكان واحد.
- يربط الأحداث ذات الصلة — تسجيل دخول فاشل، ثم حساب مسؤول جديد، ثم تنزيل كبير — في تنبيه واحد.
ما المهمة الرئيسية لنظام SIEM؟
الصعوبة 1/5 · 100 عملة + مكافأة صغيرة عند الإنجاز الأول اليوم
مكان واحد للأحداث.
لا فائدة من الكشف إذا لم يقرأ أحد التنبيهات. نجح ستول لأنه تابع حالة شذوذ صغيرة؛ خصص أشخاصاً ووقتاً للتحقيق.
يكفي تثبيت نظام NIDS حتى لو لم يراجع أحد تنبيهاته.
الصعوبة 1/5 · 100 عملة + مكافأة صغيرة عند الإنجاز الأول اليوم
يجب التحقيق في التنبيهات.
يُصدر NIDS تنبيهات ويمكن لـ NIPS الحجب. يكشف الكشف القائم على التوقيعات الهجمات المعروفة؛ ويقارن الكشف القائم على الشذوذ النشاط بخط أساس ويكشف الهجمات الجديدة مع مزيد من الإنذارات الكاذبة. يجمع SIEM السجلات ويربط الأحداث.
تستخدم شركة الكشف القائم على التوقيعات فقط. اشرح أحد المخاطر وأوصِ بإضافة مناسبة.
الجمع بين الطرائق.