保护应用程序
引入| English | 释义 | 拼音 |
|---|---|---|
| secure by design/sɪˈkjʊə baɪ dɪˈzaɪn/ | 安全设计 | ān quán shè jì |
| secure by default/sɪˈkjʊə baɪ dɪˈfɒlt/ | 默认安全 | mò rèn ān quán |
| input sanitization/ˈɪnpʊt ˌsænɪtaɪˈzeɪʃn/ | 输入清理 | shū rù qīng lǐ |
| special characters/ˈspeʃl ˈkærɪktəz/ | 特殊字符 | tè shū zì fú |
| control characters/kənˈtrəʊl ˈkærɪktəz/ | 控制字符 | kòng zhì zì fú |
| parameterised queries/ˌpærəˈmetəraɪzd ˈkwɪərɪz/ | 参数化查询 | cān shù huà chá xún |
安全设计与默认安全
- 安全设计 在开发的每个阶段都融入安全性,包括不受信任数据如何到达数据库、浏览器或文件系统的过程。
- 默认安全 从启动起便启用保护性设置。它可降低风险,但不能保证产品不存在任何漏洞。
将输入视为数据
- 输入清理 针对特定用途转换输入格式;验证则检查输入是否符合允许的类型、长度、范围或格式要求。两者均非通用的攻击过滤手段。
- 引号和分号属于普通的可打印特殊字符,并不一定是控制字符。一个合法的名称如
O'Neill不应因其包含撇号而受损。
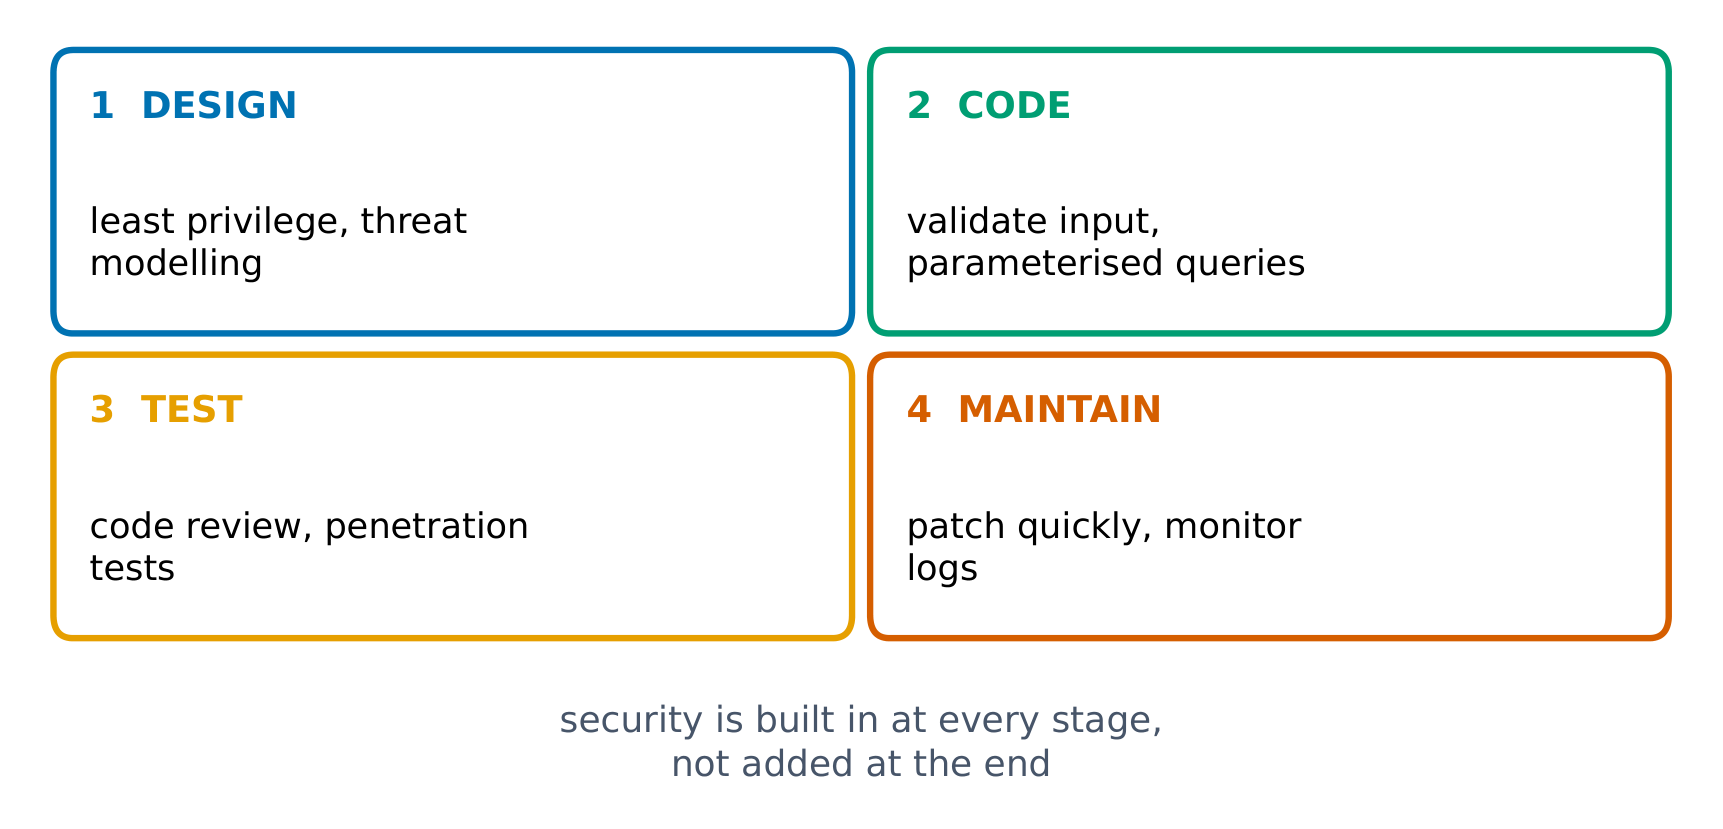
在应用程序生命周期的每个阶段构建安全性
选择目的地的控制控件
将 SQL 值与语法分离,保护浏览器输出以适应其上下文,并限制解析的文件路径;不存在通用的标点符号过滤器。
“默认安全”意味着产品出厂时……
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
安全默认设置从一开始就提供保护;但这并不能保证系统没有漏洞。
一个数值型SQL字段仅接受0或1=1。哪种控制手段能防止该输入变为查询语法?
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
该输入无需引号或分号。参数绑定可确保其作为数据处理;同时也应验证数值范围。HTML编码适用于其他目标环境。
通过____查询将值与SQL语法分离。
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
单独绑定每个值,而非将其拼接至SQL文本中。
哪些语句使用了适配目标环境的控制措施?选择所有适用项。
难度 2/5 · 今日首次完成可获 140 金币及少量额外奖励
前三项控制措施与其目标环境匹配。禁止引号黑名单可能破坏合法名称,且无法全面保护所有三种上下文。
确保控制流匹配目标位置
- 针对 SQL注入,应采用参数化查询:固定 SQL 结构与单独绑定的数据值。验证虽增加了一道检查,但不能替代参数绑定。
- 对于XSS,使用安全的文本API渲染纯文本,或对实际的HTML、属性或其他上下文应用输出编码。如果允许HTML,请使用合适的HTML清理器。
- 对于目录遍历,解析请求路径并确保其保持在允许的目录内。拒绝引号字符并不能确立该边界。
单个字符黑名单无法保护所有目标。年龄字段可被0 OR 1=1滥用,这不需要引号或分号。正确的防御措施是将输入隔离于查询语法之外。验证还必须检查年龄是否为允许范围内的有效数字。
面向安全的设计意味着在产品完成后才添加安全功能。
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
错误。面向安全的设计是从开发的最早阶段就将安全融入其中,而不是事后附加上去的。
学生搜索应接受精确名称O'Neill。编写固定查询如SELECT name FROM pupils WHERE name = ?并单独绑定输入的名称。输入' OR '1'='1将保持为一个名称值,而不会改变查询。显示名称时将其作为文本插入;不要从中组装可执行的HTML。这既保留了合法输入,又通过各自的控件保护了两个目标。
在设计中融入安全性并启用安全默认设置。针对任务验证输入,将SQL值与SQL语法分离,对浏览器输出进行编码或安全渲染,并强制执行文件系统边界。不要声称移除标点符号能阻止所有输入攻击。