| English | 释义 | 拼音 |
|---|---|---|
| ARP poisoning/ɑːp ˈpɔɪzənɪŋ/ | 地址解析投毒 | dì zhǐ jiě xī tóu dú |
| on-path attack/ɒn pæθ əˈtæk/ | 中间人攻击 | zhōng jiān rén gōng jī |
| MAC flooding/mæk ˈflʌdɪŋ/ | 物理地址泛洪 | wù lǐ dì zhǐ fàn hóng |
| switch/swɪtʃ/ | 交换机 | jiāo huàn jī |
| eavesdropping/ˈiːvzdrɒpɪŋ/ | 窃听 | qiè tīng |
| DNS poisoning/ˌdiː en ˈes ˈpɔɪzənɪŋ/ | 域名投毒 | yù míng tóu dú |
| denial of service/dɪˈnaɪəl ɒv ˈsɜːvɪs/ | 拒绝服务 | jù jué fú wù |
| distributed denial of service/ˈdɪstrɪbjuːtɪd dɪˈnaɪəl ɒv ˈsɜːvɪs/ | 分布式拒绝服务 | fēn bù shì jù jué fú wù |
| rogue access point/rəʊɡ ˈækses pɔɪnt/ | 非法接入点 | fēi fǎ jiē rù diǎn |
中间人与洪泛攻击
- 地址解析投毒(ARP poisoning):伪造ARP消息把流量发给对手——一种中间人攻击(on-path attack)。
- 物理地址泛洪(MAC flooding):使交换机(switch)过载,让它广播所有流量(窃听eavesdropping)。
- 对手读取或更改两方之间的消息。
重定向与拒绝服务
- 域名投毒(DNS poisoning):伪造记录把用户重定向到恶意网站。
- Smurf攻击:ICMP洪泛——一种拒绝服务(denial of service)。
- 许多机器同时进行=分布式拒绝服务(distributed denial of service)。
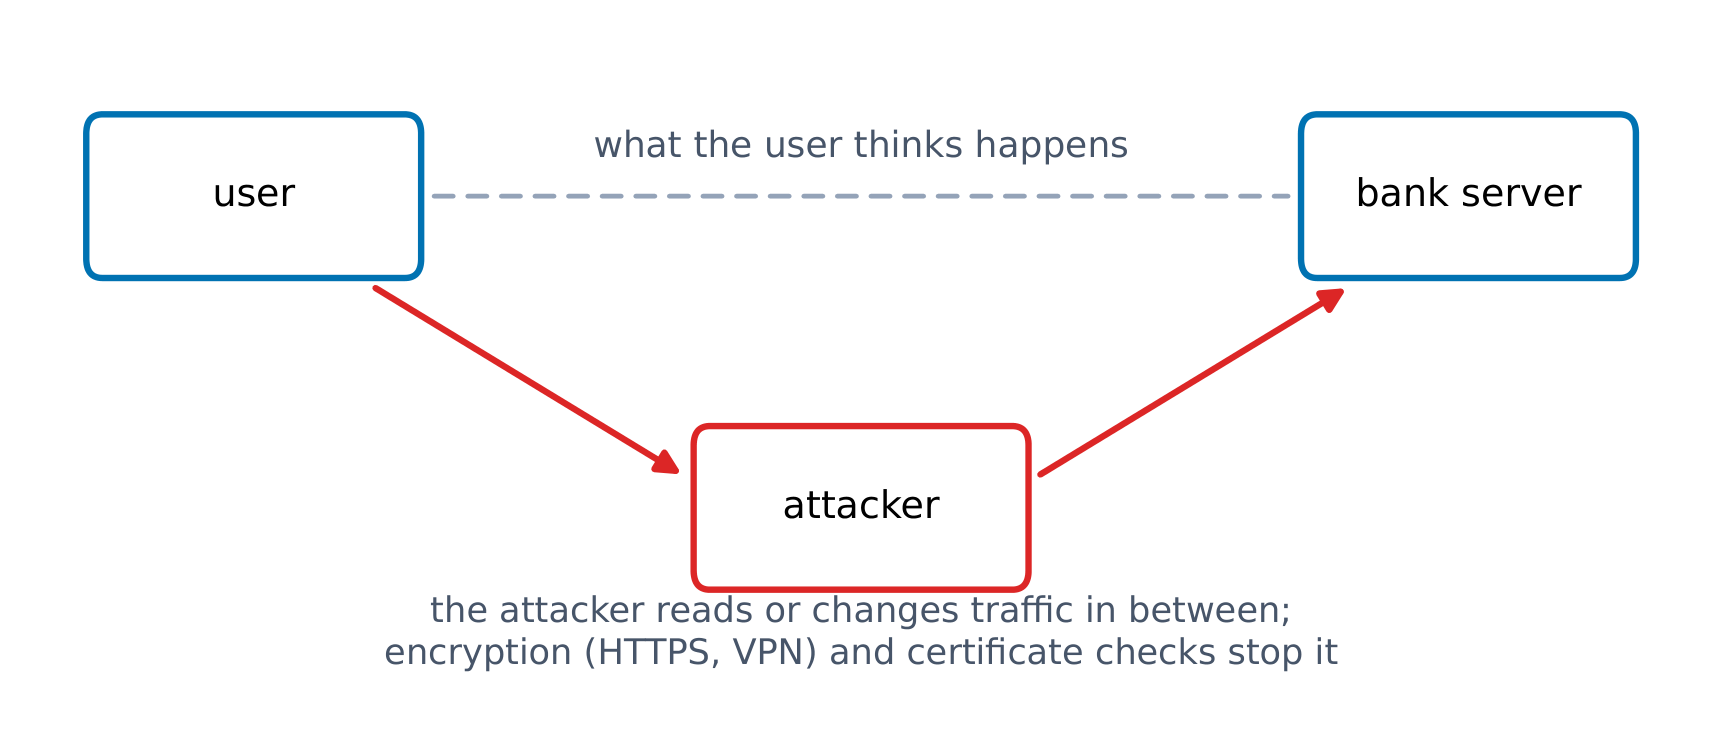
中间人攻击位于用户和服务器之间
Identify the network attack
Each attack has a distinct trace: ARP=two MACs for one IP; MAC flooding=switch overload; DNS=redirect; smurf=ICMP flood.
An adversary secretly sitting between two parties, reading their traffic, performs a(n)...
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
This is an on-path / man-in-the-middle attack.
One IP address shown with two different MAC addresses in a log suggests...
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
Duplicate MAC for one IP = ARP poisoning.
An unauthorised access point plugged into an open port is a ____ access point.
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
A rogue access point bypasses the firewall.
Which attacks let an adversary eavesdrop on traffic? (Choose all)
难度 2/5 · 今日首次完成可获 140 金币及少量额外奖励
A UPS failure is not an eavesdropping attack.
网络如何被利用
- 开放端口让攻击者安装非法接入点(rogue access point)。
- 非法接入点完全绕过防火墙。
- 我们按影响和漏洞利用所需技能来评定风险。
在中间人攻击中,双方都以为在直接交谈。实际上他们各自都在和对手交谈,对手悄悄读取或更改每一条消息。
When many machines flood a target at once, it is a distributed denial of service (DDoS).
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
Many attackers at once = DDoS.
在ARP投毒中,对手告诉网络"目标的IP属于我的硬件地址"。发往目标的流量现在先经过对手。日志中的明显迹象:一个IP显示两个不同的MAC地址。
关键网络攻击:地址解析投毒(从中间人位置窃听)、物理地址泛洪(迫使交换机广播每一帧来窃听)、域名投毒(重定向)、smurf/DoS/DDoS(洪泛)。弱的或开放的端口让对手添加绕过防火墙的非法接入点。