Lỗ hổng và Cuộc tấn công vào Ứng dụng và Dữ liệu
Đã giới thiệu
Từ vựng
| English | Ý nghĩa |
|---|---|
| injection attack/ɪnˈdʒekʃn əˈtæk/ | tấn công nhúng |
| data validation/ˈdeɪtə ˌvælɪˈdeɪʃn/ | xác thực dữ liệu |
| SQL injection/ˌes kjuː ˈel ɪnˈdʒekʃn/ | nhúng SQL |
| cross-site scripting/krɒs saɪt ˈskrɪptɪŋ/ | kế hoạch viết script liên trang |
| buffer overflow/ˈbʌfə ˌəʊvəˈfləʊ/ | tràn bộ đệm |
| buffer/ˈbʌfə/ | bộ đệm |
| directory traversal/daɪˈrektəri træˈvɜːsl/ | duyệt thư mục |
English
Bad input is the danger
- When a program does not check input, an adversary slips in commands — an injection attack 注入攻击.
- Data validation 数据验证 (checking input meets rules) is the defense.
- Unencrypted files and over-broad admin rights add more risk.
English
SQL injection and XSS
- SQL injection SQL注入: SQL commands in an input field read or change a database.
- Cross-site scripting (XSS) 跨站脚本: injected script runs in another user's browser.
- Both come from trusting unchecked user input.
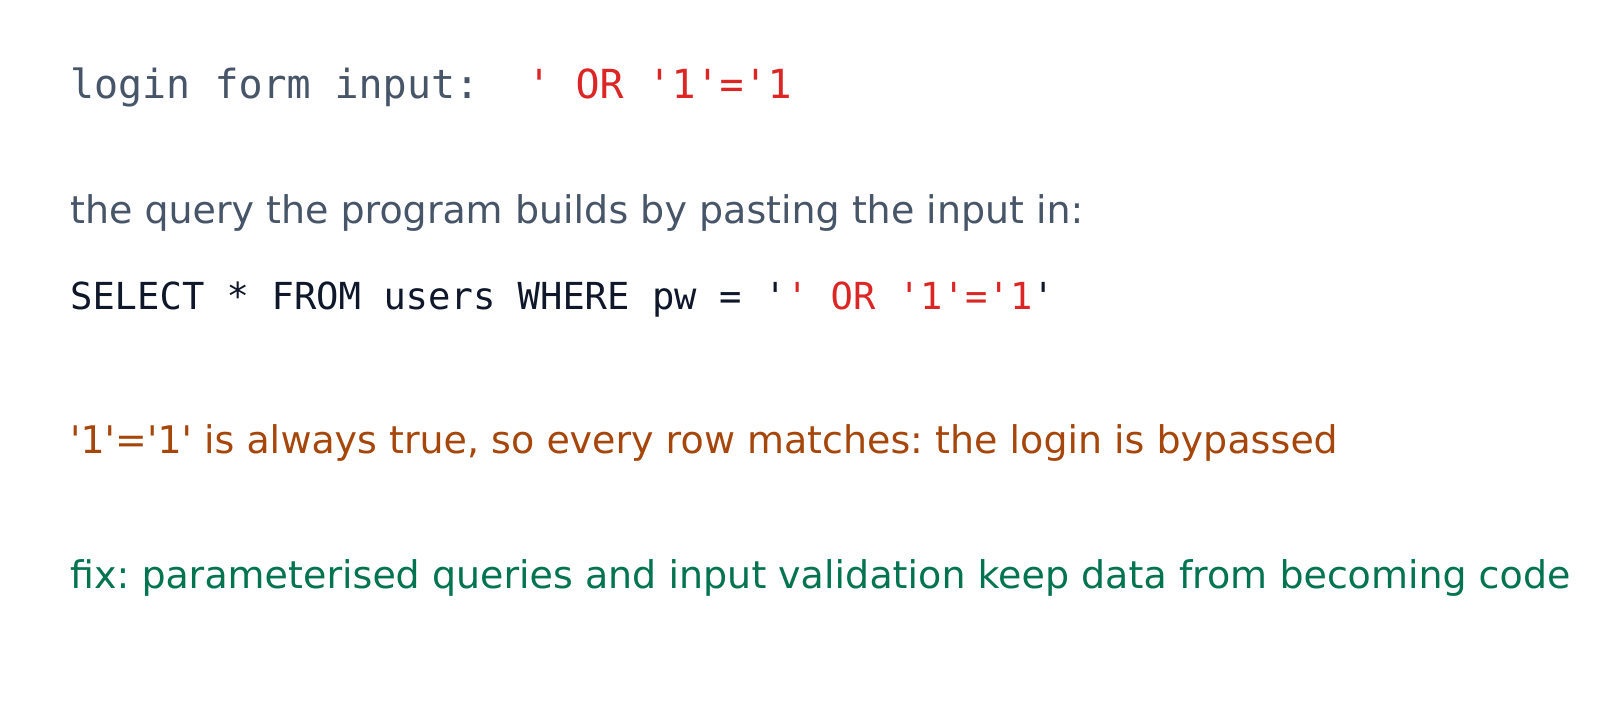
SQL injection: input pasted into a query changes the query itself
Khám phá
Xác định cuộc tấn công ứng dụng từ bằng chứng
SQL injection hiển thị OR 1=1; XSS hiển thị
Môn học của bạn
Đang tải danh sách môn…
Chọn một môn và trang sẽ điều hướng theo — ghi chú, tài liệu, video và bài tập đều mở ở đó.