การควบคุมการเข้าถึงและสิทธิ์ขั้นต่ำ
สิทธิ์ต่ำสุด (Least privilege)
- กฎความปลอดภัยพื้นฐาน: ให้บุคคลและโปรแกรมทุกตัวมี สิทธิ์เข้าถึงเท่าที่จำเป็น เท่านั้น — ไม่เกินกว่านั้น
- หากบัญชีถูกเจาะทะลุ หลักสิทธิ์ต่ำสุดหมายถึงผู้โจมตีจะเข้าถึงข้อมูลได้ น้อยลง
การควบคุมการเข้าถึงไฟล์
- ในระบบ Linux, อนุญาตให้ทำรายการ (permissions) คือการควบคุมการเข้าถึงในทางปฏิบัติ (คุณเคยรู้จักสิ่งเหล่านี้ในรายวิชา Linux แล้ว)
ls -lแสดงว่าใครสามารถ อ่าน (r), เขียน (w) และ ดำเนินการ (x) ได้ สำหรับเจ้าของไฟล์ กลุ่มผู้ใช้ และผู้อื่นทั้งหมด
ls -l secret.txt
การปิดล็อกความลับ
- ไฟล์ที่เก็บรหัสผ่านหรือคีย์ควรถูกอ่านได้โดย เจ้าของไฟล์เท่านั้น
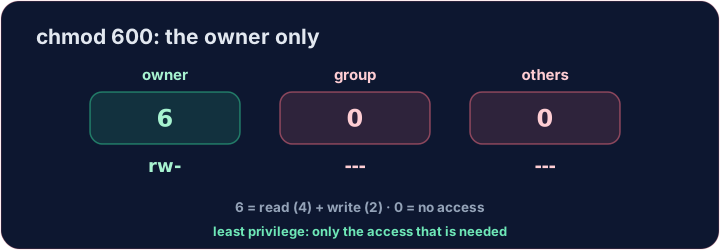
chmod 600ให้สิทธิ์เจ้าของไฟล์อ่าน+เขียน และมี ไม่มีอะไรเลย ให้กับผู้อื่น:
chmod 600 secret.txt
6= อ่าน+เขียนสำหรับเจ้าของ;0และ0= ไม่มีการเข้าถึงสำหรับกลุ่มและผู้อื่น
ถึงเวลาฝึกฝน
- ปิดล็อก
secret.txtเพื่อให้เฉพาะเจ้าของไฟล์เท่านั้นที่สัมผัสได้สิทธิ์ที่ดีเป็นเกราะป้องกันที่เรียบง่ายแต่ทรงพลัง
*ครอบคลุม: A-Level 6.1 (ระดับการเข้าถึง/มาตรการความปลอดภัย)
ข้อผิดพลาดที่พบบ่อย
- ให้แต่ละผู้ใช้มีสิทธิ์เข้าถึงเท่าที่จำเป็น (สิทธิ์ต่ำสุด)
- อย่าใช้บัญชีผู้ดูแลระบบสำหรับการทำงานประจำวัน
สิทธิ์ขั้นต่ำ
มอบ rwx ให้แต่ละผู้ใช้เท่าที่จำเป็น — ไม่มากกว่านั้น
ความยาก 3/5 · 200 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
secret.txt ปัจจุบันอ่านได้โดยทุกคน. ล็อคมันให้ เจ้าของไฟล์เท่านั้น อ่านและเขียนได้ โดยใช้ chmod 600 secret.txt. การตรวจสอบแสดง ls -l
ความยาก 3/5 · 200 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
สิทธิ์ขั้นต่ำไม่ใช่ 600 เสมอไป. ทีมของคุณควร อ่าน team-notes.txt, แต่ไม่แก้ไข — และบุคคลภายนอกไม่มีสิทธิ์. ใช้ chmod 640 team-notes.txt (6 = เจ้าของอ่าน+เขียน, 4 = กลุ่มอ่านอย่างเดียว, 0 = คนอื่นไม่มีอะไร).
ความยาก 3/5 · 200 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
backup.sh เป็นสคริปต์ที่คุณคนเดียวควรรัน อ่าน หรือแก้ไข ให้เจ้าของสิทธิ์อ่าน เขียน และ รัน และให้คนอื่นอีกทุกคนไม่มีสิทธิ์: chmod 700 backup.sh (7 = 4 + 2 + 1)