Уязвимости приложений и данных, атаки на них
Введено
Словарь
| English | Значение |
|---|---|
| injection attack/ɪnˈdʒekʃn əˈtæk/ | атака внедрения |
| data validation/ˈdeɪtə ˌvælɪˈdeɪʃn/ | валидация данных |
| SQL injection/ˌes kjuː ˈel ɪnˈdʒekʃn/ | SQL-инъекция |
| cross-site scripting/krɒs saɪt ˈskrɪptɪŋ/ | межсайтовый скриптинг (XSS) |
| buffer overflow/ˈbʌfə ˌəʊvəˈfləʊ/ | переполнение буфера |
| buffer/ˈbʌfə/ | буфер |
| directory traversal/daɪˈrektəri træˈvɜːsl/ | обход каталогов |
English
Bad input is the danger
- When a program does not check input, an adversary slips in commands — an injection attack 注入攻击.
- Data validation 数据验证 (checking input meets rules) is the defense.
- Unencrypted files and over-broad admin rights add more risk.
English
SQL injection and XSS
- SQL injection SQL注入: SQL commands in an input field read or change a database.
- Cross-site scripting (XSS) 跨站脚本: injected script runs in another user's browser.
- Both come from trusting unchecked user input.
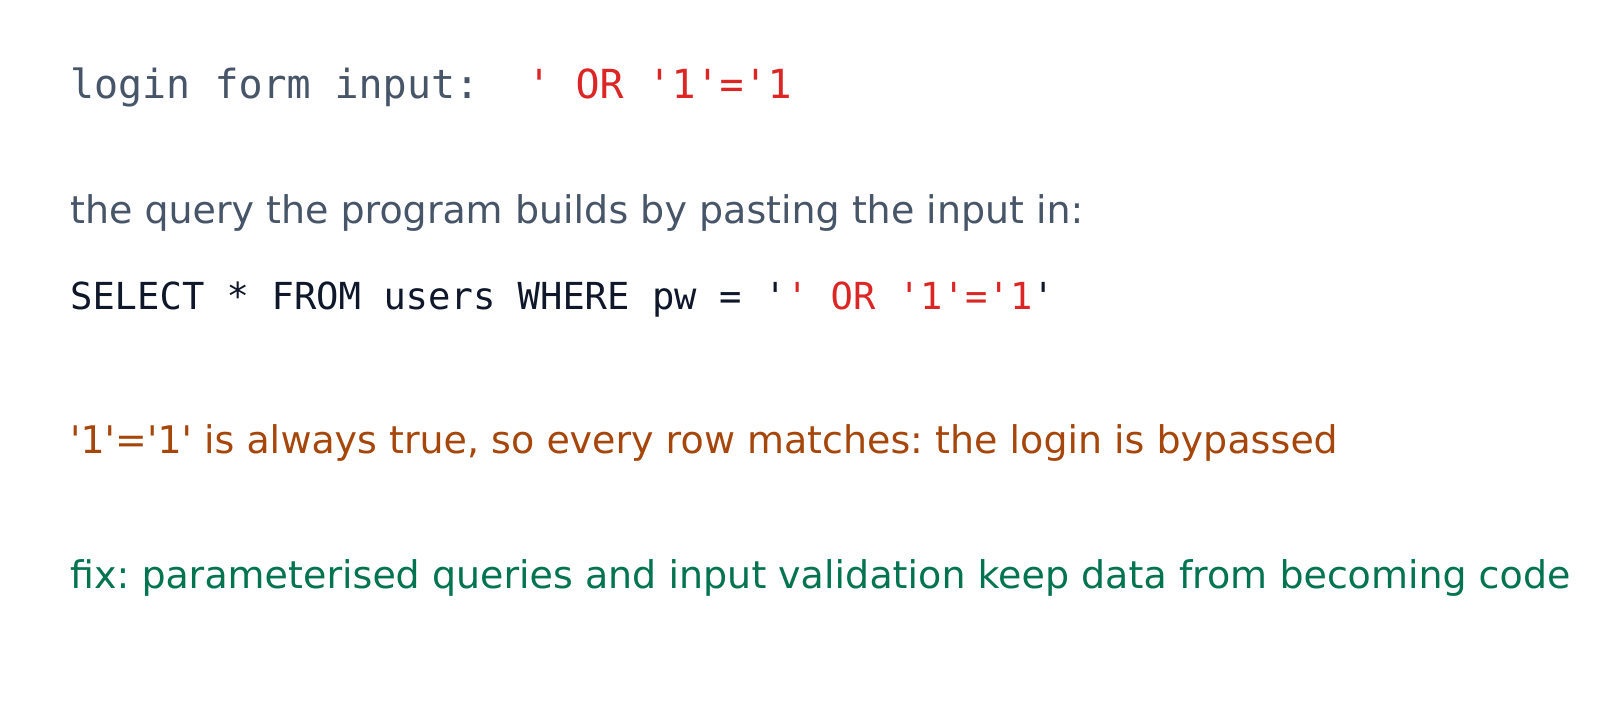
SQL injection: input pasted into a query changes the query itself
Исследовать
Определите атаку на приложение по доказательствам
SQL-инъекция показывает OR 1=1; XSS показывает
Ваш предмет
Загрузка предметов…
Выберите один, и сайт будет вести вас — конспекты, работы, видео и практика откроются там.
Все разделы
- Учить
- Лексика
- Код
- Ежедневный английский
- Сгенерировать
- IELTS
- TOEFL
- Поездки за границу
- Об нас
- Наблюдение
- Автооценка
Тема