Access control and least privilege
Минимальные привилегии
- Ключевое правило безопасности: предоставляйте каждому пользователю и программе только тот уровень доступа, который необходим — ничего лишнего.
- Если учетная запись взломана, принцип минимальных привилегий означает, что злоумышленник получит доступ лишь к меньшему объему данных.
Контроль доступа к файлам
- В Linux права доступа к файлам являются практической реализацией контроля доступа (вы встречали их на курсе Linux).
ls -lпоказывает, кто может читать (r), записывать (w) и исполнять (x) файл для владельца, группы и всех остальных.
ls -l secret.txt
Защита секретных данных
- Файл, содержащий пароль или ключ, должен быть доступен для чтения только его владельцу.
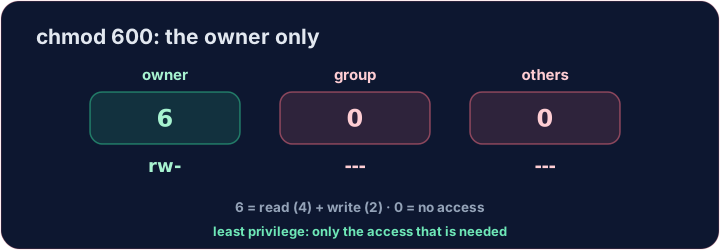
chmod 600предоставляет владельцу права на чтение и запись, а ничего — всем остальным:
chmod 600 secret.txt
6= чтение+запись для владельца;0и0= отсутствие доступа для группы и других пользователей.
Ваша очередь
- Ограничьте доступ к
secret.txtтак, чтобы им могли управлять только его владелец. Правильные права доступа — это простое, но мощное средство защиты.
Охватывает: A-Level 6.1 (уровни доступа / меры безопасности).
Распространенные ошибки
- Предоставляйте каждому пользователю только необходимый ему уровень доступа (принцип минимальных привилегий).
- Не используйте учетную запись администратора для повседневной работы.
Least privilege
Give each user only the rwx they need — nothing more.
Сложность 3/5 · 200 монет + небольшой бонус за первое завершение сегодня
secret.txt is currently readable by everyone. Lock it down so only its owner can read and write it, with chmod 600 secret.txt. The check shows ls -l.
Сложность 3/5 · 200 монет + небольшой бонус за первое завершение сегодня
Least privilege is not always 600. Your team should read team-notes.txt, but not change it — and outsiders get nothing. Use chmod 640 team-notes.txt (6 = owner read+write, 4 = group read-only, 0 = others none).
Сложность 3/5 · 200 монет + небольшой бонус за первое завершение сегодня
backup.sh is a script only you should run, read or change. Give the owner read, write и execute, and everyone else nothing: chmod 700 backup.sh (7 = 4 + 2 + 1).