Protegendo Aplicações
Introduzido| English | Significado |
|---|---|
| secure by design/sɪˈkjʊə baɪ dɪˈzaɪn/ | segurança por design |
| secure by default/sɪˈkjʊə baɪ dɪˈfɒlt/ | segurança padrão |
| input sanitization/ˈɪnpʊt ˌsænɪtaɪˈzeɪʃn/ | sanitização de entrada |
| special characters/ˈspeʃl ˈkærɪktəz/ | Caracteres especiais |
| control characters/kənˈtrəʊl ˈkærɪktəz/ | caracteres de controle |
| parameterised queries/ˌpærəˈmetəraɪzd ˈkwɪərɪz/ | consultas parametrizadas |
Seguro por design e padrão
- Seguro por design integra a segurança em todas as fases do desenvolvimento, incluindo o recebimento de dados não confiáveis por um banco de dados, navegador ou sistema de arquivos.
- Seguro por padrão ativa configurações protetoras desde o início. Reduz o risco; não garante que um produto não tenha vulnerabilidades.
Manter a entrada como dado
- Limpeza de entrada transforma a entrada para um propósito específico; validação verifica um tipo, comprimento, intervalo ou formato permitido. Nenhuma delas é um filtro universal contra ataques.
- Aspas e pontos e vírgula são caracteres especiais impressos comuns, não necessariamente caracteres de controle. Um nome legítimo como
O'Neillnão deve ser danificado apenas por conter um apóstrofo.
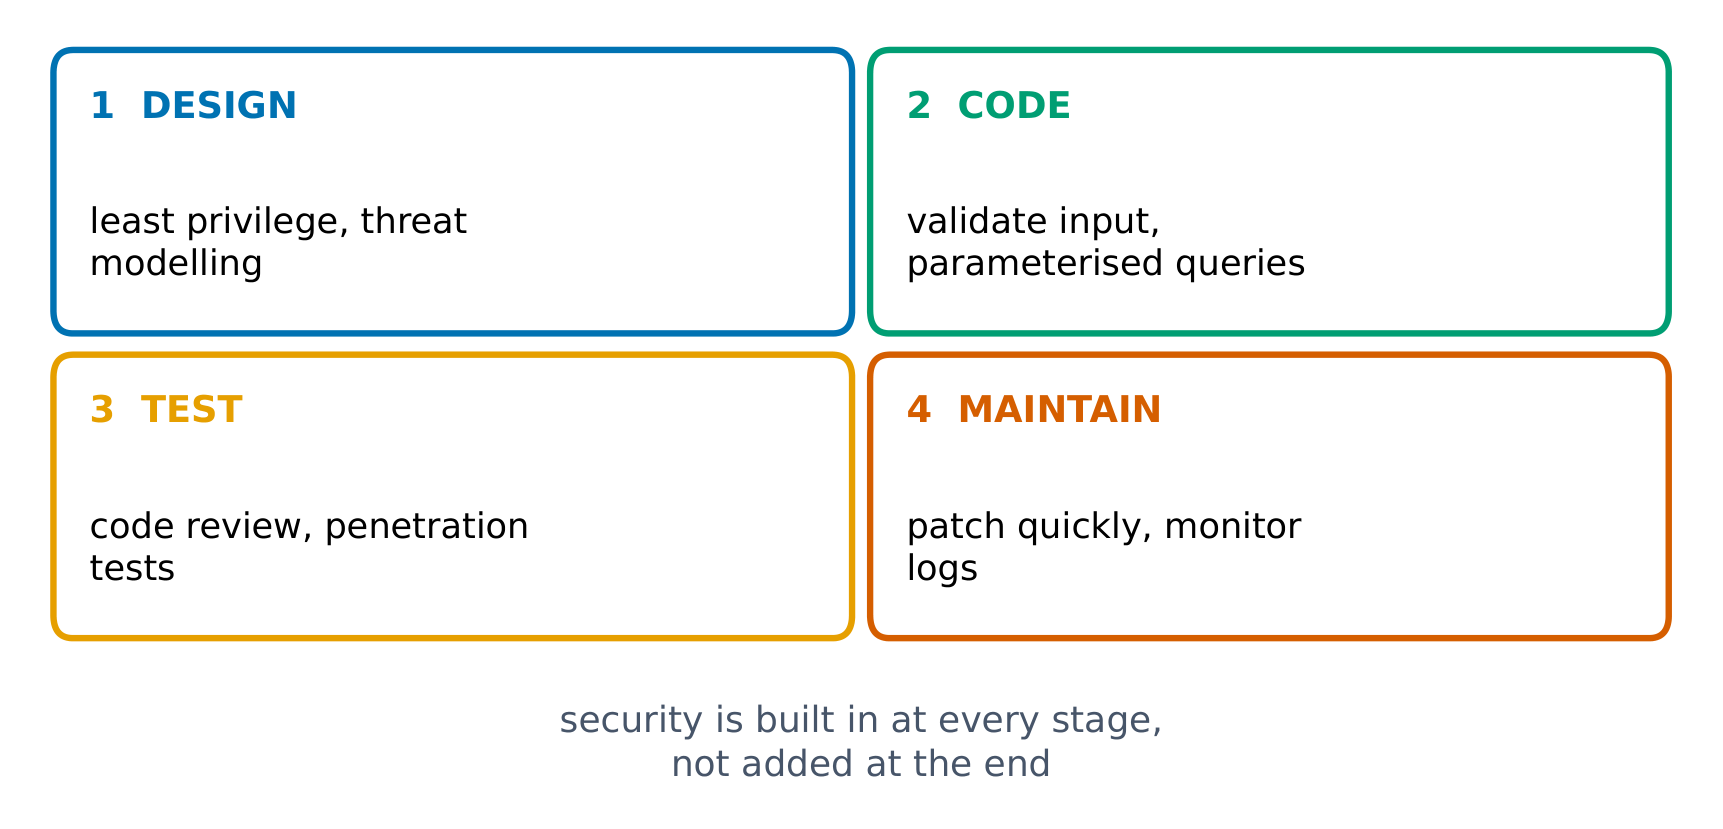
Inserindo segurança em todas as etapas do ciclo de vida de um aplicativo
Escolha o controle para o destino
Separe valores SQL da sintaxe, proteja a saída do navegador para seu contexto e restrinja caminhos de arquivo resolvidos; nenhum filtro universal de pontuação.
"Seguro por padrão" significa que um produto vem com...
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
Padrões seguros habilitam proteções desde o início; não garantem um sistema livre de vulnerabilidades.
Um campo numérico SQL aceita 0 OU 1=1. Qual controle impede que essa entrada se torne sintaxe de consulta?
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
A entrada não precisa de aspas ou ponto e vírgula. A vinculação de parâmetros a mantém como dados; valide também o intervalo numérico. A codificação HTML serve a um destino diferente.
Mantenha os valores separados da sintaxe SQL usando consultas ____.
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
Vincule cada valor separadamente em vez de concatená-lo ao texto SQL.
Quais instruções usam controles adequados ao destino? Selecione todas que se aplicam.
Dificuldade 2/5 · Moedas 140 + pequeno bônus na primeira conclusão hoje
Os três primeiros controles correspondem aos seus destinos. Uma lista negra de aspas pode danificar nomes legítimos e não protege todos os três contextos.
Correspondar o controle ao destino
- Para injeção SQL, use consultas parametrizadas: estrutura SQL fixa e valores de dados vinculados separadamente. A validação adiciona uma verificação, mas não substitui a vinculação.
- Para XSS, renderize texto simples com uma API de texto segura ou aplique codificação de saída para o HTML real, atributo ou outro contexto. Se HTML for permitido, use um sanitizador de HTML adequado.
- Para travessia de diretório, resolva o caminho solicitado e exija que ele permaneça dentro do diretório permitido. Rejeitar caracteres de aspas não estabelece esse limite.
Uma lista negra de caracteres únicos não pode proteger todos os destinos. Um campo de idade pode ser abusado com 0 OR 1=1, que não precisa de aspas ou ponto e vírgula. A defesa correta mantém a entrada fora da sintaxe da consulta. A validação também deve verificar se a idade é um número válido no intervalo permitido.
Seguro por design significa adicionar recursos de segurança após o produto estar concluído.
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
Falso. Seguro por design integra a segurança desde a fase inicial de desenvolvimento, em vez de adicioná-la posteriormente.
Uma busca de aluno deve aceitar exatamente o nome O'Neill. Escreva uma consulta fixa como SELECT name FROM pupils WHERE name = ? e vincule o nome inserido separadamente. Uma entrada como ' OR '1'='1 permanece então como um único valor de nome, sem alterar a consulta. Ao exibir um nome, insira-o como texto; não assemble HTML executável a partir dele. Isso preserva a entrada legítima enquanto protege ambos os destinos com seus próprios controles.
Integre a segurança no design e ative padrões seguros. Valide a entrada para a tarefa, mantenha os valores SQL separados da sintaxe SQL, codifique ou renderize com segurança a saída do navegador e imponha limites do sistema de arquivos. Não afirme que remover pontuação para todo ataque de entrada.