Protegendo Aplicativos e Dados: Controles Gerenciais e Controles de Acesso
Introduzido| English | Significado |
|---|---|
| at rest/æt rest/ | em repouso |
| in transit/ɪn ˈtrænsɪt/ | em trânsito |
| in use/ɪn juːs/ | em uso |
| PII/ˌpiː aɪ ˈaɪ/ | PII |
| PHI/ˌpiː eɪtʃ ˈaɪ/ | PHI |
| PCI/ˌpiː siː ˈaɪ/ | PCI |
| RBAC/ˈɑːbæk/ | RBAC |
| RuBAC/ruː bæk/ | RuBAC |
| DAC/ˌdiː eɪ ˈsiː/ | DAC |
| MAC/mæk/ | MAC |
| principle of least privilege/ˈprɪnsɪpl ɒv liːst ˈprɪvɪlɪdʒ/ | princípio do menor privilégio |
Estados de dados e leis
- Os dados podem estar em repouso, em trânsito ou em uso.
- Leis protegem PII, PHI e PCI.
- Dados sensíveis exigem controles mais fortes.
Quatro modelos de controle de acesso
- RBAC: o acesso segue seu papel.
- RuBAC: o acesso segue uma condição (como horário).
- DAC: o dono decide. MAC: um administrador central define os níveis.
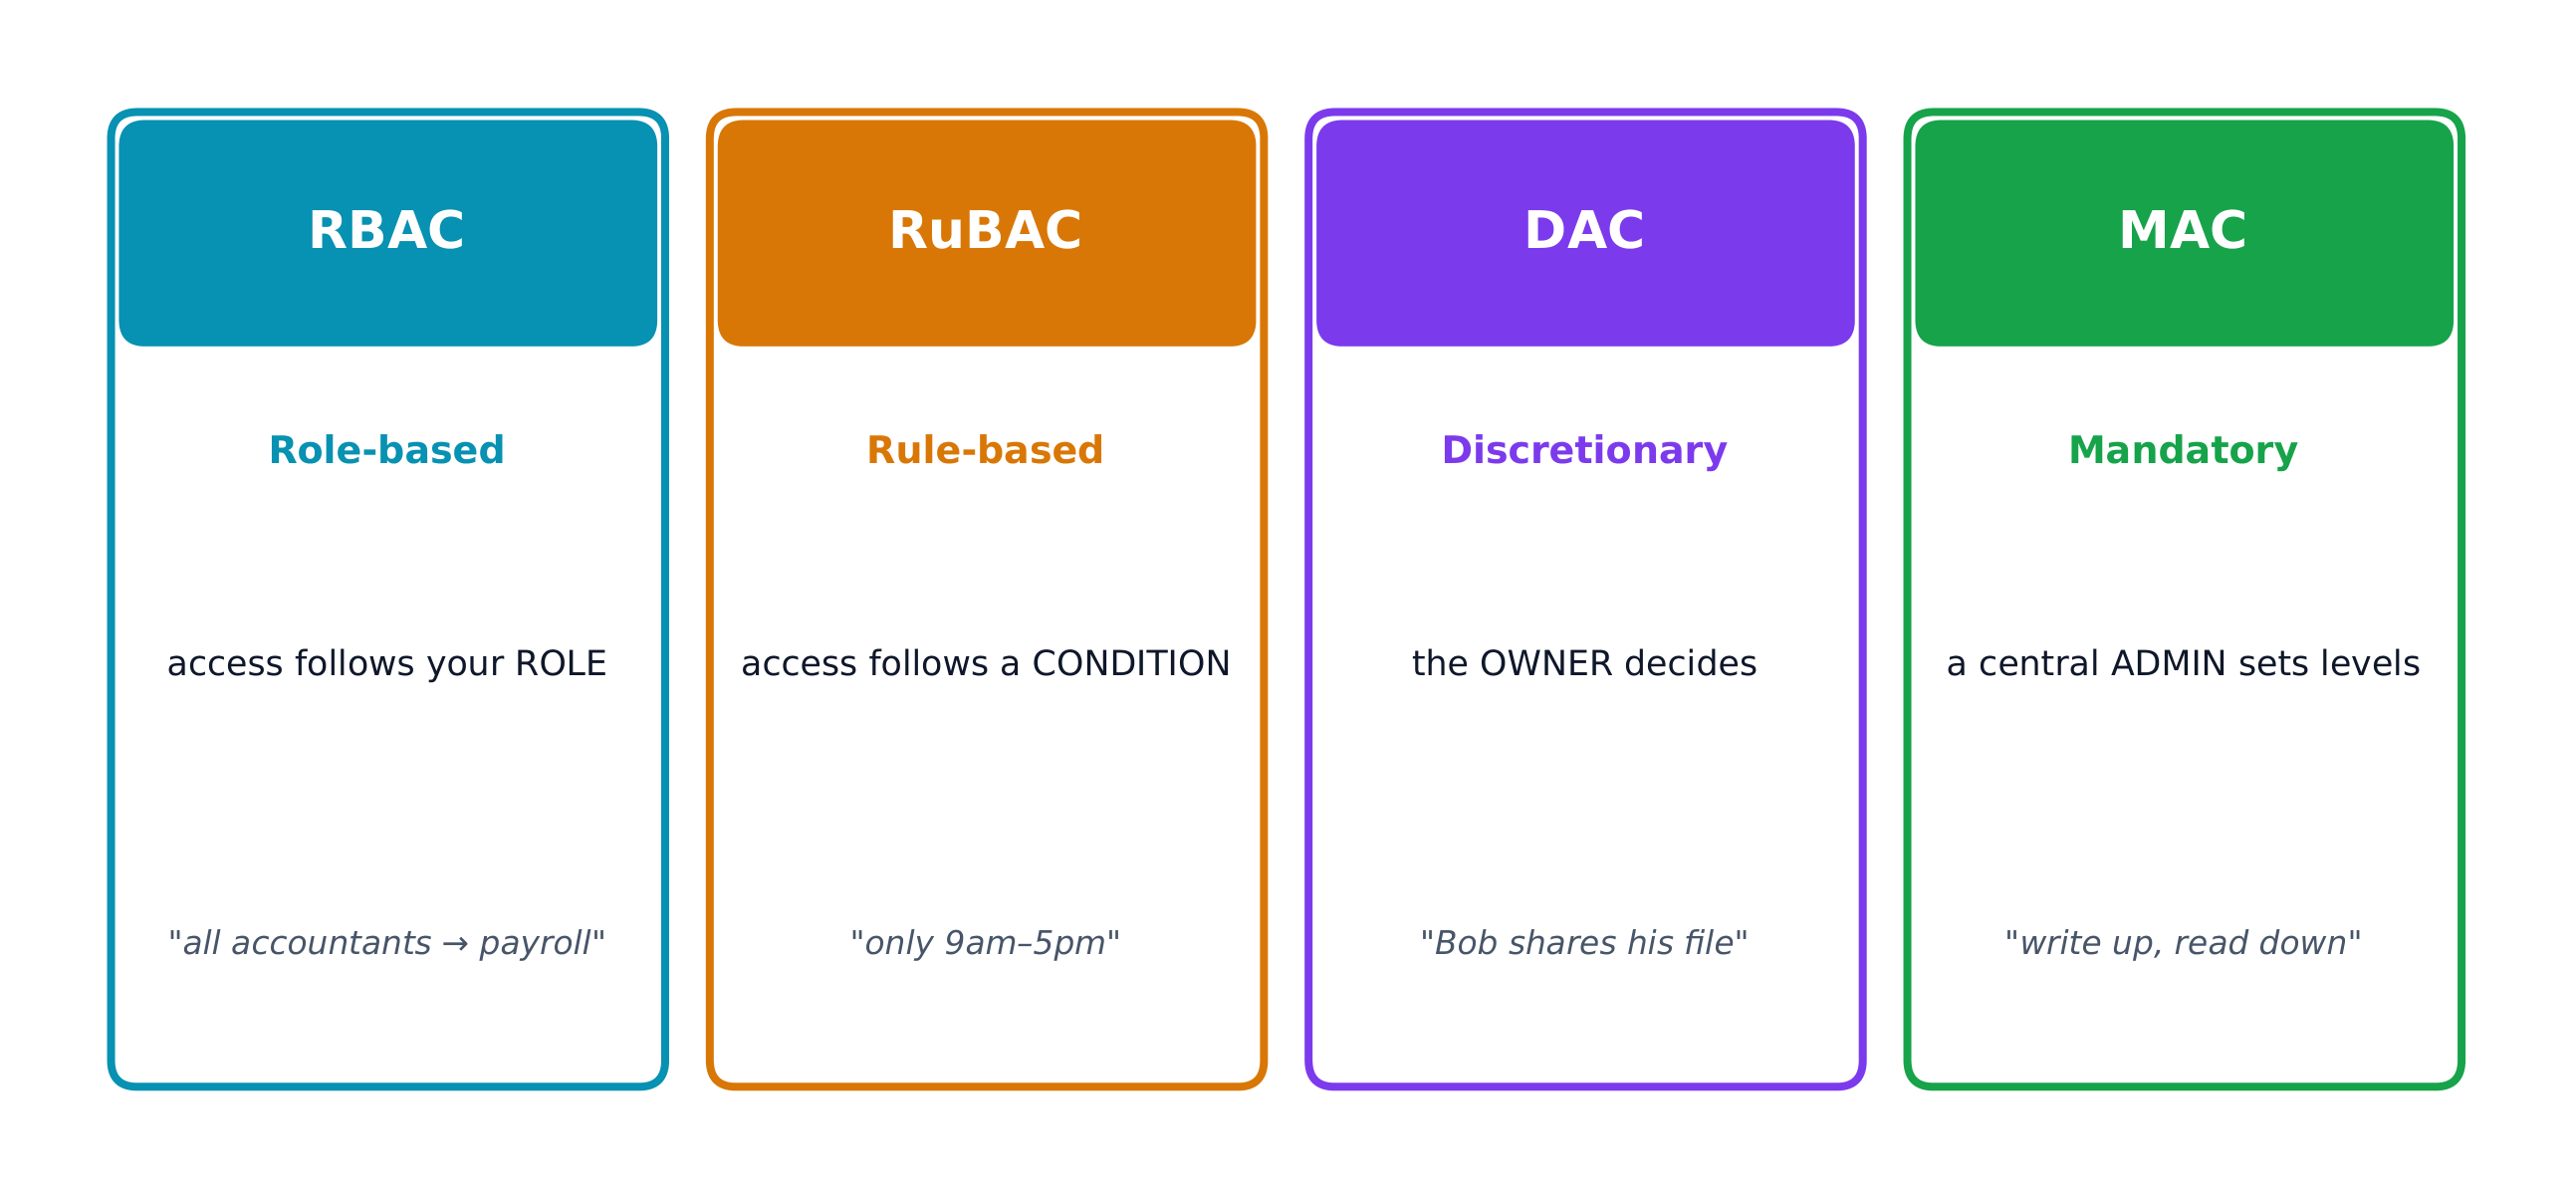
Quatro modelos de controle de acesso, por quem decide o acesso
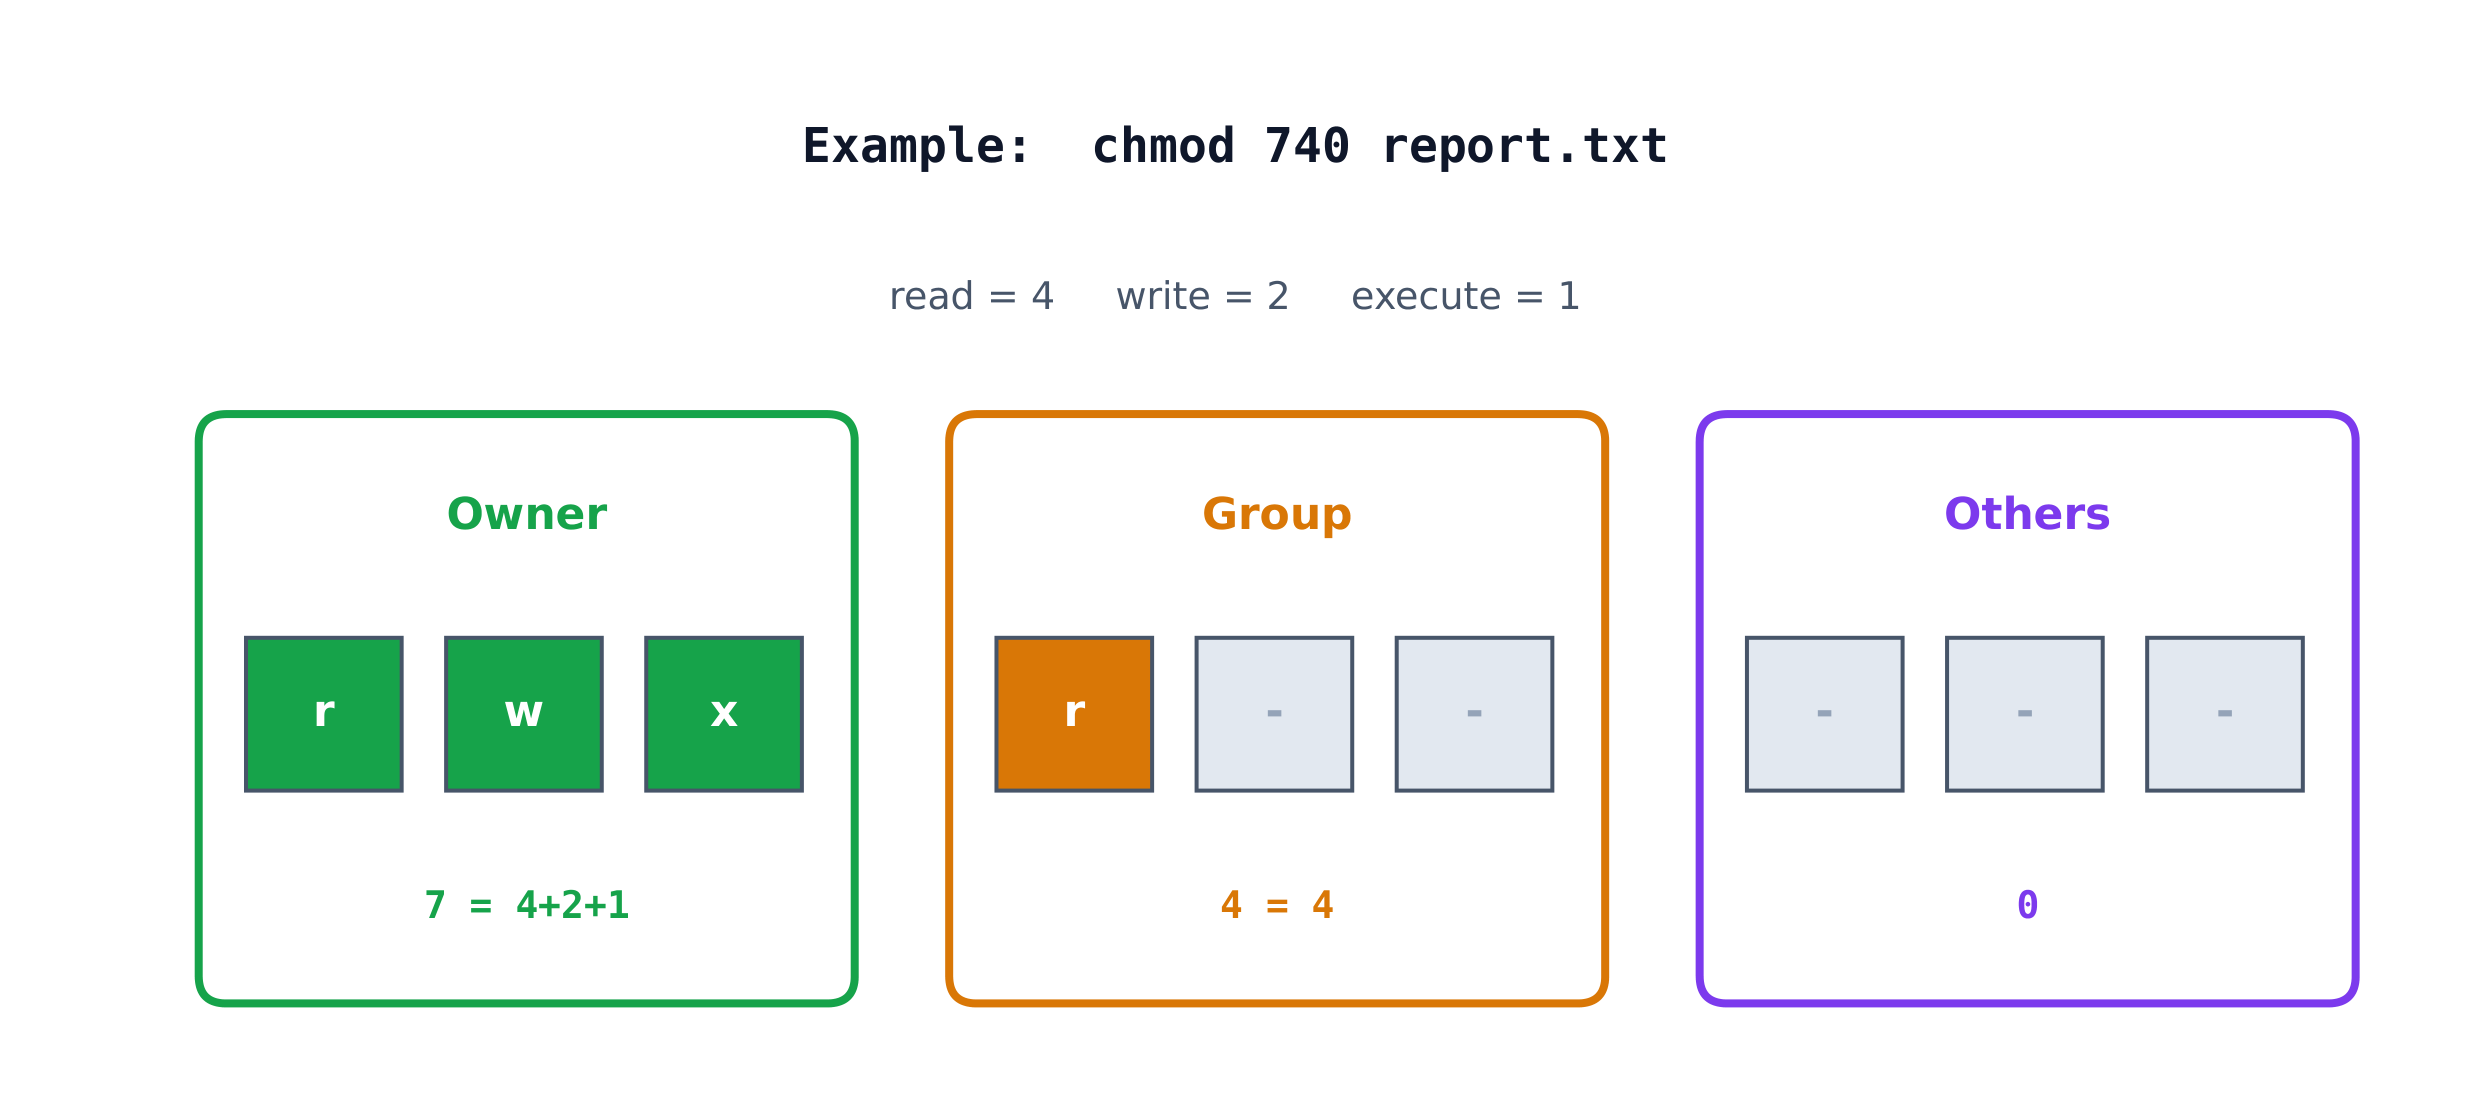
Permissões de arquivo Linux: leitura, gravação e execução para proprietário, grupo e outros
Qual modelo de controle de acesso se encaixa na regra?
RBAC segue seu papel; RuBAC segue uma condição; DAC deixa o dono decidir; MAC usa níveis centrais.
"Permitir acesso apenas durante o horário comercial" descreve qual modelo?
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
Uma condição (horário) = RuBAC.
Em ____ controle de acesso, o dono de um arquivo decide quem mais pode usá-lo.
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
DAC = o dono decide.
Permissões do Linux
- Cada arquivo tem leitura (4), gravação (2), execução (1) para proprietário, grupo e outros.
chmod 640= leitura+gravação do proprietário (6), leitura do grupo (4), nenhum para outros (0).- O princípio do menor privilégio orienta cada modelo.
Diferencie os quatro modelos de controle de acesso pelo seu decisor, não pelo nome. RBAC = seu papel, RuBAC = uma condição, DAC = o proprietário do arquivo, MAC = um admin central. Questões de exame descrevem a regra e pedem para nomear o modelo.
Que número único define leitura+escrita do proprietário, leitura do grupo, nenhum dos outros? (chmod ___)
Dificuldade 2/5 · Moedas 140 + pequeno bônus na primeira conclusão hoje
6 (4+2), 4, 0 → 640.
O princípio do menor privilégio concede a cada usuário acesso total para que o trabalho nunca seja bloqueado.
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
Falso. O menor privilégio concede a cada entidade exatamente o acesso necessário e nada mais, limitando os danos se uma conta for comprometida.
Combine cada modelo de acesso com seu decisório.
Dificuldade 2/5 · Moedas 140 + pequeno bônus na primeira conclusão hoje
Cada modelo tem um decisório diferente.
Para definir report.txt para que o proprietário possa ler e escrever, o grupo apenas leia, e outros não tenha nada: leitura+gravação = 4+2 = 6, leitura = 4, nenhum = 0. O comando é chmod 640 report.txt.
Dados são protegidos por seu estado e por lei (PII/PHI/PCI). Controle de acesso usa quatro modelos — RBAC (papel), RuBAC (condição), DAC (proprietário), MAC (níveis de admin) — todos guiados pelo menor privilégio. No Linux, permissões somam leitura 4 + gravação 2 + execução 1 por grupo.