Security measures and protecting data · Medidas de segurança e proteção de dados
| English | Português |
|---|---|
| public key/ˈpʌblɪk kiː/ | chave pública |
| private key/ˈpraɪvət kiː/ | chave privada |
| antivirus/ˌæntɪˈvaɪrəs/ | antivírus |
| backup/ˈbækʌp/ | backup |
| encryption/enˈkrɪpʃn/ | criptografia |
| firewall/ˈfaɪəwɔːl/ | firewall |
| user accounts/ˈjuːzə əˈkaʊnts/ | contas de usuário |
| audit logs/ˈɔːdɪt lɒɡz/ | logs de auditoria |
| anti-spyware/ˈænti ˈspaɪweə/ | anti-spyware |
| access rights/ˈækses raɪts/ | direitos de acesso |
| authentication/ɔːˌθentɪˈkeɪʃn/ | autenticação |
| biometrics/ˌbaɪəʊˈmetrɪks/ | biometria |
| two-factor authentication/tuː ˈfæktə ɔːˌθentɪˈkeɪʃn/ | autenticação de dois fatores |
| authorisation/ˌɔːθəraɪˈzeɪʃn/ | autorização |
| VPN/ˌviː piː ˈen/ | VPN |
| ciphertext/ˈsaɪfətekst/ | texto cifrado |
| least-privilege/liːst ˈprɪvɪlɪdʒ/ | privilégio mínimo |
| plaintext/ˈpleɪntekst/ | texto simples |
| symmetric encryption/sɪˈmetrɪk enˈkrɪpʃn/ | criptografia simétrica |
| asymmetric encryption/ˌeɪsɪˈmetrɪk enˈkrɪpʃn/ | criptografia assimétrica |
| digital signature/ˈdɪdʒɪtl ˈsɪɡnɪtʃə/ | assinatura digital |
A lock anyone can close and only one person can open
- Every time you pay online, your card number crosses dozens of routers owned by strangers. Any of them could copy the bytes.
- What makes it safe is an idea from 1977: a lock that anyone can snap shut but only the holder of one particular key can open. You lock your card number with the shop's public key; only the shop's private key opens it.
- That is one measure among many. This lesson is the defences, from a single PC to the open internet, how each one works in the words the examiner awards, and which one fits which threat.
Um cadeado que qualquer um pode fechar e apenas uma pessoa pode abrir
- Toda vez que você paga online, seu número de cartão cruza dezenas de roteadores pertencentes a estranhos. Qualquer um deles poderia copiar os bytes.
- O que o torna seguro é uma ideia de 1977: um cadeado que qualquer um pode fechar, mas apenas o titular de uma chave específica pode abrir. Você trava seu número de cartão com a chave pública da loja; apenas a chave privada dela o abre.
- Essa é uma das medidas entre muitas. Esta aula trata das defesas, desde um PC isolado até a internet aberta, como cada uma funciona nas palavras que o examinador atribui nota, e qual se aplica a qual ameaça.
A standalone PC
- A strong password: long, mixed characters, changed regularly, never shared.
- Antivirus 杀毒软件 kept up to date, prompt software updates, and a locked screen when you step away.
- A backup 备份 to separate media, kept off-site, so lost or corrupted data can be restored; full-disk encryption 加密 so a stolen laptop gives up nothing.
Um PC standalone
- Uma senha forte: longa, com caracteres mistos, alterada regularmente, nunca compartilhada.
- Antivirus 杀毒软件 mantido atualizado, atualizações de software rápidas e tela bloqueada ao se afastar.
- Um backup 备份 em mídia separada, mantido fora do local, para que dados perdidos ou corrompidos possam ser restaurados; criptografia de disco completo 加密 para que um laptop roubado não revele nada.
Which measures protect a standalone PC that is never networked? Select all · todos that apply. · Quais medidas protegem um PC standalone que nunca está conectado à rede? Selecione todos os aplicáveis.
Malware still arrives on USB sticks and downloads, and disks still fail, so password, antivirus and backups apply. Network log-in auditing is a networked-PC measure. · Malware ainda chega via USB e downloads, e discos ainda falham, portanto senha, antivírus e backups se aplicam. Auditoria de login de rede é medida para PC conectado.
A networked PC
- Everything above, plus a firewall 防火墙: it examines every incoming and outgoing transmission, compares it with set criteria such as a whitelist or blacklist of addresses, ports and protocols, blocks any that do not meet the criteria, and can warn of unauthorised access attempts.
- Central user accounts 用户账户 with per-user permissions: admin rights only for admins.
- Audit logs 审计日志 record who logged in and what they touched.
Traffic that fails the criteria never reaches the computer
Um PC em rede
- Tudo acima, mais um firewall 防火墙: examina toda transmissão entrante e saindo, compara com critérios definidos como whitelist ou blacklist de endereços, portas e protocolos, bloqueia qualquer que não atenda aos critérios, e pode alertar sobre tentativas de acesso não autorizado.
- Contas de usuário centralizadas 用户账户 com permissões por usuário: direitos de admin apenas para administradores.
- Audit logs 审计日志 registram quem fez login e o que tocou.

Tráfego que falha nos critérios nunca reaches o computador
A firewall mainly: · Um firewall principalmente:
A firewall controls which network traffic is allowed in or out, by a set of rules. · Um firewall controla qual tráfego de rede é permitido entrar ou sair, por um conjunto de regras.
How the measures work, in the examiner's words
- Anti-virus and anti-spyware 反间谍软件 software scans files and programs against a database of known malware signatures, checks behaviour, quarantines or deletes what it finds, and must be updated so new malware is recognised.
- Passwords and user accounts: only a user who knows the password can log in; accounts lock after repeated failures; each account carries its own access rights.
- Access rights 访问权限: each user or group gets permissions for each file or table, such as read-only or read and write, so nobody sees or changes data that is not theirs.
- Backups: a copy on separate media, off-site, from which lost data is restored.
Como as medidas funcionam, nas palavras do examinador
- Software antivírus e anti-spyware 反间谍软件 escaneia arquivos e programas contra um banco de assinaturas conhecidas de malware, verifica comportamentos, isola ou apaga o que encontra, e deve ser atualizado para reconhecer novos malwares.
- Senhas e contas de usuário: apenas um usuário que conhece a senha pode fazer login; contas travam após múltiplas falhas; cada conta carrega seus próprios direitos de acesso.
- Direitos de acesso 访问权限: cada usuário ou grupo recebe permissões para cada arquivo ou tabela, como leitura-only ou leitura e escrita, para que ninguém veja ou altere dados que não sejam dele.
- Backups: uma cópia em mídia separada, fora do local, a partir da qual dados perdidos são restaurados.
Authentication
- Authentication 身份验证 verifies who the user is: something they know (a password), something they have (a token or phone), or something they are (biometrics 生物识别).
- Biometrics: the device captures the face, fingerprint or iris, converts it to digital data, compares it with the stored data for that user and allows access only on a match. It cannot be forgotten, lent or guessed.
- Two-factor authentication 双因素认证 combines two factors, so a stolen password alone is not enough. Authorisation 授权 then decides what the verified user may do.
Something you have
Something you are
Autenticação
- Autenticação 身份验证 verifica quem é o usuário: algo que eles conhecem (uma senha), algo que eles possuem (um token ou celular), ou algo que eles são (biometria 生物识别).
- Biometria: o dispositivo captura rosto, impressão digital ou íris, converte em dados digitais, compara com os dados armazenados daquele usuário e permite acesso apenas em correspondência. Não pode ser esquecida, emprestada ou adivinhada.
- Autenticação de dois fatores 双因素认证 combina dois fatores, para que uma senha roubada sozinha não seja suficiente. Autorização 授权 então decide o que o usuário verificado pode fazer.

Algo que você possui
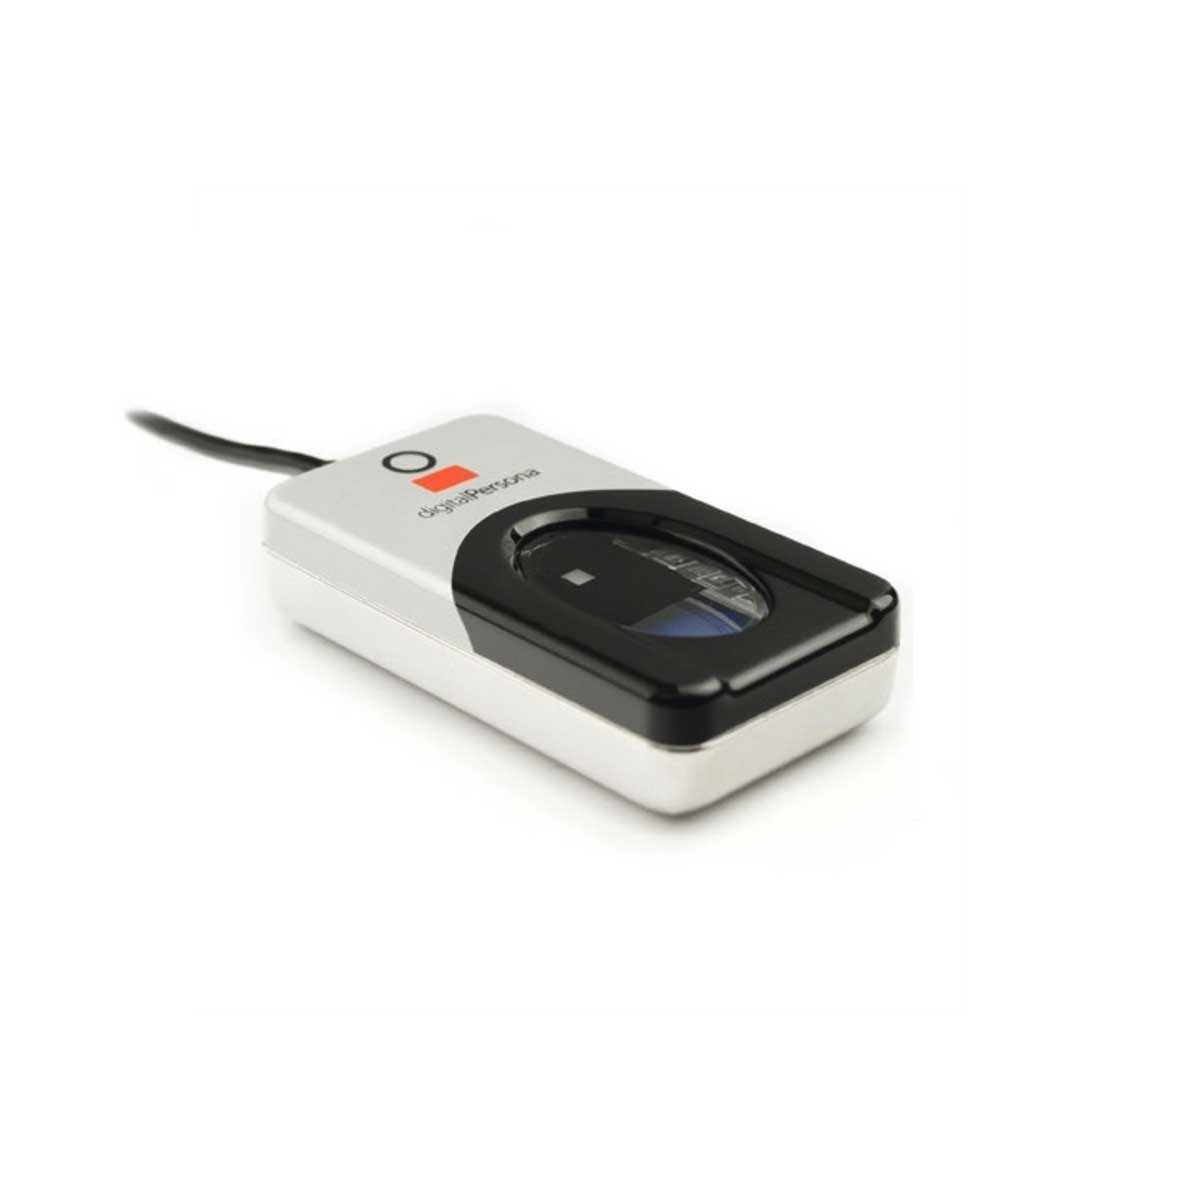
Algo que você é
A code from a phone app is an example of which authentication factor? · Um código de um aplicativo de telefone é exemplo de qual fator de autenticação?
A token/phone code is "something you have". Two-factor combines it with a password ("know") or biometric ("are"). · Um token/código de telefone é "algo que você tem". Duas etapas combinam isso com uma senha ("saber") ou biométrica ("ser").
A fingerprint reader authenticates a user by something they ____. · Um leitor de impressão digital autentica um usuário por algo que ele ____.
Know (password), have (token), are (biometric feature). A biometric cannot be forgotten, lent or guessed. · Saber (senha), ter (token), ser (característica biométrica). Uma biometria não pode ser esquecida, emprestada ou adivinhada.
Matching the measure to the threat
- Interception in transit: encrypt the data (HTTPS, a VPN 虚拟专用网). Intercepted ciphertext is useless without the key.
- Unauthorised access: strong authentication and two-factor, lock-out after failed logins. Internal misuse: the least-privilege 最小权限 principle, each user gets only what they need, plus auditing.
- Malware: anti-virus and anti-spyware with real-time scanning, and patching. Phishing: user training, email filtering, check the URL. DDoS: rate limiting and traffic filtering.
Associando a medida à ameaça
- Intercepção em trânsito: criptografar os dados (HTTPS, uma VPN 虚拟专用网). Ciphertext interceptado é inútil sem a chave.
- Acesso não autorizado: autenticação forte e dois fatores, bloqueio após falhas no login. Uso interno: o princípio da menor privilégio 最小权限, cada usuário recebe apenas o necessário, além de auditoria.
- Malware: antivírus e anti-spyware com verificação em tempo real, e correções de segurança. Phishing: treinamento de usuários, filtragem de e-mail, verificar a URL. DDoS: limitação de taxa e filtragem de tráfego.
Match each threat to the security measure that best counters it. · Combine cada ameaça com a medida de segurança que melhor a contrabalança.
Each threat has a best-fit defence — encrypt against interception, authenticate against intruders, patch against malware, limit privilege against insiders. · Cada ameaça tem uma defesa ideal: criptografar contra interceptação, autenticar contra intrusos, corrigir vulnerabilidades contra malware e limitar privilégios contra insiders.
The best defence against data being intercepted in transit is to: · A melhor defesa contra dados sendo interceptados em trânsito é:
Encrypted data intercepted in transit is useless without the key. Authentication and antivirus address different threats. · Dados criptografados interceptados em trânsito são inúteis sem a chave. Autenticação e antivírus abordam ameaças diferentes.
Encryption
- Encryption scrambles plaintext 明文 with a key into ciphertext 密文, so an intercepted copy cannot be understood without the key; the receiver uses a key to decrypt it. It protects data in transmission and in storage.
- Symmetric encryption 对称加密 (AES) uses one shared key to encrypt and decrypt: fast, but the key itself must reach the receiver safely.
- Asymmetric encryption 非对称加密 (RSA) uses a public key 公钥 to encrypt and the matching private key 私钥 to decrypt. The public key can be given to anyone, which solves the key-sharing problem.
One shared key, or a public key to lock and a private key to unlock
Criptografia
- A criptografia embaralha o texto claro 明文 com uma chave em texto cifrado 密文, para que uma cópia interceptada não possa ser compreendida sem a chave; o receptor usa uma chave para descriptografá-la. Protege dados em trânsito e em armazenamento.
- Criptografia simétrica 对称加密 (AES) usa uma única chave compartilhada para criptografar e descriptografar: rápida, mas a própria chave deve chegar ao receptor com segurança.
- Criptografia assimétrica 非对称加密 (RSA) usa uma chave pública 公钥 para criptografar e a correspondente chave privada 私钥 para descriptografar. A chave pública pode ser dada a qualquer um, resolvendo o problema do compartilhamento de chaves.

Uma chave compartilhada, ou uma chave pública para travar e uma chave privada para destravar
Encrypt with a Caesar cipher · Cripte com um cifrador César
Change the shift — that is the key. Each letter slides that many places along the alphabet to make the ciphertext, and the same key slides it back. That shared key is symmetric encryption in miniature. · Mude o deslocamento — essa é a chave. Cada letra desliza esse número de lugares no alfabeto para formar o texto cifrado, e a mesma chave o desliva de volta. Essa chave compartilhada é criptografia simétrica em miniatura.
Asymmetric encryption (e.g. RSA) differs from symmetric (e.g. AES) because it: · A criptografia assimétrica (ex. RSA) difere da simétrica (ex. AES) porque ela:
Asymmetric uses a public/private key pair (solving key sharing); symmetric uses one shared key (fast). · A assimétrica usa um par de chaves público/privado (resolvendo o compartilhamento); a simétrica usa uma única chave compartilhada (rápida).
Put symmetric encryption in order, from sender to receiver. · Coloque a criptografia simétrica em ordem, do remetente ao destinatário.
Symmetric encryption uses one shared key both to lock (encrypt) and unlock (decrypt) — anyone intercepting the ciphertext can't read it without that key. · A criptografia simétrica usa uma única chave compartilhada tanto para bloquear (criptografar) quanto para destravar (descriptografar) — qualquer um que intercepte o texto cifrado não conseguirá lê-lo sem essa chave.
Symmetric encryption uses one shared key, while asymmetric encryption uses a public key to encrypt and a private key to decrypt. · A criptografia simétrica usa uma chave compartilhada, enquanto a assimétrica usa uma chave pública para criptografar e uma chave privada para descriptografar.
That public/private split is what lets asymmetric encryption solve the problem of sharing a key safely. · Essa divisão entre público/privado é o que permite à criptografia assimétrica resolver o problema de compartilhar uma chave com segurança.
Worked example: how a digital signature authenticates a document
- Explain how a digital signature is used to authenticate a document. [5]
- The sender puts the message through a hash function to produce a digest. The sender encrypts the digest with their private key; that encrypted digest is the digital signature 数字签名.
- The message and the signature are sent together. The receiver decrypts the signature with the sender's public key to recover the digest.
- The receiver hashes the received message and compares the two digests. A match proves who sent it (only the private key could have made the signature) and that it was not altered (any change would alter the hash).
Sign the hash, not the message
Exemplo resolvido: como uma assinatura digital autentica um documento
- Explique como uma assinatura digital é usada para autenticar um documento. [5]
- O remetente passa a mensagem por uma função hash para produzir um resumo. O remetente criptografa o resumo com sua chave privada; esse resumo criptografado é a assinatura digital 数字签名.
- A mensagem e a assinatura são enviadas juntas. O receptor descriptografa a assinatura com a chave pública do remetente para recuperar o resumo.
- O receptor faz hash da mensagem recebida e compara os dois resumos. Uma correspondência prova quem enviou (apenas a chave privada poderia ter criado a assinatura) e que não foi alterado (qualquer alteração alteraria o hash).
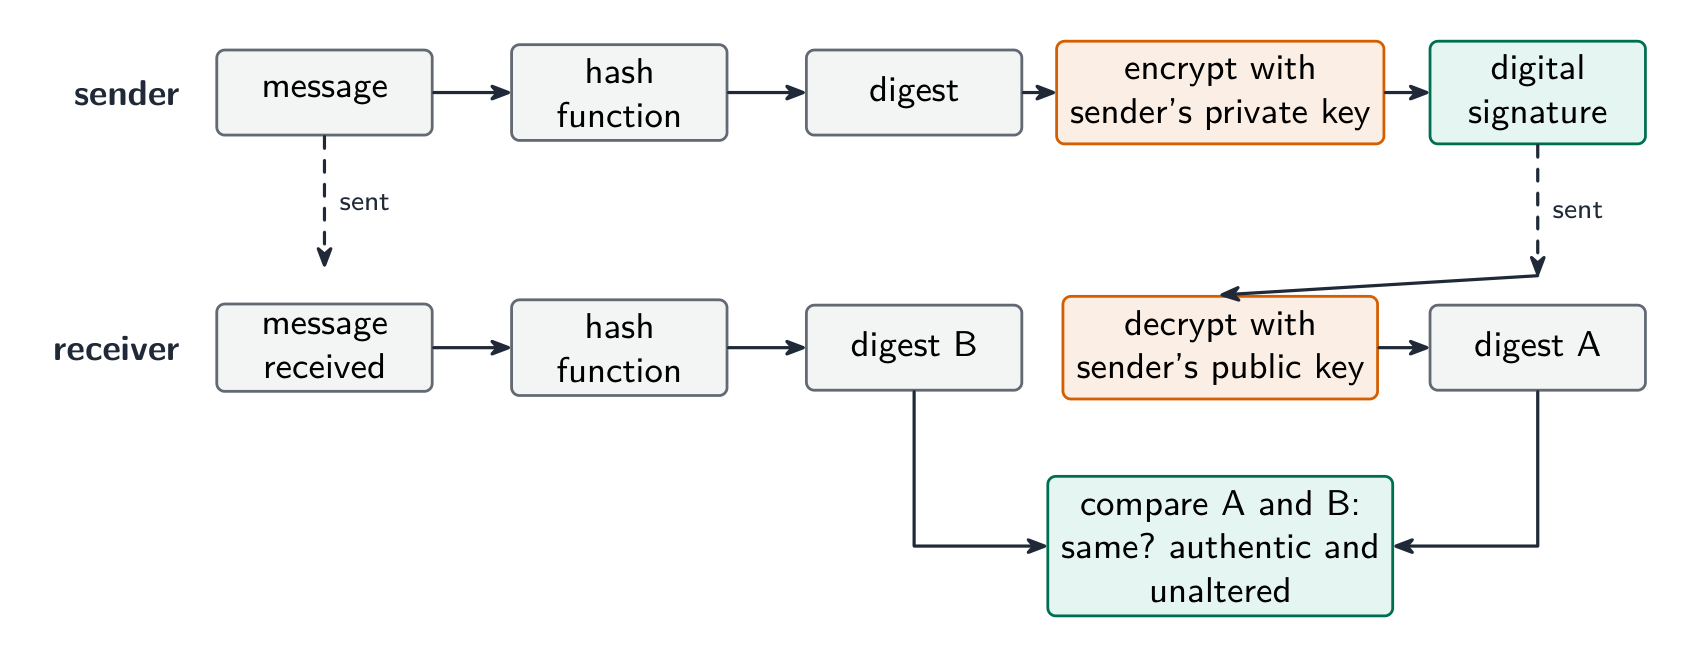
Assine o hash, não a mensagem
Put the steps of sending and checking a digital signature in order. · Coloque as etapas de envio e verificação de uma assinatura digital em ordem.
Hash, sign with the private key, send, unlock with the public key, compare. A match proves the sender and that nothing changed. · Hash, assinar com a chave privada, enviar, destravar com a chave pública, comparar. Um resultado igual prova a identidade do remetente e que nada foi alterado.
Worked example: confidential data crossing the internet
- A company sends confidential data to a branch over the internet. Describe a method to keep it secure. [3]
- Encryption: the data is encoded with a key into ciphertext, so an unauthorised person who intercepts it cannot read it, and only the intended receiver, who has the key, can decode it.
- The same answer covers a program file emailed to a tester: encrypt the file or send it over an encrypted connection, with a password sent separately.
- Say what encryption does and does not do: it stops the data being read, not being intercepted or deleted.
Exemplo resolvido: dados confidenciais cruzando a internet
- Uma empresa envia dados confidenciais para uma filial pela internet. Descreva um método para mantê-los seguros. [3]
- Criptografia: os dados são codificados com uma chave em texto cifrado, para que uma pessoa não autorizada que os intercepte não possa lê-los, e apenas o destinatário pretendido, que tem a chave, possa decodificá-los.
- A mesma resposta cobre um arquivo de programa enviado por e-mail a um tester: criptografar o arquivo ou enviá-lo sobre uma conexão criptografada, com uma senha enviada separadamente.
- Diga o que a criptografia faz e o que não faz: ela impede que os dados sejam lidos, não interceptados ou excluídos.
Worked example: access rights in a database
- Describe how access rights protect the data in a database. [3]
- Each user is given an account with a username and password. The database administrator assigns each account permissions for each table: read-only, read and write, or no access.
- Users see only the tables and fields they are allowed to, so a customer cannot open the staff table and a clerk can read but not change the prices. The DBMS enforces this on every query.
Exemplo resolvido: direitos de acesso em um banco de dados
- Descreva como os direitos de acesso protegem os dados em um banco de dados. [3]
- Cada usuário recebe uma conta com nome de usuário e senha. O administrador do banco de dados atribui permissões para cada tabela a cada conta: leitura apenas, leitura e escrita, ou nenhum acesso.
- Os usuários veem apenas as tabelas e campos aos quais têm permissão, então um cliente não pode abrir a tabela de funcionários e um assistente pode ler, mas não alterar, os preços. O SGBD aplica isso em cada consulta.
With access rights, a clerk can be given permission to read the prices table but not to change it. · Com direitos de acesso, um funcionário pode receber permissão para ler a tabela de preços, mas não para alterá-la.
Permissions are set per account and per table: read-only, read and write, or no access. The DBMS enforces them on every query. · As permissões são definidas por conta e por tabela: apenas leitura, leitura e gravação, ou nenhum acesso. O SGBD as aplica em cada consulta.
Marks that slip away
- Encryption protects confidentiality, not integrity. Use a checksum, parity or a check digit for integrity.
- Encryption does not stop interception or deletion; it stops the intercepted copy being read.
- A digital signature encrypts the hash of the message with the private key, not the message itself.
- Name the measure and how it works. "Firewall" alone earns nothing; "compares traffic with set criteria and blocks what fails" does.
Marcas que escapam
- A criptografia protege confidencialidade, não integridade. Use um checksum, paridade ou dígito verificador para integridade.
- A criptografia não impede a interceptação ou exclusão; impede que a cópia interceptada seja lida.
- Uma assinatura digital criptografa o hash da mensagem com a chave privada, não a mensagem em si.
- Nomeie a medida e como ela funciona. "Firewall" sozinho não ganha pontos; "compara tráfego com critérios definidos e bloqueia o que falha" sim.
You've got it
- layer the defences: password, antivirus, updates, backup, encryption → plus firewall, user accounts, access rights, audit logs → plus VPN, HTTPS, digital signatures
- authentication is something you know / have / are; 2FA combines two; biometrics compares a captured feature with stored data
- match measure to threat: interception → encryption; unauthorised access → authentication; internal → least privilege; malware → anti-virus and patching
- symmetric = one shared key; asymmetric = public key encrypts, private key decrypts; a digital signature is the hash encrypted with the private key
Entendeu?
- camuflar as defesas: senha, antivírus, atualizações, backup, criptografia → mais firewall, contas de usuário, direitos de acesso, logs de auditoria → mais VPN, HTTPS, assinaturas digitais
- autenticação é algo que você sabe / tem / é; 2FA combina dois; biometria compara uma característica capturada com dados armazenados
- corresponder medida à ameaça: interceptação → criptografia; acesso não autorizado → autenticação; interno → menor privilégio; malware → antivírus e correções de segurança
- simétrica = uma chave compartilhada; assimétrica = chave pública criptografa, chave privada descriptografa; uma assinatura digital é o hash criptografado com a chave privada