Access control and least privilege
이 페이지는 최신 브라우저(SharedArrayBuffer 지원)가 필요합니다. Chrome, Edge, Firefox 또는 Safari를 최신 버전으로 업데이트해 주세요.
최소 권한 원칙
- 핵심 보안 규칙입니다. 모든 사람과 프로그램에게 필요한 접근권만 제공하십시오 — 그 이상은 금지합니다.
- 계정이 해킹당했을 때 최소 권한 원칙은 공격자가 도달할 수 있는 범위를 줄여줍니다.
파일 접근 제어
- 리눅스에서의 파일 권한은 접근 제어가 실제로 작동하는 모습입니다(리눅스 수업에서 이 내용을 접하셨을 것입니다).
ls -l는 소유자, 그룹, 그리고 기타 모든 사람에게 read(읽기), write(쓰기), execute(행) permission을 나타냅니다.
ls -l secret.txt
비밀 정보 잠금
- 비밀번호나 키를 포함하는 파일은 소유자만 읽을 수 있어야 합니다.
chmod 600는 소유자에게 읽기+쓰기 권한을 부여하고, 나머지에게는 아무런 권한도 부여하지 않습니다:
chmod 600 secret.txt
6= 소유자에게 읽기+쓰기;0및0= 그룹 및 기타 사용자에게 접근 불가.
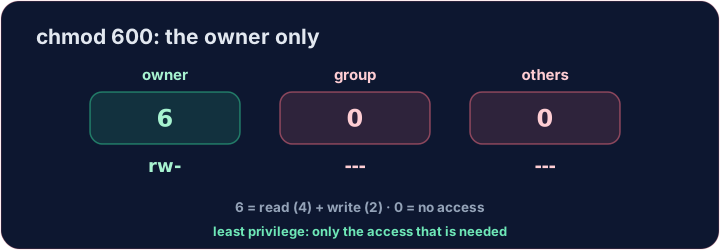
직접 해보기
secret.txt를 잠그어 소유자만이 접근할 수 있도록 하십시오. 올바른 권한 설정은 간단하지만 강력한 방어 수단입니다.
내용: A-Level 6.1 (접근 수준 / 보안 조치).
흔한 실수
- 각 사용자에게 필요한 접근권만 제공하십시오(최소 권한 원칙).
- 일상적인 업무 시 관리자 계정을 사용하지 마십시오.
탐색하기
최소 권한
Give each user only the rwx they need — nothing more.
난이도 3/5 · 200코인 + 오늘 첫 완료 시 작은 보너스 추가
secret.txt is currently readable by everyone. Lock it down so only its owner can read and write it, with chmod 600 secret.txt. The check shows ls -l.
난이도 3/5 · 200코인 + 오늘 첫 완료 시 작은 보너스 추가
Least privilege is not always 600. Your team should read team-notes.txt, but not change it — and outsiders get nothing. Use chmod 640 team-notes.txt (6 = owner read+write, 4 = group read-only, 0 = others none).
난이도 3/5 · 200코인 + 오늘 첫 완료 시 작은 보너스 추가
backup.sh is a script only you should run, read or change. Give the owner read, write 및 execute, and everyone else nothing: chmod 700 backup.sh (7 = 4 + 2 + 1).