アクセス制御と最小権限
このページには最新のブラウザ(SharedArrayBuffer対応)が必要です。Chrome、Edge、Firefox、Safariを最新バージョンに更新してください。
最小権限
- 基本的なセキュリティ原則:すべての人およびプログラムに必要なアクセスのみを与え、それ以上は与えません。
- アカウントが乗っ取られた場合、最小権限により攻撃者が到達できる範囲は少なくなります。
ファイルにおけるアクセス制御
- Linuxにおいて、ファイルの権限はアクセス制御の具体例です(Linuxコースで触れたことがあります)。
ls -lは所有者、グループ、その他すべての人が read(読み取り)、write(書き込み)、execute(実行)できるかを示しています。
ls -l secret.txt
シークレットのロックダウン
- パスワードや鍵を含むファイルはその所有者のみが読み取り可能にするべきです。
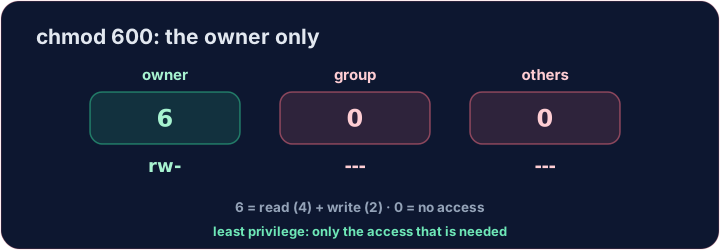
chmod 600は所有者に読み取り+書き込みを与え、他者には一切与えません:
chmod 600 secret.txt
6= 所有者の読み取り+書き込み;0と0= グループおよび他者のアクセスなし。
実践
secret.txtをロックダウンし、所有者のみがアクセスできるようにします。適切な権限設定は、単純でありながら強力な防御手段です。
対象:A-Level 6.1(アクセスレベル / セキュリティ対策)。
よくあるミス
- 各ユーザーに必要なアクセスのみを与える(最小権限)。
- 日常業務で管理者アカウントを使用しないでください。
探索
最小権限
各ユーザーに必要なrwxのみを与え、それ以上は与えないでください。
難易度 3/5 · 200 コイン + 今日初回達成時の小ボーナス
secret.txtは現在すべての人が読み書きできます。chmod 600 secret.txtを使用して所有者のみが読み書きできるように制限してください。チェック結果はls -lになります。
難易度 3/5 · 200 コイン + 今日初回達成時の小ボーナス
最小権限が常に600とは限りません。チームメンバーはteam-notes.txtを読みて変更してはいけませんが、外部者はアクセスできません。chmod 640 team-notes.txt (6 = 所有者の読み書き、4 = グループの読み取り専用、0 = その他なし) を使用してください。
難易度 3/5 · 200 コイン + 今日初回達成時の小ボーナス
backup.shはあなた自身だけが実行、読み取り、変更すべきスクリプトです。所有者に読み取り、書き込み、および実行権限を与え、他者には何もしない: chmod 700 backup.sh (7 = 4 + 2 + 1)。