Access control and least privilege
Hak akses minimum
- Aturan keamanan inti: berikan setiap orang dan program hanya akses yang mereka butuhkan — tidak lebih.
- Jika sebuah akun diretas, hak akses minimum berarti penyerang dapat mencapai lebih sedikit.
Kontrol akses pada file
- Di Linux, izin file adalah penerapan kontrol akses (anda telah mengenal ini di kursus Linux).
ls -lmenunjukkan siapa yang bisa baca, tulis, dan eksekusi, untuk pemilik, grup, dan semua orang lainnya.
ls -l secret.txt
Mengunci rahasia
- File yang berisi kata sandi atau kunci harus dapat dibaca hanya oleh pemiliknya saja.
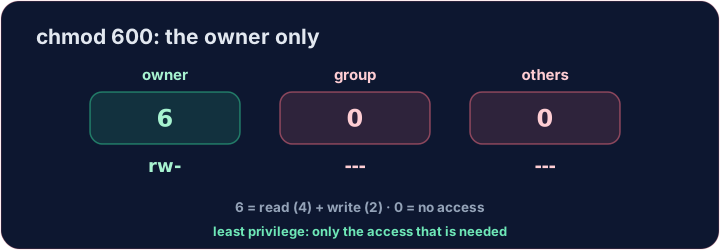
chmod 600memberikan pemilik baca+tulis, dan tidak ada bagi siapa pun yang lain:
chmod 600 secret.txt
6= baca+tulis untuk pemilik;0dan0= tidak ada akses untuk grup dan orang lain.
Giliran Anda
- Kuncikan
secret.txtagar hanya pemiliknya yang dapat mengaksesnya. Izin yang baik adalah pertahanan sederhana namun kuat.
Mencakup: A-Level 6.1 (tingkat akses / langkah keamanan).
Kesalahan umum
- Berikan setiap pengguna hanya akses yang mereka butuhkan (hak akses minimum).
- Jangan gunakan akun administrator untuk pekerjaan sehari-hari.
Least privilege
Give each user only the rwx they need — nothing more.
Kesulitan 3/5 · 200 koin + bonus kecil pada penyelesaian pertama hari ini
secret.txt is currently readable by everyone. Lock it down so only its owner can read and write it, with chmod 600 secret.txt. The check shows ls -l.
Kesulitan 3/5 · 200 koin + bonus kecil pada penyelesaian pertama hari ini
Least privilege is not always 600. Your team should read team-notes.txt, but not change it — and outsiders get nothing. Use chmod 640 team-notes.txt (6 = owner read+write, 4 = group read-only, 0 = others none).
Kesulitan 3/5 · 200 koin + bonus kecil pada penyelesaian pertama hari ini
backup.sh is a script only you should run, read or change. Give the owner read, write dan execute, and everyone else nothing: chmod 700 backup.sh (7 = 4 + 2 + 1).