בקרת גישה ומינימום זכויות
זכויות מינימליות
- כלל אבטחה בסיסי: תן לכל אדם ותוכנה רק את הגישה שהם צריכים - לא יותר.
- אם חשבון נפרץ, עקרון הזכויות המינימליות פירושו שהתוקף יגיע לפחות.
בקרת גישה לקבצים
- ב-Linux, רשיונות קובץ הם ביצוע בפועל של בקרת גישה (פגשת אותם בקורס Linux).
ls -lמראה מי יכול read (לקרוא), write (לכתוב) ו execute (לבצע), עבור בעל הקובץ, הקבוצה ואנשים אחרים.
ls -l secret.txt
סגירת סוד
- קובץ המכיל סיסמה או מפתח אמור להיות קריא רק על ידי בעלו.
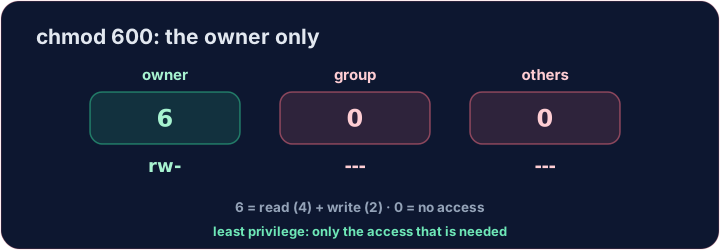
chmod 600נותן לבעל קריאה+כתיבה, ושום דבר לאחרים:
chmod 600 secret.txt
6= קריאה+כתיבה עבור הבעל;0ו0= אין גישה לקבוצה ולאנשים אחרים.
תורך
- נעל את
secret.txtכך שרק בעלו יוכל לגעת בו. רשיונות טובים הם הגנה פשוטה וחזקה.
מכסה: A-Level 6.1 (רמות גישה / אמצעי אבטחה).
טעויות נפוצות
- תן למשתמש כל אחד רק את הגישה שהוא צריך (זכויות מינימליות).
- אל תשתמש בחשבון מנהל לעבודה יומיומית.
מינימום זכויות
תן למשתמש כל אחד רק את rwx שהוא צריך – לא יותר.
רמת קושי 3/5 · 200 מטבעות + בונוס קטן בהשלמה הראשונה היום
secret.txt נמצא כרגע בקריאה לכל אחד. נעל אותו כך שרק בעליו יוכל לקרוא ולכתוב בו, באמצעות chmod 600 secret.txt. הבדיקה מראה ls -l.
רמת קושי 3/5 · 200 מטבעות + בונוס קטן בהשלמה הראשונה היום
מינימום זכויות אינו תמיד 600. הצוות שלך צריך לקרוא לteam-notes.txt, אך לא לשנות אותו – ואנשים חיצוניים לא יקבלו כלום. השתמש בchmod 640 team-notes.txt (6 = קריאה+כתיבה לבעלים, 4 = קריאה בלבד לקבוצה, 0 = אין כלום לאחרים).
רמת קושי 3/5 · 200 מטבעות + בונוס קטן בהשלמה הראשונה היום
backup.sh הוא סקריפט שרק לך צריך להריץ, לקרוא או לשנות. תן למחזיק קריאה, כתיבה וגם ביצוע, ולכל שאר אף דבר: chmod 700 backup.sh (7 = 4 + 2 + 1).