Protection des applications
Introduit| English | Sens |
|---|---|
| secure by design/sɪˈkjʊə baɪ dɪˈzaɪn/ | Sûreté intégrée dès la conception |
| secure by default/sɪˈkjʊə baɪ dɪˈfɒlt/ | Sécurité par défaut |
| input sanitization/ˈɪnpʊt ˌsænɪtaɪˈzeɪʃn/ | nettoyage des entrées |
| special characters/ˈspeʃl ˈkærɪktəz/ | caractères spéciaux |
| control characters/kənˈtrəʊl ˈkærɪktəz/ | caractères de contrôle |
| parameterised queries/ˌpærəˈmetəraɪzd ˈkwɪərɪz/ | Requêtes paramétrées |
Secure by design and default
- Sécurité par conception intègre la sécurité à chaque phase du développement, y compris la manière dont les données non fiables accèdent à une base de données, un navigateur ou un système de fichiers.
- Sécurité par défaut active des paramètres protecteurs dès le départ. Elle réduit les risques ; elle ne garantit pas qu'un produit soit exempt de vulnérabilités.
Conserver l'entrée comme donnée
- Nettoyage des entrées transforme les données pour un usage spécifique ; validation vérifie un type, une longueur, une plage ou un format autorisé. Aucun n'est un filtre universel contre les attaques.
- Les guillemets et points-virgules sont des caractères spéciaux imprimables ordinaires, pas nécessairement des caractères de contrôle. Un nom légitime tel que
O'Neillne devrait pas être endommagé simplement parce qu'il contient une apostrophe.
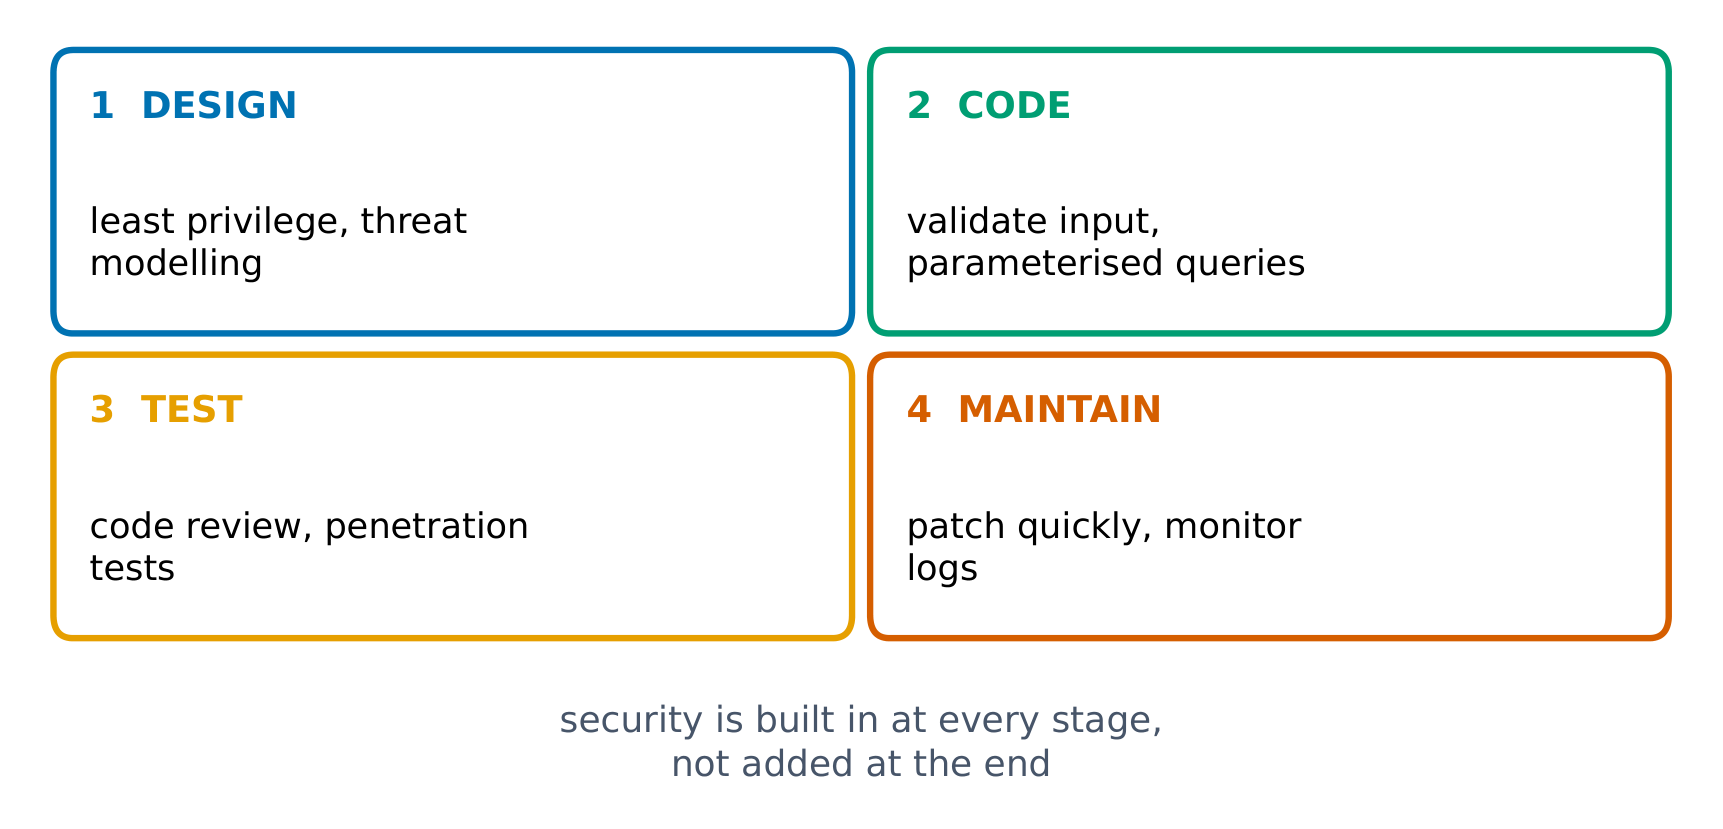
Intégrer la sécurité à chaque étape du cycle de vie d'une application
Choisir le contrôle pour la destination
Séparer les valeurs SQL de la syntaxe, protéger la sortie du navigateur selon son contexte, et restreindre les chemins de fichiers résolus ; aucun filtre de ponctuation universel.
« Sécurisé par défaut » signifie qu'un produit est livré avec...
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Les valeurs de sécurité par défaut activent les protections dès le départ ; elles ne garantissent pas un système exempt de vulnérabilités.
Un champ numérique SQL accepte 0 OU 1=1. Quelle mesure empêche cette entrée de devenir une syntaxe de requête ?
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
L'entrée n'a pas besoin de guillemets ni de point-virgule. La liaison des paramètres la conserve comme donnée ; valider aussi la plage numérique. L'encodage HTML sert une destination différente.
Conserver les valeurs séparées de la syntaxe SQL en utilisant des requêtes ____.
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Lier chaque valeur séparément au lieu de la joindre au texte SQL.
Quelles affirmations utilisent des contrôles adaptés à la destination ? Choisissez toutes celles qui s'appliquent.
Difficulté 2/5 · 140 pièces + un petit bonus lors de la première réussite aujourd'hui
Les trois premiers contrôles correspondent à leurs destinations. Une liste noire de guillemets peut endommager des noms légitimes et ne protège pas les trois contextes.
Adapter le contrôle à la destination
- Pour l'injection SQL, utilisez des requêtes paramétrées : structure SQL fixe et valeurs de données liées séparément. La validation ajoute une vérification mais ne remplace pas le liaisonnement.
- Pour le XSS, affichez du texte brut avec une API de texte sûre ou appliquez un codage de sortie pour le HTML, l'attribut ou autre contexte réel. Si le HTML est autorisé, utilisez un nettoyeur HTML approprié.
- Pour la navigation de répertoire, résolvez le chemin demandé et exigez qu'il reste à l'intérieur du répertoire autorisé. Rejeter les caractères d'apostrophe n'établit pas cette limite.
Une liste noire de caractères unique ne peut protéger toutes les destinations. Un champ d'âge peut être détourné avec 0 OR 1=1, qui ne nécessite ni guillemets ni point-virgule. La bonne défense empêche l'entrée de pénétrer dans la syntaxe de la requête. La validation doit aussi vérifier si l'âge est un nombre valide dans la plage autorisée.
Sécurisé dès la conception signifie ajouter des fonctionnalités de sécurité après la fin du produit.
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Faux. Sécurisé dès la conception intègre la sécurité dès les premières phases du développement, plutôt que de l'ajouter après coup.
Une recherche d'élève doit accepter le nom exact O'Neill. Écrivez une requête fixe telle que SELECT name FROM pupils WHERE name = ? et liez le nom saisi séparément. Une entrée comme ' OR '1'='1 reste alors une seule valeur de nom au lieu de modifier la requête. Lors de l'affichage d'un nom, insérez-le comme texte ; ne construisez pas de HTML exécutable à partir de celui-ci. Cela préserve les entrées légitimes tout en protégeant les deux destinations avec leurs propres contrôles.
Intégrez la sécurité dans la conception et activez des paramètres sécurisés par défaut. Validez les entrées selon la tâche, séparez les valeurs SQL de la syntaxe SQL, codez ou affichez en toute sécurité la sortie navigateur, et imposez les limites du système de fichiers. Ne prétendez pas que la suppression de ponctuation arrête toutes les attaques d'entrée.