Protection des applications et des données : Contrôles managériaux et contrôles d'accès
Introduit| English | Sens |
|---|---|
| at rest/æt rest/ | données au repos |
| in transit/ɪn ˈtrænsɪt/ | données en transit |
| in use/ɪn juːs/ | données en cours d'utilisation |
| PII/ˌpiː aɪ ˈaɪ/ | PII (informations d'identification personnelles) |
| PHI/ˌpiː eɪtʃ ˈaɪ/ | PHI (informations de santé protégées) |
| PCI/ˌpiː siː ˈaɪ/ | PCI (informations sur les cartes de paiement) |
| RBAC/ˈɑːbæk/ | Contrôle d'accès basé sur les rôles |
| RuBAC/ruː bæk/ | Contrôle d'accès basé sur les règles |
| DAC/ˌdiː eɪ ˈsiː/ | Contrôle d'accès自主 (DAC) |
| MAC/mæk/ | Contrôle d'accès forcé (MAC) |
| principle of least privilege/ˈprɪnsɪpl ɒv liːst ˈprɪvɪlɪdʒ/ | Principe de moindre privilège |
Data states and laws
- Les données peuvent être au repos, en transit ou en cours d'utilisation.
- Des lois protègent les EPI, les EIS et les données PCI.
- Sensitive data earns stronger controls.
Four access-control models
- RBAC : l'accès dépend de votre rôle.
- RuBAC : l'accès dépend d'une condition (comme l'heure).
- DAC : le propriétaire décide. MAC : un administrateur central définit les niveaux.
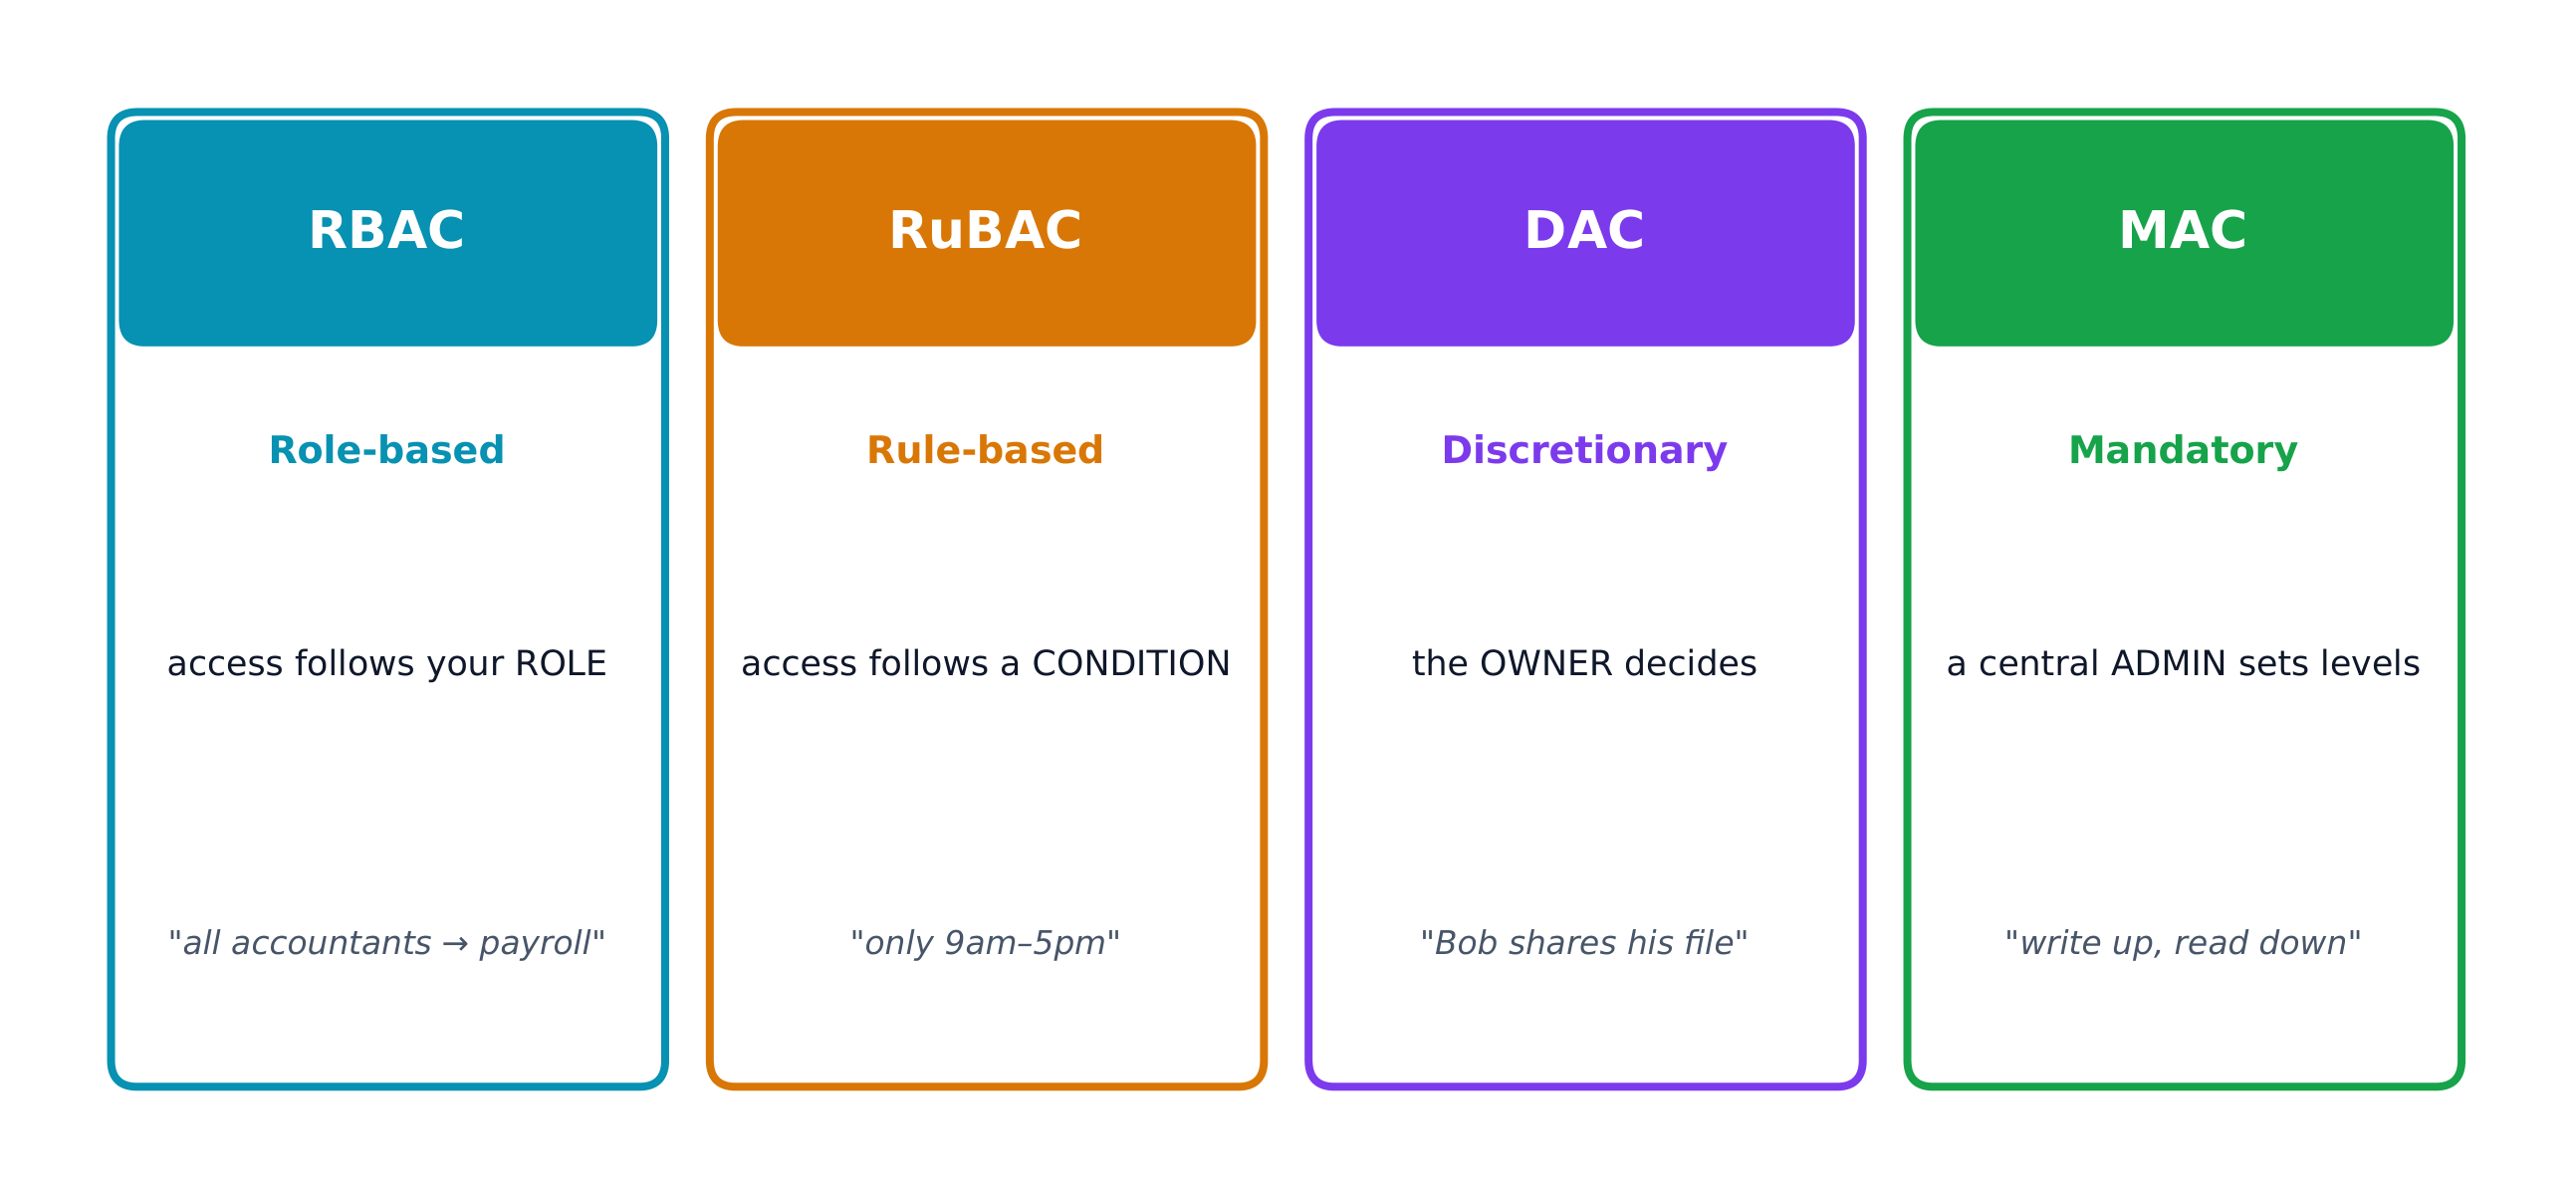
Quatre modèles de contrôle d'accès, selon qui décide de l'accès
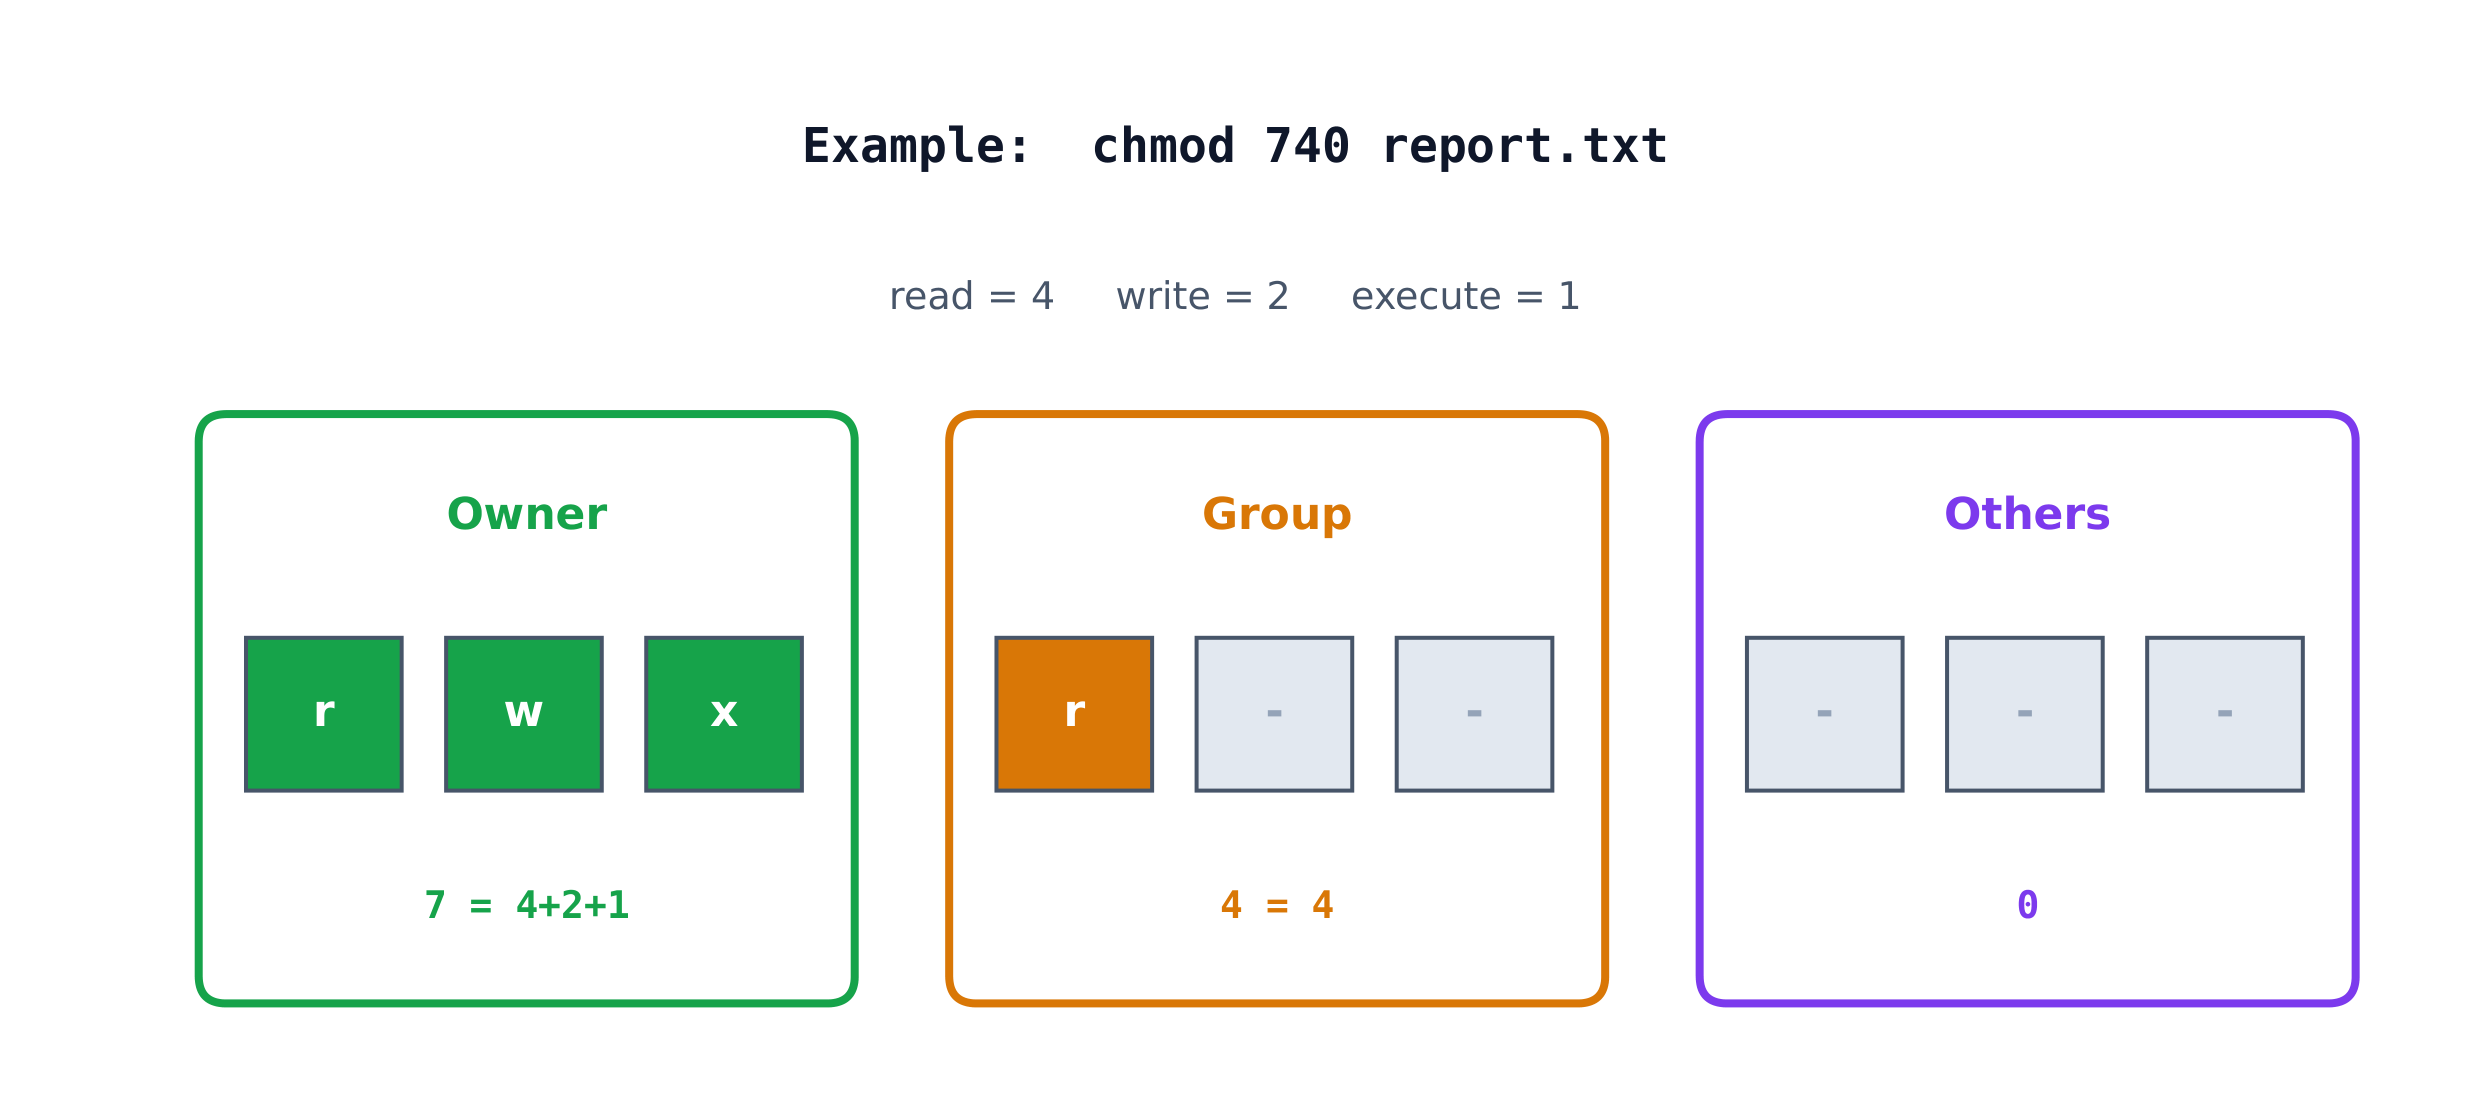
Permissions de fichiers Linux : lecture, écriture et exécution pour le propriétaire, le groupe et les autres
Quel modèle de contrôle d'accès correspond à la règle ?
RBAC suit votre rôle ; RuBAC suit une condition ; DAC laisse le propriétaire décider ; MAC utilise des niveaux centraux.
"Autoriser l'accès uniquement pendant les heures de travail" décrit quel modèle ?
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Une condition (temps) = RuBAC.
En ____ contrôle d'accès, le propriétaire d'un fichier décide qui peut l'utiliser.
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
DAC = le propriétaire décide.
Linux permissions
- Chaque fichier possède des droits de lecture (4), écriture (2), exécution (1) pour le propriétaire, le groupe et les autres.
chmod 640= owner read+write (6), group read (4), others none (0).- Le principe du moindre privilège guide chaque modèle.
Distinguez les quatre modèles d'accès par leur décideur, pas par leur nom. RBAC = votre rôle, RuBAC = une condition, DAC = le propriétaire du fichier, MAC = un administrateur central. Les questions d'examen décrivent la règle et demandent de nommer le modèle.
Quel nombre unique définit lecture+écriture propriétaire, lecture groupe, rien autres ? (chmod ___)
Difficulté 2/5 · 140 pièces + un petit bonus lors de la première réussite aujourd'hui
6 (4+2), 4, 0 → 640.
Le principe du moindre privilège accorde à chaque utilisateur un accès complet afin que le travail ne soit jamais bloqué.
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Faux. Le moindre privilège accorde à chaque entité exactement l'accès dont elle a besoin et rien de plus, limitant ainsi les dégâts si un compte est compromis.
Faire correspondre chaque modèle d'accès à son décideur.
Difficulté 2/5 · 140 pièces + un petit bonus lors de la première réussite aujourd'hui
Chaque modèle a un décideur différent.
Pour définir report.txt afin que le propriétaire puisse lire et écrire, que le groupe ne puisse que lire, et que les autres n'aient rien : lecture+écriture = 4+2 = 6, lecture = 4, aucun = 0. La commande est chmod 640 report.txt.
Les données sont protégées par leur état et par la loi (PII/PHI/PCI). Le contrôle d'accès utilise quatre modèles — RBAC (rôle), RuBAC (condition), DAC (propriétaire), MAC (niveaux d'admin) — tous guidés par le moindre privilège. Sur Linux, les permissions additionnent lecture 4 + écriture 2 + exécution 1 par groupe.