Connexions suspectes sur un site web
Introduit| English | Sens |
|---|---|
| password attack/ˈpæswɜːd əˈtæk/ | attaque par mot de passe |
| authentication/ɔːˌθentɪˈkeɪʃn/ | authentification |
| dictionary/ˈdɪkʃənəri/ | dictionnaire |
| password manager/ˈpæswɜːd ˈmænɪdʒə/ | gestionnaire de mots de passe |
| multifactor authentication/ˌmʌltɪˈfæktə ɔːˌθentɪˈkeɪʃn/ | authentification multifacteur |
Ce qu'est une attaque par mot de passe
- Une attaque par mots de passe tente de se connecter avec des mots de passe devinés ou volés.
- Une attaque en ligne les teste contre une vraie page de connexion.
- Des outils automatisés peuvent essayer des milliers de mots de passe rapidement.
Signes dans les journaux
- De nombreux échecs de connexion en peu de temps.
- Tentatives de connexion à des heures inhabituelles.
- Connexions depuis des appareils inconnus.
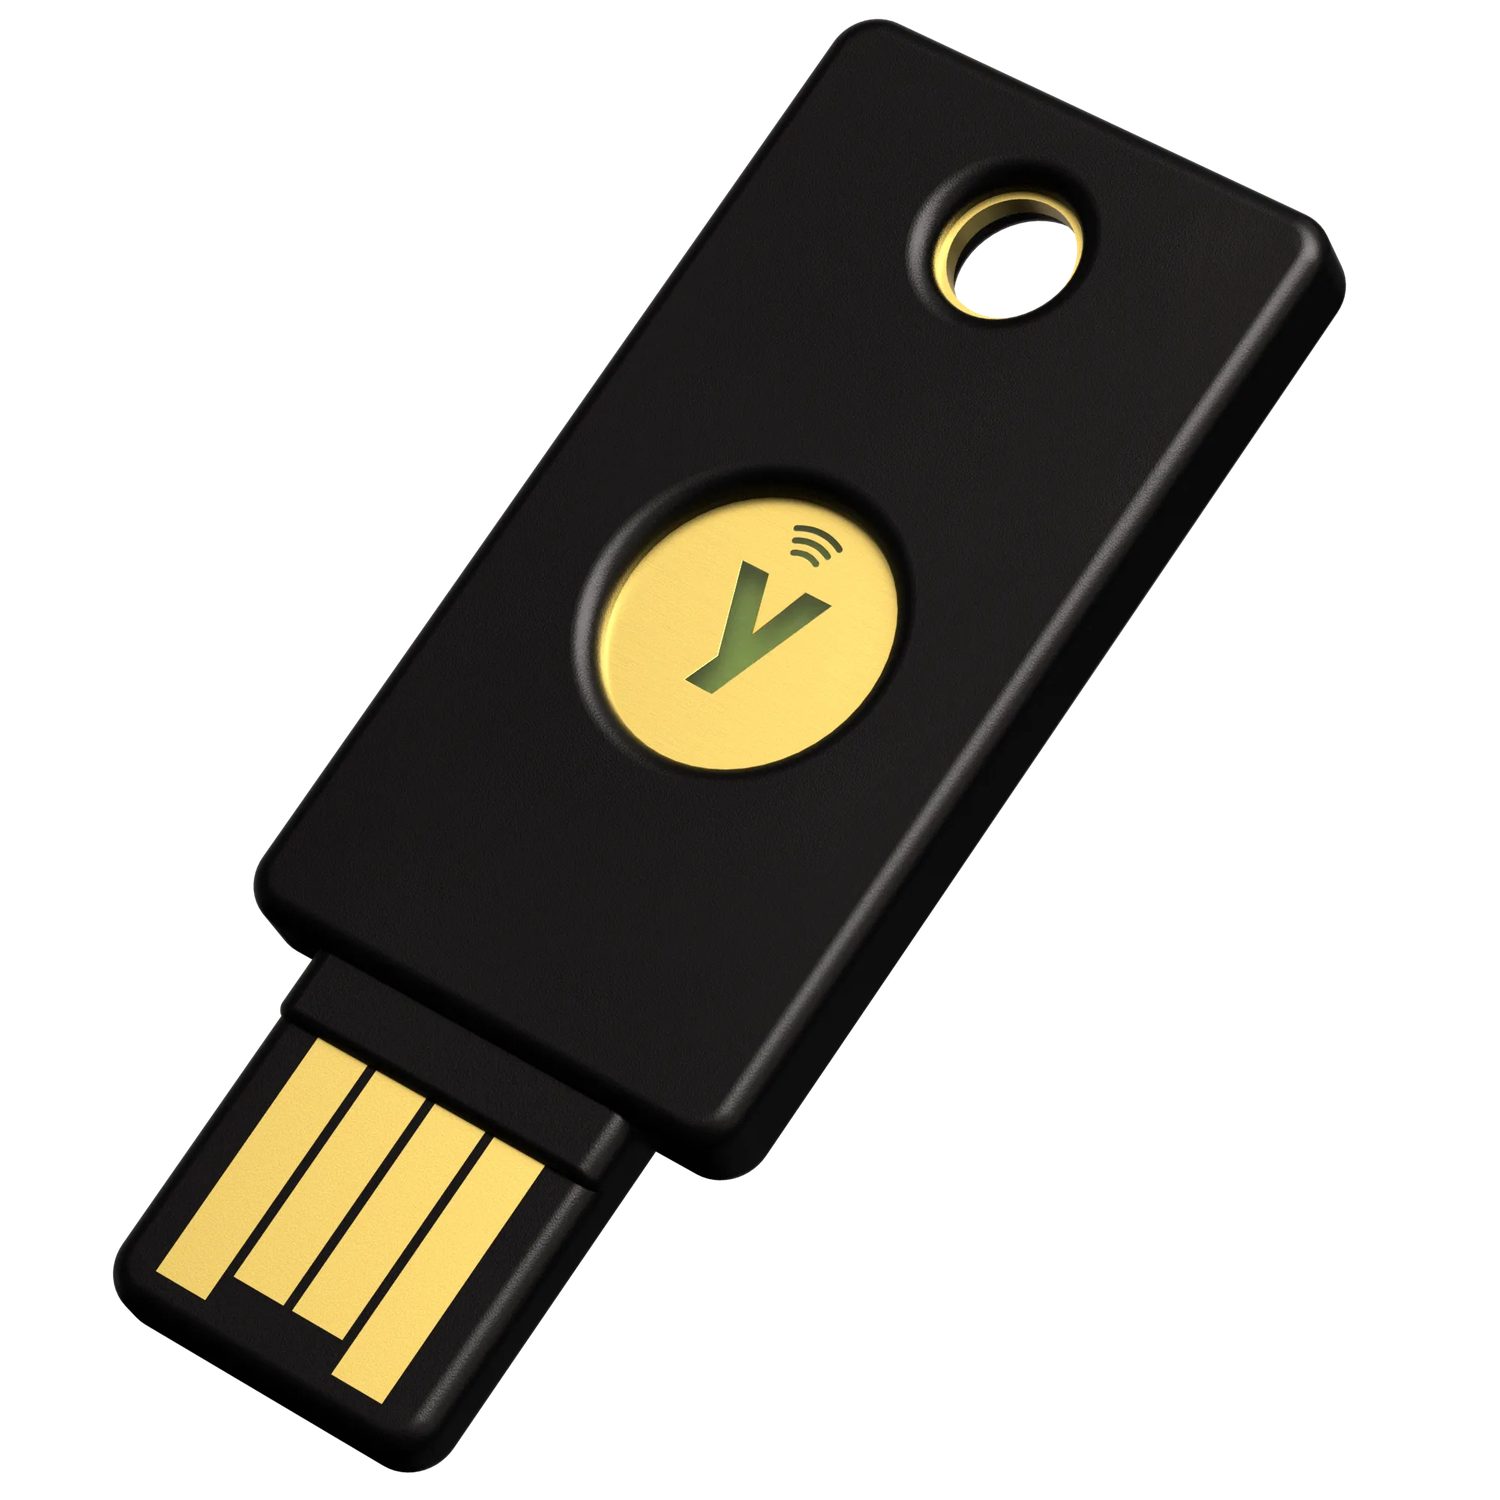
Une clé de sécurité matérielle : l'authentification forte réduit les dégâts lorsque le mot de passe est volé par hameçonnage
Mot de passe fort ou mot de passe faible ?
Les mots de passe forts sont longs, aléatoires et uniques ; les faibles suivent des modèles communs ou utilisent des informations personnelles.
Quel est un signe d'attaque par mot de passe en ligne dans les journaux ?
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Une vague de connexions échouées signale des tentatives de devinettes.
Une liste de mots de passe probables construite par un adversaire à partir de vos informations personnelles est un ____.
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Un dictionnaire de devinettes est injecté dans un outil automatisé.
Pourquoi les mots de passe faibles échouent
- Les gens utilisent des modèles prévisibles comme
Summer24!. - Ils réutilisent les noms d'animaux de compagnie ou de membres de la famille.
- Un adversaire constitue un dictionnaire de tentatives probables.
Ne réutilisez jamais un mot de passe sur plusieurs sites. Si un site est compromis, les adversaires essaient ce même mot de passe ailleurs — une astuce appelée réutilisation d'identifiants.
Quel mot de passe est le plus fort ?
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Long, aléatoire, unique bat n'importe quel modèle.
L'authentification multifacteurs (MFA) n'est pas plus sécurisée qu'un mot de passe fort seul.
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Faux. La MFA exige une preuve supplémentaire, comme un code envoyé par SMS ou une empreinte digitale, donc un mot de passe volé seul ne suffit pas pour accéder au système.
Classez ces mots de passe du PLUS FAIBLE au PLUS FORT.
Difficulté 3/5 · 200 pièces + un petit bonus lors de la première réussite aujourd'hui
La longueur et l'aléatoire augmentent la force.
Quels éléments renforcent l'authentification ? (Choisissez toutes)
Difficulté 2/5 · 140 pièces + un petit bonus lors de la première réussite aujourd'hui
Réutiliser un mot de passe — même fort — est risqué.
Renforcer l'authentification
- Utilisez des mots de passe longs, aléatoires et uniques ; un gestionnaire de mots de passe aide.
- Évitez les noms, dates et mots significatifs.
- Activez l'authentification multifactorielle (MFA).
P@ssw0rd2024 semble intelligent mais suit exactement le modèle commun (mot + chiffre + symbole) attendu par le dictionnaire d'un adversaire. Une chaîne aléatoire de 16 caractères issue d'un gestionnaire de mots de passe est bien plus sûre.
Une attaque par mot de passe en ligne devine contre une connexion en direct et apparaît sous forme de nombreux échecs. Les gens échouent car ils choisissent des mots de passe faibles et modélisés. Corrigez avec des mots de passes longs/unique et MFA.