Security measures and protecting data
Introduit| English | Sens |
|---|---|
| public key/ˈpʌblɪk kiː/ | clé publique |
| private key/ˈpraɪvət kiː/ | clé privée |
| antivirus/ˌæntɪˈvaɪrəs/ | antivirus |
| backup/ˈbækʌp/ | sauvegarde |
| encryption/enˈkrɪpʃn/ | chiffrement |
| firewall/ˈfaɪəwɔːl/ | pare-feu |
| user accounts/ˈjuːzə əˈkaʊnts/ | comptes utilisateurs |
| audit logs/ˈɔːdɪt lɒɡz/ | journaux d'audit |
| anti-spyware/ˈænti ˈspaɪweə/ | anti-spyware |
| access rights/ˈækses raɪts/ | droits d'accès |
| authentication/ɔːˌθentɪˈkeɪʃn/ | authentification |
| biometrics/ˌbaɪəʊˈmetrɪks/ | biométrie |
| two-factor authentication/tuː ˈfæktə ɔːˌθentɪˈkeɪʃn/ | authentification à deux facteurs |
| authorisation/ˌɔːθəraɪˈzeɪʃn/ | autorisation |
| VPN/ˌviː piː ˈen/ | VPN (réseau privé virtuel) |
| ciphertext/ˈsaɪfətekst/ | chiffré |
| least-privilege/liːst ˈprɪvɪlɪdʒ/ | privilège minimal |
| plaintext/ˈpleɪntekst/ | clair |
| symmetric encryption/sɪˈmetrɪk enˈkrɪpʃn/ | chiffrement symétrique |
| asymmetric encryption/ˌeɪsɪˈmetrɪk enˈkrɪpʃn/ | chiffrement asymétrique |
| digital signature/ˈdɪdʒɪtl ˈsɪɡnɪtʃə/ | signature numérique |
Un cadenas que tout le monde peut fermer et qu'une seule personne peut ouvrir
- À chaque paiement en ligne, votre numéro de carte traverse des dizaines de routeurs appartenant à des inconnus. Chacun pourrait copier les octets.
- Ce qui rend cela sûr est une idée de 1977 : un cadenas que tout le monde peut fermer mais dont seul le détenteur d'une clé particulière peut l'ouvrir. Vous fermez votre numéro de carte avec la clé publique de la boutique ; seule la clé privée de la boutique permet de l'ouvrir.
- C'est une mesure parmi d'autres. Cette leçon traite des défenses, du PC autonome à Internet ouvert, de la manière dont chacune fonctionne selon les termes de l'examinateur, et laquelle correspond à quelle menace.
Un PC autonome
- Un mot de passe robuste : long, mixte, changé régulièrement, jamais partagé.
- Antivirus 杀毒软件 maintenu à jour, mises à jour logicielles rapides, et écran verrouillé lors de l'absence.
- Une backup 备份 sur support séparé, hors site, pour restaurer les données perdues ou corrompues ; encryption 加密 de disque complet pour qu'un ordinateur volé ne livre rien.
Which measures protect a standalone PC that is never networked? Select tout that apply.
Difficulté 2/5 · 140 pièces + un petit bonus lors de la première réussite aujourd'hui
Malware still arrives on USB sticks and downloads, and disks still fail, so password, antivirus and backups apply. Network log-in auditing is a networked-PC measure.
Un PC connecté
- Tout ce qui précède, plus un firewall 防火墙 : il examine chaque transmission entrante et sortante, la compare à des critères définis comme une liste blanche ou noire d'adresses, ports et protocoles, bloque tout ce qui ne respecte pas les critères, et peut alerter sur des tentatives d'accès non autorisés.
- Comptes utilisateurs centralisés 用户账户 avec permissions par utilisateur : droits administrateur uniquement pour les administrateurs.
- Les journaux d'audit 审计日志 enregistrent qui s'est connecté et ce qu'il a touché.
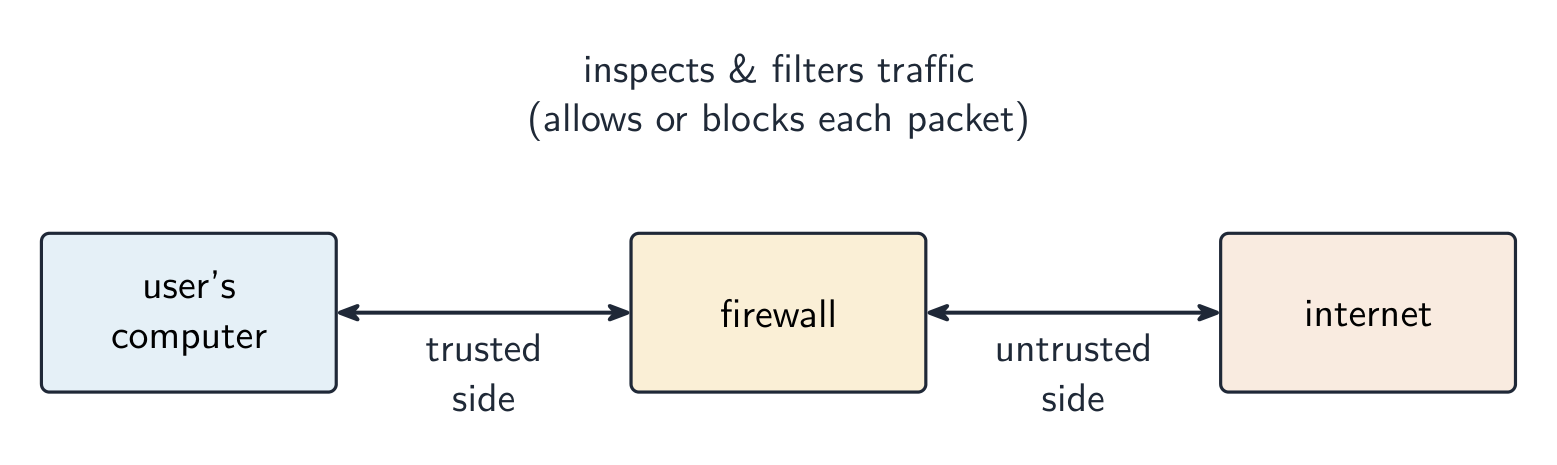
Le trafic qui ne respecte pas les critères n'atteint jamais l'ordinateur
A firewall mainly:
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
A firewall controls which network traffic is allowed in or out, by a set of rules.
Comment les mesures fonctionnent, selon les termes de l'examinateur
- Logiciels anti-virus et anti-spyware 反间谍软件 : ils scanment les fichiers et programmes contre une base de signatures connues de malwares, vérifient le comportement, isolent ou suppriment ce qu'ils trouvent, et doivent être mis à jour pour reconnaître les nouveaux malwares.
- Mots de passe et comptes utilisateurs : seul un utilisateur connaissant le mot de passe peut se connecter ; les comptes se verrouillent après plusieurs échecs ; chaque compte possède ses propres droits d'accès.
- Droits d'accès 访问权限 : chaque utilisateur ou groupe obtient des permissions pour chaque fichier ou table, comme lecture seule ou lecture-écriture, afin que personne ne voie ou ne modifie des données qui ne lui appartiennent pas.
- Sauvegardes : une copie sur support séparé, hors site, depuis laquelle les données perdues sont restaurées.
Authentification
- Authentification 身份验证 : vérifie l'identité de l'utilisateur : quelque chose qu'il sait (un mot de passe), quelque chose qu'il possède (un jeton ou un téléphone), ou quelque chose qu'il est (biométriques 生物识别).
- Biométrique : l'appareil capture le visage, l'empreinte digitale ou l'iris, convertit cela en données numériques, le compare aux données stockées pour cet utilisateur et n'autorise l'accès qu'en cas de correspondance. Cela ne peut être oublié, prêté ou deviné.
- Double authentification 双因素认证 : combine deux facteurs, donc un mot de passe volé seul ne suffit pas. Authorisation 授权 décide ensuite de ce que l'utilisateur vérifié peut faire.
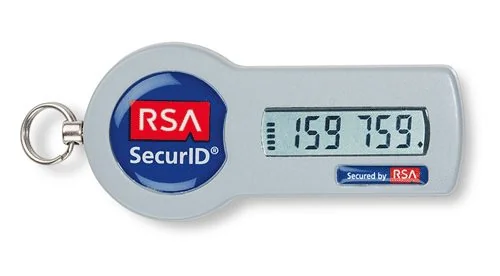
Quelque chose que vous possédez
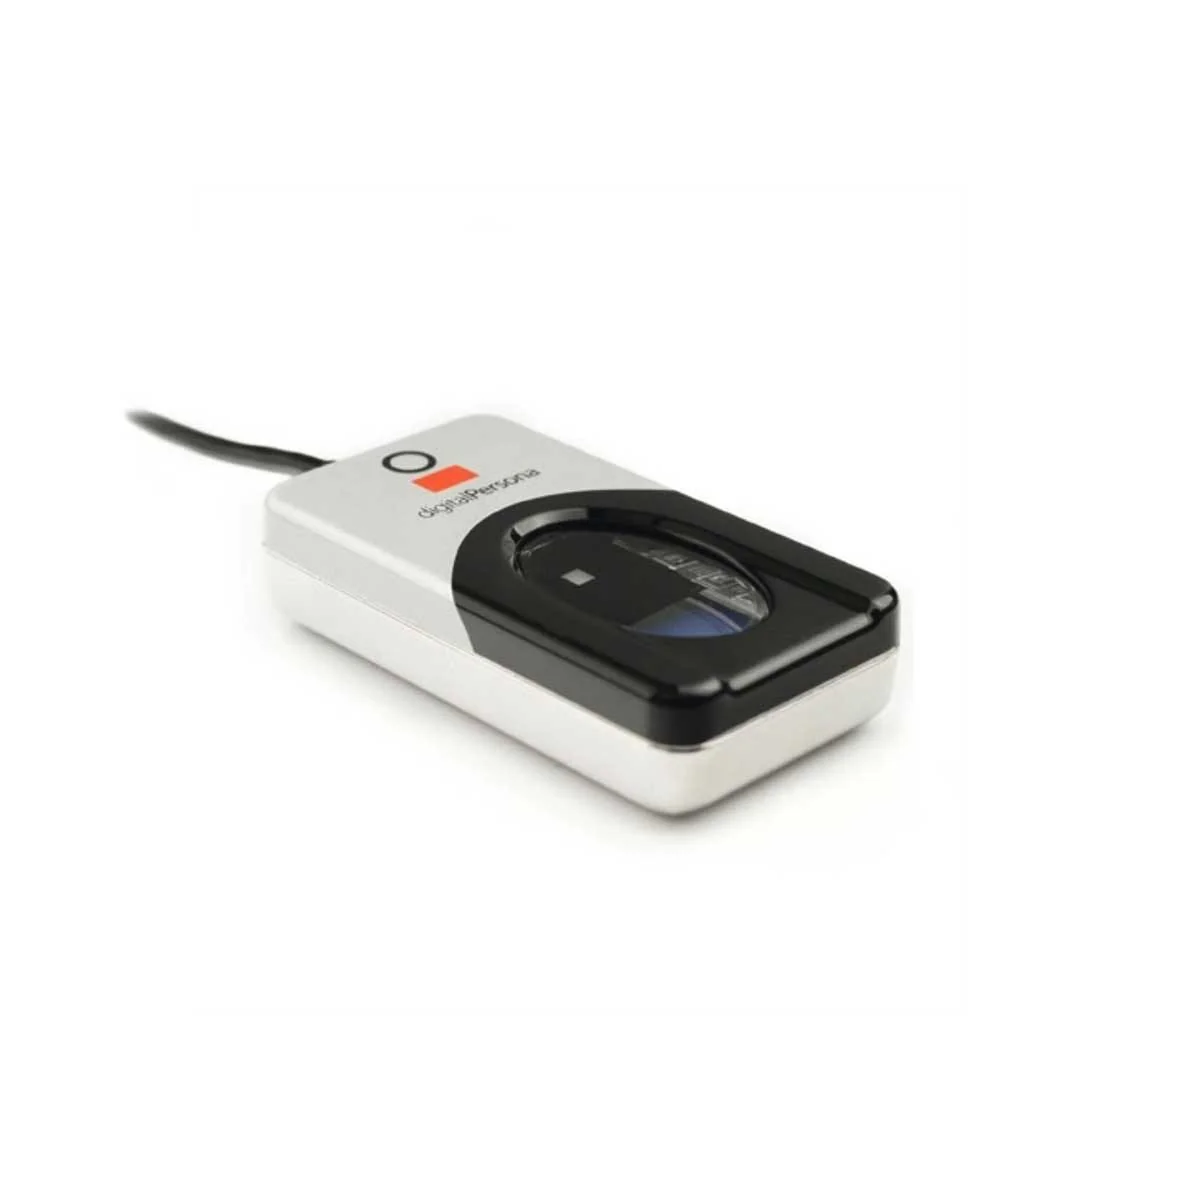
Quelque chose que vous êtes
A code from a phone app is an example of which authentication factor?
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
A token/phone code is "something you have". Two-factor combines it with a password ("know") or biometric ("are").
A fingerprint reader authenticates a user by something they ____.
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Know (password), have (token), are (biometric feature). A biometric cannot be forgotten, lent or guessed.
Associer la mesure à la menace
- Interception en transit : chiffrer les données (HTTPS, VPN 虚拟专用网). Un texte chiffré intercepté est inutile sans la clé.
- Accès non autorisé : authentification forte et à double facteur, verrouillage après échecs de connexion. Mauvaise utilisation interne : le principe de moindres privilèges 最小权限, chaque utilisateur n'obtient que ce dont il a besoin, plus la traçabilité.
- Malware : antivirus et anti-spyware avec analyse en temps réel, et patchs. Phishing : formation des utilisateurs, filtrage des e-mails, vérification de l'URL. DDoS : limitation du débit et filtrage du trafic.
Match each threat to the security measure that best counters it.
Difficulté 2/5 · 140 pièces + un petit bonus lors de la première réussite aujourd'hui
Each threat has a best-fit defence — encrypt against interception, authenticate against intruders, patch against malware, limit privilege against insiders.
The best defence against data being intercepted in transit is to:
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Encrypted data intercepted in transit is useless without the key. Authentication and antivirus address different threats.
Chiffrement
- Le chiffrement brouille les données chiffrables 明文 avec une clé pour produire un chiffre 密文, afin qu'une copie interceptée ne puisse être comprise sans la clé ; le récepteur utilise une clé pour le déchiffrement. Il protège les données en transit et au repos.
- Le chiffrement symétrique 对称加密 (AES) utilise une seule clé partagée pour chiffrer et déchiffrer : rapide, mais la clé elle-même doit parvenir en sécurité au récepteur.
- Le chiffrement asymétrique 非对称加密 (RSA) utilise une clé publique 公钥 pour chiffrer et la clé privée 私钥 correspondante pour déchiffrer. La clé publique peut être donnée à quiconque, résolvant ainsi le problème du partage de clés.
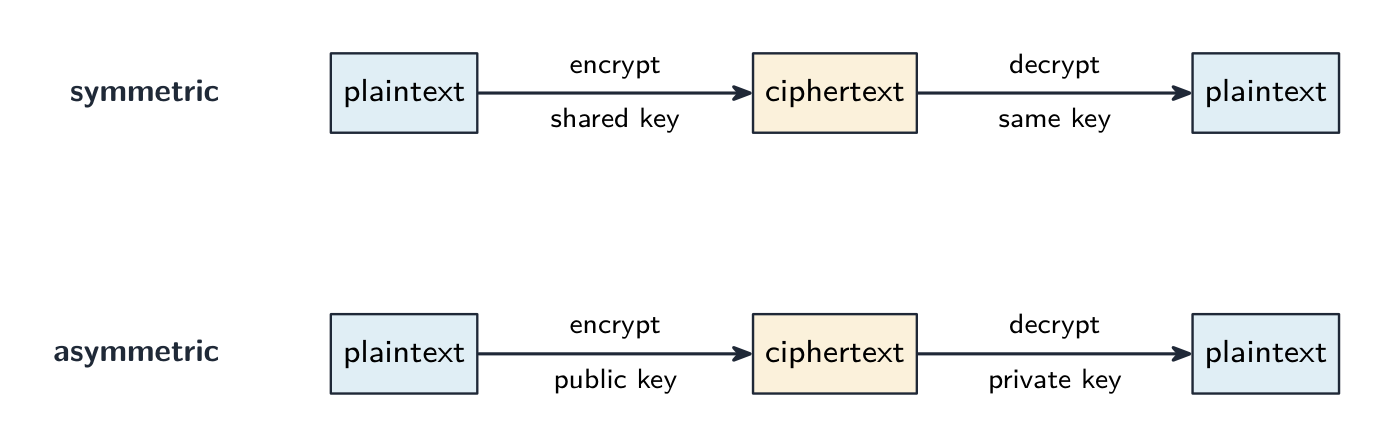
Une clé partagée, ou une clé publique pour verrouiller et une clé privée pour déverrouiller
Encrypt with a Caesar cipher
Change the shift — that is the key. Each letter slides that many places along the alphabet to make the ciphertext, and the same key slides it back. That shared key is symmetric encryption in miniature.
Asymmetric encryption (e.g. RSA) differs from symmetric (e.g. AES) because it:
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Asymmetric uses a public/private key pair (solving key sharing); symmetric uses one shared key (fast).
Put symmetric encryption in order, from sender to receiver.
Difficulté 3/5 · 200 pièces + un petit bonus lors de la première réussite aujourd'hui
Symmetric encryption uses one shared key both to lock (encrypt) and unlock (decrypt) — anyone intercepting the ciphertext can't read it without that key.
Symmetric encryption uses one shared key, while asymmetric encryption uses a public key to encrypt and a private key to decrypt.
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
That public/private split is what lets asymmetric encryption solve the problem of sharing a key safely.
Exemple commenté : comment une signature numérique authentifie un document
- Expliquer comment une signature numérique est utilisée pour authentifier un document. [5]
- L'émetteur soumet le message à une fonction de hachage pour produire un digest. L'émetteur chiffre le digest avec sa clé privée ; ce digest chiffré est la signature numérique 数字签名.
- Le message et la signature sont envoyés ensemble. Le récepteur déchiffre la signature avec la clé publique de l'émetteur pour récupérer le digest.
- Le récepteur hache le message reçu et compare les deux digests. Une correspondance prouve l'expéditeur (seule la clé privée aurait pu créer la signature) et l'intégrité (toute modification altérerait le hachage).
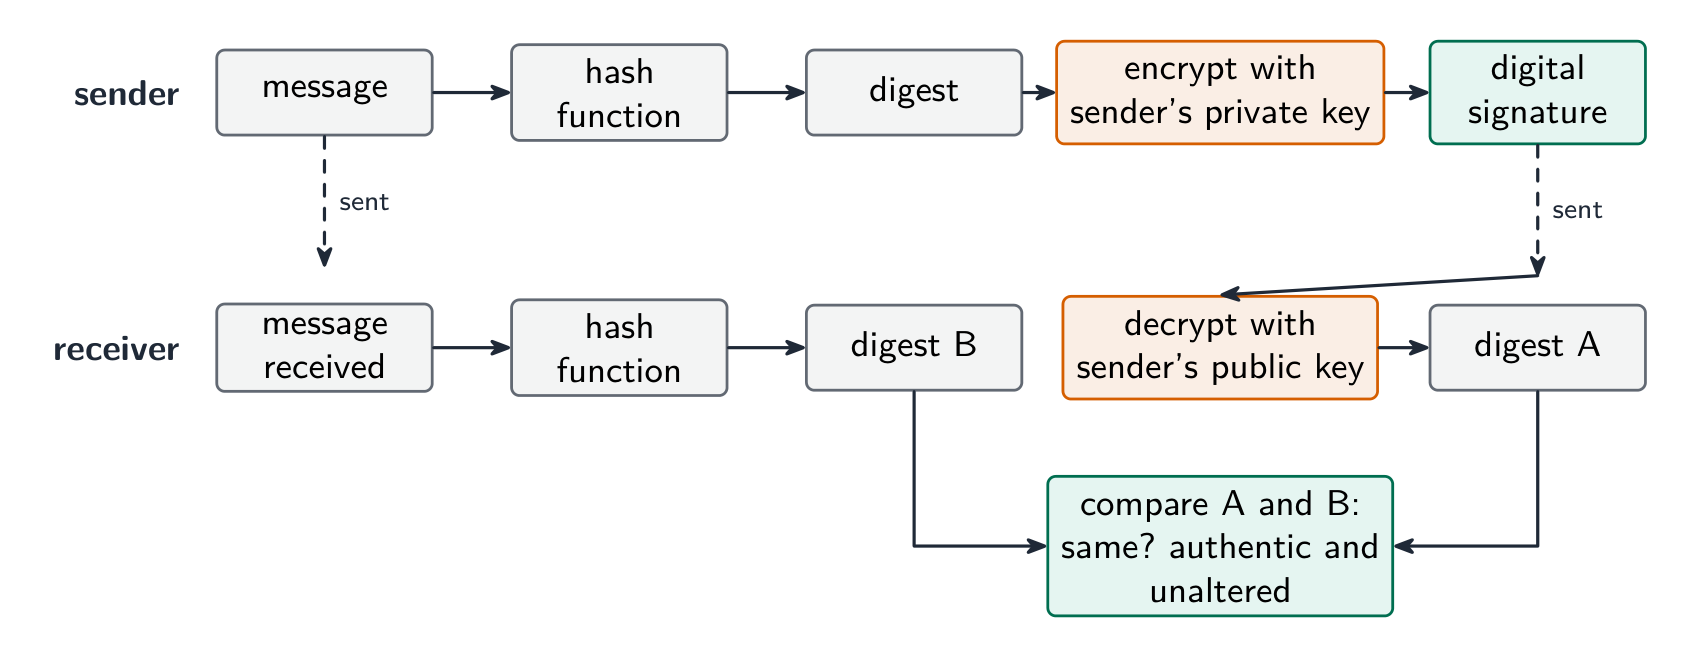
Signer le hachage, pas le message
Put the steps of sending and checking a digital signature in order.
Difficulté 3/5 · 200 pièces + un petit bonus lors de la première réussite aujourd'hui
Hash, sign with the private key, send, unlock with the public key, compare. A match proves the sender and that nothing changed.
Exemple commenté : des données confidentielles traversant Internet
- Une entreprise envoie des données confidentielles vers une succursale via Internet. Décrire une méthode pour les sécuriser. [3]
- Chiffrement : les données sont codées avec une clé en chiffre, de sorte qu'une personne non autorisée qui les intercepte ne puisse pas les lire, et seul le récepteur prévu, qui possède la clé, peut les décoder.
- La même réponse couvre un fichier programme envoyé par e-mail à un testeur : chiffrer le fichier ou l'envoyer via une connexion chiffrée, avec un mot de passe envoyé séparément.
- Expliquer ce que le chiffrement fait et ne fait pas : il empêche la lecture, pas l'interception ou la suppression.
Exemple commenté : droits d'accès dans une base de données
- Décrire comment les droits d'accès protègent les données dans une base de données. [3]
- Chaque utilisateur se voit attribuer un compte avec un nom d'utilisateur et un mot de passe. L'administrateur de base de données assigne à chaque compte des permissions pour chaque table : lecture seule, lecture et écriture, ou aucun accès.
- Les utilisateurs ne voient que les tables et champs auxquels ils ont droit, donc un client ne peut ouvrir la table du personnel et un employé peut lire mais pas modifier les prix. Le SGBD applique cela sur chaque requête.
With access rights, a clerk can be given permission to read the prices table but not to change it.
Difficulté 1/5 · 100 pièces + un petit bonus lors de la première réussite aujourd'hui
Permissions are set per account and per table: read-only, read and write, or no access. The DBMS enforces them on every query.
Pièges qui font perdre des points
- Le chiffrement protège la confidentialité, pas l'intégrité. Utiliser une somme de contrôle, la parité ou un chiffre de contrôle pour l'intégrité.
- Le chiffrement n'empêche pas l'interception ou la suppression ; il empêche la lecture de la copie interceptée.
- Une signature numérique chiffre le hachage du message avec la clé privée, pas le message lui-même.
- Nommer la mesure et expliquer comment elle fonctionne. « Pare-feu » seul ne rapporte rien ; « compare le trafic avec des critères définis et bloque ce qui échoue » rapporte.
Vous avez compris
- Couche les défenses : mot de passe, antivirus, mises à jour, sauvegarde, chiffrement → plus pare-feu, comptes utilisateurs, droits d'accès, journaux d'audit → plus VPN, HTTPS, signatures numériques
- l'authentification est quelque chose que vous connaissez / possédez / êtes ; la 2FA combine deux ; la biométrie compare une caractéristique capturée avec des données stockées
- associer la mesure à la menace : interception → chiffrement ; accès non autorisé → authentification ; interne → moindres privilèges ; malware → antivirus et patchs
- symétrique = une clé partagée ; asymétrique = clé publique chiffre, clé privée déchiffre ; une signature numérique est le hachage chiffré avec la clé privée