Protección de Aplicaciones
Introducido| English | Significado |
|---|---|
| secure by design/sɪˈkjʊə baɪ dɪˈzaɪn/ | seguro por diseño |
| secure by default/sɪˈkjʊə baɪ dɪˈfɒlt/ | seguro por defecto |
| input sanitization/ˈɪnpʊt ˌsænɪtaɪˈzeɪʃn/ | sanitización de entrada |
| special characters/ˈspeʃl ˈkærɪktəz/ | Caracteres especiales |
| control characters/kənˈtrəʊl ˈkærɪktəz/ | caracteres de control |
| parameterised queries/ˌpærəˈmetəraɪzd ˈkwɪərɪz/ | consultas parametrizadas |
Seguro por diseño y por defecto
- Seguro por diseño integra la seguridad en cada fase del desarrollo, incluida la forma en que los datos no confiables llegan a una base de datos, navegador o sistema de archivos.
- Seguro por defecto activa configuraciones protectoras desde el inicio. Reduce el riesgo; no garantiza que un producto carezca de vulnerabilidades.
Mantenga la entrada como dato
- Sanitización de entrada transforma la entrada para un propósito específico; la validación verifica un tipo, longitud, rango o formato permitido. Ninguna es un filtro universal contra ataques.
- Las comillas y los puntos y coma son caracteres especiales imprimibles ordinarios, no necesariamente caracteres de control. Un nombre legítimo como
O'Neillno debe dañarse solo porque contiene un apóstrofe.
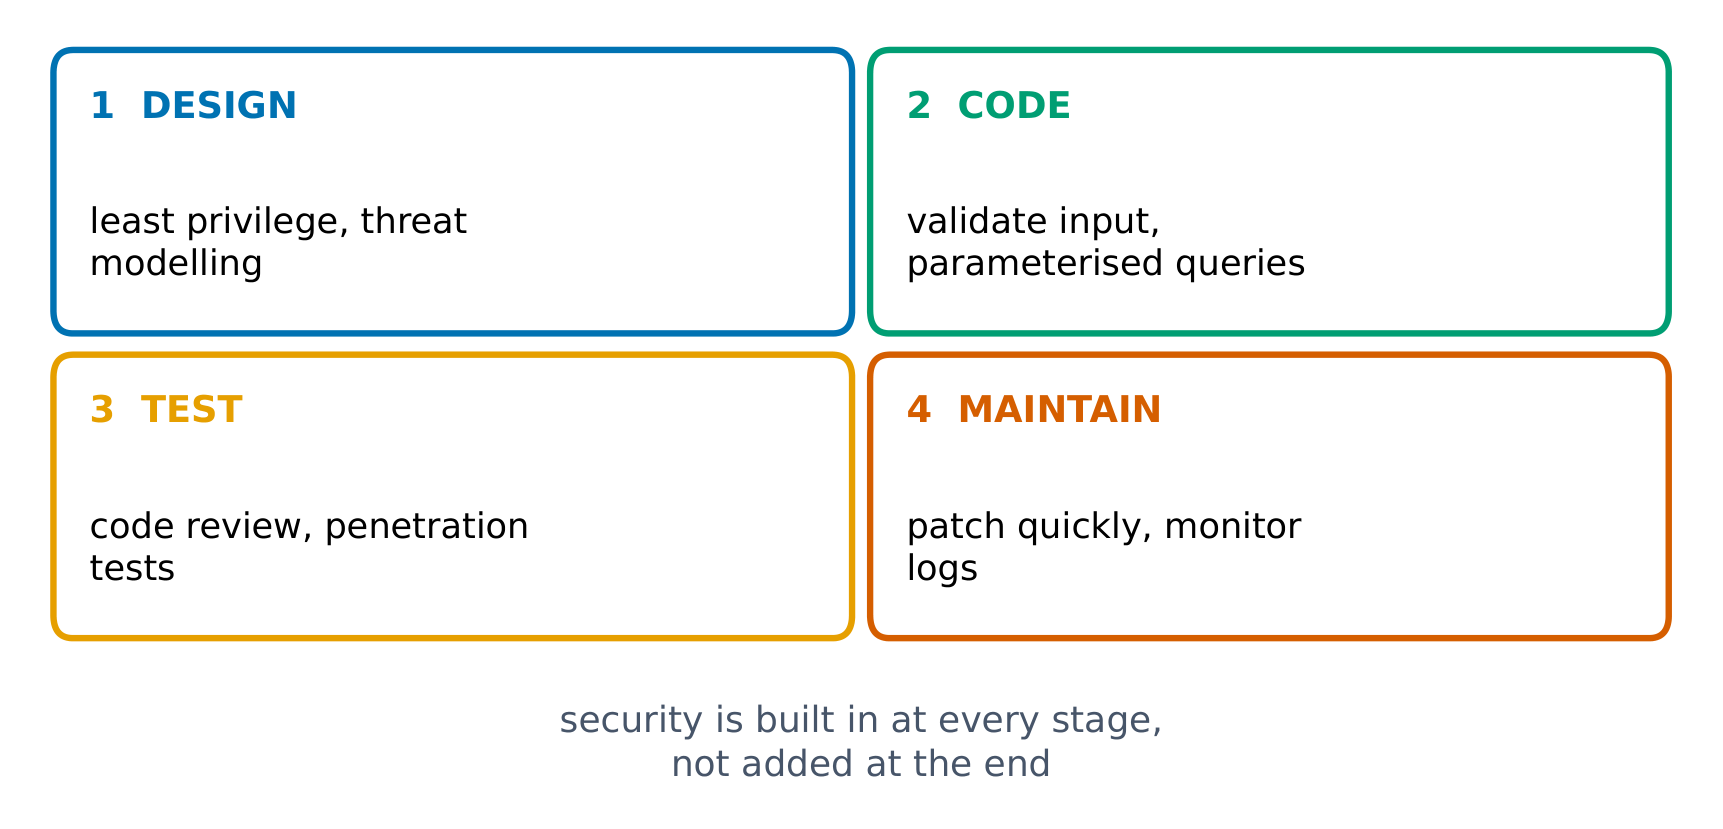
Incorporar la seguridad en cada etapa del ciclo de vida de una aplicación
Elija el control para el destino
Separe valores SQL de la sintaxis, proteja la salida del navegador según su contexto y restrinja las rutas de archivo resueltas; no existe un filtro universal de puntuación.
"Seguro por defecto" significa que un producto se envía con...
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Los valores por defecto seguros activan protecciones desde el inicio; no garantizan un sistema exento de vulnerabilidades.
Un campo numérico SQL acepta 0 OR 1=1. ¿Qué control evita que esa entrada se convierta en sintaxis de consulta?
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
La entrada no necesita comillas ni punto y coma. La vinculación de parámetros mantiene el dato; también se debe validar el rango numérico. La codificación HTML sirve para otro destino.
Mantener los valores separados de la sintaxis SQL mediante consultas ____.
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Vincular cada valor por separado en lugar de concatenarlo al texto SQL.
¿Qué afirmaciones utilizan controles adecuados para su destino? Seleccione todas las que correspondan.
Dificultad 2/5 · 140 monedas + un pequeño bono en el primer intento de hoy
Los tres primeros controles coinciden con sus destinos. Una lista negra de comillas puede dañar nombres legítimos y no protege todos los contextos.
Ajuste el control al destino
- Para la inyección SQL, utilice consultas parametrizadas: estructura SQL fija y valores de datos vinculados por separado. La validación añade una comprobación, pero no reemplaza la vinculación.
- Para el XSS, renderice texto plano con una API de texto segura o aplique codificación de salida para el HTML real, atributo u otro contexto. Si se permite HTML, use un sanitizador de HTML adecuado.
- Para el recorrido de directorios, resuelva la ruta solicitada y exija que permanezca dentro del directorio permitido. Rechazar caracteres de comilla no establece ese límite.
Una lista negra de caracteres únicos no puede proteger todos los destinos. Un campo de edad puede abusarse con 0 OR 1=1, que no requiere comillas ni punto y coma. La defensa correcta mantiene la entrada fuera de la sintaxis de la consulta. La validación también debe verificar si la edad es un número válido en el rango permitido.
Seguro por diseño significa agregar funciones de seguridad después de terminar el producto.
Dificultad 1/5 · 100 monedas + un pequeño bono en el primer intento de hoy
Falso. Seguro por diseño integra la seguridad desde las primeras fases del desarrollo, en lugar de añadirla posteriormente.
Una búsqueda de alumno debería aceptar el nombre exacto O'Neill. Escriba una consulta fija como SELECT name FROM pupils WHERE name = ? y vincule el nombre ingresado por separado. Una entrada como ' OR '1'='1 permanece entonces como un único valor de nombre en lugar de modificar la consulta. Al mostrar un nombre, insértelo como texto; no ensamble HTML ejecutable a partir de él. Esto preserva la entrada legítima mientras protege ambos destinos con sus propios controles.
Integre la seguridad en el diseño y active predeterminadas seguras. Valide la entrada según la tarea, mantenga los valores SQL separados de la sintaxis SQL, codifique o renderice de forma segura la salida del navegador, y haga cumplir límites del sistema de archivos. No afirmé que eliminar puntuación detiene todos los ataques de entrada.