Access control and least privilege
Privilegio mínimo
- Una regla fundamental de seguridad: otorgue a cada persona y programa solo el acceso que necesitan — ni más.
- Si una cuenta es comprometida, el principio de privilegio mínimo significa que el atacante podrá acceder a menos.
Control de acceso en archivos
- En Linux, los permisos de archivo son el control de acceso en acción (ya se encontraron con ellos en el curso de Linux).
ls -lmuestra quién puede leer, escribir y ejecutar, para el propietario, el grupo y todos los demás.
ls -l secret.txt
Bloqueando un secreto
- Un archivo que contiene una contraseña o clave debe ser legible solo por su propietario.
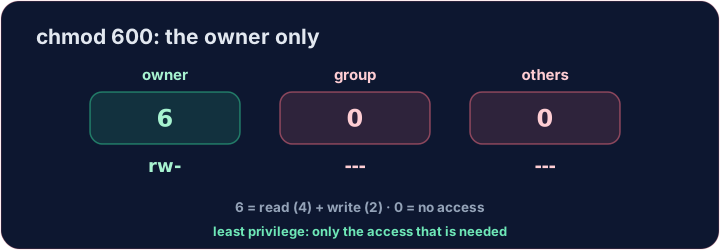
chmod 600otorga al propietario lectura+escritura, y nada a nadie más:
chmod 600 secret.txt
6= lectura+escritura para el propietario;0y0= sin acceso para el grupo y los demás.
Tu turno
- Bloquee
secret.txtpara que solo su propietario pueda tocarlo. Buenos permisos son una defensa simple y poderosa.
Cubre: A-Level 6.1 (niveles de acceso / medidas de seguridad).
Errores comunes
- Otorgue a cada usuario solo el acceso que necesita (principle of least privilege).
- No utilice una cuenta de administrador para tareas cotidianas.
Least privilege
Give each user only the rwx they need — nothing more.
Dificultad 3/5 · 200 monedas + un pequeño bono en el primer intento de hoy
secret.txt is currently readable by everyone. Lock it down so only its owner can read and write it, with chmod 600 secret.txt. The check shows ls -l.
Dificultad 3/5 · 200 monedas + un pequeño bono en el primer intento de hoy
Least privilege is not always 600. Your team should read team-notes.txt, but not change it — and outsiders get nothing. Use chmod 640 team-notes.txt (6 = owner read+write, 4 = group read-only, 0 = others none).
Dificultad 3/5 · 200 monedas + un pequeño bono en el primer intento de hoy
backup.sh is a script only you should run, read or change. Give the owner read, write y execute, and everyone else nothing: chmod 700 backup.sh (7 = 4 + 2 + 1).